
Construir apps de empleados que equilibren velocidad, seguridad y escalabilidad presenta un desafío significativo para los equipos sin recursos de desarrollo dedicados. Necesitas apps que funcionen en múltiples plataformas, apliquen permisos estrictos basados en roles y puedan desplegarse rápidamente — pero los ciclos de desarrollo tradicionales tardan meses y requieren experiencia especializada en codificación que la mayoría de las organizaciones simplemente no tienen.
Ahí es donde entra Adalo. Adalo es un constructor de apps sin código para apps web orientadas a bases de datos y apps nativas de iOS y Android — una versión para las tres plataformas. La construcción asistida por IA y la publicación simplificada permiten el lanzamiento en la Apple App Store y Google Play en días en lugar de meses. Combinado con capacidades integradas de Control de Acceso Basado en Roles, este enfoque crea un poderoso flywheel para desplegar rápidamente aplicaciones seguras de empleados a escala.
Por Qué Adalo Funciona para Construir Apps de Empleados Seguras AI-First
Adalo es un constructor de apps sin código para apps web orientadas a bases de datos y apps nativas de iOS y Android — una versión para las tres plataformas, publicada en la Apple App Store y Google Play. Esta capacidad multiplataforma lo convierte en la base perfecta para crear apps de empleados impulsadas por RBAC a las que tu equipo puede acceder desde cualquier lugar, ya sea en su escritorio o en el campo.
Publicar apps de empleados en las tiendas de apps le da a tu organización ventajas poderosas: las notificaciones push mantienen al personal informado sobre actualizaciones críticas, el rendimiento nativo asegura un uso diario fluido y la distribución centralizada simplifica la incorporación de nuevos miembros del equipo. Cuando se combina con el desarrollo asistido por IA y la seguridad basada en roles integrada, Adalo crea un efecto flywheel — cada nueva app que construyes se vuelve más rápida y más segura que la anterior.
Crear apps de empleados seguras e impulsadas por IA es ahora más rápido que nunca. Al combinar herramientas sin código con Control de Acceso Basado en Roles (RBAC), puedes construir apps escalables en días en lugar de meses. Así es como:
- Velocidad: Plataformas sin código como Adalo reducen el tiempo de desarrollo en un 90%, con el 70% de las apps empresariales proyectadas a depender de plataformas de software sin código para 2026.
- Seguridad: RBAC garantiza que los usuarios solo accedan a lo que necesitan, protegiendo datos sensibles y cumpliendo con los estándares de cumplimiento (SOC 2, GDPR, HIPAA).
- Escalabilidad: Adalo maneja más de 20 millones de solicitudes de datos diarias con un 99% de tiempo de actividad, soportando apps para equipos de cualquier tamaño.
Esta guía te lleva a través del mapeo de roles, la automatización de estructuras de apps con IA, la configuración de permisos y el despliegue en múltiples plataformas. Ya sea que estés creando una nueva app o actualizando una existente, este proceso garantiza velocidad, seguridad y fiabilidad.
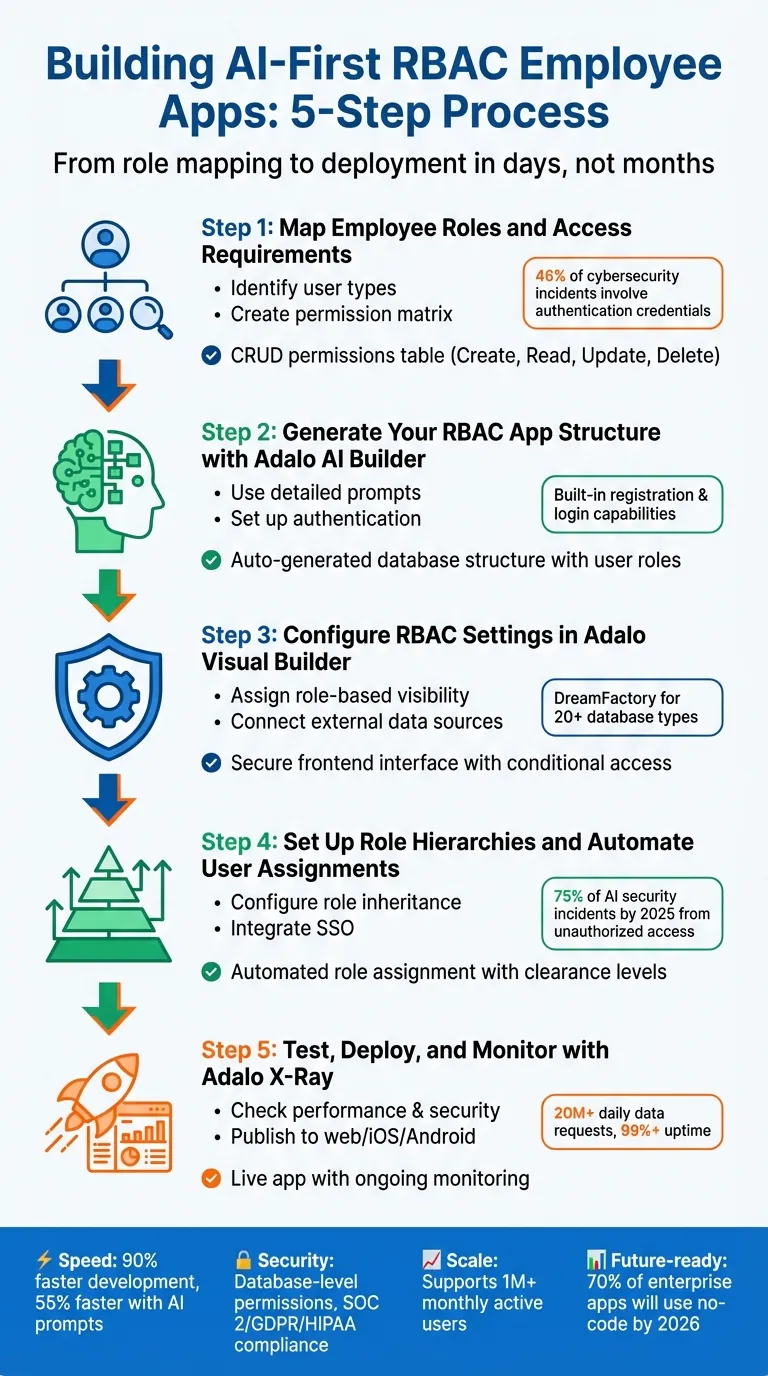
Proceso de Desarrollo de Apps de Empleados RBAC en 5 Pasos con Adalo
Paso 1: Mapear Roles de Empleados y Requisitos de Acceso
Entender quién usa tu app y a qué necesita acceder es un primer paso crucial. Saltarse esta fase de planificación a menudo lleva a lagunas de seguridad que pueden causar grandes problemas más adelante. Al comenzar con un mapa de roles claro, puedes ahorrarte semanas de retrabajo.
Identificar Tipos de Usuario y Responsabilidades
Comienza listando cada tipo de usuario — Administradores, Gerentes, Empleados, Contratistas — y sus responsabilidades clave. Usa un formato simple como: "Como [Rol], necesito acceso a [Recurso] para [Tarea]". Por ejemplo, "Como Gerente de Ventas, necesito acceso a los datos de rendimiento del equipo para poder revisar los objetivos trimestrales."
Para asegurarte de que no se omita nada, extrae listas de usuarios de sistemas como tu HRIS, Active Directory o proveedor de SSO. Esto puede ayudar a identificar todos los departamentos, roles y títulos de negocio. Vale la pena señalar que el 46% de los incidentes de ciberseguridad involucran credenciales de autenticación, por lo que la precisión aquí es crítica.
Sigue el principio de mínimo privilegio: otorga a los usuarios acceso solo a los datos que necesitan para realizar sus tareas. Por ejemplo, un trabajador de almacén que escanea inventario no necesita acceso a los registros de nómina. Define roles basados en flujos de trabajo o funciones en lugar de solo títulos de trabajo, ya que las tareas interdepartamentales pueden requerir configuraciones de acceso únicas.
Una vez que los roles estén claramente definidos, tendrás la base para construir una matriz de permisos robusta.
Crear una Matriz de Permisos
Después de definir los roles, tradúcelos a una matriz de permisos detallada para gestionar el control de acceso de manera efectiva. Una hoja de cálculo simple puede mapear cada rol a recursos y acciones específicas. Para cada recurso — como registros de clientes, datos de pedidos o tablas de inventario — asigna permisos CRUD (Crear, Leer, Actualizar, Eliminar). Esta matriz sirve como tu blueprint para la implementación.
| Recurso | Admin | Manager | Employee |
|---|---|---|---|
| Información de Clientes | Ver, Editar, Eliminar | Ver, Editar | Solo Ver |
| Registros de Pedidos | Ver, Editar, Eliminar | Ver, Editar | Ninguno |
| Datos de Inventario | Ver, Editar, Eliminar | Solo Ver | Solo Ver |
| Perfiles de Usuario | Ver, Editar, Eliminar | Solo Ver | Ver/Editar Solo Propio |
"RBAC se basa en los principios de mínimo privilegio y separación de deberes, lo que significa que los usuarios deben tener acceso a la cantidad mínima de datos que les permita llevar a cabo sus tareas diarias." — Budibase
Esta matriz de permisos se vuelve esencial al configurar permisos de base de datos en Adalo. A diferencia de las reglas basadas en UI, los permisos a nivel de base de datos proporcionan protecciones más sólidas contra la exposición de datos sensibles. Planificar las relaciones de datos con anticipación asegura que puedas aplicar permisos granulares de "Algunos Usuarios Conectados" de manera efectiva.
Paso 2: Generar la Estructura de tu App RBAC con el Adalo AI Builder
Una vez que tu matriz de permisos esté lista, es momento de dejar que el AI Builder de Adalo haga el trabajo pesado. Con solo un prompt detallado, el AI Builder crea toda la estructura de base de datos de tu app — colecciones, relaciones y autenticación de usuarios — de una sola vez. Esto te ahorra la tarea laboriosa de configurar manualmente tablas y vincular conexiones.
Cada nueva app viene con capacidades integradas de registro e inicio de sesión, completas con autenticación de grado de producción desde el principio. La IA incluso sugiere colecciones como Users, Tasks y Reports, preconfiguradas con relaciones adaptadas para el acceso basado en roles. Esta estructura fundamental asegura que estés listo para sumergirte directamente en la personalización de características para roles específicos.
¿Lo mejor? La IA usa tu matriz de permisos para automatizar configuraciones seguras basadas en roles, preparando el escenario para una experiencia de construcción de apps sin problemas.
Usar Prompts para Construir Características Específicas por Rol
Cuanto más preciso sea tu prompt, mejor funcionará el AI Builder. En lugar de algo vago como "Crear una app de empleados", usa instrucciones detalladas como:
"Crear una app de servicio de campo donde los Técnicos vean las tareas asignadas, los Gerentes vean todos los informes y los Administradores gestionen las cuentas de usuario."
Este nivel de detalle le dice a la IA exactamente qué roles de usuario existen y qué necesita ver o hacer cada rol.
Asegúrate de que tu prompt incluya una propiedad "Role" en la colección Users. Por ejemplo:
"Agregar una propiedad de texto 'Role' a la colección Users con valores: Admin, Supervisor, Field Staff."
Esta propiedad se convierte en la piedra angular para configurar reglas de visibilidad condicional más adelante. Siempre revisa y ajusta los nombres de colecciones y propiedades generados por la IA inmediatamente para evitar retrabajo innecesario más adelante.
Ada, el constructor de IA de Adalo, te permite describir lo que quieres y genera tu app. Magic Start crea fundamentos completos de apps a partir de una descripción, mientras que Magic Add agrega características a través del lenguaje natural.
Si estás actualizando una app existente, la función MagicAdd de Adalo es tu mejor opción. Simplemente describe la nueva funcionalidad — como "Agregar un flujo de aprobación de gerente" — y la IA sugerirá las colecciones y relaciones necesarias para soportarlo. Ten en cuenta que las respuestas de IA están limitadas a 10 por equipo de Adalo cada mes.
Una vez que la estructura esté en su lugar, puedes ajustar las características específicas por rol y asegurar tus datos con permisos robustos, de manera similar a como construirías un portal de cliente seguro.
Configurar Autenticación y Lógica de Permisos
Después de generar la estructura de tu app, ve al icono "Escudo y Llave" en la pestaña Database para configurar los permisos a nivel de base de datos. Este paso es donde tu configuración RBAC se vuelve ejecutable. Para cada colección, define quién puede Crear, Ver, Actualizar o Eliminar registros. Las opciones incluyen Everyone, Logged In Users, Record Creator o Nobody.
Para un control más preciso, vincula tus colecciones a la colección User con una propiedad de relación. Esto desbloquea la configuración de permiso "Some Logged In Users", que restringe el acceso según el creador del registro o el rol del usuario, como se describe en tu matriz de permisos. Por defecto, Adalo protege campos sensibles como Email y Password en la colección Users, asegurando que solo el creador del registro pueda acceder a ellos.
"Configurar permisos en los datos de la Colección proporciona cierta protección adicional de información sensible... los datos ni siquiera se envían al dispositivo del usuario desde la base de datos." — Adalo Resources
Es crítico ir más allá de las reglas de visibilidad de UI. Si bien estas reglas ocultan datos en pantalla, los datos aún se transmiten al dispositivo del usuario. Los permisos de base de datos, por otro lado, garantizan que la información sensible permanezca en el servidor a menos que el usuario tenga el rol apropiado.
Paso 3: Configurar los Ajustes RBAC en el Constructor Visual de Adalo
Después de definir tu matriz de permisos y asegurar tu backend, el siguiente paso es refinar cómo los usuarios interactúan con tu app. El constructor visual de Adalo te permite dar forma a la interfaz de la app según los roles de usuario, asegurando que cada persona vea e interactúe solo con lo que está autorizada. Este paso conecta la seguridad del backend con la usabilidad del frontend, creando una experiencia fluida para tus usuarios.
Mientras que los permisos del backend protegen datos sensibles, el constructor visual adapta la interfaz de la app dinámicamente para cada rol. Esto asegura una experiencia intuitiva y segura para todos los usuarios.
"Los permisos están relacionados con la base de datos y las reglas de visibilidad están relacionadas con el diseño. Ambos deben pensarse completamente por separado e implementarse individualmente." — Adalo Resources
Con el editor visual, puedes controlar cada componente — botones, listas o pantallas completas. También soporta integración con sistemas externos como ERPs o bases de datos legacy, o incluso Airtable como una colección externa, permitiéndote extender tu lógica RBAC más allá de la base de datos de Adalo hacia la infraestructura existente de tu organización.
Asignar Permisos para Cada Rol
Para configurar la visibilidad basada en roles, selecciona un componente, abre el menú kebab y elige "Change Visibility." Cambia de "Always Visible" a "Sometimes Visible" y establece la condición basada en la propiedad Logged In User > Role. Por ejemplo, si solo los Gerentes deberían ver un botón "Approve Request", la condición sería:
Logged In User > Role > Is Equal to "Manager"
Al configurar acciones, haz clic en "Show Advanced," cambia el disparador a "Sometimes," y define la condición basada en roles. También puedes agregar una acción de respaldo para usuarios que no cumplan los criterios.
Para configuraciones más complejas, almacena nombres de roles en la colección Users usando una propiedad Text o Dropdown. Si tu app involucra roles jerárquicos — como niveles de autorización del 1 al 10 — crea una colección "User Roles" vinculada a Users. Esta configuración permite condiciones matizadas, como:
Logged In User > Role > Clearance Level > Is Greater Than 5
| Método de Definición de Rol | Mejor Caso de Uso | Lógica de Ejemplo |
|---|---|---|
| Propiedad True/False | Apps simples con 2 roles | Logged In User > Is Admin > Is True |
| Propiedad Text/Dropdown | Apps con 3–5 roles distintos | Logged In User > Role > Is Equal to "Manager" |
| Colección User Roles | Jerarquías complejas o niveles de autorización | Logged In User > Role > Clearance Level > Is Greater Than 5 |
Es crítico establecer roles predeterminados para los nuevos registros para evitar brechas de acceso y asegurarse de que los usuarios sean asignados al nivel correcto desde el principio. Una vez que tus permisos internos estén en su lugar, puedes expandir tu configuración RBAC integrando fuentes de datos externas.
Conectar Fuentes de Datos Externas con DreamFactory
Si tu organización depende de bases de datos existentes — como MySQL, PostgreSQL, SQL Server o incluso sistemas más antiguos sin APIs — puedes conectarlos a tu app de Adalo usando DreamFactory. Esta plataforma genera APIs REST para más de 20 tipos de bases de datos, con RBAC integrado, garantizando acceso seguro a datos externos.
Para integrar DreamFactory, ve a la pestaña Database en Adalo y haz clic en "Add Collection" > "External Collection." Necesitarás la URL base de la API (p.ej., https://api.example.com/api/v2/mysql/_table/employees) y una clave de API con la configuración RBAC necesaria. Agrega un header llamado X-DreamFactory-API-Key y pega tu clave. Establece la "Results Key" en resource para analizar correctamente la respuesta JSON.
En 2026, Adalo mostró cómo conectar la base de datos de muestra MySQL Employees — que contiene aproximadamente 4 millones de registros — a través de DreamFactory. El proceso involucró crear una External Collection en Adalo, configurar la clave de API y establecer la Results Key en resource. Esto permitió a la app mostrar nombres de empleados en una Simple List y vincularlos a perfiles detallados usando Magic Text para el mapeo dinámico de datos.
"DreamFactory es una plataforma de generación de API de núcleo abierto capaz de generar APIs REST para más de 20 bases de datos, incluyendo MySQL, PostgreSQL, SQL Server y Snowflake. Ofreciendo soporte para controles de acceso basados en roles (RBAC), generación y gestión de claves de API, y limitación y registro de API..." — DreamFactory | Adalo Resources
Después de conectar, puedes aplicar la misma lógica de visibilidad condicional y acción utilizada para las colecciones internas. Aunque los datos residan externamente, el constructor visual de Adalo garantiza que los usuarios solo vean o interactúen con los registros relevantes para su rol. Usa la función "Run Test" para confirmar que la API devuelve los datos esperados.
Paso 4: Configurar Jerarquías de Roles y Automatizar Asignaciones de Usuario
Después de configurar las reglas de visibilidad y vincular fuentes de datos externas, el siguiente paso se centra en crear una estructura que minimice el trabajo manual. Las jerarquías de roles permiten que los permisos fluyan automáticamente desde roles de nivel superior a inferiores, mientras que la automatización de asignaciones de usuarios a través del Single Sign-On (SSO) garantiza que los usuarios sean colocados en los roles correctos desde su primer inicio de sesión. Juntos, estos pasos agilizan la gestión de usuarios y fortalecen la seguridad en toda tu organización.
Configurar Herencia de Roles
Diseña una jerarquía donde los roles de nivel superior hereden todos los permisos de los roles de nivel inferior. Comienza creando una colección User Roles con una propiedad numérica Clearance Level. Por ejemplo, podrías asignar Admin = 3, Manager = 2 y Employee = 1. Luego, vincula esta colección a tu colección Users usando una propiedad de relación.
Al configurar reglas de visibilidad o acciones condicionales, usa la guía de la matriz de permisos del Paso 3. Por ejemplo, si una función es para Managers y superiores, establece la condición como:
Logged In User > Role > Clearance Level > Is Greater Than or Equal to 2
Este enfoque se alinea con el modelo aditivo del Control de Acceso Basado en Roles (RBAC), donde los permisos de un usuario son la combinación de todos sus roles asignados. Para jerarquías estrictas, puedes agregar una propiedad Parent Role para indicar a los superiores inmediatos.
"El control de acceso basado en roles (RBAC) se refiere a la idea de asignar permisos a los usuarios según su rol dentro de una organización. Ofrece un enfoque simple y manejable para la gestión del acceso que es menos propenso a errores que asignar permisos a los usuarios individualmente." — Auth0
Para hacer cumplir estos permisos, navega al icono Escudo y Llave en la pestaña Database. Cambia los Permisos de Colección de "All Users" a Some Logged In Users, vinculando a la colección User Roles. Además, asigna un rol predeterminado (como "Guest" o "Member") para nuevos usuarios para prevenir cualquier estado sin permisos.
Automatizar la Asignación de Roles con SSO
Usando Adalo Blue, puedes integrar Single Sign-On (SSO) con el proveedor de identidad de tu organización a través de estándares como OpenID Connect o SAML. Configura el proveedor SSO para pasar atributos como departamento, título de trabajo o membresía de grupo. Estos atributos pueden asignar automáticamente el rol correcto cuando un usuario inicia sesión por primera vez. Esta automatización trabaja de la mano con tu configuración RBAC, garantizando un proceso de incorporación fluido y seguro.
Este método, llamado aprovisionamiento Just-in-Time (JIT), crea perfiles de usuario y mapea las credenciales organizacionales directamente al campo de rol en tu base de datos. Para agilizar este proceso, establece tu propiedad Role como un Dropdown con opciones predefinidas como Admin, Manager y Employee.
Las estadísticas enfatizan la importancia de la asignación automatizada de roles. Para 2026, se predice que el 75% de los incidentes de seguridad relacionados con IA provendrán del acceso no autorizado. Además, se espera que la proporción de identidades no humanas (como agentes de IA o cuentas de servicio) a usuarios humanos alcance 80:1 para 2028. Siempre pondera a los usuarios en el nivel mínimo de permiso que necesiten para reducir el riesgo de posibles brechas.
"No puedes razonar con un LLM sobre si debería eliminar un archivo. Tienes que diseñar reglas rígidas que le impidan hacerlo." — Graham Neray, CEO, Oso
Cuando un usuario es desactivado en tu proveedor de identidad central, su acceso a la app de Adalo debería ser revocado automáticamente. Revisa regularmente cómo los grupos SSO se mapean a los roles de Adalo para asegurarte de que la lógica se alinee con la estructura de tu organización. Habilita el registro de auditoría para todas las asignaciones de roles automatizadas para mantener la responsabilidad.
Estas configuraciones combinan la gestión automatizada de roles con controles de acceso estrictos, reforzando un sistema de gestión de usuarios seguro y eficiente.
Paso 5: Probar, Desplegar y Monitorear con Adalo X-Ray
Una vez que hayas configurado las jerarquías de roles y las asignaciones automatizadas, es momento de probar y desplegar tu app de empleados habilitada para RBAC. Este paso combina pruebas de rendimiento, verificaciones de seguridad y despliegue multiplataforma para asegurar que todo funcione sin problemas para tus usuarios.
Verificar Rendimiento y Seguridad
Antes de salir en vivo, usa Adalo X-Ray para identificar cualquier cuello de botella de rendimiento o vulnerabilidad de seguridad. Esta herramienta impulsada por IA examina la estructura de tu app y marca problemas potenciales que podrían interrumpir la experiencia del usuario a escala.
Ve al icono Escudo y Llave en la pestaña Database para revisar los permisos de colección. Asegúrate de que las colecciones de datos sensibles estén restringidas a Some Logged In Users en lugar de "Everyone." Para la colección Users, los campos críticos como Email, Password y Full Name deben predeterminarse a Only the Record Creator para la privacidad.
Prueba el acceso de cada rol con cuentas dedicadas (Admin, Manager, Employee, Guest) para confirmar que tu matriz de permisos funciona como se pretende. Los datos restringidos deben permanecer seguros. Usa la pestaña Analytics para monitorear las pantallas de alto tráfico y confirmar que las medidas de seguridad están protegiendo efectivamente las áreas sensibles.
Una vez que estés satisfecho con el rendimiento y la seguridad, estás listo para desplegar tu app en múltiples plataformas.
Publicar en Web, iOS y Android
Adalo facilita publicar tu app en web, iOS y Android — todo desde una sola compilación. Ve a la pestaña Launch, activa el toggle Publish y elige entre un subdominio de Adalo o un dominio personalizado (los dominios personalizados requieren un plan de pago).
Para iOS, expande la sección iOS App e ingresa tus credenciales de Apple Developer, incluyendo Bundle ID, Apple ID email y una contraseña específica de la app. Mantén el Display Name de tu app en menos de 30 caracteres y proporciona explicaciones claras y precisas para cualquier solicitud de permiso (p.ej., Cámara, Ubicación, Fotos). Apple rechazará apps con texto de marcador de posición en estos campos.
Prueba tu app tanto en un simulador de iOS como en un emulador de Android antes de iniciar las compilaciones. Ten en cuenta que el botón "Preview" del editor solo muestra la versión web. Para iOS, haz clic en Start New Testflight Build — recibirás un email cuando la compilación esté lista. Para Android, sigue un proceso similar a través de la Google Play Console.
Después del despliegue, mantén un ojo atento a tu app y prepárate para ajustar los roles según sea necesario.
Crear un Proceso para Actualizar Roles
Las organizaciones cambian con el tiempo, y también sus necesidades. Programa una revisión trimestral de los permisos de roles en la colección Users para mantener todo alineado. Antes de realizar actualizaciones importantes en tu lógica de permisos, guarda una Design Version en el menú de configuración. Esto te da una red de seguridad para revertir cambios si algo sale mal.
Configura un sistema de retroalimentación para que los empleados puedan reportar problemas de acceso o solicitar cambios en sus permisos. Al agregar nuevas funciones o actualizar flujos de trabajo, revisa tu matriz de permisos y realiza ajustes según sea necesario. Las actualizaciones de permisos de base de datos tienen efecto inmediato, por lo que puedes realizar cambios en tiempo real sin necesidad de volver a publicar la app. Esto asegura que tu sistema RBAC permanezca relevante y seguro.
Construir un Proceso de Desarrollo Repetible
Una vez que tu app habilitada para RBAC esté en vivo, el siguiente paso es crear un ciclo de desarrollo en el que puedas confiar. En lugar de tratar cada actualización como un proyecto independiente, usa el framework seguro e impulsado por IA que ya has establecido. Con herramientas como prompts de IA y edición visual, puedes realizar actualizaciones rápidamente, manteniendo tu app alineada con las necesidades empresariales en evolución. Esta agilidad es una característica de las herramientas sin código para fundadores que buscan escalar rápidamente.
Usar Prompts de IA para Actualizar Apps Rápidamente
¿Necesitas agregar una función o ajustar un flujo de trabajo? Solo dile al Adalo AI Builder lo que quieres en inglés simple. Por ejemplo: "Design a user authentication flow with email verification." La IA maneja la lógica, y puedes ajustarla visualmente para que se adapte a tus requisitos exactos.
"Custom GPT maneja el trabajo conceptual pesado — generando flujos de usuario, especificaciones de funciones y contenido — mientras Adalo traduce estos en aplicaciones funcionales." — The Adalo Team
Este enfoque puede acelerar el desarrollo en un 55%. Para 2026, se espera que el 92% de los desarrolladores de EE.UU. usen herramientas de codificación con IA. Puedes aplicar las mismas ganancias de eficiencia a tus apps de empleados usando prompts para actualizar la UI, ajustar bases de datos o implementar nuevas reglas de permisos. Lo mejor de todo, estas actualizaciones se aplican instantáneamente en todas las plataformas — sin necesidad de compilaciones separadas.
Escalar tu App a Medida que Crece el Uso
La infraestructura de Adalo está diseñada para crecer con tu app. Sin necesidad de rearquitectura, la plataforma puede manejar una mayor demanda manteniendo la fiabilidad. Procesa más de 20 millones de solicitudes de datos diarias con un tiempo de actividad superior al 99% y soporta apps con más de 1 millón de usuarios activos mensuales. Esto significa que tu app puede expandirse junto con tu base de empleados sin encontrar obstáculos técnicos.
Para apps con mucho tráfico o necesidades de backend más complejas, Adalo permite la integración con fuentes de datos externas como Airtable a través de DreamFactory. Si estás en el plan Business ($250/mes), puedes gestionar hasta 10 apps publicadas. Revisar regularmente los análisis de la app también te ayudará a detectar tendencias, como pantallas de alto tráfico, para que puedas refinar los permisos o agregar funciones según cómo los usuarios interactúen con tu app.
Conclusión
Usando una matriz de permisos clara, el desarrollo impulsado por IA y el control de acceso dinámico, puedes crear apps de empleados impulsadas por IA con RBAC de manera rápida y segura. Comienza mapeando roles, luego usa el Adalo AI Builder para generar la estructura de tu app. Configura los permisos a nivel de base de datos, automatiza las asignaciones con SSO y monitorea la actividad usando X-Ray. Este enfoque une planificación, automatización y seguridad, convirtiendo meses de codificación en un proceso de desarrollo visual simplificado que toma semanas en su lugar.
La seguridad es clave. Los permisos a nivel de base de datos aseguran que los datos sensibles de los empleados nunca se envíen a dispositivos no autorizados, no solo se oculten a la vista. A medida que tu equipo crece, las jerarquías de roles y las asignaciones automatizadas facilitan la gestión del acceso, eliminando la necesidad de actualizaciones manuales constantes.
Una vez que tu framework RBAC esté establecido, los prompts de IA te permiten agregar funciones, ajustar flujos de trabajo o actualizar permisos al instante. Estos cambios se aplican en las plataformas web, iOS y Android sin requerir compilaciones separadas. Con la infraestructura de Adalo capaz de soportar apps con más de 1 millón de usuarios activos mensuales, tus apps pueden crecer sin problemas desde equipos pequeños hasta organizaciones grandes sin necesidad de revisar la arquitectura.
Al incorporar estas prácticas en tu proceso de desarrollo, preparas a tu organización para el éxito a largo plazo. Para 2026, se espera que el 70% de las aplicaciones empresariales dependan de plataformas de bajo código o sin código. Comenzar ahora con IA y RBAC garantiza un despliegue más rápido, mayor seguridad y apps adaptables. Cada actualización construye sobre la anterior, haciendo que las iteraciones futuras sean aún más fluidas.
Define los roles claramente, aprovecha la automatización de IA y crea apps que crezcan de forma segura con tu fuerza laboral.
Publicaciones Relacionadas
- Cómo Permitir que los Empleados Construyan las Apps que Necesitan
- Permisos Basados en Roles para Herramientas Internas
- Mejores Prácticas para Herramientas Internas Escalables
- DreamFactory: Simplifica las Conexiones de API de Base de Datos
Preguntas Frecuentes
¿Cómo mejora el Control de Acceso Basado en Roles (RBAC) la seguridad de las apps de empleados impulsadas por IA?
El Control de Acceso Basado en Roles (RBAC) mejora la seguridad de las apps de empleados impulsadas por IA al limitar el acceso a datos y funciones según el rol de un usuario. Esto significa que los empleados solo interactúan con la información y las herramientas que necesitan para sus tareas específicas, minimizando las posibilidades de acceso no autorizado o posibles violaciones de datos.
Con RBAC implementado, las empresas pueden proteger mejor la información sensible, simplificar el proceso de gestión de permisos y garantizar que sus apps operen de manera más segura y eficiente — personalizada para adaptarse a las responsabilidades únicas de cada rol dentro de la empresa.
¿Cómo simplifica el AI Builder de Adalo el proceso de desarrollo de apps?
El AI Builder de Adalo transforma el desarrollo de apps en un proceso sencillo, incluso para quienes no tienen experiencia en codificación. Se encarga de tareas como ajustar plantillas y configurar flujos de trabajo automatizados, para que cualquiera pueda construir apps con funciones inteligentes — sin experiencia técnica requerida.
Lo que realmente destaca es cómo ahorra tiempo. Al automatizar las tareas repetitivas, el AI Builder puede reducir el tiempo de desarrollo hasta en un 90%. Esto significa que los usuarios pueden cambiar su enfoque hacia la creación de apps de empleados seguras, escalables y personalizadas que cumplan con las demandas de los entornos de trabajo actuales.
Aprende a construir el tuyo con el constructor de apps de herramientas internas de Adalo.
¿Cómo pueden las organizaciones mantener las asignaciones de roles precisas a lo largo del tiempo?
Para mantener las asignaciones de roles precisas, es esencial que las organizaciones las revisen y actualicen rutinariamente a medida que cambian las responsabilidades. Automatizar la asignación de roles durante la incorporación puede agilizar el proceso y mantener la consistencia desde el principio. Además, establecer reglas claras de visibilidad y permisos dentro de la app asegura que los usuarios solo vean y accedan a lo que corresponde a su rol. Las auditorías regulares y los ajustes necesarios pueden fortalecer tanto la precisión como la seguridad a lo largo del tiempo.

Crea tu app rápidamente con una de nuestras plantillas predefinidas
Comenzar a crear sin códigoContenido Relacionado
Adalo para Startups: El Mejor Creador de Apps Sin Codigo con IA en 2026
Adalo para Startups: El Mejor Creador de Apps Sin Codigo con IA en 2026
Adalo ayuda a startups y fundadores a crear apps moviles impulsadas por IA sin codigo. Crea, despliega y publica apps responsivas, gratis para empezar.

Cómo Crear una App de Incorporación de Empleados Sin Programar
Aprende a crear una app de incorporación de empleados multiplataforma sin código: configura la base de datos, diseña pantallas, añade autenticación e integra herramientas externas.
Cómo crear una app que incorpora el escaneo de códigos QR
Guía paso a paso para agregar escaneo QR a apps sin código: instala un componente de escáner, mapea los datos del escaneo a tu base de datos, prueba en dispositivos y publica.
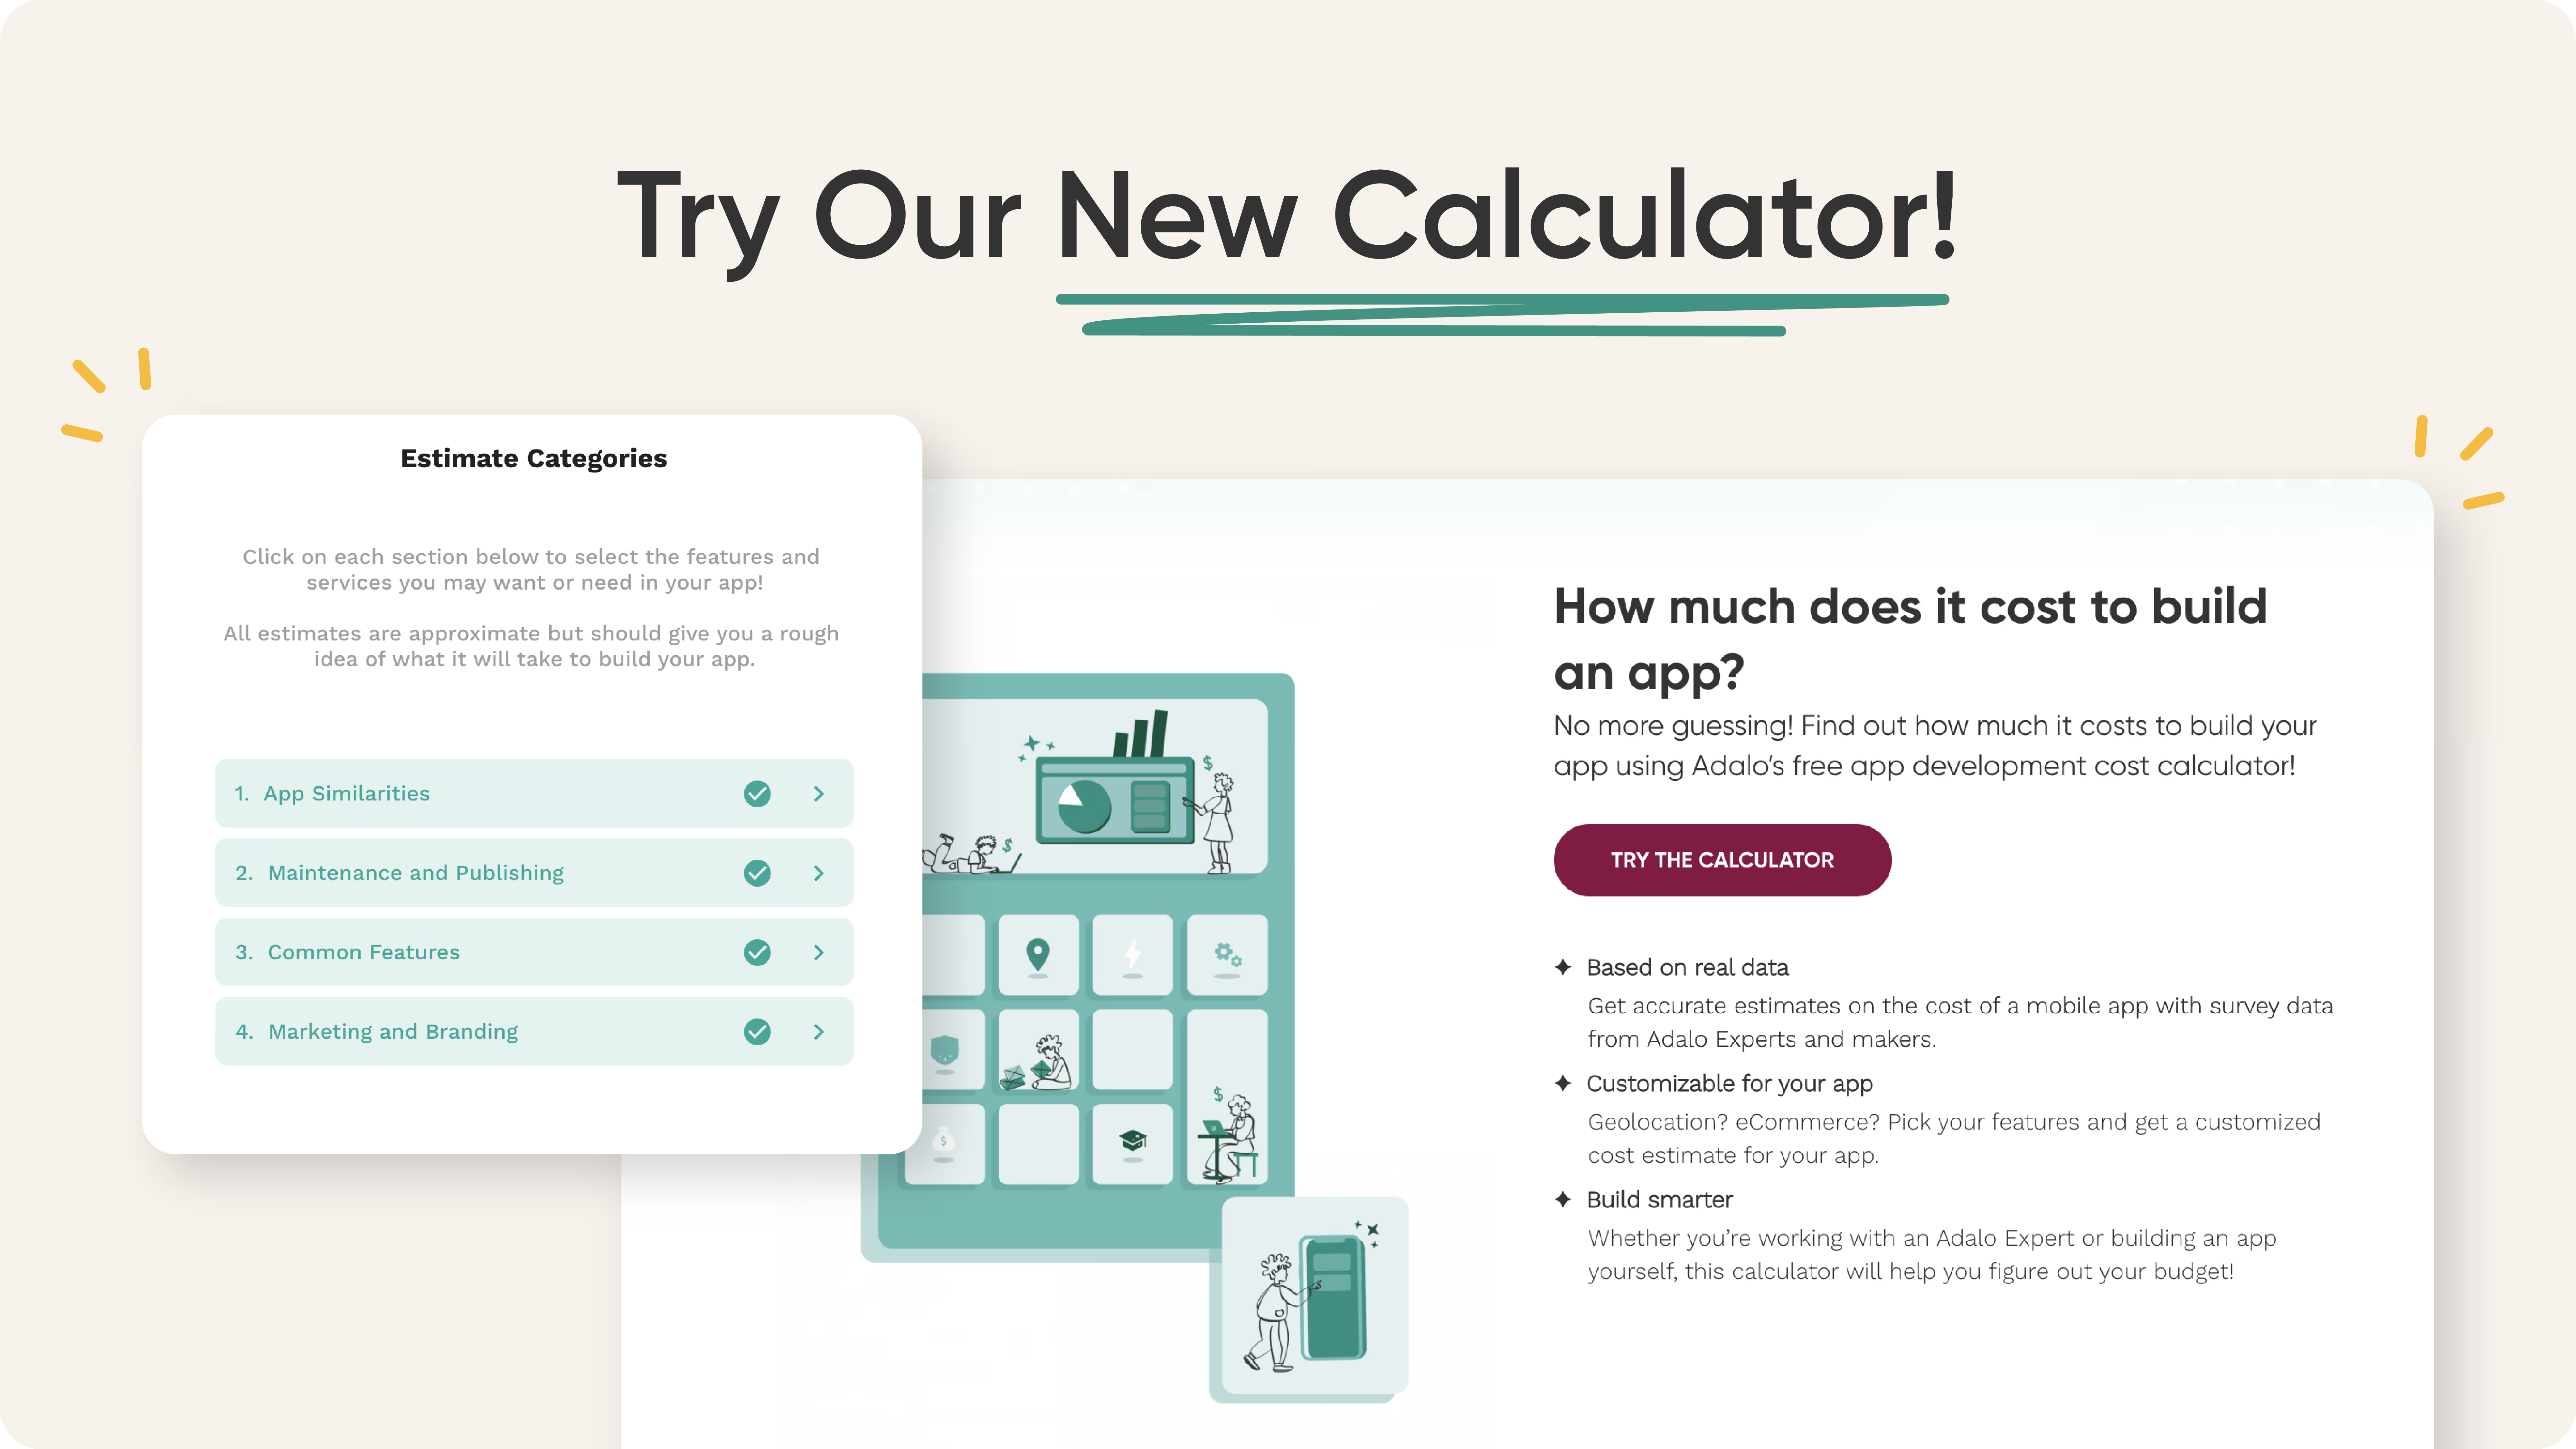
Adalo lanza una calculadora de costos de desarrollo de apps para la construcción sin código
La calculadora de costos de desarrollo de apps fue creada con datos de creadores y la experiencia de nuestra comunidad para darte estimaciones precisas.