
専任の開発リソースを持たないチームにとって、スピード、セキュリティ、スケーラビリティのバランスを取った従業員アプリの構築は大きな課題です。複数のプラットフォームで動作し、厳格な役割ベースの権限を適用し、迅速にデプロイできるアプリが必要ですが、従来の開発サイクルは数か月かかり、ほとんどの組織には存在しない専門的なコーディング知識が必要です。
そこでAdaloが役立ちます。Adaloはデータベース駆動型ウェブアプリとネイティブiOS・Androidアプリ向けのノーコードアプリビルダーで、3プラットフォーム統一版を提供します。AIによる構築支援と合理化された公開機能により、数か月ではなく数日でApple App StoreとGoogle Playへのリリースが可能です。組み込みのロールベースアクセスコントロール(RBAC)機能と組み合わせることで、このアプローチは安全な従業員アプリケーションを大規模に迅速にデプロイするための強力なフライホイールを生み出します。
AdaloがセキュアなAIファーストの従業員アプリ構築に適している理由
Adaloはデータベース駆動型ウェブアプリとネイティブiOS・Androidアプリ向けのノーコードアプリビルダーで、Apple App StoreとGoogle Playに3プラットフォーム統一版を公開します。このマルチプラットフォーム機能により、デスクにいてもフィールドにいても、チームがどこからでもアクセスできるRBACドリブンの従業員アプリを作成するための完璧な基盤になります。
アプリストアへの従業員アプリの公開は組織に強力なメリットをもたらします:プッシュ通知で重要な更新をスタッフに通知し、ネイティブパフォーマンスで日常的な使用がスムーズになり、集中的な配布で新しいチームメンバーのオンボーディングが簡単になります。AI支援開発と組み込みの役割ベースセキュリティと組み合わせることで、Adaloはフライホイール効果を生み出します—構築するアプリが増えるほど、高速で安全になります。
安全でAIドリブンの従業員アプリを作成することがかつてないほど速くなっています。ノーコードツールとロールベースアクセスコントロール(RBAC)を組み合わせることで、数か月ではなく数日でスケーラブルなアプリを構築できます。方法は次のとおりです:
- スピード:Adaloのようなノーコードプラットフォームは開発時間を90%短縮し、2026年までにエンタープライズアプリの70%がノーコードソフトウェアプラットフォームに依存すると予測されています。
- セキュリティ:RBACにより、ユーザーは必要なものだけにアクセスし、機密データを保護してコンプライアンス基準(SOC 2、GDPR、HIPAA)を満たします。
- スケーラビリティ:Adaloは1日2,000万以上のデータリクエストを99%の稼働率で処理し、あらゆるサイズのチームのアプリをサポートします。
このガイドでは、役割のマッピング、AIによるアプリ構造の自動化、権限の設定、プラットフォーム間でのデプロイについて説明します。新しいアプリを作成する場合でも既存のアプリを更新する場合でも、このプロセスはスピード、セキュリティ、信頼性を確保します。より賢く、より安全な従業員アプリの構築方法を学ぶために読み続けてください。
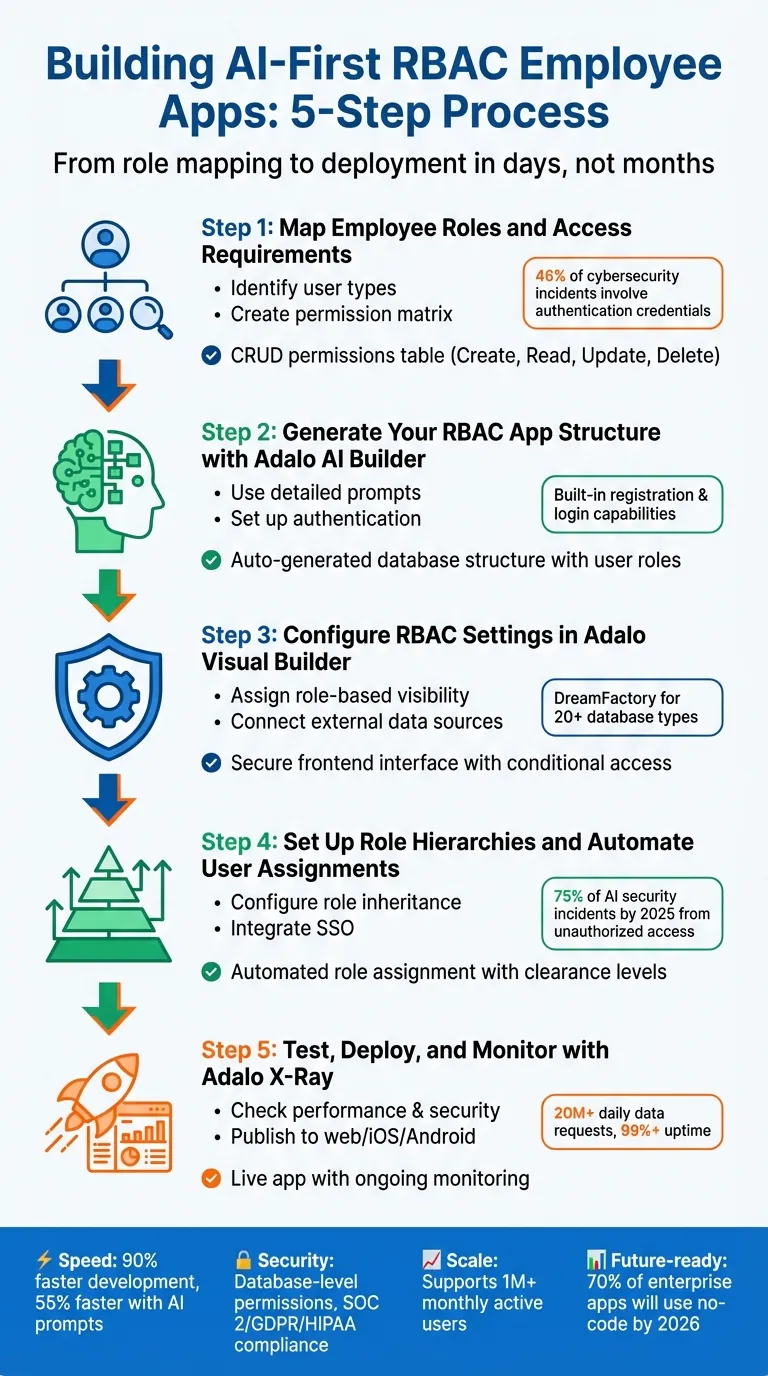
Adaloを使った5ステップのRBAC従業員アプリ開発プロセス
ステップ1:従業員の役割とアクセス要件のマッピング
誰がアプリを使用し、何にアクセスする必要があるかを理解することが重要な最初のステップです。この計画フェーズをスキップすると、後で大きな問題を引き起こすセキュリティの見落としにつながることが多いです。明確な役割マップから始めることで、数週間の作り直しを節約できます。
ユーザーの種類と責任の特定
すべてのユーザータイプ(管理者、マネージャー、従業員、契約社員)と主要な責任をリストアップすることから始めます。「[役割]として、[タスク]を行うために[リソース]へのアクセスが必要です」というシンプルな形式を使用します。例えば、「営業マネージャーとして、四半期目標を確認するためにチームのパフォーマンスデータへのアクセスが必要です。」
見落としを防ぐために、HRIS、Active Directory、またはSSOプロバイダーなどのシステムからユーザーリストを取得します。これにより、すべての部門、役割、ビジネス職名を特定するのに役立ちます。サイバーセキュリティインシデントの46%が認証情報に関わっているため、ここでの精度は重要です。
最小権限の原則に従います:ユーザーがタスクを実行するために必要なデータへのアクセスのみを付与します。例えば、在庫をスキャンする倉庫作業員は給与記録へのアクセスは必要ありません。職名だけでなく、ワークフローや機能に基づいて役割を定義します。部門横断的なタスクには独自のアクセス設定が必要な場合があります。
役割が明確に定義されたら、堅牢な権限マトリックスを構築するための基盤ができあがります。
権限マトリックスの作成
役割を定義した後、アクセス制御を効果的に管理するためにこれらを詳細な権限マトリックスに変換します。シンプルなスプレッドシートで各役割を特定のリソースとアクションにマッピングできます。顧客レコード、注文データ、在庫テーブルなどのすべてのリソースに対して、CRUD権限(作成、読み取り、更新、削除)を割り当てます。このマトリックスが実装のブループリントとなります。
| リソース | 管理者 | マネージャー | 従業員 |
|---|---|---|---|
| 顧客情報 | 表示、編集、削除 | 表示、編集 | 表示のみ |
| 注文レコード | 表示、編集、削除 | 表示、編集 | なし |
| 在庫データ | 表示、編集、削除 | 表示のみ | 表示のみ |
| ユーザープロファイル | 表示、編集、削除 | 表示のみ | 自分のみ表示/編集 |
"RBACは最小権限と職務分離の原則に基づいており、ユーザーは日々のタスクを遂行するために最小限のデータにしかアクセスできないようにすべきです。" - Budibase
この権限マトリックスはAdaloでデータベース権限を設定する際に不可欠になります。UIベースのルールとは異なり、データベースレベルの権限は機密データの漏洩に対してより強力な保護を提供します。データ関係の早期計画により、「一部のログインユーザー」権限を効果的に適用できます。
ステップ2:Adalo AIビルダーでRBACアプリ構造を生成する
権限マトリックスの準備ができたら、AdaloのAIビルダーに重労働を任せる時です。詳細なプロンプト一つで、AIビルダーはアプリのデータベース構造全体(コレクション、関係性、ユーザー認証)を一度に作成します。テーブルを手動で設定して接続をリンクする面倒な作業から解放されます。
各新規アプリには、最初から本番グレードの認証を備えた登録およびログイン機能が組み込まれています。AIは役割ベースのアクセスに合わせて事前設定された関係性を持つユーザー、タスク、レポートなどのコレクションを提案します。この基盤的な構造により、特定の役割に合わせた機能のカスタマイズにすぐに取り組めます。
最良の点は何でしょうか?AIは権限マトリックスを使用して安全な役割ベースの設定を自動化し、シームレスなアプリ構築体験の準備を整えます。
プロンプトを使用して役割固有の機能を構築する
プロンプトが詳細であるほど、AIビルダーのパフォーマンスは向上します。「従業員アプリを作成する」のような曖昧なものではなく、次のような詳細な指示を使用します:
「技術者が割り当てられたタスクを表示し、マネージャーがすべてのレポートを表示し、管理者がユーザーアカウントを管理するフィールドサービスアプリを作成します。」
この詳細レベルにより、AIは存在するユーザー役割と各役割が見る・行うべきことを正確に把握できます。
プロンプトにUsersコレクションの「Role」プロパティを含めることを確認します。例えば:
「UsersコレクションにAdmin、Supervisor、Field Staffという値を持つ'Role'テキストプロパティを追加します。」
このプロパティは後で条件付き表示ルールを設定するための基盤となります。不必要な作り直しを避けるために、AIが生成したコレクションとプロパティ名をすぐに確認・調整してください。
Adaloのビルダー「Ada」は、やりたいことを説明するだけでアプリを生成します。Magic Startは説明からアプリの完全な基盤を作成し、Magic Addは自然言語で機能を追加します。
既存のアプリを更新する場合は、AdaloのMagicAdd機能が頼りになります。「マネージャー承認ワークフローを追加する」などの新しい機能を説明するだけで、AIがそれをサポートするために必要なコレクションと関係性を提案します。ただし、AIのレスポンスはAdalo Teamあたり月10回に制限されています。
構造が整ったら、安全なクライアントポータルを構築するのと同様に、役割固有の機能を微調整してデータを堅牢な権限でロックダウンできます。
認証と権限ロジックの設定
アプリ構造を生成したら、データベースタブの「シールドと鍵」アイコンに移動してデータベースレベルの権限を設定します。このステップでRBACセットアップが実施可能になります。各コレクションに対して、誰がレコードを作成、表示、更新、削除できるかを定義します。オプションには全員、ログインユーザー、レコード作成者、または誰もいないが含まれます。
より精密な制御のために、関係プロパティを使用してコレクションをUsersコレクションにリンクします。これにより「一部のログインユーザー」の権限設定が解除され、権限マトリックスで概説されたように、レコード作成者またはユーザーの役割に基づいてアクセスを制限します。デフォルトでは、Adaloはユーザーコレクションのメールやパスワードなどの機密フィールドを保護し、レコード作成者のみがアクセスできるようにします。
"コレクションデータに権限を設定することで、機密情報の保護が強化されます…データはデータベースからユーザーのデバイスに配信されさえしません。" - Adalo Resources
UIの表示ルールを超えることが重要です。これらのルールは画面上のデータを隠しますが、データは依然としてユーザーのデバイスに送信されます。一方、データベース権限は機密情報がユーザーに適切な役割がない限りサーバーに留まることを確保します。
ステップ3:Adaloビジュアルビルダーでのの RBAC設定
権限マトリックスを定義してバックエンドを保護した後、次のステップはユーザーがアプリとどのようにインタラクトするかを洗練することです。Adaloのビジュアルビルダーを使用すると、ユーザーの役割に基づいてアプリのインターフェースを形成できます。各ユーザーが認可された内容だけを見てインタラクトできるようになります。このステップはバックエンドセキュリティとフロントエンドのユーザビリティを接続し、ユーザーにシームレスな体験を提供します。
バックエンド権限が機密データを守る一方、ビジュアルビルダーは各役割に応じてアプリのインターフェースを動的に適応させます。これにより、すべてのユーザーに直感的で安全な体験が確保されます。
"権限はデータベース関連で、表示ルールはデザイン関連です。この2つは完全に別々のものとして考え、個別に実装する必要があります。" - Adalo Resources
ビジュアルエディターを使用すると、ボタン、リスト、またはスクリーン全体などすべてのコンポーネントを制御できます。また、ERPやレガシーデータベースなどの外部システムとの統合、あるいは外部コレクションとしてのAirtableとの統合もサポートしており、Adaloのデータベースを超えて組織の既存インフラにRBACロジックを拡張できます。
各役割への権限の割り当て
役割ベースの表示を設定するには、コンポーネントを選択し、ケバブメニューを開いて「Change Visibility」を選択します。「Always Visible」から「Sometimes Visible」に切り替え、ログインユーザー > 役割プロパティに基づいて条件を設定します。例えば、マネージャーだけが「リクエスト承認」ボタンを見る必要がある場合、条件は次のようになります:
ログインユーザー > 役割 > 「Manager」と等しい
アクションを設定する際は、「Show Advanced」をクリックし、トリガーを「Sometimes」に変更して、役割ベースの条件を定義します。条件を満たさないユーザーのためのフォールバックアクションを追加することもできます。
より複雑な設定には、Usersコレクションのテキストまたはドロップダウンプロパティを使用して役割名を保存します。アプリに1〜10のクリアランスレベルのような階層的な役割が含まれる場合は、Usersにリンクした「User Roles」コレクションを作成します。このセットアップにより、次のような細かい条件が可能になります:
ログインユーザー > 役割 > クリアランスレベル > 5より大きい
| 役割定義メソッド | 最適なユースケース | ロジック例 |
|---|---|---|
| 真/偽プロパティ | 2役割のシンプルなアプリ | ログインユーザー > 管理者 > 真 |
| テキスト/ドロップダウンプロパティ | 3〜5つの異なる役割を持つアプリ | ログインユーザー > 役割 > 「Manager」と等しい |
| ユーザー役割コレクション | 複雑な階層またはクリアランスレベル | ログインユーザー > 役割 > クリアランスレベル > 5より大きい |
アクセスのギャップを避け、ユーザーが最初から正しい階層に割り当てられるよう、新規サインアップのデフォルト役割を設定することが重要です。内部権限が設定されたら、外部データソースを統合してRBACセットアップを拡張できます。
DreamFactoryで外部データソースを接続する
組織がMySQL、PostgreSQL、SQL Server、APIを持たない古いシステムなど既存のデータベースに依存している場合、DreamFactoryを使用してAdaloアプリに接続できます。このプラットフォームは20以上のデータベースタイプに対してREST APIを生成し、外部データへの安全なアクセスを確保する組み込みのRBACを備えています。
DreamFactoryを統合するには、AdaloのDatabaseタブに移動して「Add Collection」>「External Collection」をクリックします。API Base URL(例:https://api.example.com/api/v2/mysql/_table/employees)と必要なRBAC設定を持つAPIキーが必要です。X-DreamFactory-API-Keyという名前のヘッダーを追加してキーを貼り付けます。「Results Key」をresourceに設定して、JSONレスポンスを正しく解析します。
2026年に、AdaloはDreamFactory経由でMySQL従業員サンプルデータベース(約400万レコードを含む)を接続する方法を紹介しました。このプロセスには、AdaloでExternal Collectionを作成し、APIキーを設定し、Results Keyをresourceに設定することが含まれます。これにより、アプリはシンプルリストで従業員名を表示し、動的なデータマッピングにMagic Textを使用して詳細プロファイルにリンクできるようになりました。
"DreamFactoryはMySQL、PostgreSQL、SQL Server、Snowflakeを含む20以上のデータベースのREST APIを生成できるオープンコアAPIジェネレーションプラットフォームです。ロールベースのアクセス制御(RBAC)、APIキーの生成と管理、APIの制限とログのサポートを提供します..." - DreamFactory | Adalo Resources
接続後、内部コレクションに使用したのと同じ条件付き表示とアクションロジックを適用できます。データが外部に存在していても、Adaloのビジュアルビルダーはユーザーが自分の役割に関連するレコードだけを表示・インタラクトできるようにします。APIが期待通りのデータを返すことを確認するために「Run Test」機能を使用してください。
ステップ4:役割階層の設定とユーザー割り当ての自動化
表示ルールを設定して外部データソースをリンクした後、次のステップは手動作業を最小化する構造の作成に焦点を当てます。役割階層により、権限が上位の役割から下位の役割に自動的に流れ、シングルサインオン(SSO)を通じたユーザー割り当ての自動化により、ユーザーが最初のログイン時に正しい役割に配置されます。これらのステップを組み合わせることで、ユーザー管理を合理化し、組織全体のセキュリティを強化します。
役割継承の設定
上位の役割が下位の役割のすべての権限を継承する階層を設計します。まず、数値のクリアランスレベルプロパティを持つユーザー役割コレクションを作成します。例えば、管理者=3、マネージャー=2、従業員=1を割り当てます。次に、関係プロパティを使用してこのコレクションをUsersコレクションにリンクします。
表示ルールや条件付きアクションを設定する際は、ステップ3の権限マトリックスのガイダンスを使用します。例えば、機能がマネージャー以上向けの場合、条件を次のように設定します:
ログインユーザー > 役割 > クリアランスレベル > 2以上
このアプローチは、ユーザーの権限が割り当てられたすべての役割の組み合わせであるロールベースアクセスコントロール(RBAC)の加算モデルに沿っています。厳密な階層のために、直接の上司を示す親役割プロパティを追加できます。
"ロールベースアクセスコントロール(RBAC)とは、組織内のユーザーの役割に基づいて権限を割り当てるという考え方です。ユーザーに個別に権限を割り当てるよりもエラーが少ない、シンプルで管理しやすいアクセス管理アプローチを提供します。" - Auth0
これらの権限を適用するには、データベースタブのシールドと鍵アイコンに移動します。コレクション権限を「全ユーザー」から一部のログインユーザーに変更し、ユーザー役割コレクションにリンクします。また、権限のない状態を防ぐために、新規ユーザーにデフォルト役割(「ゲスト」や「メンバー」など)を割り当てます。
SSOによる役割割り当ての自動化
Adalo Blueを使用すると、OpenID ConnectやSAMLなどの標準を通じてシングルサインオン(SSO)を組織のアイデンティティプロバイダーと統合できます。部門、職名、グループメンバーシップなどの属性を渡すようにSSOプロバイダーを設定します。これらの属性は、ユーザーが初回ログイン時に自動的に正しい役割を割り当てることができます。この自動化はRBACセットアップと連携して、スムーズで安全なオンボーディングプロセスを確保します。
ジャストインタイム(JIT)プロビジョニングと呼ばれるこの方法は、ユーザープロファイルを作成し、組織の認証情報をデータベースの役割フィールドに直接マッピングします。このプロセスを合理化するために、役割プロパティを管理者、マネージャー、従業員などの事前定義されたオプションを持つドロップダウンとして設定します。
統計は自動化された役割割り当ての重要性を強調しています。2026年までに、AIに関連するセキュリティインシデントの75%が不正アクセスから生じると予測されています。また、非人間アイデンティティ(AIエージェントやサービスアカウントなど)と人間ユーザーの比率は、2028年までに80:1に達すると予測されています。潜在的な侵害のリスクを減らすために、ユーザーが必要とする最小限の権限レベルに常にデフォルト設定してください。
"LLMにファイルを削除すべきかどうかについて理由を聞くことはできません。それを防ぐハードルールを設計する必要があります。" - Graham Neray, CEO, Oso
ユーザーが中央アイデンティティプロバイダーで無効化された場合、Adaloアプリへのアクセスは自動的に取り消されるべきです。SSOグループがAdaloの役割にどのようにマッピングされるかを定期的に確認して、ロジックが組織の構造と一致していることを確認します。すべての自動化された役割割り当てに対して監査ログを有効にして、説明責任を維持します。
これらの設定により、自動化された役割管理と厳格なアクセス制御が組み合わされ、安全で効率的なユーザー管理システムが強化されます。
ステップ5:Adalo X-Rayでテスト、デプロイ、監視する
役割階層と自動化された割り当てを設定したら、RBACが有効な従業員アプリをテストしてデプロイする時です。このステップはパフォーマンステスト、セキュリティチェック、クロスプラットフォームデプロイを組み合わせて、ユーザーにとってすべてがスムーズに動作することを確保します。
パフォーマンスとセキュリティの確認
公開前に、Adalo X-Rayを使用してパフォーマンスのボトルネックやセキュリティの脆弱性を特定します。このAI搭載ツールはアプリの構造を調べ、スケール時のユーザー体験を乱す可能性のある問題にフラグを立てます。
データベースタブのシールドと鍵アイコンに移動して、コレクション権限を確認します。機密データコレクションが「全員」ではなく一部のログインユーザーに制限されていることを確認します。Usersコレクションでは、メール、パスワード、フルネームなどの重要なフィールドはプライバシーのためにデフォルトでレコード作成者のみに設定されている必要があります。
専用アカウント(管理者、マネージャー、従業員、ゲスト)で各役割のアクセスをテストして、権限マトリックスが意図通りに機能していることを確認します。制限されたデータは安全に保たれる必要があります。Analyticsタブを使用して高トラフィックの画面を監視し、セキュリティ措置が機密エリアを効果的に保護していることを確認します。
パフォーマンスとセキュリティに満足したら、プラットフォーム間でアプリをデプロイする準備ができています。
ウェブ、iOS、Androidへの公開
Adaloでは、ウェブ、iOS、Android—すべてを一つのビルドから公開するのが簡単です。Launchタブに移動し、Publishトグルを有効にして、Adaloサブドメインまたはカスタムドメイン(カスタムドメインは有料プランが必要)を選択します。
iOSの場合、iOS Appセクションを展開してApple Developer認証情報(Bundle ID、Apple IDメール、アプリ固有パスワードを含む)を入力します。アプリの表示名は30文字以内に収め、権限リクエスト(カメラ、位置情報、写真など)に明確で正確な説明を提供します。Appleはこれらのフィールドにプレースホルダーテキストがあるアプリを拒否します。
ビルドを開始する前に、iOSシミュレーターとAndroidエミュレーターの両方でアプリをテストします。エディターの「Preview」ボタンはウェブ版のみを表示することに注意してください。iOSの場合はStart New Testflight Buildをクリックすると、ビルドの準備ができたらメールが届きます。Androidの場合は、Google Play Consoleを通じて同様のプロセスに従います。
デプロイ後は、アプリを注意深く監視し、必要に応じて役割を調整する準備をしてください。
役割更新プロセスの作成
組織は時間とともに変化し、ニーズも変わります。すべてが一致した状態を保つために、Usersコレクションの役割権限を四半期ごとに確認するようスケジュールします。権限ロジックに大きな変更を加える前に、設定メニューでデザインバージョンを保存します。これにより、何か問題が生じた場合に変更をロールバックするためのセーフティネットができます。
従業員がアクセスの問題を報告したり権限の変更をリクエストできるフィードバックシステムを設定します。新機能を追加したりワークフローを更新する際は、権限マトリックスを再確認して必要に応じて調整します。データベース権限の更新は即座に反映されるため、アプリを再公開することなくリアルタイムで変更できます。これにより、RBACシステムが関連性を維持し安全であり続けます。
繰り返し可能な開発プロセスの構築
RBACが有効なアプリが公開されたら、次のステップは信頼できる開発サイクルの作成です。各更新をスタンドアロンのプロジェクトとして扱うのではなく、すでに確立したAI搭載で安全なフレームワークを使用します。AIプロンプトとビジュアル編集などのツールを使用すると、変化するビジネスニーズにアプリを合わせた状態に保ちながら、素早く更新できます。このアジリティは迅速にスケールしようとするファウンダーのためのノーコードツールの特徴です。
AIプロンプトを使用してアプリを素早く更新する
機能を追加したりワークフローを調整する必要がありますか?Adalo AIビルダーにやりたいことを平易な英語で伝えるだけです。例えば:「メール認証付きのユーザー認証フローを設計します。」AIがロジックを処理し、ビジュアルで微調整して正確な要件に合わせることができます。
"カスタムGPTが概念的な重労働を処理します—ユーザーフロー、機能仕様、コンテンツの生成—Adaloはこれらを機能的なアプリケーションに変換します。" - The Adalo Team
このアプローチにより開発が55%速くなる可能性があります。2026年までに、米国の開発者の92%がAIコーディングツールを使用すると予測されています。プロンプトを使用してUIを更新し、データベースを調整し、新しい権限ルールを実装することで、従業員アプリに同じ効率化を適用できます。最良の点は、これらの更新がプラットフォーム間で即座に適用されること—別のビルドは不要です。アプリが成長するにつれて、パフォーマンスとスケーラビリティを確保してください。
使用量の増加に合わせてアプリをスケールする
Adaloのインフラはアプリとともに成長するように設計されています。再アーキテクチャの必要なく、プラットフォームは信頼性を維持しながら増加する需要を処理できます。1日2,000万以上のデータリクエストを99%以上の稼働率で処理し、月間アクティブユーザー100万人以上のアプリをサポートします。つまり、アプリは技術的な障壁に達することなく従業員ベースとともに拡大できます。
高トラフィックまたはより複雑なバックエンドニーズを持つアプリには、AdaloはDreamFactoryを通じてAirtableなどの外部データソースとの統合を可能にします。Business(月額$250)プランでは、最大10個の公開済みアプリを管理できます。アプリ分析を定期的に確認して、高トラフィックの画面などのトレンドを見つけ、ユーザーがアプリとどのようにインタラクトするかに基づいて権限を絞り込んだり機能を追加したりするのに役立ちます。
まとめ
明確な権限マトリックス、AIドリブンの開発、動的なアクセス制御を使用することで、AIパワードの従業員アプリをRBACで素早く安全に作成できます。役割をマッピングすることから始め、Adalo AIビルダーを使用してアプリの構造を生成します。データベースレベルの権限を設定し、SSOで割り当てを自動化し、X-Rayを使用してアクティビティを監視します。このアプローチは計画、自動化、セキュリティを結びつけ、数か月のコーディングを数週間の合理化されたビジュアル開発プロセスに変換します。
セキュリティが鍵です。データベースレベルの権限は、機密の従業員データが画面から隠されるだけでなく、未認可のデバイスに送信されないことを確保します。チームが成長するにつれて、役割階層と自動化された割り当てによりアクセスの管理が容易になり、継続的な手動更新の必要性が取り除かれます。
RBACフレームワークが設定されたら、AIプロンプトを使用して機能を追加し、ワークフローを調整し、権限を即座に更新できます。これらの変更は別のビルドなしにウェブ、iOS、Androidプラットフォームに適用されます。月間アクティブユーザー100万人以上のアプリをサポートできるAdaloのインフラにより、アプリはアーキテクチャを見直すことなく小規模チームから大規模組織へとシームレスに成長できます。
これらのプラクティスを開発プロセスに組み込むことで、組織を長期的な成功に備えさせます。2026年までに、エンタープライズアプリケーションの70%がローコードまたはノーコードプラットフォームに依存すると予測されています。今AIとRBACから始めることで、より速いデプロイ、より強固なセキュリティ、適応可能なアプリが確保されます。各更新は前の更新の上に構築され、将来の反復をさらにスムーズにします。
役割を明確に定義し、AIの自動化を活用し、従業員とともに安全に成長するアプリを作成してください。
関連ブログ記事
よくある質問
ロールベースアクセスコントロール(RBAC)はAI搭載の従業員アプリのセキュリティをどのように向上させますか?
ロールベースアクセスコントロール(RBAC)は、ユーザーの役割に基づいてデータと機能へのアクセスを制限することで、AI搭載の従業員アプリのセキュリティを強化します。これにより、従業員は自分の特定のタスクに必要な情報とツールのみとインタラクトし、不正アクセスや潜在的なデータ侵害の可能性を最小化します。
RBACを設置することで、企業は機密情報をより良く保護し、権限の管理プロセスを簡略化し、アプリが会社内の各役割の独自の責任に合わせてカスタマイズされた、より安全で効率的な方法で動作することを確保できます。
AdaloのAIビルダーはアプリ開発プロセスをどのように簡略化しますか?
AdaloのAIビルダーは、コーディングの背景がない人でも、アプリ開発を簡単なプロセスに変換します。テンプレートの調整や自動化されたワークフローの設定などのタスクを処理するため、誰でもスマートな機能を持つアプリを構築できます—技術的な専門知識は不要です。
特に際立っているのは時間の節約です。繰り返し作業を自動化することで、AIビルダーは開発時間を最大90%短縮できます。これにより、ユーザーは今日の職場の要求に応える安全でスケーラブルなカスタム従業員アプリの作成に集中できます。
Adaloの内部ツールアプリビルダーで自分のアプリを構築する方法を学んでください。
組織は役割割り当てを長期にわたって正確に保つにはどうすればよいですか?
役割割り当てを正確に保つには、責任が変化するにつれて定期的に確認・更新することが不可欠です。オンボーディング中に役割の割り当てを自動化することでプロセスを合理化し、一貫性を最初から維持できます。さらに、アプリ内で明確な表示ルールと権限を設定することで、ユーザーが自分の役割に沿ったものだけを見てアクセスできることが確保されます。定期的な監査と必要な調整により、長期にわたって正確性とセキュリティを強化できます。

関連コンテンツ
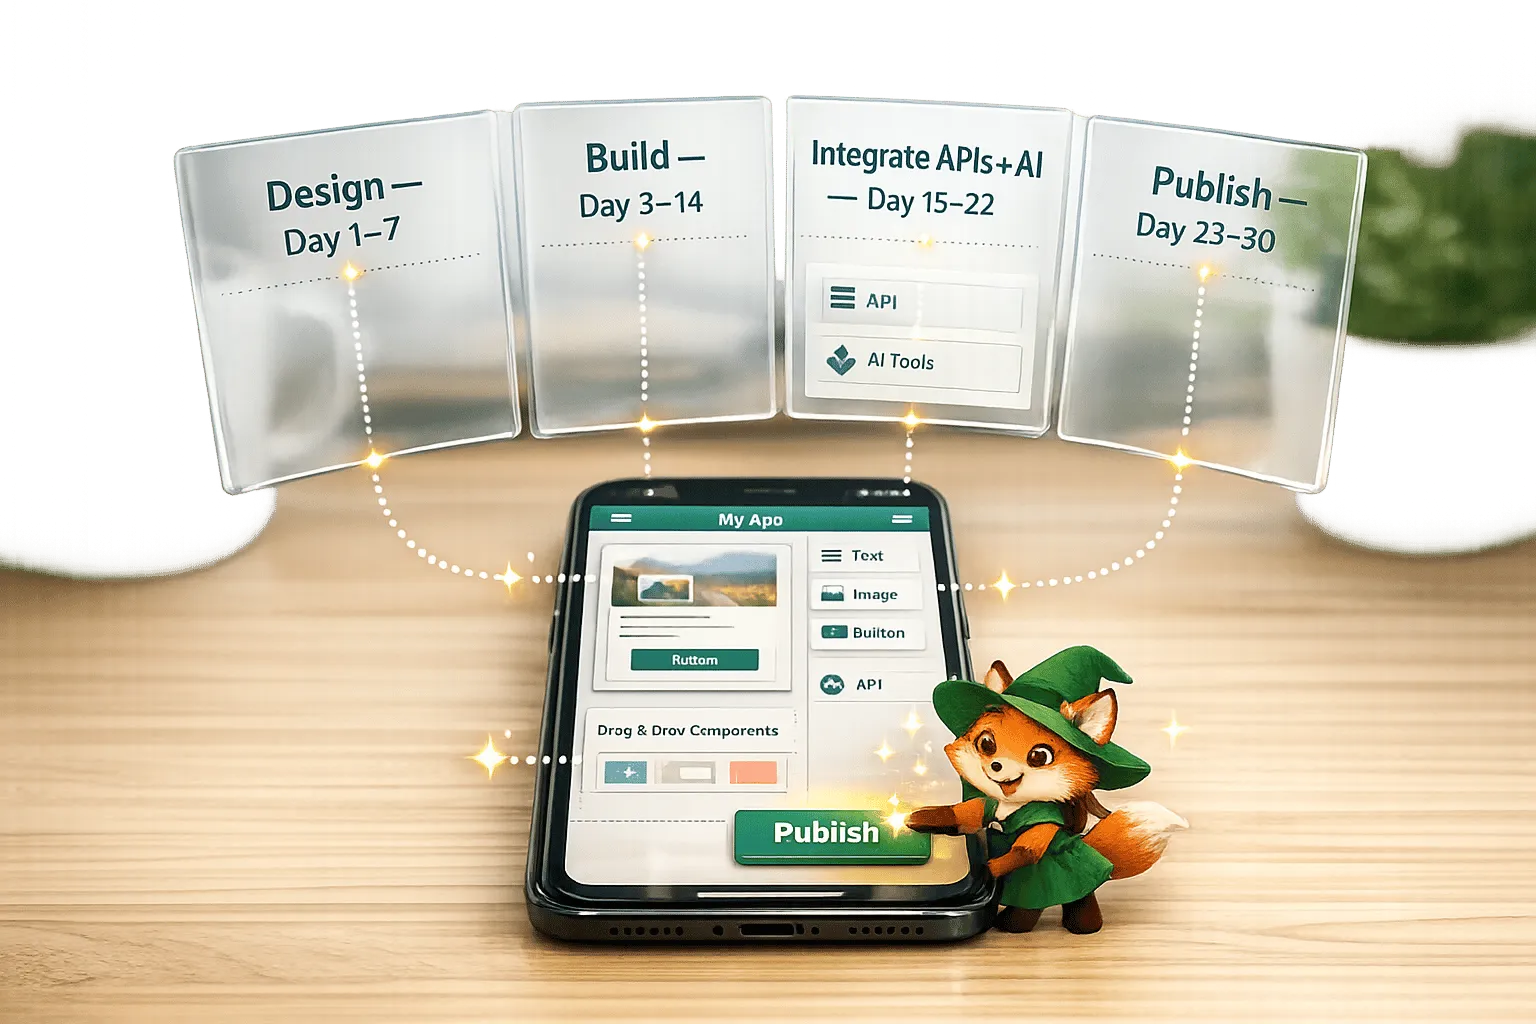
初心者のためのノーコードアプリ開発:30日で初めてのアプリを完成させる
ノーコードツール、ドラッグアンドドロップエディタ、AI、外部接続を使って30日でネイティブiOS・Androidアプリを設計・構築・公開するためのステップバイステップの計画。
ノーコードモバイルアプリに AI 機能を組み込む
ノーコードモバイルアプリへの AI 追加ガイド:API の設定、プロンプトの設計、スマート検索、レコメンデーション、NLP、分類などの機能構築。
Adalo でノーコードアプリに AI 搭載機能を構築
コードを書かずにチャット、画像認識、感情分析、レコメンデーションなどの実際の AI 機能をノーコードアプリに追加する方法。
アプリ開発の未来:AIがノーコード開発を変える
AIがノーコードアプリ開発をどう変革しているか——開発の高速化、自然言語プロンプト、ロジックの自動化、プロダクション対応の公開まで解説します。