
Construir aplicativos de funcionários que equilibrem velocidade, segurança e escalabilidade apresenta um desafio significativo para equipes sem recursos dedicados de desenvolvimento. Você precisa de aplicativos que funcionem em múltiplas plataformas, apliquem permissões rigorosas baseadas em função e possam ser implantados rapidamente — mas os ciclos de desenvolvimento tradicionais levam meses e requerem expertise especializada em codificação que a maioria das organizações simplesmente não tem.
É aí que o Adalo entra. O Adalo é um construtor de aplicativos sem código para aplicativos web orientados a banco de dados e aplicativos nativos para iOS e Android — uma versão para todas as três plataformas. A construção assistida por IA e a publicação simplificada permitem o lançamento na Apple App Store e no Google Play em dias, não meses. Combinado com capacidades incorporadas de Controle de Acesso Baseado em Funções (RBAC), esta abordagem cria um poderoso flywheel para implantar rapidamente aplicativos seguros de funcionários em escala.
Por que o Adalo Funciona para Construir Aplicativos Seguros AI-First para Funcionários
Esta capacidade multiplataforma torna o Adalo a fundação perfeita para criar aplicativos de funcionários orientados a RBAC que sua equipe pode acessar de qualquer lugar. Publicar aplicativos de funcionários nas app stores oferece vantagens poderosas: notificações push mantêm a equipe informada sobre atualizações críticas, o desempenho nativo garante uso diário suave e a distribuição centralizada simplifica o onboarding de novos membros da equipe.
Criar aplicativos de funcionários seguros e orientados por IA agora é mais rápido do que nunca. Combinando ferramentas sem código com Controle de Acesso Baseado em Funções (RBAC), você pode construir aplicativos escaláveis em dias em vez de meses. Veja como:
- Velocidade: Plataformas sem código como Adalo reduzem o tempo de desenvolvimento em 90%, com 70% dos aplicativos empresariais projetados para depender de plataformas de software sem código até 2026.
- Segurança: RBAC garante que os usuários acessem apenas o que precisam, protegendo dados sensíveis e atendendo padrões de conformidade (SOC 2, GDPR, HIPAA).
- Escalabilidade: O Adalo lida com mais de 20 milhões de requisições de dados diárias com 99% de uptime, suportando aplicativos para equipes de qualquer tamanho.
Este guia orienta você pelo mapeamento de funções, automatização de estruturas de aplicativos com IA, configuração de permissões e implantação em plataformas.
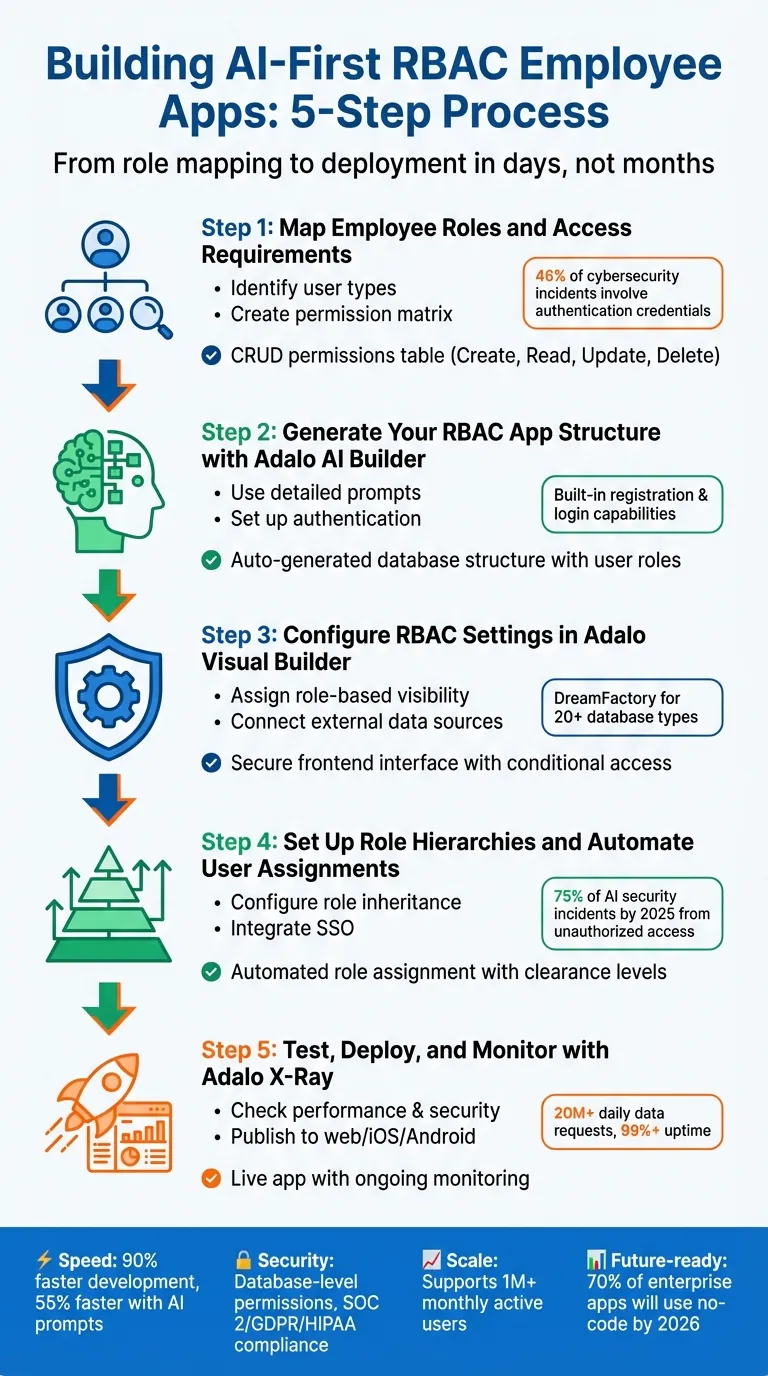
Processo de Desenvolvimento de Aplicativo de Funcionário RBAC de 5 Etapas com Adalo
Etapa 1: Mapeie Funções de Funcionários e Requisitos de Acesso
Entender quem usa seu aplicativo e ao que eles precisam acessar é uma primeira etapa crucial. Pular esta fase de planejamento frequentemente leva a falhas de segurança que podem causar grandes dores de cabeça mais tarde.
Identifique Tipos de Usuário e Responsabilidades
Comece listando cada tipo de usuário — Administradores, Gerentes, Funcionários, Contratados — e suas responsabilidades principais. Use um formato simples como: "Como [Função], preciso acessar [Recurso] para [Tarefa]". Note que 46% dos incidentes de cibersegurança envolvem credenciais de autenticação, então a precisão aqui é crítica.
Siga o princípio do menor privilégio: conceda aos usuários acesso apenas aos dados necessários para realizar suas tarefas.
Crie uma Matriz de Permissões
Após definir as funções, traduza-as em uma matriz de permissões detalhada. Para cada recurso, atribua permissões CRUD (Criar, Ler, Atualizar, Excluir).
| Recurso | Admin | Gerente | Funcionário |
|---|---|---|---|
| Informações do Cliente | Visualizar, Editar, Excluir | Visualizar, Editar | Somente Visualizar |
| Registros de Pedidos | Visualizar, Editar, Excluir | Visualizar, Editar | Nenhum |
| Dados de Inventário | Visualizar, Editar, Excluir | Somente Visualizar | Somente Visualizar |
| Perfis de Usuário | Visualizar, Editar, Excluir | Somente Visualizar | Visualizar/Editar Próprio |
"RBAC é construído nos princípios do menor privilégio e separação de deveres, significando que os usuários devem ser expostos à quantidade mínima de dados que lhes permite realizar suas tarefas diárias." - Budibase
Etapa 2: Gere Sua Estrutura de Aplicativo RBAC com o Adalo AI Builder
Com sua matriz de permissões pronta, é hora de deixar o AI Builder do Adalo fazer o trabalho pesado. Com apenas um prompt detalhado, o AI Builder cria toda a estrutura do banco de dados do seu aplicativo — coleções, relacionamentos e autenticação de usuário — tudo de uma vez.
Ada, o construtor de IA do Adalo, permite que você descreva o que deseja e gera seu aplicativo. O Magic Start cria bases completas de aplicativos a partir de uma descrição, enquanto o Magic Add adiciona recursos por meio de linguagem natural.
Configure Autenticação e Lógica de Permissões
Após gerar a estrutura do seu aplicativo, vá ao ícone "Shield and Key" na guia Database para configurar permissões em nível de banco de dados. Para cada coleção, defina quem pode Criar, Visualizar, Atualizar ou Excluir registros.
"Configurar permissões em dados de Coleção fornece alguma proteção extra de informações sensíveis... os dados não são sequer enviados ao dispositivo do usuário a partir do banco de dados." - Adalo Resources
Etapa 3: Configure Configurações RBAC no Construtor Visual do Adalo
O construtor visual do Adalo permite moldar a interface do aplicativo com base nas funções do usuário, garantindo que cada pessoa veja e interaja apenas com o que está autorizada.
"Permissões são relacionadas ao banco de dados e regras de visibilidade são relacionadas ao design. As duas devem ser pensadas completamente separadas e implementadas individualmente." - Adalo Resources
Atribua Permissões para Cada Função
Para configurar visibilidade baseada em função, selecione um componente, abra o menu kebab e escolha "Change Visibility." Mude de "Always Visible" para "Sometimes Visible" e defina a condição com base na propriedade Função do Usuário Logado.
| Método de Definição de Função | Melhor Caso de Uso | Lógica de Exemplo |
|---|---|---|
| Propriedade Verdadeiro/Falso | Aplicativos simples com 2 funções | Usuário Logado > É Admin > É Verdadeiro |
| Propriedade Texto/Dropdown | Aplicativos com 3–5 funções distintas | Usuário Logado > Função > É Igual a "Manager" |
| Coleção de Funções de Usuário | Hierarquias complexas ou níveis de acesso | Usuário Logado > Função > Nível de Acesso > É Maior que 5 |
Conecte Fontes de Dados Externas com DreamFactory
Se sua organização depende de bancos de dados existentes como MySQL, PostgreSQL, ou SQL Server, você pode conectá-los ao seu aplicativo Adalo usando o DreamFactory.
Etapa 4: Configure Hierarquias de Funções e Automatize Atribuições de Usuários
As hierarquias de funções permitem que as permissões fluam automaticamente de funções de nível superior para as de nível inferior, enquanto a automação das atribuições de usuários através do Single Sign-On (SSO) garante que os usuários sejam colocados nas funções corretas desde o primeiro login.
Automatize a Atribuição de Funções com SSO
Usando o Adalo Blue, você pode integrar o Single Sign-On (SSO) com o provedor de identidade da sua organização por meio de padrões como OpenID Connect ou SAML. Este método, chamado de provisionamento Just-in-Time (JIT), cria perfis de usuário e mapeia credenciais organizacionais diretamente para o campo de função em seu banco de dados.
Etapa 5: Teste, Implante e Monitore com o Adalo X-Ray
Antes de entrar no ar, use o Adalo X-Ray para identificar quaisquer gargalos de desempenho ou vulnerabilidades de segurança. Verifique que coleções de dados sensíveis estão restritas a Alguns Usuários Logados em vez de "Todos".
Publique para Web, iOS e Android
O Adalo torna simples publicar seu aplicativo na web, iOS e Android — tudo a partir de um único build. Para iOS, insira suas credenciais do Apple Developer, incluindo Bundle ID, email do Apple ID e uma senha específica para o aplicativo. Teste seu aplicativo em um simulador iOS e em um emulador Android antes de iniciar os builds.
Construa um Processo de Desenvolvimento Repetível
Depois que seu aplicativo habilitado para RBAC está no ar, o próximo passo é criar um ciclo de desenvolvimento em que você possa confiar. Com ferramentas como prompts de IA e edição visual, você pode fazer atualizações rapidamente, mantendo seu aplicativo alinhado com as necessidades evolutivas do negócio.
Conclusão
Usando uma matriz de permissões clara, desenvolvimento orientado por IA e controle de acesso dinâmico, você pode criar aplicativos de funcionários com IA e RBAC de forma rápida e segura. Comece mapeando funções, depois use o Adalo AI Builder para gerar a estrutura do seu aplicativo. Com a infraestrutura do Adalo capaz de suportar aplicativos com mais de 1 milhão de usuários ativos mensais, seus aplicativos podem crescer perfeitamente de pequenas equipes para grandes organizações.
Artigos Relacionados do Blog
- Como Capacitar Funcionários a Construir os Aplicativos que Precisam
- Permissões Baseadas em Funções para Ferramentas Internas
- Melhores Práticas para Ferramentas Internas Escaláveis
- DreamFactory: Simplifique Conexões de API de Banco de Dados
FAQs
Como o Controle de Acesso Baseado em Funções (RBAC) melhora a segurança dos aplicativos de funcionários com IA?
O RBAC aprimora a segurança dos aplicativos de funcionários com IA ao limitar o acesso a dados e recursos com base na função de um usuário. Isso significa que os funcionários apenas interagem com as informações e ferramentas que precisam para suas tarefas específicas, minimizando as chances de acesso não autorizado ou violações de dados.
Como o AI Builder do Adalo simplifica o processo de desenvolvimento de aplicativos?
O AI Builder do Adalo transforma o desenvolvimento de aplicativos em um processo direto, mesmo para quem não tem background em codificação. Ao automatizar tarefas repetitivas, o AI Builder pode reduzir o tempo de desenvolvimento em até 90%.
Aprenda como construir o seu com o construtor de aplicativos de ferramentas internas do Adalo.
Como as organizações podem manter as atribuições de funções precisas ao longo do tempo?
Para manter as atribuições de funções precisas, é essencial que as organizações as revisem e atualizem rotineiramente à medida que as responsabilidades mudam. Automatizar a atribuição de funções durante o onboarding pode simplificar o processo e manter a consistência desde o início.

Crie seu app rapidamente com um dos nossos templates prontos
Comece a criar sem códigoConteúdo Relacionado
Adalo para Equipes de Desenvolvimento de Software: Construção Rápida de Ferramentas Internas
Construa rastreadores de bugs, dashboards de sprint e ferramentas de administração em dias usando sem código orientado por IA, com uma única build para iOS, Android e web.

Como Criar um App de Integração de Funcionários Sem Programação
Aprenda a criar um app de integração de funcionários multiplataforma sem código: configure o banco de dados, projete telas, adicione autenticação e integre ferramentas externas.
Adalo App Builder: Criação Effortless de Aplicativos Mobile com IA
O Adalo facilita a criação de aplicativos com ferramentas sem código alimentadas por IA. Fundadores podem construir, implantar e publicar aplicativos responsivos com integrações personalizadas
Como criar um app que incorpora leitura de QR Code
Guia passo a passo para adicionar leitura de QR a apps sem código: instale um componente de scanner, mapeie os dados do scan para seu banco de dados, teste em dispositivos e publique.