
Une app créée avec Adalo est-elle sécurisée pour les paiements et les données utilisateurs ? Oui, à condition de configurer correctement ses fonctionnalités de sécurité. Adalo est un créateur d'apps sans code pour les apps web et les apps natives iOS et Android — une seule version pour les trois plateformes, publiée sur l'Apple App Store et Google Play. La plateforme fournit une infrastructure sécurisée, mais en tant que créateur d'app, vous devez gérer vous-même l'authentification, les permissions et les paramètres de confidentialité. Voici ce que vous devez savoir :
- Paiements : Adalo s'intègre avec Stripe pour un traitement des paiements sécurisé, conforme aux normes PCI DSS. Les données de paiement ne transitent jamais par les serveurs d'Adalo.
- Données utilisateurs : Les données sont chiffrées en transit (TLS/HTTPS) et au repos (normes AES). Les mots de passe sont hachés avec bcrypt pour une protection renforcée.
- Conformité App Store : Les apps sont soumises aux examens de sécurité d'Apple et Google avant publication. Des politiques de confidentialité et des déclarations de collecte de données sont obligatoires.
- Authentification : Système basé sur des tokens avec expiration à 20 jours pour limiter les risques de session. Des permissions au niveau de la base de données assurent le contrôle d'accès aux données.
- Lois sur la vie privée : Adalo supporte la conformité RGPD et CCPA en permettant des mécanismes de consentement, l'export et la suppression des données.
En résumé : Les outils d'Adalo peuvent vous aider à créer des apps sécurisées, mais la sécurité de votre app dépend de la qualité de votre implémentation. Suivez les bonnes pratiques, testez rigoureusement et restez conforme aux lois sur la vie privée et aux directives des stores.
Comment implémenter l'OTP dans votre app Adalo pour vérifier les e-mails
L'infrastructure de sécurité d'Adalo
Le cadre de sécurité d'Adalo repose sur un backend hébergé qui gère le stockage des données, l'authentification et les requêtes API. Construit sur une infrastructure modulaire supportant plus d'1 million d'utilisateurs actifs mensuels, la plateforme priorise les performances tout en isolant les données de chaque app. Avec plus de 20 millions de requêtes quotidiennes et un uptime supérieur à 99 %, cette architecture offre une fiabilité de niveau entreprise pour les apps de toute taille.
Sécurité du backend hébergé
Lorsque vous créez une app sur Adalo, elle se connecte directement aux serveurs d'Adalo pour stocker et accéder aux données. Adalo traite strictement le « Contenu Client » — les données générées par vos utilisateurs — sur vos instructions. Cette relation est régie par des Accords de Traitement des Données qui définissent clairement Adalo comme un sous-traitant plutôt qu'un responsable du traitement. Pour renforcer la sécurité, les tokens d'authentification expirent automatiquement toutes les 20 jours, limitant le risque de détournement de session. La refonte d'infrastructure Adalo 3.0, lancée fin 2025, a introduit des améliorations backend significatives avec une architecture modulaire qui gère automatiquement la montée en charge.
Examens de sécurité des stores
Contrairement aux concurrents qui ne proposent que des Progressive Web Apps (PWA), Adalo compile vers un vrai code natif iOS et Android. Vos apps bénéficient ainsi des fonctionnalités de sécurité au niveau de l'appareil, comme le Secure Enclave sur iOS et Strongbox sur Android. Lorsque vous publiez des apps iOS et Android via Adalo, elles sont soumises aux examens de sécurité d'Apple et Google avant d'être accessibles aux utilisateurs — une couche de protection supplémentaire que vous n'obtenez pas avec les plateformes web uniquement.
Normes de chiffrement des données
Comme l'explique Jeremy d'Adalo : « Nous utilisons actuellement un chiffrement de pointe pour les données en transit et au repos, et nous avons ajouté des couches de sécurité supplémentaires pour certaines données particulièrement sensibles comme les cartes bancaires (Stripe) et les mots de passe (bcrypt). »
Chiffrement TLS et HTTPS
Chaque connexion à votre app utilise HTTPS avec chiffrement TLS. Adalo gère le provisionnement et la gestion des certificats SSL pour les domaines personnalisés. Les certificats sont inclus dans tous les plans payants à partir de 36 $/mois, et HTTPS est appliqué par défaut sur toute la plateforme. Il est essentiel de ne jamais désactiver la validation du certificat SSL dans vos apps, car cela peut créer des vulnérabilités.
Chiffrement des données stockées et sauvegardes
Les données stockées dans la base de données d'Adalo sont chiffrées avec les normes AES. Les mots de passe sont hachés avec l'algorithme bcrypt, les rendant extrêmement difficiles à inverser. Les informations de paiement ne sont jamais traitées ni stockées sur les serveurs d'Adalo — Stripe gère toutes les données de carte bancaire conformément aux normes PCI DSS.
Avec le plan Adalo à 36 $/mois, vous bénéficiez d'un stockage de base de données illimité sans plafond d'enregistrements. Les concurrents comme Bubble facturent 69 $/mois et imposent des Workload Units qui peuvent faire grimper vos coûts de façon imprévisible.
Authentification utilisateur et contrôle d'accès
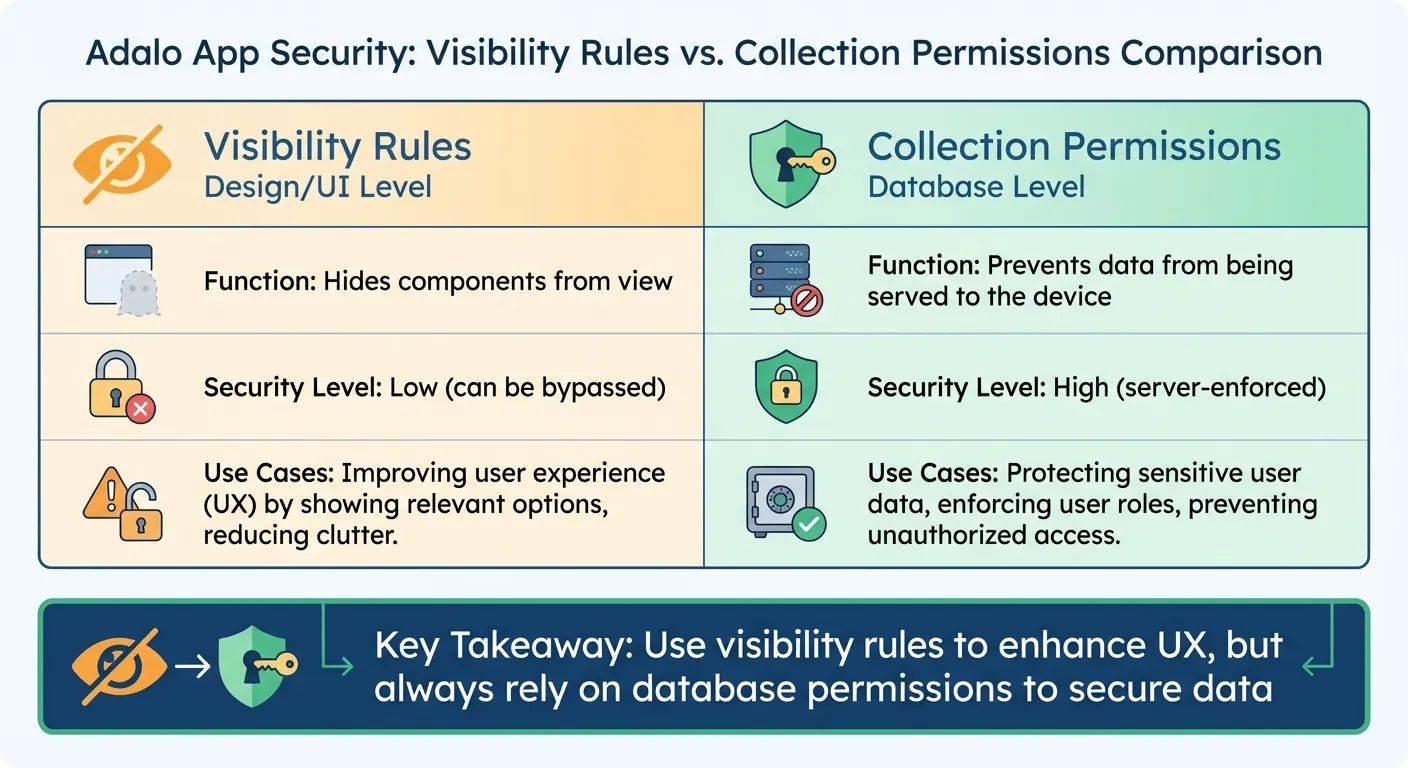
Règles de visibilité vs Permissions de collection dans la sécurité Adalo
Adalo utilise un système d'authentification sécurisé basé sur des tokens, équilibrant facilité d'utilisation et robustesse. Les tokens expirent automatiquement après 20 jours, minimisant le risque de détournement de session. Les utilisateurs sont également déconnectés s'ils se connectent sur un autre appareil ou vident le cache de leur navigateur.
Méthodes d'authentification
Adalo intègre une authentification utilisateur native avec une gestion sécurisée des mots de passe. Les mots de passe stockés dans la collection Utilisateurs sont totalement inaccessibles — même au créateur de l'app. La gestion des sessions est automatisée sur tous les types d'apps, assurant une expérience fluide sur web, iOS et Android.
Ada, le générateur d'apps IA d'Adalo, vous permet de décrire ce que vous souhaitez et génère votre app. Magic Start crée des bases d'app complètes à partir d'une description, tandis que Magic Add ajoute des fonctionnalités en langage naturel. Grâce à Magic Add, vous pouvez décrire l'expérience d'authentification souhaitée — « ajouter un écran de connexion avec vérification par e-mail » — et l'IA génère les écrans, les champs de base de données et la logique nécessaires.
Pour les apps nécessitant une sécurité renforcée, vous pouvez implémenter la vérification OTP (mot de passe à usage unique) pour la confirmation par e-mail, comme illustré dans le tutoriel vidéo ci-dessus.
Configuration des rôles utilisateurs et des permissions
L'authentification va au-delà de la vérification des utilisateurs — elle implique aussi le contrôle de l'accès aux données sensibles. Adalo implémente des permissions au niveau de la base de données, qui offrent une sécurité plus robuste que les règles de visibilité au niveau de l'interface. Les règles de visibilité peuvent masquer des éléments de l'interface, mais elles n'empêchent pas les données d'être envoyées à l'appareil. Pour sécuriser réellement les données de votre app, vous devez configurer les Permissions de Collection via l'icône « Bouclier et Clé » dans l'éditeur de base de données.
| Fonctionnalité | Règles de visibilité | Permissions de collection |
|---|---|---|
| Niveau | Niveau design / interface | Niveau base de données |
| Fonction | Masque des composants de l'interface | Empêche les données d'être envoyées à l'appareil |
| Niveau de sécurité | Faible (peut être contourné) | Élevé (appliqué côté serveur) |
Il est important d'aligner les règles de visibilité avec les permissions de base de données. Utilisez les règles de visibilité pour améliorer l'expérience utilisateur, mais comptez toujours sur les permissions de base de données pour sécuriser vos données. Tout changement de permission prend effet immédiatement — vous n'avez pas besoin de republier votre app après une mise à jour.
Sécurité des paiements Stripe
L'intégration d'Adalo avec Stripe utilise un modèle de tokenisation pour protéger les données de paiement sensibles. Lorsque les utilisateurs saisissent leurs coordonnées bancaires via le composant Stripe d'Adalo, ces informations sont envoyées directement aux serveurs de Stripe, contournant entièrement le backend de votre app. Cette configuration réduit les risques liés au stockage de numéros de carte bruts et allège vos responsabilités de conformité.
Adalo exige que les utilisateurs soient connectés pour valider les transactions, liant chaque paiement à un compte vérifié. La connexion de votre compte Stripe à Adalo est simple et sécurisée, via un flux OAuth « Connecter avec Stripe » qui protège les identifiants sensibles comme les clés API.
Comment Stripe gère les données de paiement
En tant que Prestataire de Services PCI Niveau 1 — la certification la plus élevée du secteur — Stripe garantit que les données de carte sont protégées avec un chiffrement AES-256. Dans votre base de données Adalo, seuls les détails de paiement non sensibles — type de carte, quatre derniers chiffres et date d'expiration — sont stockés. Stripe envoie également un « E-mail de reçu » pour chaque transaction.
Avec le stockage de base de données illimité d'Adalo, vous pouvez conserver des historiques de transactions complets sans vous soucier des limites d'enregistrements — essentiel pour les apps de paiement qui doivent stocker reçus, factures et journaux pour la conformité.
Exigences de conformité PCI DSS
« La conformité PCI est une responsabilité partagée qui s'applique à la fois à Stripe et à votre entreprise. » - Stripe
Bien que Stripe couvre l'essentiel de la conformité PCI, vous avez des responsabilités spécifiques en tant que créateur d'app. Toutes les pages de paiement doivent utiliser TLS 1.2 ou supérieur. Vous devez également compléter annuellement un Questionnaire d'Auto-Évaluation (SAQ) via le Dashboard Stripe.
| Exigence | Responsable | Implémentation |
|---|---|---|
| Certification PCI Niveau 1 | Stripe | Géré entièrement par Stripe |
| Tokenisation des données | Stripe + Adalo | Géré via le modèle de tokenisation de Stripe |
| Chiffrement TLS 1.2+ | Développeur / Plateforme | Appliqué par Adalo et Stripe |
| Attestation annuelle (SAQ) | Développeur | Complété dans le Dashboard Stripe |
| Authentification utilisateur | Développeur | Nécessite un flux de connexion via Adalo |
Le plan Adalo à 36 $/mois inclut tout le nécessaire pour un traitement des paiements conforme PCI — certificats SSL, intégration Stripe et authentification sécurisée.
Conformité App Store et exigences de confidentialité
La publication de votre app Adalo implique le respect de normes strictes de confidentialité et de conformité. L'approche base de code unique d'Adalo simplifie la conformité, car vous n'avez besoin de configurer les paramètres de confidentialité qu'une seule fois pour iOS et Android.
Directives de confidentialité Apple et Google
Apple et Google exigent tous deux que les apps incluent une URL de politique de confidentialité. Les Privacy Nutrition Labels d'Apple vous obligent à déclarer toutes les pratiques de collecte de données directement dans App Store Connect. Pour les apps ciblant iOS 14.5 ou ultérieur, le framework App Tracking Transparency (ATT) d'Apple nécessite l'autorisation explicite de l'utilisateur avant de le suivre.
Conformité RGPD et CCPA
Si votre app est accessible aux utilisateurs de l'Union européenne ou de Californie, la conformité au Règlement général sur la protection des données (RGPD) et à la California Consumer Privacy Act (CCPA) est obligatoire. Ces lois donnent aux utilisateurs le contrôle sur leurs données personnelles, notamment le droit d'y accéder, de les supprimer ou de les exporter.
Les rôles et permissions utilisateurs d'Adalo vous aident à gérer l'accès aux données :
- Définir les permissions sur Uniquement le créateur de l'enregistrement garantit que seul le propriétaire des données peut y accéder côté serveur.
- Le niveau de permission Personne restreint l'accès entièrement à l'interface Builder.
Avec aucun plafond sur les enregistrements de base de données, vous pouvez conserver les journaux d'audit détaillés exigés par le RGPD sans vous soucier des limites de stockage.
Sécurité des API et intégrations tierces
Sécurité des clés API et des tokens
Pensez aux clés API comme à des mots de passe numériques pour vos intégrations. Vous pouvez générer, supprimer ou régénérer ces clés directement dans les paramètres de votre app. Lors de l'utilisation de clés API avec des services externes, incluez-les toujours dans les en-têtes Authorization en tant que Bearer tokens. Évitez de les mettre dans les URL ou les paramètres de requête. Les tokens API suivent une politique d'expiration de 20 jours, et la plateforme applique une limite de débit de 5 requêtes par seconde.
Sécurisation des webhooks et des échanges de données
Les webhooks, qui permettent des mises à jour en temps réel depuis des services externes vers votre app, nécessitent des mesures de sécurité robustes. Utilisez toujours TLS 1.2 ou supérieur pour les endpoints webhook et vérifiez les signatures (généralement HMAC SHA256) pour confirmer l'authenticité des requêtes entrantes.
Pour éviter les actions en double, implémentez l'idempotence en stockant et vérifiant les IDs d'événements uniques. Les endpoints webhook doivent répondre avec un statut 200 OK immédiatement tout en traitant la charge utile en arrière-plan.
Tester la sécurité de votre app
Tester l'authentification et les permissions
Créez des comptes de test pour chaque rôle utilisateur de votre app — utilisateurs basiques, administrateurs et tout autre rôle configuré. Vérifiez ensuite que les permissions fonctionnent correctement. Connectez-vous en tant qu'utilisateur basique et tentez d'accéder à des fonctionnalités réservées aux administrateurs, de consulter les données privées d'un autre utilisateur ou de modifier des enregistrements auxquels vous ne devriez pas avoir accès.
La fonctionnalité X-Ray d'Adalo peut aider à identifier les problèmes potentiels de sécurité en mettant en évidence les problèmes de performance qui pourraient indiquer des permissions mal configurées ou des requêtes de données inefficaces.
Valider les flux de paiement
N'utilisez jamais de fonds réels pour les tests. Passez en « Mode Test » dans le Dashboard Stripe pour générer des identifiants de test. Testez chaque scénario de votre flux de paiement avec les cartes de test Stripe : transactions réussies, cartes refusées et cartes expirées. Confirmez que votre base de données ne stocke que les détails de carte non sensibles — type de carte, quatre derniers chiffres et date d'expiration.
Conclusion
Adalo fournit un cadre solide pour créer des apps qui gèrent de façon sécurisée les données utilisateurs et les paiements. Grâce aux certificats SSL automatiques, au chiffrement au niveau de la base de données et aux contrôles d'accès basés sur les rôles, la plateforme assure la conformité avec les lois sur la vie privée comme le RGPD et le CCPA, tout en répondant aux exigences de sécurité des stores.
La sécurité n'est cependant pas uniquement la responsabilité d'Adalo — elle nécessite votre participation active. Comme le souligne Sonia Rebecca Menezes d'Adalo :
La protection des données est une responsabilité partagée par toutes les personnes impliquées dans le développement d'apps
En suivant les bonnes pratiques — définir des permissions claires, effectuer des tests approfondis et être transparent dans vos politiques de confidentialité — vous contribuez à protéger les données de vos utilisateurs. Adalo s'engage à notifier ses clients de toute violation de données dans les 24-48 heures.
Articles de blog associés
- Comment créer une app de location immobilière
- RGPD et synchronisation des données dans les apps sans code
- Comment créer des apps conformes au RGPD sans coder
- Créer des apps SaaS spécialisées avec Adalo
FAQ
Pourquoi choisir Adalo plutôt que d'autres solutions de création d'apps ?
Adalo est un créateur d'apps piloté par l'IA qui génère de vraies apps natives iOS et Android à partir d'un seul code source. Contrairement aux web wrappers ou aux plateformes PWA uniquement, Adalo compile vers du code natif et publie directement sur l'Apple App Store et Google Play. À 36 $/mois avec des enregistrements de base de données illimités et sans frais basés sur l'utilisation, il offre une tarification prévisible que des concurrents comme Bubble (69 $/mois avec des Workload Units) ne peuvent pas égaler.
Quel est le moyen le plus rapide de créer et publier une app sur l'App Store ?
Le générateur IA d'Adalo avec Magic Start génère des bases d'app complètes à partir de descriptions textuelles — structure de base de données, écrans et flux utilisateurs créés en quelques minutes. Combiné à l'interface glisser-déposer et à la gestion du processus complexe de soumission à l'App Store par Adalo, vous pouvez passer de l'idée à l'app publiée en quelques jours.
Comment Adalo protège-t-il les mots de passe et les données sensibles des utilisateurs ?
Adalo chiffre les données en transit avec TLS/HTTPS et au repos avec les normes AES. Les mots de passe sont hachés avec l'algorithme bcrypt, les rendant extrêmement difficiles à inverser même en cas d'accès non autorisé. Les mots de passe stockés dans la collection Utilisateurs sont totalement inaccessibles — même au créateur de l'app.
Les apps Adalo sont-elles conformes aux réglementations de confidentialité RGPD et CCPA ?
Oui, Adalo supporte la conformité RGPD et CCPA en permettant des mécanismes de consentement, des capacités d'export de données et des fonctionnalités de suppression. Le système de rôles et permissions utilisateurs de la plateforme vous aide à gérer l'accès aux données de façon appropriée.
Quelle est la différence entre les règles de visibilité et les permissions de collection dans Adalo ?
Les règles de visibilité opèrent au niveau de l'interface et masquent uniquement des composants — les données peuvent toujours être envoyées à l'appareil. Les permissions de collection fonctionnent au niveau de la base de données et empêchent réellement les données d'être transmises aux utilisateurs non autorisés. Pour une vraie sécurité, configurez toujours les permissions de collection plutôt que de vous fier uniquement aux règles de visibilité.
Adalo gère-t-il automatiquement les examens de sécurité des stores ?
Lorsque vous publiez des apps iOS et Android via Adalo, elles sont soumises aux examens de sécurité d'Apple et Google avant d'être accessibles aux utilisateurs. Adalo vous guide tout au long du processus de soumission, en gérant les certificats et les profils de provisionnement.
Combien coûte la création d'une app de paiement sécurisée avec Adalo ?
Le plan Adalo à 36 $/mois inclut tout le nécessaire pour un traitement des paiements conforme PCI — certificats SSL, intégration Stripe, authentification sécurisée et stockage illimité pour les enregistrements de transactions. Contrairement aux concurrents qui facturent des suppléments pour les certificats SSL ou les fonctionnalités de paiement, la tarification d'Adalo est tout compris.
Puis-je créer une app de paiement sécurisée sans expérience en programmation ?
Oui, l'interface glisser-déposer et la création assistée par IA d'Adalo permettent de créer des apps de paiement sécurisées sans écrire de code. L'intégration Stripe gère automatiquement la conformité PCI par tokenisation, et le générateur IA peut créer des flux d'authentification et des structures de base de données à partir de simples descriptions.
Comment la sécurité d'Adalo se compare-t-elle à Bubble ou FlutterFlow ?
Adalo compile vers du vrai code natif iOS et Android, permettant l'accès aux fonctionnalités de sécurité au niveau de l'appareil comme Secure Enclave et Strongbox. Bubble ne produit que des apps web, tandis que FlutterFlow nécessite une expertise technique plus importante. Adalo offre également une tarification plus simple à 36 $/mois contre 69 $/mois pour Bubble avec des Workload Units imprévisibles ou 80 $/mois par siège pour FlutterFlow.
Que se passe-t-il en cas de violation de données sur Adalo ?
Adalo s'engage à notifier ses clients de toute violation de données dans les 24-48 heures. Les Accords de Traitement des Données de la plateforme définissent clairement Adalo comme un sous-traitant, et l'infrastructure modulaire maintient les données de votre app isolées pour réduire les risques de contamination croisée.

Créez votre app rapidement grâce à l'un de nos modèles prêts à l'emploi
Commencer à créer sans codeContenu Associé
5 Conseils pour Rédiger des Descriptions d'App Store
Une description d'app store concise et axée sur les bénéfices qui met en avant votre valeur principale et vos mots-clés pour améliorer la visibilité et augmenter les téléchargements
Comment Créer une Application Web Personnalisée et Convertir des Utilisateurs avec Adalo
Guide étape par étape pour créer une app web responsive avec Adalo, utiliser des fondations générées par IA, concevoir l'onboarding, publier en PWA et suivre les conversions.
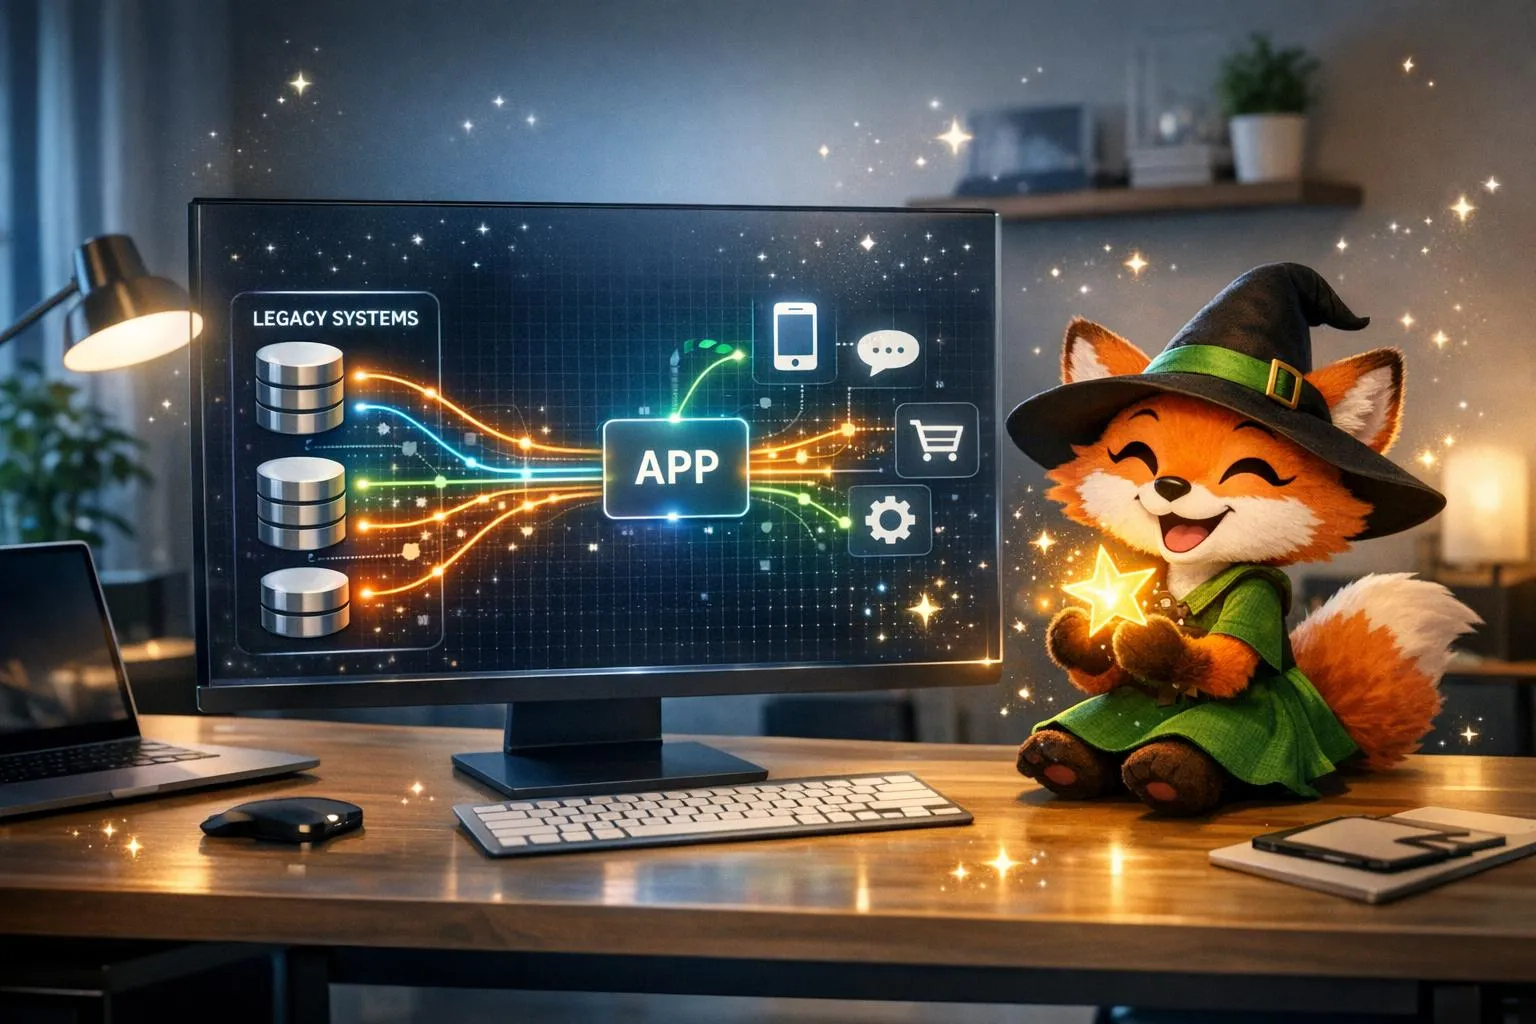
Comment créer une app intégrant des données de n'importe quel système legacy
Modernisez vos systèmes centraux sans les remplacer : exposez vos bases de données legacy comme des REST APIs sécurisées et connectez-les à des constructeurs d'apps sans code.

Comment créer une app depuis Excel (Guide 2026) | Adalo
Transformez une feuille de calcul Excel en app mobile ou web avec Adalo — configurez les données, générez des écrans CRUD et déployez en toute sécurité.