
Adaloで構築されたアプリは決済とユーザーデータに対して安全ですか?はい、ただしセキュリティ機能を正しく設定した場合に限ります。Adaloはデータベース駆動型ウェブアプリとネイティブiOS・Androidアプリのためのノーコードアプリビルダーです。3つのプラットフォームを1つのバージョンでカバーし、Apple App StoreとGoogle Playで公開できます。プラットフォームは安全なインフラを提供しますが、アプリ作成者として認証、権限、プライバシー設定を処理する必要があります。知っておくべきことは以下の通りです:
- 決済:Adaloは安全な決済処理のためにStripeと統合し、PCI DSS基準を満たしています。決済データはAdaloのサーバーに触れません。
- ユーザーデータ:データは転送中(TLS/HTTPS)と保存時(AES規格)の両方で暗号化されます。ユーザーパスワードはbcryptでハッシュ化され、追加の保護が施されています。
- App Storeコンプライアンス:アプリは公開前にAppleとGoogleのセキュリティレビューを受けます。プライバシーポリシーとデータ収集の開示が必要です。
- 認証:20日間で期限切れとなるトークンベースシステムがセッションリスクを制限します。データベースレベルの権限がデータアクセス制御を確保します。
- プライバシー法:Adaloはユーザー同意メカニズム、データエクスポート、削除機能を有効にすることでGDPRとCCPAコンプライアンスをサポートします。
結論:Adaloのツールはセキュアなアプリを作成するのに役立ちますが、アプリの安全性はこれらの機能をどれだけうまく実装するかにかかっています。ベストプラクティスに従い、徹底的にテストし、プライバシー法とApp Storeのガイドラインに準拠してください。
メール確認のためのOTP実装方法
Adaloのセキュリティインフラ
Adaloのセキュリティフレームワークは、データストレージ、認証、APIリクエストを処理するホスト型バックエンドから始まります。この設定により、開発者が個別のサーバーを管理する必要がなくなります。月間アクティブユーザー100万人以上をサポートするモジュール型インフラに構築された、このプラットフォームはアプリのデータを分離しながらパフォーマンスを優先し、クロスコンタミネーションのリスクを低減します。毎日2,000万以上のリクエストと99%以上のアップタイムを誇るこのアーキテクチャは、あらゆるサイズのアプリにエンタープライズグレードの信頼性を提供します。
ホスト型バックエンドセキュリティ
Adaloでアプリを作成すると、データの保存とアクセスのためにAdaloのサーバーに直接接続されます。このホスト型システムは独自のデータベースを管理する手間を省きますが、開発者はアプリストアのリストを準備する際にデータ収集の慣行を開示する必要があります。Adaloによると、開発者はユーザーID、製品インタラクションデータ、診断データの収集を報告する必要があります。これらはAdaloのバックエンドを通じて処理されるからです。
Adaloは厳格に「カスタマーコンテンツ」、つまりユーザーが生成したデータをあなたの指示に基づいて処理します。この関係はデータ処理契約によって管理され、Adaloをデータコントローラーではなくデータプロセッサーとして明確に定義しています。セキュリティを強化するために、認証トークンは自動的に20日ごとに期限切れとなり、ユーザーは再ログインが必要になります。この機能はトークンが侵害された場合のセッションハイジャッキングのリスクを制限します。
2025年末に開始されたAdalo 3.0インフラのオーバーホールにより、バックエンドに重要な改善が加えられました。モジュール型アーキテクチャはスケーリングを自動的に処理するため、ユーザーが100人でも100万人でもセキュリティ対策の一貫性が保たれます。これにより、アプリの成長に伴いセキュリティ設定が壊れるという一般的な問題が排除されます。
App Storeセキュリティレビュー
Adaloはネイティブアプリの外部セキュリティ検証からも恩恵を受けています。AdaloでiOSとAndroidアプリを公開すると、ユーザーが利用できるようになる前にAppleとGoogleによるセキュリティレビューを受けます。これらのレビューにより、Adaloのバックエンドと内部セキュリティ対策がプラットフォーム固有の標準、プライバシーガイドライン、データ処理プロトコルに沿っていることが確保されます。これにより、ウェブ専用プラットフォームでは得られない追加の保護レイヤーが追加されます。
プログレッシブウェブアプリ(PWA)のみを提供する競合他社とは異なり、Adaloは真のネイティブiOSおよびAndroidコードにコンパイルします。つまり、アプリはiOSのSecure EnclaveやAndroidのStrongboxなどのデバイスレベルのセキュリティ機能を活用できます。PWAはブラウザのサンドボックスで動作し、これらのハードウェアセキュリティモジュールにアクセスできません。
Appleは開発者アカウントのSMSベースの二要素認証から離れ、セキュリティ強化のために信頼できるデバイスとセキュリティキーを優先するようになりました。Adaloの公開ワークフローはこれらの要件に対応し、App Store申請を成功させるために必要なセキュリティ設定をガイドします。
データ暗号化規格
Adaloの安全なバックエンドと厳格なApp Storeレビューを組み合わせることで、アプリは不正アクセスからしっかりと保護されます。この保護の主要なレイヤーはデータ暗号化であり、転送中と保存中の両方で情報を保護します。Adaloのジェレミーは次のように説明しています:「現在、転送中と保存中のデータに業界をリードする暗号化を使用しており、クレジットカード(Stripe)やパスワード(bcrypt)などの特に機密性の高いデータには追加のセキュリティレイヤーを設けています」。
TLSとHTTPS暗号化
アプリへのすべての接続はTLS暗号化によるHTTPSを使用します。つまり、ユーザーのデバイスとバックエンド間を移動するデータは暗号化され、不正な第三者が機密情報を傍受することはほぼ不可能になります。AdaloはカスタムドメインのためにSSL証明書のプロビジョニングと管理を処理するため、手動設定は不要です。証明書は月額36ドルから始まるすべての有料プランに含まれており、HTTPSはプラットフォーム全体でデフォルトで実施されます。
開発者はアプリでSSL証明書の検証を絶対に無効にしないことが重要です。そうすると脆弱性が露出する可能性があります。Adaloのネイティブコンパイルを使用して構築されたネイティブアプリの場合、ローカルに保存された機密データを保護するためにSecure EnclaveやStrongboxなどのデバイスネイティブのセキュリティ機能を活用できます。
このネイティブコンパイルアプローチは、ウェブアプリやPWAのみを生成するGlideやSoftrなどのプラットフォームとAdaloを区別します。ネイティブアプリは暗号化キーをハードウェア保護されたエンクレーブに保存できますが、ウェブアプリはJavaScriptベースの攻撃に対してより脆弱なブラウザベースのストレージに依存する必要があります。
保存データの暗号化とバックアップ
Adaloのデータベースに保存されたデータはAES規格を使用して暗号化され、保存中の情報に対して強固な保護を提供します。ユーザーパスワードはbcryptアルゴリズムでハッシュ化されており、不正アクセスが発生した場合でも解読が非常に困難になります。さらに、決済情報はAdaloのサーバーで処理または保存されることはありません。StripeがPCI DSS基準に準拠してすべてのクレジットカードデータを処理します。
Adaloの月額36ドルのプランでは、レコード上限なしの無制限データベースストレージが利用できます。つまり、制限に達したり超過料金を支払う心配なく、アプリに必要なだけの暗号化データを保存できます。Bubbleのような競合他社は月額69ドルを請求しながらも、データベース操作が増加すると予期せずコストが急増するWorkload Unitsを課しています。
Adalo 3.0インフラは、月間アクティブユーザー数百万人を処理するスケールをサポートしながら、これらの暗号化プロトコルを維持します。アプリのセキュリティはユーザーベースとともに成長し、各成長段階での設定変更やセキュリティ監査を必要としません。
ユーザー認証とアクセス制御
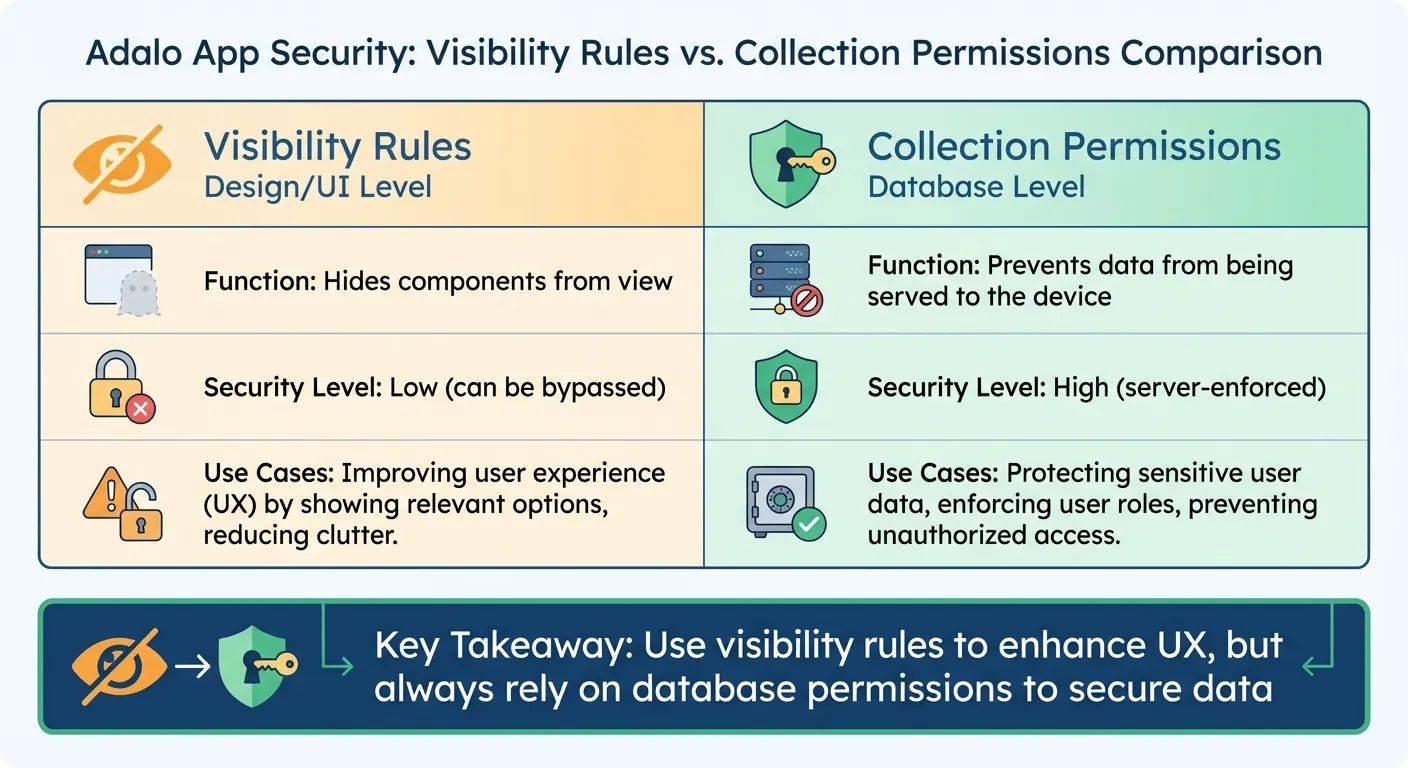
Adaloセキュリティにおける表示ルールとコレクション権限の比較
Adaloはユーザー認証に安全なトークンベースのシステムを使用しており、使いやすさと強固なセキュリティのバランスを取っています。このシステムはAdaloの暗号化プロトコルとバックエンド保護と連携してアプリを保護します。トークンは20日後に自動的に期限切れとなり、セッションハイジャッキングのリスクを最小化します。さらに、ユーザーが別のデバイスでサインインするか、ブラウザのキャッシュとCookieをクリアした場合はログアウトされます。
認証方法
Adaloは安全なパスワード管理による組み込みのユーザー認証を提供します。ユーザーコレクションに保存されたパスワードはアプリビルダーでさえアクセスできません。セッション処理はすべてのアプリタイプで自動化されており、ウェブ、iOS、Androidのいずれかを問わずシームレスなユーザー体験を確保します。
Ada、AdaloのAIビルダーは、欲しいものを説明するだけでアプリを生成します。Magic Startは説明から完全なアプリの基盤を作成し、Magic Addは自然言語で機能を追加します。
AIビルダーは認証フローを素早く設定するのに役立ちます。Magic Addを使用して、欲しい認証体験を説明できます。「メール確認付きのログイン画面を追加して」と言えば、必要な画面、データベースフィールド、ロジックが生成されます。生成されたコードはAdaloの確立した認証パターンに従うため、セキュリティのベストプラクティスを維持しながら開発を加速します。
追加のセキュリティが必要なアプリの場合、上記のビデオチュートリアルに示されているように、メール確認のためのOTP(ワンタイムパスワード)確認を実装できます。これにより、複雑なカスタムコードを必要とせずに認証フローに第2の要素が追加されます。
ユーザーロールと権限の設定
認証はユーザーを確認するだけでなく、クライアントポータルを構築する際など、機密データへのアクセスを制御することも含みます。AdaloはUIレベルの表示ルールよりも強力なセキュリティを提供するデータベースレベルの権限を実装しています。表示ルールはユーザーインターフェースから要素を非表示にできますが、データがデバイスに送信されることを停止しません。アプリのデータを真に保護するには、データベースエディターの「シールドとキー」アイコンを使用してコレクション権限を設定する必要があります。
ユーザーコレクションについて、Adaloはメール、パスワード、フルネームの権限をデフォルトで「レコード作成者のみ」に設定しています。プロパティレベルでアクセスを細かく調整し、特定のフィールドを表示または編集できる人を決定することもできます。他のコレクションについては、作成、表示、更新、削除などのアクションに対してコレクションレベルで権限が設定されます。「一部のログインユーザー」にアクセスを制限するには、そのコレクションとユーザーコレクション間の関係を確立する必要があります(最大2段階の関係レベル)。
| 機能 | 表示ルール | コレクション権限 |
|---|---|---|
| レベル | デザイン/UIレベル | データベースレベル |
| 機能 | コンポーネントを非表示にする | データがデバイスに送信されるのを防ぐ |
| セキュリティレベル | 低(バイパス可能) | 高(サーバーで実施) |
表示ルールとデータベース権限を整合させることが重要です。ユーザーエクスペリエンスを向上させるために表示ルールを使用しますが、データを保護するには常にデータベース権限に依存してください。権限への変更は即座に有効になるため、更新後にアプリを再公開する必要はありません。
この即時権限伝播はセキュリティインシデントに特に価値があります。不正アクセスを発見した場合、単一のダッシュボードからウェブ、iOS、Androidのすべてのプラットフォームで権限を即座に取り消すことができます。各プラットフォームに個別のコードベースを必要とする競合他社は、緊急のセキュリティ対応を大幅に複雑にします。
Stripe決済セキュリティ
AdaloのStripeとの統合は、機密な決済データを保護するためにトークン化モデルを使用します。ユーザーがAdaloのStripeコンポーネントを通じてカード情報を入力すると、この情報はアプリのバックエンドを完全にバイパスしてStripeのサーバーに直接送信されます。この設定により、生のカード番号を保存することに関連するセキュリティリスクが軽減され、コンプライアンスの責任も軽減されます。
トランザクションを検証するために、AdaloはユーザーにログインすることをRequireします。これにより、すべての支払いが確認済みアカウントにリンクされます。StripeアカウントをAdaloに接続することは、機密性の高い認証情報(APIキーなど)を保護するOAuthスタイルの「Stripeと接続」フローを使用してシンプルかつ安全です。
Adaloは各環境に異なるシークレットキーと公開可能キーを必要とすることで、テストモードとライブモードを厳格に分離することを強制します。開発中は、Stripeのテストカード番号を使用して決済ワークフローをシミュレートできます。本番への切り替えは seamless です。さらに、AdaloはStripeをネイティブiOSおよびAndroidアプリでの物理的な商品やサービスの支払いに制限することでApp Storeポリシーへのコンプライアンスを確保します。デジタル製品の場合は、プラットフォームのガイドラインを満たすためにアプリ内購入コンポーネントを使用する必要があります。
Stripeが決済データを処理する方法
Stripeは業界をリードする慣行で決済セキュリティを次のレベルに引き上げます。決済業界で最高の認証であるPCI Level 1サービスプロバイダーとして、StripeはカードデータをAES-256暗号化で保護します。復号鍵は別のマシンに保存され、追加のセキュリティレイヤーを提供します。AdaloのStripe Kitコンポーネントを使用することで、カスタムの決済フィールドを自分で構築することなくこのインフラを活用できます。
Adaloデータベースでは、機密性の低い決済詳細(カードタイプ、最後の4桁、有効期限など)のみが保存されます。これらの詳細はPCIコンプライアンスの要件外であり、安全に保管できます。Stripeはすべてのトランザクションに「受領メール」を送信します。これはStripeダッシュボードの主要な顧客識別子として機能し、ユーザーに自動決済確認を提供します。
Adaloの無制限データベースストレージにより、レコード制限を心配することなく完全なトランザクション履歴を維持できます。これは領収書、請求書、コンプライアンスと顧客サービスのためのトランザクションログを保存する必要がある決済アプリにとって非常に重要です。
PCI DSSコンプライアンス要件
「PCIコンプライアンスは共有責任であり、StripeとあなたのビジネスImの両方に適用されます。」- Stripe
Stripeはほとんどのコンプライアンスをカバーしますが、アプリビルダーとしての特定の責任があります。たとえば、すべての決済ページはデータ転送を保護するためにTLS 1.2以上を使用する必要があります。Stripeのシステムはセキュリティを維持するために古いバージョンからのリクエストを自動的にブロックします。
さらに、Stripeダッシュボードから年次の自己評価アンケート(SAQ)を完了することが必要です。トークン化のおかげで、あなたのアプリは低リスクのSAQの対象となります。支払い確認にWebhookを使用している場合、データの傍受を防ぐためにTLSでエンドポイントを保護してください。
| 要件 | 担当者 | 実装 |
|---|---|---|
| PCI Level 1認証 | Stripe | Stripeが完全に管理 |
| データトークン化 | Stripe + Adalo | Stripeのトークン化モデルで処理 |
| TLS 1.2以上の暗号化 | 開発者/プラットフォーム | AdaloとStripeが実施 |
| 年次証明(SAQ) | 開発者 | Stripeダッシュボードで完了 |
| ユーザー認証 | 開発者 | Adaloでのログインフローが必要 |
月額36ドルのAdaloプランにはPCIコンプライアンスの決済処理に必要なすべてが含まれています。SSL証明書、Stripe統合、安全なユーザー認証。競合他社は多くの場合、決済機能に上位プランを必要とするか、カスタムドメインのSSL証明書に追加料金を請求します。
App Storeコンプライアンスとプライバシー要件
Adaloアプリを公開するには、厳格なプライバシーとコンプライアンス基準を満たす必要があります。これらのガイドラインに従うことは、申請プロセス中にアプリが拒否されないために不可欠です。Adaloの単一コードベースアプローチはコンプライアンスを簡素化し、iOSとAndroid両方のプライバシー設定を一度だけ設定すればよいようにします。
AppleとGoogleのプライバシーガイドライン
AppleとGoogleの両方がアプリにプライバシーポリシーURLを含めることを要求しています。この文書は、アプリが収集するデータ、その使用方法、共有先を明確に説明する必要があります。
Appleのプライバシー栄養ラベルはさらに一歩進んでいます。App Store Connectでのすべてのデータ収集の慣行を直接開示する必要があります。これにはAdaloと統合したサードパーティサービスによって収集されたデータも含まれます。Adaloアプリの場合、アプリ機能と分析のために使用されるユーザーID、製品インタラクション、診断データなどの詳細が含まれる場合があります。
iOS 14.5以降をターゲットとするアプリの場合、AppleのApp Tracking Transparency(ATT)フレームワークは、ユーザーを追跡したりデバイスの広告識別子(IDFA)にアクセスしたりする前に明示的なユーザー許可を取得することを要求します。
GDPRとCCPAコンプライアンス
アプリがEUまたはカリフォルニアのユーザーにアクセス可能な場合、一般データ保護規則(GDPR)とカリフォルニア消費者プライバシー法(CCPA)の遵守は避けられません。これらの法律はユーザーに個人データの管理権を与えます。
Adaloのユーザーロールと権限は、データアクセスを管理するのに役立ちます。ユーザーがデータへのアクセスを要求した場合、Adaloのデータエクスポート機能によりこれらのリクエストに簡単に応答できます。GDPRでは30日以内、CCPAでは45日以内に応答する必要があります。
APIセキュリティとサードパーティ統合
Adaloアプリに外部サービスを接続する場合(決済、分析、データ管理のいずれかを問わず)、セキュリティは非常に重要です。これらの統合は保護が必要なアクセスポイントを作成します。
APIキーとトークンセキュリティ
APIキーは統合のためのデジタルパスワードと考えてください。アプリ設定でこれらのキーを直接生成、削除、または再生成でき、完全なアクセス制御が可能です。外部サービスでAPIキーを使用する場合は、常にAuthorization ヘッダーにBearerトークンとして含めてください。URLやクエリパラメータには含めないでください。露出する可能性があります。
APIトークンは20日間の有効期限ポリシーに従います。さらに、プラットフォームは1秒あたり5リクエストのレート制限を実施しており、これを超えると429ステータスコードが返されます。このレート制限はアプリとAdaloのインフラの両方をサービス拒否攻撃から保護します。
WebhookとデータエクスチェンジのSecuring
外部サービスからアプリへのリアルタイム更新を可能にするWebhookも、堅固なセキュリティ対策が必要です。WebhookエンドポイントにはTLS 1.2以上を使用し、着信リクエストの真正性を確認するために署名(一般的にはHMAC SHA256)を検証してください。
重複アクションを防ぐために(顧客への二重請求など)、処理前に一意のイベントIDを保存して検証するべき等性を実装してください。Webhookエンドポイントはタイムアウトを避けるために、ペイロードをバックグラウンドで処理しながら即座に200 OKステータスで応答する必要があります。
アプリのセキュリティテスト
アプリをリリースする前に、セキュリティ対策が精査に耐えることを確認する必要があります。これは単なる提案ではありません。テスト中に脆弱性を発見するか、ユーザーがすでにアプリをダウンロードした後に発見するかの違いです。
認証と権限のテスト
トークン有効期限と暗号化を実装したら、これらの機能をテストする時です。アプリのすべてのユーザーロールに対してテストアカウントを作成してください。次に、権限が期待通りに機能しているか確認します。
AdaloのX-Ray機能は、誤って設定された権限や非効率なデータクエリを示すパフォーマンスの問題を強調することで、潜在的なセキュリティ問題を特定するのに役立ちます。
決済ワークフローの検証
アクセス制御を保護するだけでは不十分です。決済プロセスもセキュリティを確保する必要があります。テストには本物の資金を使用しないでください。代わりに、StripeダッシュボードでTest Modeに切り替えてテスト認証情報(公開可能キーとシークレットキー)を生成してください。
Stripeのテストカードを使用して決済フローのすべてのシナリオをテストしてください:成功したトランザクション、拒否されたカード、期限切れのカード。AdaloはシングルコードベースからWebとiOSとAndroid全プラットフォームで公開するため、すべてのプラットフォームで決済フローをテストしてください。
まとめ
Adaloは、ユーザーデータと決済を安全に処理するアプリを構築するための強固なフレームワークを提供します。自動SSL証明書、データベースレベルの暗号化、ロールベースのアクセス制御などの機能により、プラットフォームはGDPRやCCPAなどのプライバシー法へのコンプライアンスを確保し、App Storeのセキュリティ要件を満たします。
セキュリティはAdaloだけの責任ではありません。適切なデータ処理の慣行を実施し、機密アプリには多要素認証を実装し、StripeなどのIntegrationsを正しく設定する必要があります。各セキュリティレイヤーが協力して信頼性の高いシステムを作成します。
関連ブログ記事
よくある質問
他のアプリ構築ソリューションよりAdaloを選ぶ理由は?
AdaloはAIを活用したアプリビルダーで、単一のコードベースから真のネイティブiOSおよびAndroidアプリを作成します。ウェブラッパーやPWA専用プラットフォームとは異なり、ネイティブコードにコンパイルし、Apple App StoreとGoogle Play Store両方に直接公開します。無制限のデータベースレコードと使用量ベースの料金なしで月額36ドルという価格は、競合他社(Bubbleの月額69ドルとWorkload Units)には匹敵できません。
App Storeにアプリを構築・公開する最速の方法は?
Magic Startを搭載したAdaloのAIビルダーは、テキスト説明から完全なアプリの基��を数分で生成します。ドラッグアンドドロップインターフェースとAdaloによる複雑なApp Store申請プロセスの処理を組み合わせることで、数ヶ月ではなく数日でアイデアから公開済みアプリへ移行できます。
Adaloはユーザーパスワードと機密データをどのように保護しますか?
Adaloは転送中のデータをTLS/HTTPSで、保存中のデータをAES規格で暗号化します。ユーザーパスワードはbcryptアルゴリズムでハッシュ化されており、不正アクセスが発生した場合でも解読が非常に困難です。ユーザーコレクションに保存されたパスワードはアプリビルダーでさえアクセスできません。
AdaloアプリはGDPRとCCPAのプライバシー規制に準拠していますか?
はい、Adaloはユーザー同意メカニズム、データエクスポート機能、削除機能を有効にすることでGDPRとCCPAのコンプライアンスをサポートします。プラットフォームのユーザーロールと権限システムはデータアクセスの適切な管理を支援します。
Adaloの表示ルールとコレクション権限の違いは何ですか?
表示ルールはUIレベルで動作し、コンポーネントを非表示にするだけです。データは依然としてデバイスに送信される可能性があります。コレクション権限はデータベースレベルで動作し、データが実際に不正ユーザーに提供されるのを防ぎます。真のセキュリティのためには、表示ルールだけに依存するのではなく、コレクション権限を設定してください。
AdaloはApp Storeのセキュリティレビューを自動的に処理しますか?
AdaloでiOSとAndroidアプリを公開すると、ユーザーが利用できるようになる前にAppleとGoogleのセキュリティレビューを受けます。Adaloは申請プロセスをガイドし、証明書とプロビジョニングプロファイルを処理します。
Adaloで安全な決済アプリを構築するコストは?
Adaloの月額36ドルプランにはPCIコンプライアントな決済処理に必要なすべてが含まれています。SSL証明書、Stripe統合、安全なユーザー認証、トランザクションレコードの無制限データベースストレージ。SSL証明書や決済機能に追加料金を請求する競合他社とは異なり、Adaloの価格は使用量ベースのサプライズなしのオールインクルーシブです。
コーディング経験なしで安全な決済アプリを構築できますか?
はい、AdaloのドラッグアンドドロップインターフェースとAI支援ビルドにより、コードを書かずに安全な決済アプリを作成できます。Stripe統合はトークン化によりPCIコンプライアンスを自動的に処理し、AIビルダーはシンプルな説明から認証フローとデータベース構造を生成できます。
AdaloのセキュリティはBubbleやFlutterFlowと比べてどうですか?
Adaloは真のネイティブiOSおよびAndroidコードにコンパイルし、Secure EnclaveやStrongboxなどのデバイスレベルのセキュリティ機能にアクセスできます。Bubbleはウェブアプリのみを生成し、FlutterFlowはより多くの技術的な専門知識を必要とします。Adaloは月額36ドルというシンプルな価格設定で、BubbleのWorkload Unitsを伴う月額69ドルやFlutterFlowの席あたり月額80ドルと比較して優れています。
Adaloでデータ漏洩が発生した場合はどうなりますか?
Adaloは24〜48時間以内に顧客にデータ漏洩を通知することを約束しています。プラットフォームのデータ処理契約はAdaloをデータプロセッサーとして明確に定義し、モジュール型インフラはアプリのデータを他のアプリから分離してクロスコンタミネーションのリスクを低減します。

関連コンテンツ
アイデアからアプリストアへ:ソロプレナーがAdaloでローンチする方法
ノーコードプラットフォームを使ってネイティブiOS・Androidアプリを検証・構築・テスト・公開するソロプレナー向けのステップバイステップガイド。
2026年iOS App Store ASOの完全ガイド
実践的なiOS ASOガイド:キーワード、メタデータ、ビジュアル、カスタムプロダクトページ、アプリ内イベント、リテンション施策でアプリのランキングとダウンロードを改善する方法。
Adalo App Store 申請チェックリスト
遅延なしに App Store と Google Play にアプリを準備・テスト・申請するための完全なチェックリスト。

2026年のApp Store広告の出し方:クイックガイド
アプリを見つけてもらう方法をお探しですか?アプリストアのプロモーションでダウンロードを促進する方法をご紹介します!✅