
コーポレートサービスを統合することで、時間を節約し、セキュリティリスクを軽減し、アプリとAI統合を合理化できます。MySQL、Snowflake、S3などのシステムを単一のAPI駆動プラットフォームに集約することで、分散したデータによる非効率を解消できます。ロールベースのアクセスコントロール(RBAC)を追加することで、ユーザー、アプリ、AIツールに対して安全で権限ベースのアクセスを確保できます。結果は?より速い開発、より強力なセキュリティ、カスタムアプリとAIにとってよりアクセシブルなデータです。
データベース駆動型のWebアプリとネイティブiOS・AndroidアプリのためのノーコードアプリビルダーであるAdaloのようなプラットフォームは、これらの統合システムを活用することをより容易にします。集約されたAPIに接続することで、チームは複雑なバックエンドコードを書かずにライブのコーポレートデータにアクセスするカスタムアプリケーションを構築できます。
重要なポイント:
- 集約APIプラットフォーム: すべてのデータソースを単一の安全なレイヤーで接続。
- RBAC: ユーザーのロールと権限を管理してデータセキュリティを適用。
- 自動化API作成: 数分でデータベース向けのAPIを生成し、時間とコストを節約。
- カスタムアプリ: 最高のノーコードツールとしてAdaloを使って、ライブデータで素早くアプリを構築。
- AI統合: 厳格なアクセスコントロールを持つAIツールにデータを安全に公開。
このアプローチは業務を簡素化し、セキュリティを強化し、スケーラビリティをサポートし、機密情報を保護しながら企業がイノベーションしやすくします。
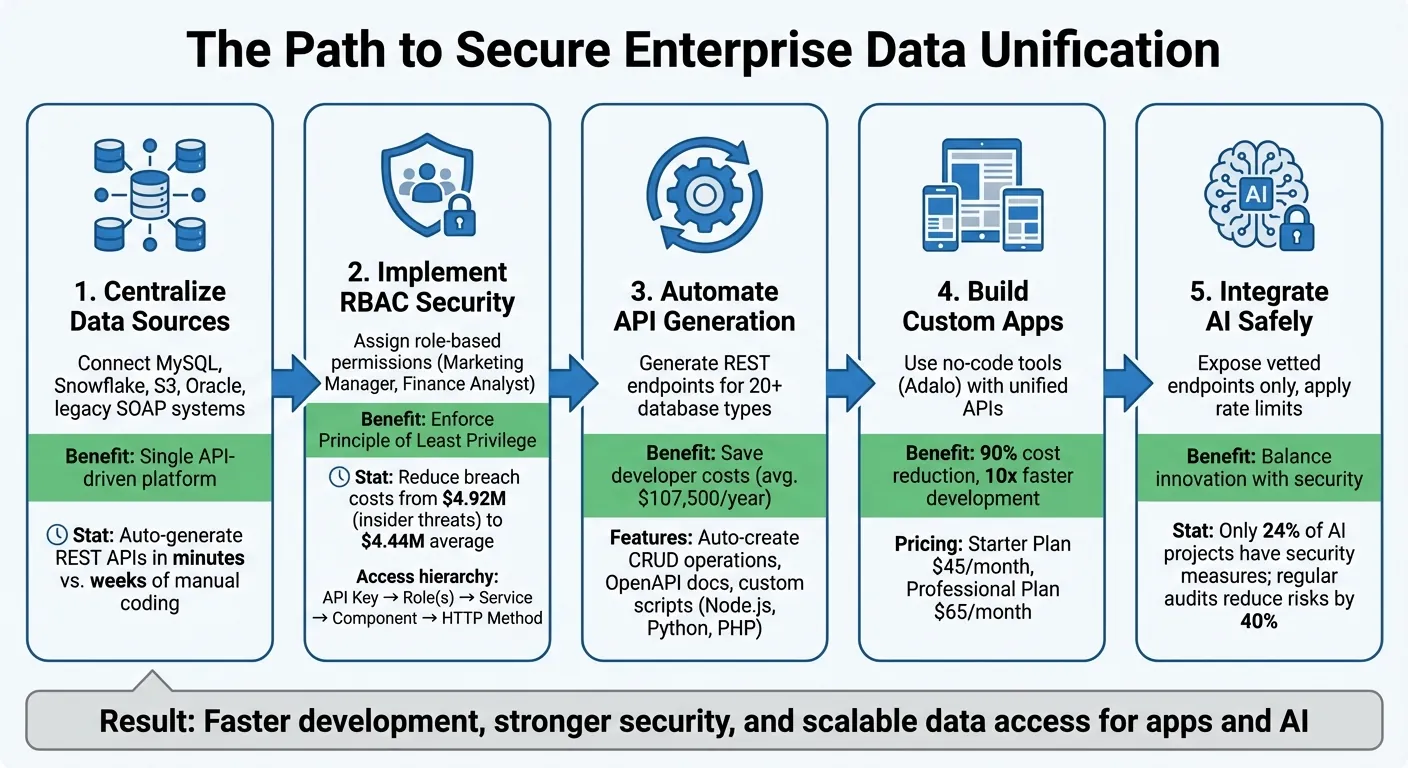
RBACと安全なAPI統合によるコーポレートサービス統合の5ステッププロセス
ロールベースのアクセスコントロール(RBAC):アクセスを安全にするスマートな方法
sbb-itb-d4116c7
コーポレートサービスの集約アーキテクチャの構築
MySQL、Oracle、SQL Server、S3/SFTP、古いSOAPベースのシステムなど、分散したデータソースを1つの統合プラットフォームにまとめることは簡単ではありません。目標は、設計がどれだけ古かったり独自だったりしても、すべてのシステムがシームレスに通信できるAPI駆動のエコシステムを作り出すことです。このアプローチは統合を簡素化するだけでなく、継続的なメンテナンスをはるかに容易にします。
このシステムの核心にはRESTアーキテクチャがあります。各リソースはURLに紐付けられ、GET、POST、PUT、DELETEなどの標準的なHTTPメソッドがインタラクションの方法を定義します。この一貫した構造は混乱を減らし、複数のチームが互いに邪魔をすることなく同じシステムで作業できるようにします。カスタムバックエンドコードを数週間かけて書く代わりに、DreamFactoryのようなツールは数分で完全に機能するREST APIを生成できます。これらのプラットフォームはCRUD操作、ストアドプロシージャ、データベース管理のエンドポイントを自動的に作成し、時間と労力を節約します。
API駆動エコシステムの設計
APIファーストのアプローチはデータアクセスの主要な方法としてAPIを優先し、レガシーシステムとモダンシステムのギャップを埋めます。ステートレス設計では、各リクエストに必要なすべての情報が含まれており、セッション管理を気にせずにロードバランシングと水平スケーリングを簡素化します。
古いシステムでも完全な刷新なしにモダン化できます。例えば、古いSOAPサービスはRESTインターフェースにラップして、自動生成されたエンドポイントからアクセス可能にできます。同様に、リモートHTTPコネクタはサードパーティやレガシーAPIのプロキシとして機能し、管理とセキュリティを合理化するために中央ゲートウェイを通してルーティングできます。このアプローチにより、すべてのシステムが起源に関係なく効率的に連携できます。
自動化API生成の使用
APIを手動で構築するのはコストのかかる作業になり得ます。平均的なソフトウェア開発者の年収が約$107,500であることを考えると、API作成の自動化は賢明な財務的決断になります。DreamFactoryのようなプラットフォームはSQL Server、PostgreSQL、Snowflakeなどのクラウドベースのオプションを含む20以上のデータベースタイプのREST APIを生成することでこのプロセスを簡素化します。
プロセスは簡単です。データベースの認証情報を提供すると、プラットフォームが自動的にRESTエンドポイントを作成します。同時に、クライアントサイドのコードを書くことなく開発者がインタラクティブなテストを行えるOpenAPI(Swagger)ドキュメントを生成します。より高度なニーズには、Node.js、Python、PHPを使ったサーバーサイドスクリプティングでカスタムビジネスロジックを追加できます。これらのスクリプトはデータを検証し、時代遅れの構造を変換し、元のデータソースを変更せずにワークフローをトリガーできます。この自動化により、効率的でスケーラブルなシステムの基盤が整います。
スケーラビリティとパフォーマンスの確保
増大する需要に対応するためには、スマートなアーキテクチャと慎重な最適化が重要です。n層アーキテクチャはプレゼンテーション、ロジック、データ層を分離し、必要に応じて各層を個別にスケールできます。水平スケーリングには、スムーズなオーケストレーションのためにDockerコンテナをKubernetesで管理し、ロードバランサーの後ろに複数のAPIゲートウェイインスタンスをデプロイできます。
パフォーマンスの向上はいくつかのテクニックから来ます。接続プーリングは複数のデータベース接続を管理し、リソースの過負荷を防ぎます。サービス定義のキャッシングは不必要なデータベースクエリを減らし、一方でHTTPキャッシュコントロールヘッダーにより中間システムが起点サーバーを繰り返しクエリせずにデータを提供できます。トラフィックサージからバックエンドシステムを保護するために、レート制限とスロットリングを実装できます。安全でスケーラブルな認証には、JSON Web Token(JWT)はサーバーサイドのセッションストレージの必要性を排除し、複数のサーバーでのスケーリングを容易にします。
レガシーデータベースを統合する際は、慎重に始めることが賢明です。例えば、GET専用のロールを作成することで、テスト中に本番データが安全に保たれます。このステップにより、意図せぬ変更のリスクなしに統合を検証できます。
「アーキテクチャはn層なので、プレゼンテーション、ロジック、データ層を別々にスケールしてセキュアにできます。」
- Spencer Nguyen, DreamFactoryのコンテンツモデレーター
安全な連携のためのRBAC実装
統合APIアーキテクチャが整ったら、次はアクセスをコントロールするステップです。適切な保護手段がなければ、よく設計されたシステムでさえセキュリティリスクになりかねません。ロールベースのアクセスコントロール(RBAC)は、ユーザー、アプリケーション、AIツールが承認されたデータのみにアクセスできるようにする構造化された方法を提供します。
RBACの基礎
RBACは個々のユーザーではなくロールに基づいて権限を割り当てる認可モデルです。すべてのユーザーの権限を管理する代わりに、「マーケティングマネージャー」や「財務アナリスト」などのロールを作成し、ユーザーをそれらのロールに割り当てます。このアプローチは組織が成長するにつれてはるかに管理しやすくなります。
米国国立標準技術研究所(NIST)はRBACの3つの重要なルールを概説しています:
- ロール割り当て:ユーザーはロールに割り当てられた場合にのみ権限にアクセスできます。
- ロール承認:ユーザーのアクティブなロールは彼らのために承認されている必要があります。
- 権限承認:権限はユーザーのロールに対して承認されている場合にのみアクセス可能です。
これらのルールは最小権限の原則(PoLP)を適用し、アクセスをユーザーの仕事に必要なものだけに制限します。これにより侵害が発生した場合の潜在的な被害が最小化され、侵害されたアカウントの範囲(「ブラスト半径」)が縮小されます。
悪意ある内部者によるデータ侵害は特にコストがかかり、インシデントあたり平均$4.92百万で、全体の平均侵害コスト$4.44百万を上回っています。驚くことに、現在の生成AIプロジェクトのうちイニシアチブを保護する対策を含んでいるのはわずか24%です。
統合データによるカスタムアプリケーションの構築
カスタムアプリケーションは安全で統合されたAPIを通じてコーポレートデータにリアルタイムでアクセスできるようになりました。これにより、ITボトルネックやインフラの刷新による遅延が解消され、チームは必要な情報に即座にアクセスできます。
アプリケーションを統合APIに接続する
AdaloのExternal Collections機能により、カスタムアプリを統合REST APIに接続し、コーディングなしでリアルタイムのCRUD操作(作成、読み取り、更新、削除)を実行できます。これらの接続を設定するには、APIのベースURL、安全なHTTPヘッダー(X-DreamFactory-API-Keyなど)を提供し、JSONキーを正確にマッピングします。
2026年にDreamFactoryはMySQL「Employees」サンプルデータベースを使用してモバイル企業ディレクトリを作成する方法を示した技術ガイドをリリースしました。このデータベースには6つのテーブルと約400万のレコードが含まれています。このガイドでは、データベース向けのREST APIを生成し、ロールベースのアクセスコントロール(RBAC)を使って読み取り専用ロールを設定し、X-DreamFactory-API-Keyヘッダーを使ってAPIをAdaloに接続する方法を示しました。AdaloのSimple ListとMagic Textコンポーネントを使って、iOSとAndroidデバイスの両方でリアルタイムの従業員プロフィールが表示されました。
接続を設定する際、「Results Key」をAPIのレスポンス構造に合わせることが重要です。例えば、APIがresourceキーの下にデータを返す場合、ノーコードプラットフォームをそれに応じて設定してください。APIの接続が安全になれば、ノーコードアプリ開発がプロセスをさらに合理化できます。
高速開発のためのノーコード
AdaloのAIビルダー「Ada」を使えば、作りたいものを説明するだけでアプリが生成されます。Magic Startは説明文から完全なアプリの基盤を作成し、Magic Addは自然言語で機能を追加します。
統合APIとノーコードプラットフォームを組み合わせることで、チームはドラッグ&ドロップツールを使って数分でインタラクティブなインターフェースを構築できます。このアプローチにより開発コストを最大90%削減し、従来のコーディング手法と比べてプロセスを最大10倍速めることができます。AdaloのAI Builderは自然言語コマンドによるアプリ作成と編集を可能にすることでこの効率をさらに高めます。例えば、Magic Startはシンプルな説明から完全なアプリフレームワークを生成し、Magic Addは新機能を平易な言語で説明することで実装できます。
AdaloのMagic Text機能もデータ統合を簡素化します。統合APIからfirst_nameやlast_nameなどのフィールドをアプリコンポーネントに動的にマッピングします。これにより、アプリが手動入力や複雑なコーディングなしにコーポレートシステムからのライブで正確なデータを反映し、ビジネスニーズの変化に合わせて適応しやすくなります。
クロスプラットフォームアプリの公開
統合APIとノーコードツールにより、Web、iOS、Androidへのアプリのデプロイが簡単になります。Adaloの「一度構築してどこにでもデプロイ」モデルでは、1つのAPI接続が複数のプラットフォームのアプリを別々のコードベースを必要とせずに動かせます。
Adaloは毎日何百万ものリクエストを処理し99%以上の稼働率を提供する堅固なインフラで公開プロセスを合理化します。アプリはApple App StoreとGoogle Playに直接申請できます。ネイティブ公開にはプラットフォーム固有のアセットとデベロッパーメンバーシップが必要で、承認時間はGoogle Playで通常1〜3日、Apple App Storeで2〜7日です。
Adaloのスタータープランは月額$36(または年額$36)でネイティブアプリ公開をサポートしています。高度なAPI統合とCustom Actionsには、月額$36(または月額$52)のプロフェッショナルプランが利用可能です。追加コストとしてApple Developerプログラムメンバーシップ($99/年)とGoogle Play Consoleへの一時的な登録料$25があります。このアプローチは、すべてのプラットフォームで同時にアプリをアップデートできる柔軟性を提供しながら、従来の開発に対して予算に優しい代替手段を提供します。
コーポレートサービスをAIツールに安全に公開する
AIツールをコーポレートシステムに統合する際、最大の課題はAIの変革的なポテンシャルを活用しながらデータセキュリティを確保することです。
AIイノベーションとセキュリティのバランス
AIはエンタープライズ業務を革命的に変えましたが、新たな脆弱性も導入しています。驚くことに、生成AIプロジェクトのうち適切なセキュリティ対策を含んでいるのはわずか24%です。データ侵害の平均コストは$4.45百万を超えており、リスクは高いです。
核心的な問題は、AIのタスクを効果的に実行するのに十分なアクセスを与えながら、機密データを危険にさらさないという適切なバランスを見つけることにあります。このバランスの不適切な管理がAIプロジェクトの3分の1が失敗する主な原因です。チームはしばしば、AIの機能を制限する過度な制限か、セキュリティギャップを作るデータの過剰公開のどちらかで誤ります。解決策は?AIシステムを信頼できない外部クライアントと同様に扱い、厳格な認証とアクセスコントロールを適用することです。
「AIを外部の信頼できないクライアントとして扱いましょう。すべてのアクションは認証、承認、記録される必要があります。」 - Kevin McGahey, DreamFactoryのプロダクトリード
リスクを最小化するために、AIアクセスを効果的に管理するための堅固なロールベースのアクセスコントロール(RBAC)が不可欠です。
AIアクセスを管理するためのRBACの使用
RBACはAIツールが必要なデータのみにアクセスできるようにします。無制限のデータベースアクセスを与える代わりに、AIの機能に合わせた特定のロールを割り当てます。例えば、カスタマーサービスAIは顧客プロフィールと注文履歴への読み取り専用アクセスを持つかもしれませんが、財務や従業員のレコードへのアクセスはありません。
このアプローチは最小権限の原則に合致し、必要なテーブル、フィールド、行のみへのアクセスを制限します。例えば、売上トレンドを分析するAIは顧客名や支払い詳細を必要としません。匿名化またはマスクされたデータでプライバシーを維持しながら十分です。
RBACはまたデータ侵害の22%を引き起こす人的エラーにも対処します。アクセスルールを標準化することで、設定ミスの可能性が減ります。四半期ごとなど定期的な監査により、AIシステムが必要なくなったアクセスを保持する「権限ドリフト」を防ぐことでリスクをさらに軽減できます。これらのレビューはセキュリティリスクを最大40%削減できます。
AI統合の例
コントロールされたアクセスはRBACにとどまらず、AIがシステムとインタラクションする方法にまで及びます。APIゲートウェイを使用することで、検証済みのエンドポイントのみをAIツールに公開できます。例えば、AIアシスタントに生のSQLクエリを実行させる代わりに、パラメーター化されたREST APIを提供できます。/sales/monthly-summaryのようなエンドポイントは集約されたデータを返し、生のトランザクション詳細の公開を避けられます。
追加の保護手段には過剰またはループするAIリクエストを停止するサーキットブレーカーがあります。レート制限とレスポンスサイズのキャップはインフラの過負荷を防ぎます。コンプライアンスも重要な要素で、ユーザーID、タイムスタンプ、ペイロードの詳細を含む監査ログを維持することでGDPR、HIPAA、SOC 2などの規制への準拠が確保されます。
AIはまた自身のセキュリティにも役立てます。AI駆動のアクセス管理システムは異常(異常なデータ転送や営業時間外のアクセス試行など)を監視します。このプロアクティブな監視はセキュリティインシデントを60%〜80%削減し、手動チェックが見落とす脅威を特定することでAIがセキュリティ全体を強化するフィードバックループを作り出します。
統合システムの維持とスケーリング
統合システムの構築は始まりに過ぎません。組織が成長するにつれてスムーズに動作させ続けるには、慎重な監視とスマートなスケーリング戦略が必要です。長期的な信頼性とスケーラビリティを確保するための強固な基盤が重要です。
監視と最適化
システムのパフォーマンスを監視することは信頼性を維持するために重要です。APIバックのシステムでは、データベースインデックスがデータベースエンジンのデータ検索を効率化することでクエリ処理の高速化に大きく貢献します。RedisやMemcachedのような多層キャッシングツールと組み合わせることで、データベースの負荷を大幅に削減しレスポンスタイムを改善できます。
例えば、Digital Oceanの$15 DropletにデータベースキャッシングをBring することで、MySQL APIのレスポンスタイムが2,524msからわずか101msに短縮されました。
分散システムでは、ロードバランサーが不可欠です。受信するAPIリクエストを複数のサーバーに分散させ、高可用性を確保してボトルネックを防ぎます。
パフォーマンスデータからのインサイトに対するニーズは関係者によって異なります。ITチームはシステムの安定性とリソース使用量を優先し、開発者はパフォーマンスとデプロイメントに関連するメトリクスに集中し、ビジネスマネージャーはトランザクション成功率とサービスレベルに関心を持ちます。集中化された時系列データストレージを使用するMetrics as a Service(MaaS)モデルにより、データサイロを作ることなく全員がシステムの健全性の明確で統一されたビューを得ることができます。
パフォーマンス監視を維持することで、よりスマートなスケーリングの決断に必要なインサイトを収集できます。
成長のためのスケーリング
スケーリングはより多くのサーバーを追加するだけでなく、よく考えられたアーキテクチャが必要です。ロールベースのアクセスコントロール(RBAC)は構造化されたシステムが効率的にスケールできる良い例です。数千人のユーザーの権限を管理する際に面倒になるAccess Control Lists(ACL)とは異なり、RBACはロールに権限を割り当てることでこれを簡素化し、大きなユーザーグループに適用できます。
「RBACはユーザーが必要なアクセスのみを受け取る最小権限の原則の実装に役立ち、組織が成長するにつれてよくスケールするため、エンタープライズで広く採用されている標準になっています。」 - Aerospike
権限をさらに合理化するために、階層的RBACでは上位ロールが下位ロールから権限を継承でき、複雑な設定での繰り返しの割り当てを排除します。地域、チーム、環境ごとにアセットをタグ付けするリソースラベルを追加することで、手動更新ではなく動的に権限を管理できます。
定期的な監査により、ユーザーが時間とともに不必要な権限を蓄積する「権限の増大」を防ぐことができます。Okta、Azure AD、LDAPなどのIDマネジメントツールとRBACを統合することで、従業員が退社する際にすべてのシステムでアクセスが自動的に取り消されます。
「環境内で誰が何にアクセスできるかを自信を持って答えられない場合、監査に合格することが難しくなります。」 - William Loy, Teleport
エンタープライズグレードのインフラオプション
システムが成長するにつれ、スケーラビリティとセキュリティの両方を維持するためにエンタープライズグレードのソリューションが不可欠になります。シングルサインオン(SSO)、専用インフラ、コンプライアンス認定などの機能は、規制のある業界や高セキュリティ環境では必須になることが多いです。共有インフラは多くのユースケースに対応できますが、特定の業界ではより多くのコントロールが求められます。
Adalo Blueは、専用インフラ、エンタープライズIDプロバイダーとのSSO統合、コーポレートセキュリティポリシーに合わせた高度な権限管理を提供することでこれらのニーズに対応しています。モダンなAPIのないレガシーシステムを扱う組織には、DreamFactory統合でほぼすべてのデータベースやウェブサービスに完全な刷新なしに接続できます。
インシデント管理、オンボーディング、メンテナンスなどのタスクの明確な標準業務手順(SOP)にスケーリングプロセスを文書化することで、一貫性とアクセシビリティが確保されます。データ入力やレポート生成などの繰り返しタスクを自動化することで、より戦略的なイニシアチブにリソースを解放できます。
パフォーマンスメトリクスへの可視性を維持することが重要です。大規模企業の60%がこの可視性を欠いており、収益に直接影響する可能性があります。堅固な監視、効果的なスケーリング戦略、エンタープライズグレードのインフラを組み合わせることで、統合システムは組織とともに成長しながらパフォーマンスとセキュリティを維持できます。
まとめ:安全なエンタープライズイノベーションの未来
コーポレートサービスを統合システムの下に集めることで、自動化API作成、詳細なロールベースのアクセスコントロール(RBAC)、ノーコードソフトウェアプラットフォームによるデータアクセスの集約を通じてイノベーションが促進されます。この戦略は集約アーキテクチャとRBAC実装についての以前の議論に直接つながり、現代のエンタープライズニーズへの合理化されたアプローチを提供します。
自動化API生成は開発時間を短縮しながら、複雑で相互接続されたレコードを容易に管理します。細かいアクセスコントロールは機密データを保護しながら高速なアプリ開発をサポートし、内蔵のセキュリティ対策がすべてのプラットフォームで一貫したアクセス管理を確保します。セキュリティは進歩を妨げるのではなく、ビジネスとともに成長するコアの強みになります。
繁栄するビジネスはセキュリティを犠牲にすることなく素早くイノベーションできるビジネスです。APIファーストモデルはフロントエンドとバックエンドの操作を分離し、モバイル、Web、AIプラットフォームを同時にリリースできるようにします。エンタープライズグレードのソリューションは古いシステムを統合してセキュリティを強化することでこの柔軟性をさらに高めます。
集約化、堅固なRBAC、ノーコードプラットフォームが安全でスケーラブルでアジャイルなシステムを作成し、ビジネスとともに成長するためのツールです。
関連ブログ記事
- 内部ツールのためのロールベースの権限
- スケーラブルな内部ツールのためのベストプラクティス
- レガシーシステムのRBACを使ってコーポレートファイアウォール内でアプリ開発を可能にする方法
- AIファースト、常にRBACの従業員アプリ構築フライホイールの作成
よくある質問
AIをコーポレートシステムと統合する際、RBACはどのようにセキュリティを向上させますか?
ロールベースのアクセスコントロール(RBAC)は定義済みのユーザーロールに基づいて機密データとシステム機能へのアクセスを制限することでセキュリティを強化します。このアプローチにより、権限のある個人またはシステムのみが特定のタスクを実行でき、不正アクセスの可能性を減らします。
各ロールの責任に合わせて権限を調整することで、RBACは会社のリソースの意図的および偶発的な悪用の両方を防ぐのに役立ちます。この構造化されたアクセス管理は、AIを組み込む際にさらに重要になります。データの整合性を保護し、セキュリティプロトコルへの準拠を確保します。
コーポレートデータを管理するために集約APIプラットフォームを使用するメリットは?
集約APIプラットフォームを使用することで、ビジネスがコーポレートデータを処理・保護する方法が簡素化されます。ロールベースのアクセスコントロール(RBAC)を実装することで、これらのプラットフォームは適切な権限を持つユーザーのみが機密データにアクセスできるようにします。このターゲットを絞ったアプローチはセキュリティを強化するだけでなく、不正アクセスのリスクを軽減します。
複数のデータソースとAPIを1つのシステムに集約することで、複雑さと潜在的な障害点を削減します。また、カスタムアプリケーションやAIツールとの統合をよりスムーズにし、データを革新的なアプリケーション向けに安全に共有できるようにします。これらのプラットフォームは安全で十分にドキュメント化されたAPIを自動的に作成することでワークフローを合理化し、開発を加速して製品をより早く市場に出すのに役立ちます。
LDAP、Active Directory、OAuthなどのエンタープライズ認証システムの内蔵サポートにより、集約APIプラットフォームはエンタープライズのニーズに合わせて簡単にスケールしながら強力なセキュリティとコンプライアンスを提供します。モダンなビジネスが効率的でセキュアな状態を保つための重要なツールになっています。
ノーコードツールはどのように安全で統合されたデータアクセスでアプリ開発を簡素化しますか?
Adaloのようなノーコードプラットフォームは、MySQL、PostgreSQL、SQL Serverなどのデータベースとの接続を容易にするAPI作成を自動化することでアプリ開発を簡素化します。バックエンドのコーディングは不要です。この合理化されたアプローチにより、開発者は不必要な複雑さなしに外部コレクションでCRUD操作を直接実行してデータ駆動型のアプリケーションをより効率的に構築できます。
これらのプラットフォームはまた、統合データをカスタムアプリやAIツールに公開する際に安全でコントロールされたデータアクセスを管理するための重要な機能であるロールベースのアクセスコントロール(RBAC)も含んでいます。コンプライアンスとセキュリティの維持に役立ちます。API管理の自動化とデータセキュリティの優先化により、ノーコードツールは開発者が機能の構築に集中できるようにし、アプリ開発プロセスを加速します。

関連コンテンツ
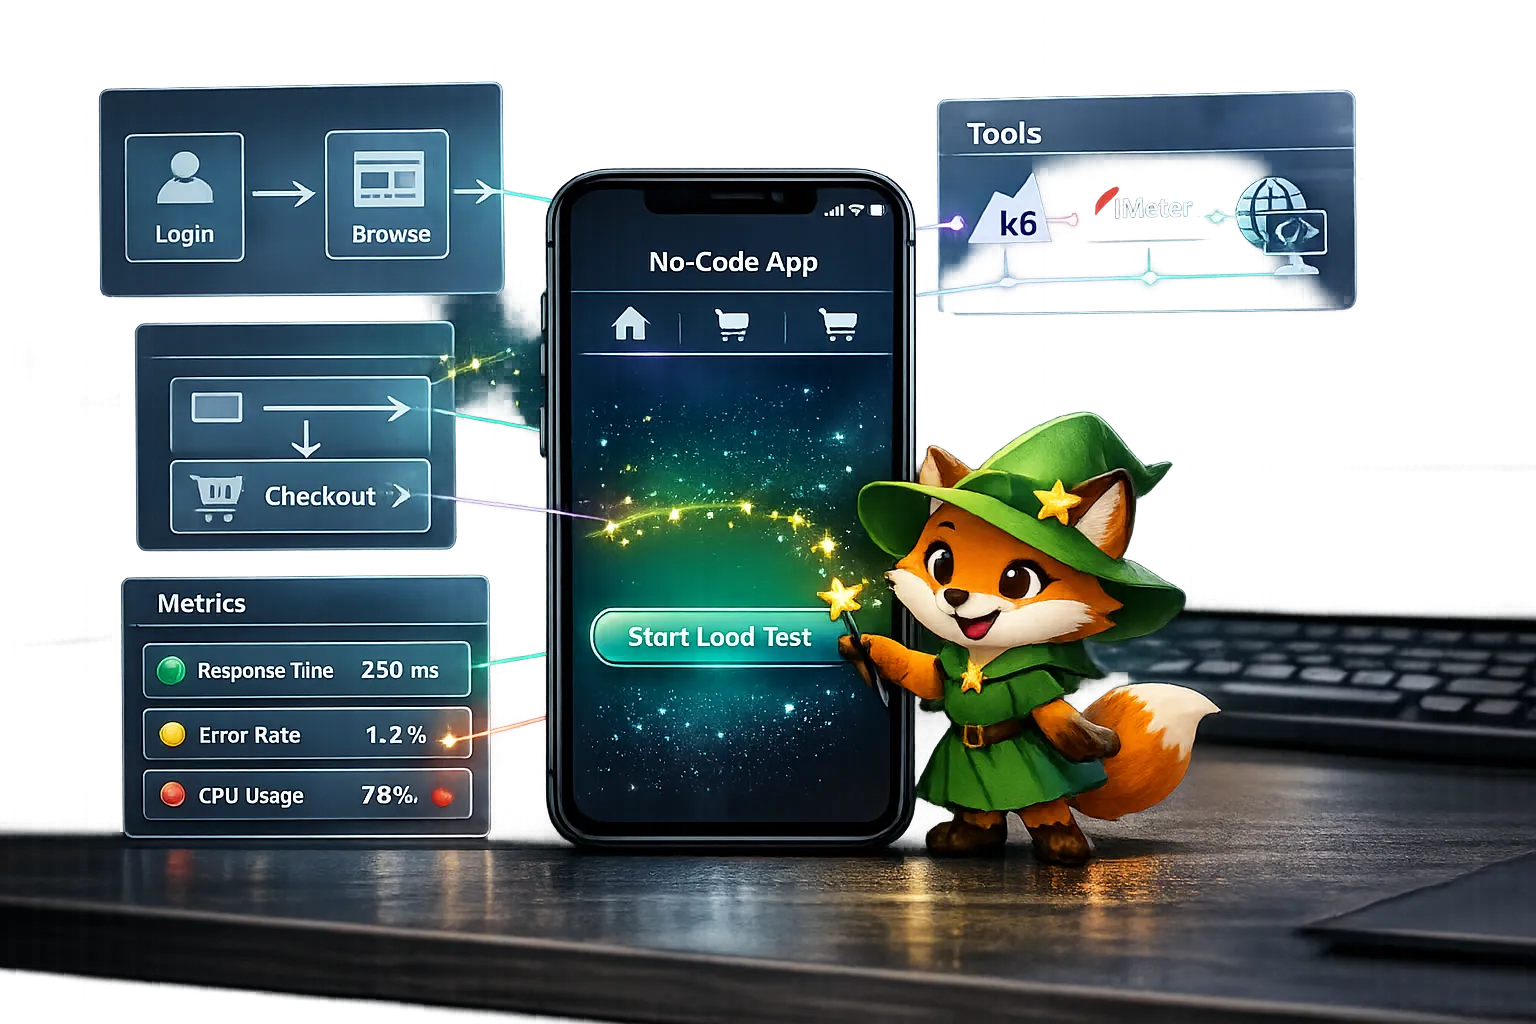
ノーコードアプリのストレステスト完全ガイド
ノーコードアプリのストレステスト方法:目標設定、実際のユーザーフローのシミュレーション、k6/JMeterやブラウザテストの実行、レイテンシ・エラー・リソースの監視。
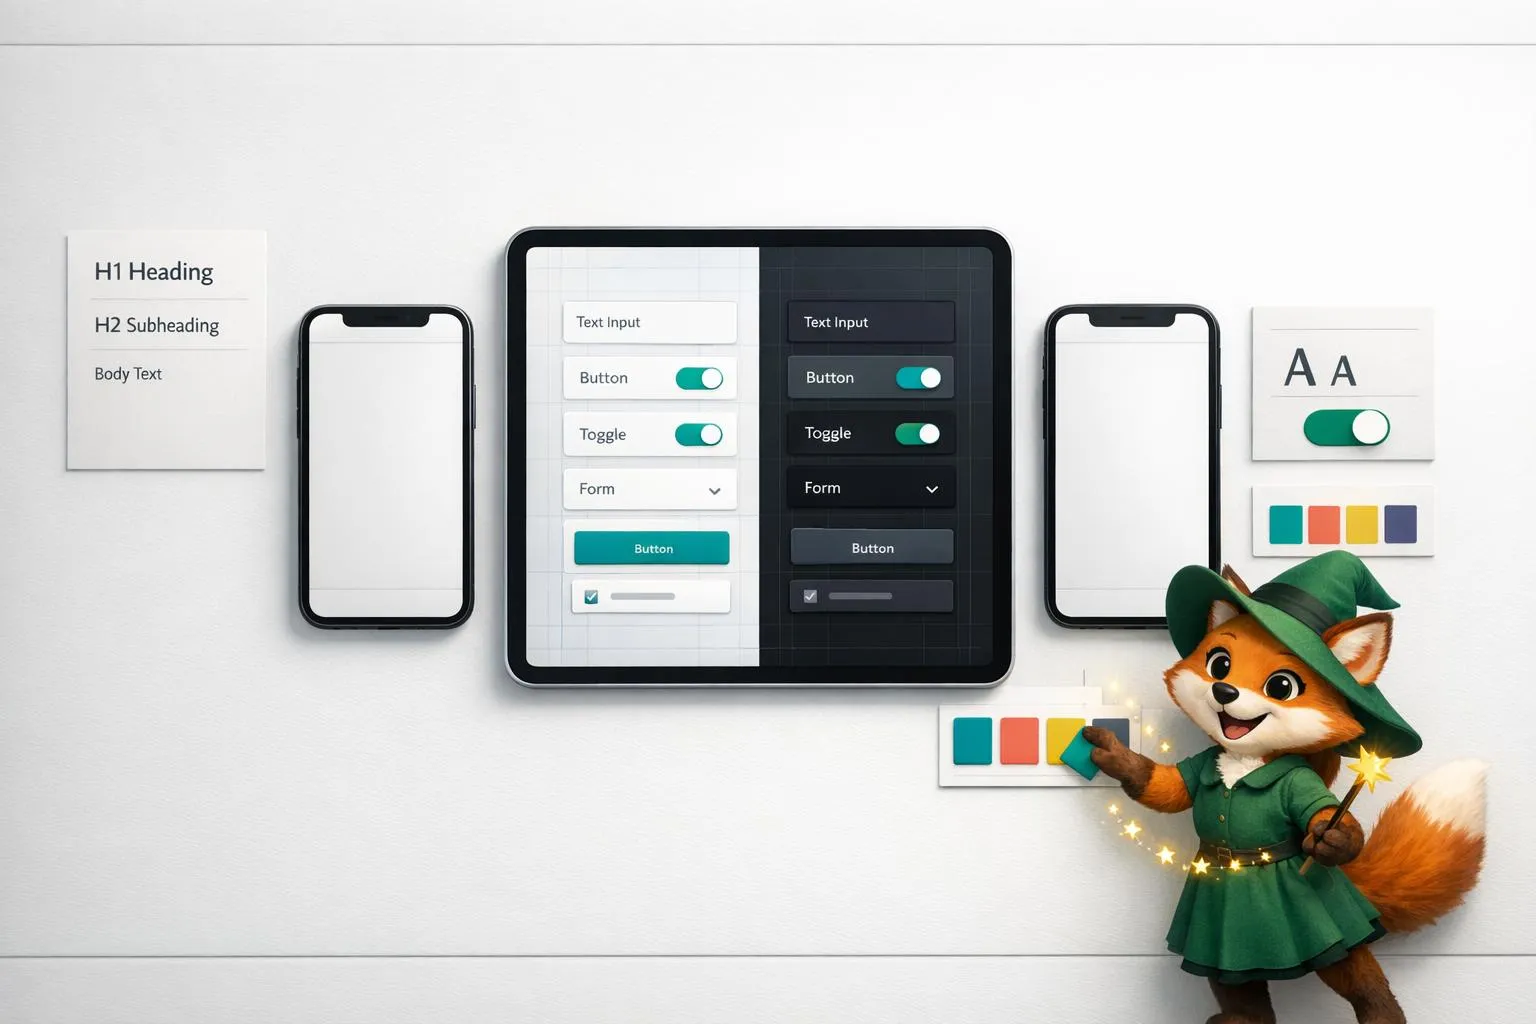
コードなしで美しいアプリをデザインする方法:Adaloのビジュアルデザインガイド
洗練されたレスポンシブなノーコードアプリを構築するための実践的なビジュアルガイド。カラー理論、タイポグラフィ、コンポーネントスタイリング、スペーシング、アクセシビリティを解説します。
AIプロンプトでアプリを作る:創業者のためのガイド
AIプロンプトを使ってコードなしでネイティブモバイルアプリを開発する方法。目的・機能・データベース・UIの定義から、パフォーマンスツールでのスケールまでを解説。
Adaloで予約・レザベーションアプリを作る方法:完全ガイド
Adaloで予約アプリを作るステップバイステップガイド:データベース設定、画面設計、予約ロジック、決済、通知、公開まで完全解説