
SAPやSQLデータベースのようなレガシーシステムを扱いながら企業ファイアウォール内でアプリを開発することは容易ではありません。これらのシステムはビジネスにとって不可欠ですが、最新の統合機能を備えておらず、セキュリティが大きな懸念事項となっています。ファイアウォールのポートを開放したり広範なアクセス権を付与したりすることはリスクを高め、内部からの侵害による平均被害額は492万ドルにのぼります。
Adaloのようなノーコードアプリビルダーは、データベース駆動型のWebアプリとネイティブiOS・Androidアプリを1つのプロジェクトから構築でき、Apple App StoreとGoogle Playに公開できます。RBACの実装を広範なコーディングの専門知識を持たないチームでも利用しやすくしています。ビジュアル開発ツールと組み込みのセキュリティ機能を組み合わせることで、厳格なアクセス制御を維持しながらレガシーシステムに接続するセキュアなアプリケーションを構築できます。
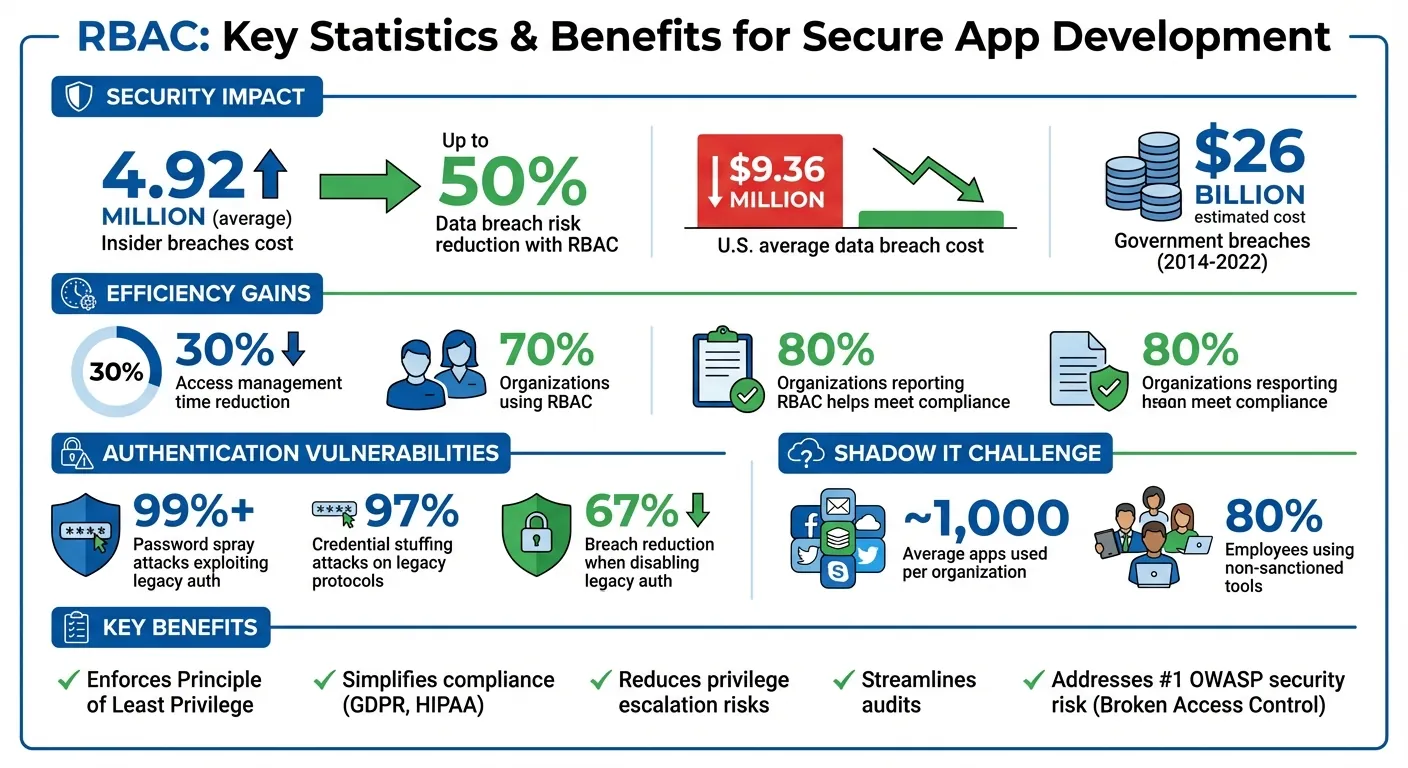
解決策はロールベースアクセス制御(RBAC)です。個人ではなくロールに基づいて権限を割り当てることで、RBACはユーザーが必要なものにのみアクセスできるようにします。このアプローチにより、セキュリティが向上し、管理時間を30%削減し、データ侵害リスクを最大50%低減できます。また、RBACはGDPRやHIPAAなどの規制への準拠を支援し、監査を簡素化し、最小権限の原則を徹底します。
重要なポイント:
- RBACはユーザーではなくロールで権限を整理し、安全で効率的なアクセスを確保します。
- レガシーシステムはミドルウェア、プロキシ、IDドリブンポリシーを使用することで現代のアプリと安全に統合できます。
- APIゲートウェイ、暗号化、トークンベース認証などのツールを使用して機密データを保護してください。
- 権限昇格やコンプライアンス上の問題を防ぐため、ロールと権限を定期的に監査してください。
セキュアなアプリ開発のためのRBACの利点と統計
RBACとは何か、なぜ重要か
RBACの仕組み
ロールベースアクセス制御(RBAC)は、権限を個人に割り当てるのではなく、ロールによってシステムアクセスを整理します。「ロール」は職務機能に基づいて権限をグループ化し、アクセスの付与プロセスを合理化します。このアプローチにより、各ユーザーに対して個別に権限を設定する必要がなくなり、より効率的でエラーの少ない管理が実現します。
RBACは米国国立標準技術研究所(NIST)が定めた3つの核心的なルールに基づいて機能します。第一に、ユーザーは割り当てられたロールによって承認されたアクションのみを実行できます。第二に、ロールがアクティブでなければその権限は適用されません。ユーザーがログインすると、システムはディレクトリ内のロールを確認し、セッショントークンを発行します。このトークンにより、ユーザーはロールで許可されたアクションのみを実行できます。
「RBACは、各ユーザーにカスタマイズされた権限セットをプロビジョニングする必要性をなくします。代わりに、定義されたRBACロールがアクセス権を決定します。」— IBM Think
複数のロールが割り当てられている場合、権限は統合されます。また、階層的RBACにより、上位ロールが下位ロールの権限を継承できます。たとえば、「営業担当」と「マーケティングコーディネーター」の両ロールを持つ人は、両方の権限を合わせたアクセスを持ちます。
これらの原則がRBACの骨格を形成し、アプリケーションを効果的に保護する上でのその重要性を示しています。
セキュアなアプリ開発にRBACが必要な理由
RBACは特に企業ファイアウォールの内側で運営するビジネスにとって、セキュアなアプリ開発の基盤です。機密システムへの不正アクセスを制限するセーフガードとして機能します。現在、組織の70%がRBACを権限管理の主要手段として採用しています。RBACを採用した組織はアクセス管理にかかる時間を30%削減しています。さらに、RBACは不必要なアクセスポイントを減らすことで、データ侵害のリスクを最大50%低減できます。
RBACの重要な利点は最小権限の原則の徹底です。この原則により、ユーザーは自分のロールに必要なものにのみアクセスでき、機密データの偶発的または悪意ある公開の可能性を減らします。たとえば、RBACがなければ、シチズンデベロッパーが誤ってSAPのような給与データを公開したり、重要な財務記録を変更したりする可能性があります。職務機能に基づいてアクセスを制限することで、RBACは侵害されたアカウントによる潜在的な損害を軽減し、攻撃者がネットワーク内を自由に移動するのを防ぎます。
「優れたセキュリティは『アクセスを拒否する』ことではなく、正しい人々が常に安全に『許可』できるようにすることです。」— LoginRadius
RBACはGDPRやHIPAAなどの規制への準拠も簡素化します。実際、組織の80%がRBACによってアクセス権の監査のための明確なフレームワークが提供され、規制要件の充足に役立っていると報告しています。何千もの個別の権限を追跡する代わりに、ロールを迅速に監査して誰がいつ何にアクセスしたかを特定できます。これは、アクセス制御の破綻が現在OWASPのアプリケーションセキュリティリスクトップ10の第1位に挙げられていることを考えると特に重要です。
OPAとLDAPを使用したLinuxの詳細なロールベースアクセス制御
レガシーシステムのロールと権限のマッピング方法
まず、SQLデータベース、LDAPディレクトリ、特定のWebページなど、レガシーシステムの主要リソースを特定し、ユーザーが実行できるアクション(閲覧、編集、削除など)を定義します。これらの権限を、コード変更なしで更新できる認可ポリシーに結びつけます。
レガシーシステムを接続する前に、既存の権限を徹底的に見直してください。時間の経過とともに、ITチームは文書化されていない「アウトオブバンド」権限を付与することがあり、セキュリティの脆弱性につながる可能性があります。ロールのマッピングを開始する前に不要なアクセスを取り消してください。文書化が不十分なシステムには記録してから置き換える手法を試みてください:特権的な「Admin」ロールを割り当て、特定のアクティビティ中の監査ログを使用してすべてのアクションを記録し、そのログを使用して正確な最小権限ロールを作成します。
階層的RBACを使用すると、レガシーシステムでのロール管理が簡素化されます。このアプローチは組織構造を反映しており、権限の管理が容易になります。たとえば、「地域マネージャー」ロールは「営業担当」と「マーケティングコーディネーター」ロールの権限を自動的に継承できます。
リソーススコープが明確に定義されたら、特定のビジネス機能に合わせたロールの作成に集中できます。
ビジネスニーズに基づくロールの定義
システムのアクセスポイントをマッピングしたら、ロールの定義を組織内の実際の職務機能に合わせて調整します。レガシーシステムと対話するロールを特定します。一般的な例として、開発者(アプリの構築とテストを担当)、管理者(システム設定を担当)、外部委託先(一時的な制限付きアクセスが必要)が挙げられます。各ロールにはそのタスクを実行するために必要な権限のみを割り当て、それ以上は付与しないようにしてください。
マルチテナント環境では、ディレクトリグループの代わりにアプリロールを選択してください。アプリロールはアプリケーション登録内で定義され、テナントごとに異なるグループ識別子とは異なり、テナント間で一貫性を保ちます。これらのロールは認証トークンの「roles」クレームを通じて提供され、ユーザーがログインするとすぐに使用できる状態になります。
SAMLやOIDCなどの最新プロトコルをサポートしていないレガシーシステムには、プロビジョニングエージェントを使用できます。これらのエージェントは、SOAPまたはREST APIを通じてSQLデータベースやLDAPディレクトリなどの古いシステムにユーザーリストとロールを直接同期します。
重複するロールと権限昇格の管理
ロールが重複すると権限が統合されます。権限昇格を避けるために、職務分離(SoD)を実装し、制約付きRBACを使用してください。
「RBACは加算モデルであるため、ロールの割り当てが重複している場合、実質的な権限はロール割り当ての和集合となります。」— Auth0
職務分離により、1人のユーザーが相反するアクションを実行できないようにします。たとえば、財務システムでは、1つのロールが支払いを要求し、別のロールが承認するというように設定します。これにより、不正行為のリスクを軽減し、利益相反を防ぎます。
重複する権限を効果的に処理するための判断戦略を定義してください。「肯定的」戦略は割り当てられたロールのいずれかがアクセスを許可すれば付与し、「全員一致」戦略はすべてのロールがアクションを許可することを要求します。セキュリティポリシーに合ったアプローチを選択してください。大規模環境では、管理単位を使用してロールのスコープを制限し、たとえば地域管理者の権限をグローバルアクセスではなく特定の地域に限定します。
特定のニーズを満たすために際限なくロール数が増加する「ロール爆発」に注意してください。これを避けるために、各ユーザーに固有のロールを作成するのではなく、共有責任によって権限をグループ化してください。「入社・異動・退社」イベント時の定期的な監査により、ユーザーが過去と現在のロールから権限を蓄積する「有害な組み合わせ」を特定して対処できます。
ノーコードプラットフォームでのRBACの設定方法
ノーコードプラットフォームでロールベースアクセス制御(RBAC)を設定することは、最新のAPIと古いシステムの両方でセキュリティを維持するための鍵です。ロールを定義することで、すべてのアプリが最新のAPIに接続していても、レガシーなSQLデータベースに接続していても、一貫したセキュリティルールに従うようになります。
RBACを有効にして設定する手順
- 職務機能を権限にマッピングします。職務責任に基づいてロールを定義してください。たとえば、管理者は完全なコントロールを持ち、マネージャーは特定の領域への読み書きアクセスを持ち、サポートは顧客データへの読み取り専用アクセスのみを持つようにします。権限は絞り込み、ユーザーは必要なものにのみアクセスできるようにしてください。
- IDプロバイダー(IdP)と統合します。Okta、Auth0、またはGoogle LDAPをSAMLまたはSCIMと組み合わせて使用してください。この設定によりユーザー管理が一元化され、従業員が異動または退社した際にロールが自動的に同期されます。一部のプラットフォームはジャストインタイム(JIT)プロビジョニングを提供しており、ユーザーが初めてログインした際に自動的にアカウントが作成されロールが割り当てられます。
- アプリレベルのアクセス制御を設定します。アプリケーションとワークフローをフォルダに整理します。ユーザーが自分のタスクに関連するツールのみを見られるように権限を割り当ててください。権限はフォルダ内の新しいアイテムにカスケードされ、一括管理が容易になります。
- ロール階層を活用します。上位ロールが下位ロールから権限を継承する構造を作成してください。これにより繰り返しの設定が削減され、管理が合理化されます。
これらの手順が整ったら、最小権限の原則を適用してセキュリティをさらに強化してください。
最小権限とセキュリティトリミングの実装
アクセスを必要最低限に制限してください。このアプローチにより脆弱性が軽減されます。アクセス制御の破綻はOWASPトップ10でアプリケーションセキュリティ上の最大の失敗として位置付けられているため、これは非常に重要です。
「最小権限の原則では、ユーザーロールはタスクの完了または職務の遂行に必要な最低限の権限へのアクセスを付与します。」— IBM Think
セキュリティトリミングにより、ユーザーはアクセスが許可されたデータのみを見ることができます。たとえば、WHERE owner_email = {{retoolContext.user.email}}のような条件付きSQLクエリを使用して、ユーザーロールに基づいてデータをフィルタリングできます。
機密アクションを保護するため、権限のないユーザーに対してボタンを無効化または条件付きで非表示にしてください。たとえば、「削除」や「更新」などの操作を特定のロールに制限してください。サーバー側で実施されるこれらの制御は、ゼロトラストの原則に沿っています。
アプリユーザー、アプリ開発者、アプリ管理者など、ニーズに合わせたカスタムグループを作成してください。マルチテナント設定では、環境に基づいてグループ権限を制限してください(例:アプリユーザーは本番環境にアクセスできるが、アプリ開発者はサンドボックス環境に制限される)。
最後に、これらの設定を文書化し定期的に監視してコンプライアンスを維持し、問題に迅速に対処してください。
監査ログの設定とロール割り当ての監視
権限の変更とユーザーアクティビティを追跡するために監査ログを有効にしてください。ログは「誰が何をいつどのような結果で行ったか」の明確な記録を提供し、コンプライアンスとフォレンジック調査に不可欠です。
「ユーザーに割り当てられた権限に問題が見つかった場合、修正は1つのロール編集で済みます。一方、ユーザーごとに権限を制御している場合は、数百または数千人のユーザーを監査する必要があります。」— Auth0
ユーザーID、タイムスタンプ、ツールパラメーター、アクション結果などの主要データをログに含めてください。複数のツールやAPIにまたがるワークフローでは、相関IDを使用してイベントを単一のチェーンにリンクしてください。
ログへのアクセスを特権ロールのみに制限してください。改ざんを防ぐために追記専用ストレージまたは暗号ハッシュチェーニングを使用してください。規制に基づいてログを保持してください。財務データは通常7年間、医療記録は少なくとも6年間の保持が義務付けられています。
ポリシー違反、繰り返される不正アクセス試行、高リスクのアクションなどのセキュリティイベントに対してリアルタイムアラートを設定してください。定期的に演習でログシステムをテストして、必要なデータを取得し、必要に応じてセキュリティインシデントを再構築できることを確認してください。
レガシーシステムを安全に統合する方法
レガシーシステムを最新のアプリケーションに接続するには慎重な計画が必要です。これらの古いシステムには最新のAPIがないことが多く、時代遅れの認証方法に依存しているため、セキュリティリスクにさらされやすい状態です。解決策は、数十年前のコードを書き直すことなく、レガシーインフラとノーコードアプリの間を橋渡しするセキュアなレイヤーを実装することです。
APIあり・なしのシステムとの接続
Oracleデータベース、SQL Serverインスタンス、SFTPファイルサーバーなどのレガシーシステムは、REST APIをサポートしていないことがよくあります。ミドルウェアサービスを利用してこれらのシステム向けにセキュアで文書化されたREST APIを作成し、ノーコードアプリビルダーとのシームレスな通信を実現できます。
SOAPなどの古いプロトコルを使用するシステムには、APIゲートウェイがトランスレーターとして機能できます。最新のREST/JSONリクエストをレガシーシステムが必要とするSOAP/XML形式に変換します。
「APIとレガシーシステムの間のギャップを埋めるには、ミドルウェアまたはAPIゲートウェイの使用を検討してください。ミドルウェアは古いシステムと最新技術を接続でき、ゲートウェイはトラフィック、セキュリティ、スケーリングを効果的に管理するのに役立ちます。」— Jeffrey Zhou、Fig Loans CEO兼創設者
ファイアウォールの内側にあるデータベースを扱う場合、SSHトンネリングを使用してインターネットに公開せずに接続を保護してください。これらの手法をロールベースアクセス制御(RBAC)と統合して厳格なセキュリティを確保してください。たとえば、レガシーシステム自体が堅牢なアクセス制御を欠いていても、APIレベルでRBACを適用してロールを読み取り専用アクセスに限定したり、特定のデータベースフィールドに制限したりできます。
これらの接続を確立したら、統合中のデータの保護に集中してください。
統合中のデータの保護
転送中および保存中のデータを保護するために暗号化は必須です。アプリとAPIゲートウェイ間のWebトラフィックを保護するためにTLS 1.3(少なくともTLS 1.2)などの最新の暗号化プロトコルを使用してください。SHA-1やTLS 1.0などの時代遅れのプロトコルは避けてください。統合プラットフォーム内に保存された認証情報は、AES-256を使用して暗号化し、レガシーシステムへのアクティブな接続中にのみ復号化してください。
| 特性 | AES-256 | RSA-4096 |
|---|---|---|
| 種類 | 対称 | 非対称 |
| 最適なユースケース | 大量データ、ファイル、データベース暗号化 | デジタル署名、鍵交換 |
| パフォーマンス | 高速 | 低速 |
| リソース要件 | 低 | 高 |
社会保障番号や支払い詳細などの機密情報については、データをトークン化して安全なトークンに置き換えてください。また、本番環境を正しく設定し(例:APP_DEBUG=falseおよびAPP_ENV=productionを設定)、エラーメッセージが重要なシステムの詳細を露出しないようにしてください。
財務的なリスクは高いです。米国では、データ侵害の平均コストは936万ドルです。2014年から2022年の間に、政府機関の侵害だけで推定260億ドルのコストが発生しました。2026年7月の注目すべき例では、オハイオ州コロンバスへのランサムウェア攻撃で6.5テラバイトのデータが侵害され、50万人が影響を受けました。市は復旧、法的費用、住民保護に700万ドルを費やしました。
データセキュリティが確立されたら、時代遅れの認証プロトコルへの対処に移ります。
レガシー認証プロトコルへの対処
多くのレガシーシステムは基本認証、NTLM、Kerberosなどの時代遅れの認証方法に依存しています。これらのプロトコルは攻撃の頻繁な標的であり、パスワードスプレー攻撃の99%以上とクレデンシャルスタッフィング攻撃の97%がこれらの脆弱性を悪用しています。こうした方法を無効にした組織では侵害が67%減少しています。
レガシーアプリケーションを書き直すのではなく、リバースプロキシまたはIDオーケストレーションレイヤーを使用してセキュリティを強化してください。多要素認証(MFA)を追加することも、レガシーコードを変更せずに保護を強化する効果的な方法です。
長期的なアプローチとしてより優れているのは、トークンベース認証への移行です。OAuth 2.0またはOpenID ConnectをサポートするIDプロバイダー(IdP)と統合してください。ユーザーがActive DirectoryまたはLDAPを介して認証した後、JSON Webトークン(JWT)を生成して最新のアプリケーション内でセッションを維持します。Active Directoryのユーザーグループをノーコードプラットフォーム内のRBACロールにマッピングして、ユーザーデータを複製することなく権限管理を簡素化することもできます。
ネットワークセグメンテーションも重要なステップです。脆弱な、またはサポート終了(EOL)のシステムをインフラの残りの部分から隔離してください。EOLソフトウェアはわずか6ヶ月で数百の脆弱性が蓄積され、これらの弱点は侵害でしばしば悪用されます。たとえば、2017年のWannaCryランサムウェアの感染拡大では、影響を受けたマシンの98%が必要なセキュリティパッチのないEOLオペレーティングシステムであるWindows 7を実行していました。
即時のアップグレードが難しい場合は、仮想パッチ、Webアプリケーションファイアウォール(WAF)、強化されたログなどの補完的な制御を適用してください。現代の監視スタックにレガシーAPIアクティビティを統合することでログを一元化し、不正アクセスの試みを追跡してGDPRやHIPAAなどの規制への準拠を確保してください。
ガバナンスとコンプライアンスのベストプラクティス
ガバナンスポリシーの確立は、RBACに依存するシステムで制御と監視を維持するための基盤です。ロールを設定するだけでなく、アクセスが制御され、監査可能で、正当化されることを確保するフレームワークを作成することが重要です。これらのポリシーがなければ、組織は誰がどのアクセスを持ち、なぜ持っていて、いつまで持っているかを把握できなくなるリスクがあります。
RBACのガバナンスポリシーの作成
ノーコードアプリケーションのすべてのロールを文書化することから始めてください。各ロールは付与する権限、適用されるビジネスペルソナ、アクセスの前提条件を明確に定義する必要があります。たとえば、財務アナリストロールは、ユーザーが財務部門の確認済みメンバーであることを要求するかもしれません。
説明責任のレイヤーを追加するために多段階の承認ワークフローを導入してください。これらのワークフローには、定期的なレビューを徹底するために30日、90日、または365日などの固定アクセス期間を含める必要があります。典型的な承認プロセスには、まずユーザーのマネージャー、次にデータスチュワードまたはリソースオーナーが関わるかもしれません。
| ポリシーコンポーネント | 説明 | 実装例 |
|---|---|---|
| 前提条件 | アクセス前にユーザーが満たすべき基準 | 財務部門のメンバーであること |
| 承認者 | アクセスを承認する人 | ユーザーのマネージャー+データスチュワード |
| アクセス期間 | アクセスが有効な期間 | ベンダーは90日間、スタッフは年次レビュー |
| 職務分離 | 相反するロールの組み合わせを防ぐ | 「請求書作成者」と「支払承認者」を同時に担当不可 |
| 条件付きアクセス | アクセスのためのコンテキストベースの要件 | MFA必須、登録済みデバイスの使用が必要 |
職務分離(SoD)は、不正行為の防止が懸念される財務システムなどでは特にガバナンスポリシーの重要な部分です。SoDの制約を徹底することで、1人のユーザーが請求書の作成と支払いの承認など、相反する権限を持てないようにします。
シャドーITも増大する課題です。調査によると、平均的な組織は約1,000のさまざまなアプリを使用しており、従業員の80%がセキュリティやコンプライアンスの審査を受けていない非公認ツールに依存しています。これに対抗するには、API統合とログコレクターを使用して、企業のセキュリティポリシーを回避する可能性のある未承認のノーコードアプリを特定してください。
「IDは常に一次境界線です。このスコープはワークロードの端だけでなく、ワークロード内の個々のコンポーネントも含みます。」— Microsoft Power Platform ドキュメント
IDライフサイクル管理の自動化も重要なプラクティスです。SCIMなどのプロトコルにより、IDプロバイダーとノーコードアプリケーション間でアクセス変更を同期できます。たとえば、従業員が退社またはロールを変更した場合、アクセスは自動的に取り消されるべきです。新しいポリシーを展開する前に、初期アクセスレビューを実施して承認されたユーザーのクリーンなベースラインを確立してください。
これらのポリシーが整ったら、組織は長期的なコンプライアンスと安全なアクセス制御を確保できます。
規制コンプライアンスの維持
ガバナンスポリシーの定義は最初のステップに過ぎません。それを維持するために、組織は積極的なコンプライアンス措置を実施する必要があります。これには継続的な監視、文書化、監査が含まれます。
監査トレイルはノーコードアプリ内のすべてのアクションを追跡するために不可欠です。誰がいつどのデータにアクセスし、ロール割り当てにどのような変更が加えられたかをログに記録します。一元化されたログシステムは、不正アクセスの試みを監視し、GDPRやHIPAAなどの規制への準拠を確保するのにも役立ちます。
攻撃者のリスクウィンドウを縮小するために継続的アクセス評価(CAE)を有効にしてください。従来のトークン期限切れ(60〜90分かかる場合がある)とは異なり、CAEはユーザーが無効化された場合や高リスクとしてフラグが立てられた場合など、セキュリティイベント発生時にリアルタイムでアクセストークンを取り消します。
四半期または年次でスケジュールされた定期的なアクセスレビューも重要なステップです。これらのレビューにより、プロジェクトの進化や人員の変更に合わせてロールと権限が適切に維持されていることを確認できます。また、古い権限を特定して削除し、セキュリティの脆弱性のリスクを低減できます。
「RBACは機密情報がいつ、どのようにアクセスまたは変更されているかについて、規制当局に対して透明性を提供します。」— IBM Think
基本認証などの時代遅れの認証プロトコルをブロックすることも、コンプライアンスのベストプラクティスです。代わりに、すべての統合に対してOpenID ConnectやOAuth2などの最新プロトコルを要求してください。セキュリティをさらに強化するために、Azure Key Vaultなどの動的シークレットストアを使用してシークレットを外部化してください。このアプローチにより、手動介入なしにAPIキーの自動ローテーションと失効が可能になります。
最後に、包括的なガバナンスドキュメントを維持してください。これには、各ロールのアクセス正当化、指定された承認者、デフォルトのアクセス期間が含まれます。このような文書化はコンプライアンス監査を支援するだけでなく、新しい管理者が既存のポリシーの根拠を理解するのにも役立ちます。管理アカウントを制限し、管理タスクに専用のロールを割り当てることでセキュリティをさらに強化してください。
まとめ
企業ファイアウォール内でのアプリ開発を安全にすることで、コストのかかる置き換えを必要とせずにレガシーシステムを保護できます。ロールベースアクセス制御(RBAC)を実装することで、ユーザーアクセス管理時間を30%削減し、侵害リスクを最大50%低減できます。
防御を強化するために、IDをセキュリティ戦略の基盤として扱ってください。APIゲートウェイ、アプリケーションプロキシ、セキュアなハイブリッドアクセスなどのツールを活用して、繊細なコードベースを乱すことなくレガシーシステムを保護してください。
「RBACは単なるセキュリティ対策ではなく、ビジネスイネーブラーです。データを保護し、IT運用を合理化し、設定ミスによるダウンタイムを削減し、リスクを増加させることなく組織の迅速な変化をサポートします。」— VectorUSA
RBACと安全な統合は、レガシーシステムの完全性を保ちながらアプリ開発をサポートするフレームワークを提供します。まず徹底的なアクセスレビューから始め、ロールをビジネス目標に合わせてください。開発中はApp Rolesを使用して環境間の一貫性を維持し、データアクティビティへの可視性を高めるためにAPI接続を優先してください。特筆すべきことに、組織の80%がRBACによって規制コンプライアンス要件を満たす能力が向上したと報告しています。
関連ブログ記事
よくある質問
ロールベースアクセス制御(RBAC)は企業ファイアウォール内のレガシーシステムのセキュリティをどのように強化しますか?
ロールベースアクセス制御(RBAC)は権限をユーザーロールに直接結びつけることでセキュリティを強化します。これにより、従業員は職務を遂行するために必要なデータとシステムにのみアクセスでき、不正アクセス、偶発的なデータ漏洩、意図的な悪用の可能性が低減されます。
RBACが導入されることで、組織は古いシステムや厳しく規制された業界においても機密情報をより適切に保護できます。ユーザー管理を合理化し、セキュリティのギャップを制限し、データの整合性を保護し、それとともに企業ファイアウォール内でのセキュアなノーコードアプリ開発を可能にします。
レガシーシステムと現代のアプリケーションを接続するためのベストプラクティスは何ですか?
レガシーシステムを現代のアプリケーションと効果的にリンクするには、古いインフラを完全に改修することなく、安全かつ効率的な統合を優先する戦略を採用することが重要です。主要なアプローチの1つはミドルウェアソリューションの使用で、古いシステムと現在のツールを接続する橋渡しとして機能します。ミドルウェアはAPIの欠如を管理し、データ交換を合理化し、セキュリティの脆弱性に対処することができます。
もう1つの重要なステップはロールベースアクセス制御(RBAC)を導入してユーザー権限を管理することです。RBACにより、すべてのシステムにわたってロールを割り当て、統一されたアクセスポリシーを徹底することができ、複雑な設定においてもセキュリティとコンプライアンスを確保できます。
最後に、ゼロトラストなどの現代のセキュリティフレームワークを採用することで、レガシーシステムに保護のレイヤーを追加できます。このアプローチにはAPIゲートウェイ、多要素認証(MFA)、トークンベースのアクセス制御などのツールが含まれます。これらの措置により、レガシーシステムが現代のアプリケーションと共存しながらセキュリティを強化できます。
企業はセキュアなアプリ開発のためにRBACを使用しながらコンプライアンスをどのように維持できますか?
アプリ開発中にRBACの要件に沿うために、企業は明確に定義されたロールと権限の確立、定期的な監査の実施、HIPAA、SOC 2、CJISなどの規制の遵守を優先すべきです。RBACは職務ロールに基づいてアクセスを厳密に割り当てることで説明責任を促進し、不正なデータアクセスの可能性を最小限に抑えます。
ロールを常に最新の状態に保つことが重要です。IDマネジメントツールでロールの割り当てと削除を自動化することでこのプロセスを合理化でき、正確なユーザー記録の維持により一貫性が確保されます。アクセスレベルを定期的に見直してポリシーを文書化することは、セキュリティを強化するだけでなく、コンプライアンス監査を簡素化します。これらのステップを組み合わせることで、企業は必要な規制フレームワークに準拠しながらセキュアなアプリを構築できます。

関連コンテンツ
レガシーモバイルアプリ開発コスト統計50選 — 従来の開発が2025年にビジネスを失敗させている理由
Adaloのようなノーコードツールは開発コストを90%削減し、人材不足を解消し、500%のROIをもたらします。モバイルアプリ開発に革命を起こします。
アプリ開発におけるB2B時間削減34選:レガシー vs モダン統計 | Adalo
ローコードは開発速度を向上させ、コストを削減し、最大506%のROIを実現 — 企業のデジタルトランスフォーメーションを加速します。
アプリ開発における34のB2B時間節約:レガシーvs最新統計 | Adalo
最新のノーコード/ローコードプラットフォームは開発時間を最大90%短縮し、コストを削減し、506%のROIを実現し、B2Bアプリ開発を再定義しています。
2026年にノーコードプラットフォームでレガシーシステムをモダナイズする方法 | Adalo
ノーコードはコストを削減し、アプリを10倍速く構築します—レガシーシステムを数年ではなく数週間でモダナイズできます。