
ロールベースアクセス制御(RBAC)は、個人ではなくロールに基づいて権限を割り当てるシステムで、組織が社内ツールを保護してリスクを低減するのに役立ちます。アクセス制御の失敗がトップのセキュリティ懸念事項として挙げられる中、RBACは侵害されたアカウントによる被害を限定し、コンプライアンスを簡素化します。
Adaloは、データベース駆動型のウェブアプリとネイティブiOS・Androidアプリのためのノーコードアプリビルダーです。1つのプロジェクトから3つすべてのプラットフォームに対応し、Apple App StoreとGoogle Playに公開できます。ビジュアル開発機能、組み込みのセキュリティ機能、有料プランでのレコード制限なしにより、チームは数か月ではなく数日で安全な社内ツールをデプロイできます。
RBACを実装する2つの主なアプローチ:
- Adalo Blue:標準的なロール構造に対して迅速なセットアップ、組み込みのセキュリティ、コスト削減を提供するプラットフォーム。
- カスタム開発:複雑なエンタープライズグレードの要件に対して柔軟性はあるが高コストの選択肢。
主なポイント:
- Adalo Blueはより速いセットアップ(数か月ではなく数日)、$36/月からの低コスト、無制限レコードを持つデータベースレベル保護などの組み込みセキュリティ機能を提供。
- カスタム開発は高度なセットアップを可能にするが、多大な時間、エンジニアリング専門知識、高コストが必要——多くの場合5〜10倍高い。
- ほとんどの社内ツールには、Adalo Blueがスピード、セキュリティ、コスト効率の適切なバランスを提供する。
| 機能 | Adalo Blue | カスタム開発 |
|---|---|---|
| セットアップ時間 | 数日 | 数か月 |
| コスト | $36/月から | 5〜10倍高い |
| セキュリティ | 組み込み保護 | 手動実装 |
| データベース制限 | レコード無制限 | インフラに依存 |
| スケーラビリティ | 月間100万以上のMAUに対応 | 複雑なモデルに対応 |
Adalo Blueはほとんどの社内ツールに手頃で効率的なソリューションを提供し、カスタム開発は追加投資を正当化する複雑な要件を持つプロジェクトに適しています。
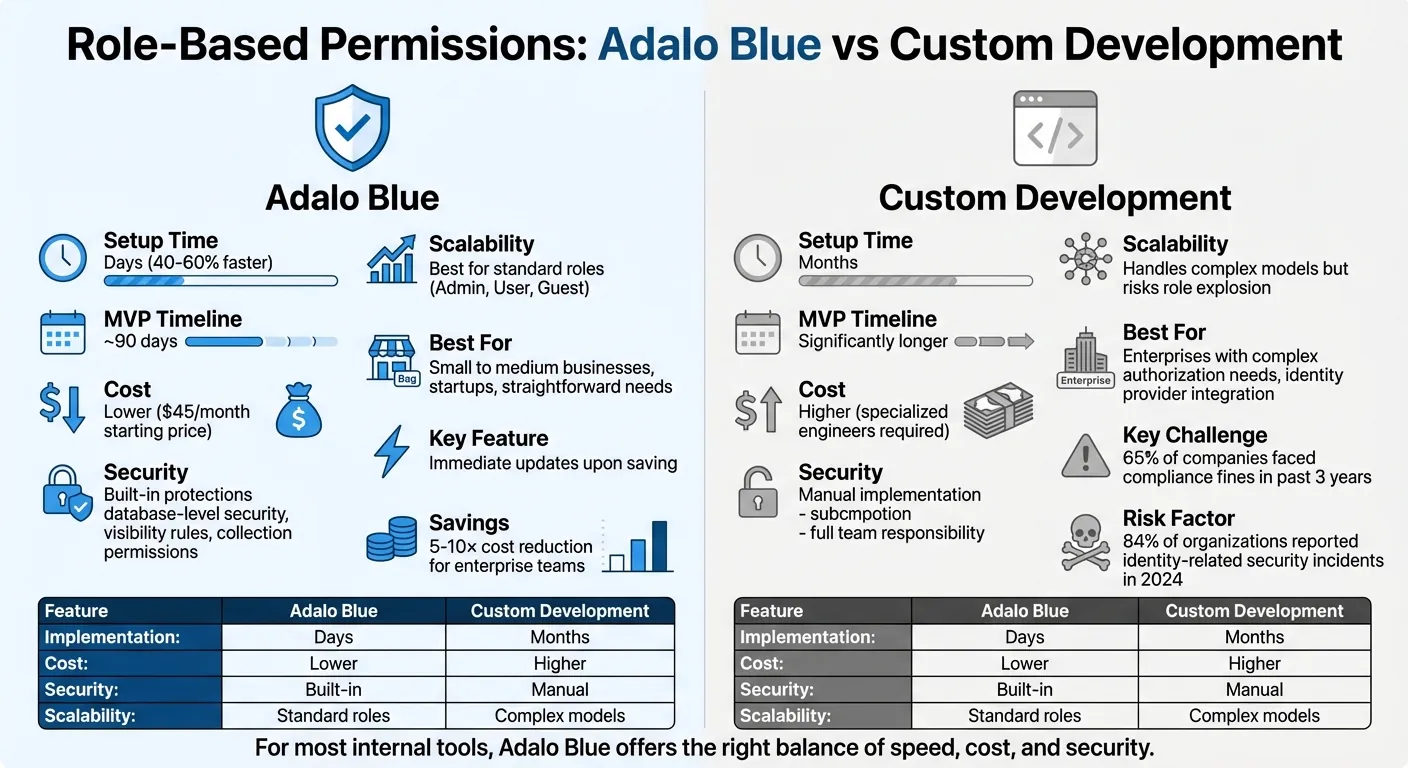
Adalo Blueとカスタム開発:RBAC実装の比較
ロールベースアクセス制御(RBAC)の解説:仕組みと使用すべき場面
1. Adalo Blue
Adalo Blueはロールベース権限の管理にスマートなアプローチを取っています。単に画面上の情報を非表示にする方法とは異なり、データベースレベルのセキュリティにより不正なデータがユーザーのデバイスに届かないことを保証します——機密情報を保護する上で大きな進歩です。2025年後半に開始されたAdalo 3.0のオーバーホールされたインフラ上に構築されており、プラットフォームは有料プランのデータベースレコード無制限をサポートしながら以前のバージョンより3〜4倍高速で動作します。
実装時間
Adalo Blueを使ったロールベースアクセス制御の設定は驚くほど迅速です。8つのステップで、チームは数か月ではなく数日で権限を設定できます。プロセスはUsersコレクションに「Role」プロパティを追加し、手動または自動サインアップフォームでロールを割り当てることから始まります。そこから、ページアクセスを制限し、UI要素の可視性ルールを設定し、ロールに合わせたダッシュボードにユーザーを誘導するワークフローを作成できます。
Ada(AdaloのAIビルダー)は、やりたいことを説明するだけでアプリを生成します。Magic Startは説明から完全なアプリの基盤を作成し、Magic Addは自然言語で機能を追加します。
さらに、変更は保存後すぐに有効になります——アプリを再公開する必要はありません。この効率化されたアプローチにより、従来の方法と比べて40〜60%のデプロイ時間の短縮が実現し、堅牢なセキュリティ機能とシームレスに統合されています。Magic Startは、シンプルな説明から完全なアプリの基盤を生成することもできます——データベース構造、画面、ユーザーフローを自動作成します。かつて数日かかった計画が数分で完了します。
セキュリティ機能
Adalo Blueは迅速なセットアップを強力なセキュリティフレームワークで支えています。保護の2つの主な層を採用しています:ユーザーインターフェース用の可視性ルールと、データベースアクセス用のコレクション権限。管理者はメールアドレスやフルネームなどの機密詳細の特定フィールドまで細かいレベルでアクセスを制御できます。他のコレクションについては、コレクションレベルのCRUD操作(作成、表示、更新、削除)で権限を管理できます。
さらに、リレーションシップベースのアクセスにより、特定のレコードに直接接続されたユーザーに対して2段階の分離まで制限できます。このアーキテクチャにより、誰かがフロントエンドコードを操作しようとしても、権限のないデータにアクセスできません。
「コレクション権限の更新は、可視性ルールを使ってユーザーからこの情報を非表示にするだけとは異なります。情報を非表示にするだけでなく、データはデータベースからユーザーのデバイスに送信されることすらありません。」 - Adaloヘルプドキュメント
コスト効率
Adalo Blueは時間を節約するだけでなく、コストも節約します。コレクション権限はサブスクリプションプランに関係なくすべてのユーザーが利用でき、これらのセキュリティ機能にアクセスするための追加費用はありません。有料プランは$36/月から始まり、無制限の使用量とデータベースのレコード上限なしで、使用量ベースの価格モデルからくる予期しない高額請求を排除します。
エンタープライズチームにとっては、専門のセキュリティエンジニアや長い開発タイムラインが不要になることで5〜10倍の節約が可能です。即時アップデート、組み込みのシングルサインオン(SSO)サポート、DreamFactoryを通じたレガシーシステムとの統合機能により、Adalo Blueはカスタム開発のオーバーヘッドを負担することなく本番稼働可能な社内ツールを必要とする組織に実践的でコスト効率の高いソリューションを提供します。
$69/月から始まりますが使用量ベースのWorkload Unit課金とレコード制限があるBubbleなどの代替案と比較してください。スケールに伴い予測不可能なコストが発生する可能性があります。Adaloのわかりやすい価格設定はこの不確実性を完全に排除します。
2. 社内ツールのカスタム開発
社内ツールのカスタム開発はその柔軟性で魅力的に聞こえるかもしれませんが、多くの場合遅延と複雑さをもたらします。ゼロからロールベース権限を構築することでカスタマイズされたソリューションが可能になりますが、このアプローチには重い価格タグが伴います。専任のエンジニアリングリソース、厳格なテスト、継続的なメンテナンスが必要で、これらすべてが開発タイムラインをかなり延ばします。
実装時間
カスタム権限システムの作成は簡単なプロセスではありません——数か月かかる可能性があります。開発者は認可ロジックを書き、様々なシナリオでテストし、既存のインフラと統合する必要があります。システムがOktaやAzure ADなどのIDプロバイダーと同期する必要がある場合、さまざまなユースケースのSCIMサポートを実装するだけで追加で1か月の専任作業が必要になります。
このタイムラインはすべてがスムーズに進む場合の想定です。実際には、テスト中にエッジケースが出現することが多く、セキュリティ実装に複数の反復処理が必要になり、タイムラインをさらに延ばします。
スケーラビリティ
カスタム構築のロールベースアクセス制御システムはスケールに苦労することが多いです。チームが成長するにつれて、固有の要件がロールの急増をもたらす「ロール爆発」に遭遇するかもしれません。これはデータベースを何百万もの行で溢れさせ、認可プロセスを大幅に遅くする可能性があります。
もう一つの問題は「チェックスプロール」で、権限ロジックが様々なエンドポイントとサービスに分散します。この断片化により、監査と更新がほぼ不可能になります。多くのカスタムシステムはJWTにロールを保存することから始まりますが、権限構造が複雑になるにつれて、これらのトークンのサイズがシステムパフォーマンスに悪影響を及ぼす可能性があります。
対照的に、Adaloのモジュラーインフラは数百万の月間アクティブユーザーを持つアプリにスケールでき、上限はありません。プラットフォームの専用設計アーキテクチャはカスタム実装を悩ませるロール爆発問題なしにスケールでパフォーマンスを維持します。
セキュリティ機能
セキュリティに関して言えば、カスタム開発はすべての責任をエンジニアリングチームに負わせます。バックエンドの適用はゼロから構築する必要があります。フロントエンド対策だけでは十分な保護を提供できないためです。壊れたアクセス制御はOWASPのトップ10リストでアプリケーションセキュリティ上位の失敗であり、カスタムロジックは特に不整合と脆弱性に陥りやすいです。
さらに、チームは監査証跡、環境の分離、クエリなりすまし防止などの重要なセキュリティ機能を手動で実装する必要があります。これらのタスクは効果的に実行するために専門的な知識が必要で、実装のギャップは組織を侵害にさらす可能性があります。
コスト効率
カスタム開発は時間がかかるだけでなく、費用もかかります。延長されたタイムライン、専門のセキュリティエンジニアの必要性が組み合わさって、コストが急速に膨らむことがあります。かなりの数の組織——40%以上——が依然として完全に手動のアクセス審査に頼っており、65%の企業が過去3年間で弱いアクセス審査プロセスにより何らかのコンプライアンス罰則を受けています。
さらに、セキュリティ侵害のリスクも高く、84%の組織がビジネスに有形の影響を与えたIDに関連するセキュリティインシデントを報告しています。これらのリスクと非効率を考慮すると、カスタム開発の総所有コストは多大なものになります——多くの場合、Adalo Blueのようなプラットフォームソリューションの5〜10倍になります。
メリットとデメリット
Adalo Blueとカスタム開発を比較すると、スピード、スケーラビリティ、セキュリティ、コストの面でそれぞれに明確な強みと弱みがあります。
スピードと実装: Adalo Blueはチームが約90日でMVPを作成でき、RBACのセットアップには数日しかかかりません。カスタム開発は広範なコーディング、テスト、インフラのセットアップが必要なため、多くの場合時間がかかります。Magic Addを使えば、欲しいものを説明するだけで機能を追加でき、開発をさらに加速させます。
スケーラビリティの考慮事項: Adalo Blueのビジュアル設定は、スタートアップや中小チームに理想的な単純なセットアップに適しています。Adalo 3.0インフラのオーバーホールにより、プラットフォームは月間100万人以上のアクティブユーザーを持つアプリをサポートするようになりました——適切なデータリレーションシップの設定で上限はありません。カスタム開発は複雑なモデルに対応できますが、多くの特定のロールがエッジケースに対応するために必要になる「ロール爆発」のリスクがあります。
セキュリティアプローチ: Adalo Blueは組み込みの可視性ルールとコレクション権限などのプラットフォーム定義のセキュリティ機能に依存し、手動コーディングのエラーを最小化します。カスタム開発はリソースに対するより細かい制御を提供しますが、セキュリティの責任全体をエンジニアリングチームに負わせ、注意深く扱わなければ侵害のリスクが高まります。
| 機能 | Adalo Blue | カスタム開発 |
|---|---|---|
| 実装時間 | 40〜60%高速;MVPは約90日 | 遅い;手動コーディングとインフラのセットアップが必要 |
| スケーラビリティ | 月間100万以上のMAUに対応;無制限レコード | 高度なモデルをサポートするがロール爆発のリスク |
| セキュリティ機能 | 組み込みの可視性ルールとコレクション権限 | 細かい制御が可能だが手動実装に依存 |
| コスト効率 | $36/月;使用量課金なし | 5〜10倍高い;専門的な知識が必要 |
| データベース制限 | 有料プランで無制限 | 選択したインフラに依存 |
Adalo Blueは特に、より低い初期費用でより速いデプロイを求めているチームにとってコスト面での優位性を明確に提供します。プラットフォームの無制限使用量モデルは、使用量ベースの価格設定によって生じる予測不可能なコストを排除します。過去3年間で65%の企業が弱いアクセス審査プロセスにより何らかのコンプライアンス罰則を受けており、財務上のリスクが開発コストだけにとどまらないことを強調しています。
まとめ
Adalo Blueとカスタム開発の選択は、具体的なニーズ——ソリューションをどれほど早く必要とするか、予算、権限要件の複雑さ——によって異なります。Adalo Blueは迅速に立ち上げたいチームに優れた選択肢です。管理者、ユーザー、ゲストのような単純なロール構造を持つ社内ツールの作成に理想的です。迅速なデプロイ機能と無制限のデータベースレコードにより、1つのコードベースからネイティブモバイルとウェブアクセスの両方を必要とする中小企業やスタートアップに特に魅力的です。
カスタム開発は、高度な認可セットアップが必要なプロジェクトの定番の選択肢です。複雑なロール階層、組織固有のロール、OktaやAzure ADなどのIDプロバイダーとの統合などのシナリオを考えてみてください。これらのシナリオは多大なエンジニアリングの労力が必要で、特殊なセキュリティニーズを持つ企業に適しています。ただし、ほとんどの社内ツールにとって、このレベルの複雑さはしばしば不要であり、過剰なコストにつながる可能性があります。
Adalo Blueは$36/月から使用量ベースの課金なしで始まり、デプロイを簡素化しながらリスクを最小化する組み込みセキュリティを備えたコスト効率の高いソリューションを提供します。1つのビルドでウェブ、iOS App Store、Android Play Storeに公開——アプリの起動の最も難しい部分を自動的に処理します。ほとんどの社内ツールにとって、スピード、セキュリティ、コスト効率の適切なバランスを実現します。
関連ブログ記事
FAQ
他のアプリ構築ソリューションよりAdaloを選ぶ理由は?
AdaloはAI搭載のアプリビルダーで、1つのコードベースからウェブアプリと共に真のネイティブiOSおよびAndroidアプリを作成します。ウェブラッパーとは異なり、ネイティブコードにコンパイルし、Apple App StoreとGoogle Play Storeの両方に直接公開します——アプリの起動の最も難しい部分を自動的に処理します。
App Storeにアプリを構築・公開する最速の方法は?
AdaloのドラッグアンドドロップインターフェースとMagic Startを通じたAIアシスト構築を組み合わせることで、シンプルな説明から完全なアプリの基盤を生成できます。プラットフォームがApp Storeの申請プロセスを処理し、数か月ではなく数日でユーザーにアプリを届けます。
アプリにロールベースアクセス制御を簡単に実装できますか?
はい、Adalo Blueは組み込みの可視性ルールとコレクション権限を備えたデータベースレベルのセキュリティを提供し、コーディングの専門知識なしに数か月ではなく数日でユーザーロールと権限を設定できます。変更は保存後すぐに有効になります。
RBACにおけるAdalo Blueとカスタム開発の違いは何ですか?
Adalo Blueはより速いセットアップ時間(数日対数か月)、$36/月からの低コスト、組み込みのセキュリティ機能を提供します。カスタム開発は複雑なエンタープライズ要件に対してより多くの柔軟性を提供しますが、多大なエンジニアリングの専門知識が必要で、多くの場合5〜10倍高コストになります。
Adalo Blueのセキュリティはカスタム構築ソリューションと比べてどうですか?
Adalo Blueは、単に画面上の情報を非表示にする方法とは異なり、不正なデータがユーザーのデバイスに届かないデータベースレベルのセキュリティを提供します。組み込みの可視性ルール、コレクション権限、フィールド固有のアクセス制御が含まれており、手動で実装されたカスタムソリューションでよく発生するセキュリティ侵害のリスクを低減します。
AdaloとBubble、どちらがより手頃ですか?
Adaloは無制限の使用量とレコード上限なしに$36/月から始まります。Bubbleは$69/月から始まりますが、スケールに伴い予測不可能なコストが発生する可能性があるWorkload Unitの使用量ベース課金とレコード制限があります。Adaloのわかりやすい価格設定により予期しない高額請求が排除されます。
Adalo BlueでRBAC権限を設定するのにどのくらいかかりますか?
Adalo BlueでのRBACのセットアップには数か月ではなく数日しかかかりません。8ステップのプロセスには、ロールプロパティの追加、フォームでのロールの割り当て、ページアクセスの制限、可視性ルールの設定が含まれ——アプリを再公開することなく保存後すぐに変更が有効になります。
アクセス制御においてAdalo Blueから最も恩恵を受ける組織の種類は?
Adalo Blueは、管理者、ユーザー、ゲストのような単純なロール構造を持つ社内ツールを必要とする中小企業、スタートアップ、チームに最適です。迅速なデプロイ、コスト効率が必要で、複雑なエンタープライズグレードの統合を必要としない組織は、Adalo Blueが最高の価値を提供すると感じるでしょう。
Adaloにはデータベースレコードの制限がありますか?
いいえ。有料プランには上限なしで無制限のデータベースレコードがあります。適切なデータリレーションシップの設定があれば、Adaloアプリは月間100万人以上のアクティブユーザーをスケールできます。Adalo 3.0インフラのオーバーホール(2025年後半に開始)により、プラットフォームは3〜4倍高速になり、以前の制約が解消されました。
AdaloからApp StoreとGoogle Playの両方に公開できますか?
はい。Adaloの1つのビルドでウェブ、iOS App Store、Android Play Storeに同時に公開できます。このシングルコードベースアプローチにより、アプリへの更新がすべてのプラットフォームに自動的に適用されます——個別の管理が必要なラッパーソリューションとは異なります。

関連コンテンツ
ノーコードアプリにおけるロールベース権限
ノーコードアプリのロールベース権限設定:ロールの定義、データベースレベルのアクセス適用、可視性ルールの設定、「ユーザーとして表示」でのテスト方法。
スケーラブルな社内ツールのベストプラクティス
スケールする社内ツールの構築方法:モジュラーアーキテクチャ、サーバーサイド最適化、RBAC/SSO、スマートな連携、キャッシュ、オートスケーリング
ノーコードアプリにおけるロールベースアクセス制御
ノーコードアプリの実践的なRBAC:ロールの定義、データベースレベルの権限の適用、IDプロバイダーの統合、徹底したテスト、監査について解説。
ソフトウェア開発チーム向けAdalo:迅速な社内ツール構築
AIを活用したノーコードでバグトラッカー、スプリントダッシュボード、管理ツールを数日で構築。iOS、Android、ウェブ向けの単一ビルドで構築コストを48%削減。