
社内ツールは、ワークフローの効率化、データ管理、エラー削減に不可欠です。しかし、ビジネスの成長に伴い、これらのツールはスケーリングの課題に直面することが多く、パフォーマンスの低下、手動での修正、さらにはシステム障害に至ることもあります。解決策は、最初からスケーラビリティを考慮して構築することです。以下に知っておくべきポイントをまとめました。
Adaloのようなプラットフォーム(データベース駆動型のWebアプリおよびネイティブiOS・Androidアプリ向けノーコードアプリビルダー。1つのバージョンで3つのプラットフォームに対応し、Apple App StoreとGoogle Playに公開可能)は、チームがこれらのスケーラビリティの課題に初日から取り組むのを支援しています。ビジュアル開発ツールとエンタープライズ対応機能を提供することで、こうしたプラットフォームは事業の成長に合わせて拡張できる社内ツールの構築を可能にします。
- 事前に計画する:開発前にユーザー負荷やピーク時のトラフィックなどのパフォーマンス要件を定義します。
- モジュラー設計:ツールを独立したコンポーネントに分割し、更新を簡素化して成長に対応します。
- パフォーマンスを最適化:サーバーサイド処理、キャッシュ、オートスケーリングを使用して速度を維持します。
- セキュリティ最優先:ロールベースアクセス制御(RBAC)とシングルサインオン(SSO)を実装し、効率的で安全なアクセスを実現します。
- スマートに連携:データベースやレガシーシステムと効率的に接続し、データサイロを防ぎます。
Adaloのようなプラットフォームは、AI駆動のアプリ作成、WebとモバイルのユニファイドビルドSSO、RBACなどのエンタープライズグレード機能でこのプロセスを簡素化します。ダッシュボードでも承認ワークフローでも、スケーラブルなアーキテクチャから始めることで、ツールはビジネスとともに成長し、高額な作り直しを回避できます。
最初からスケーラビリティを計画する
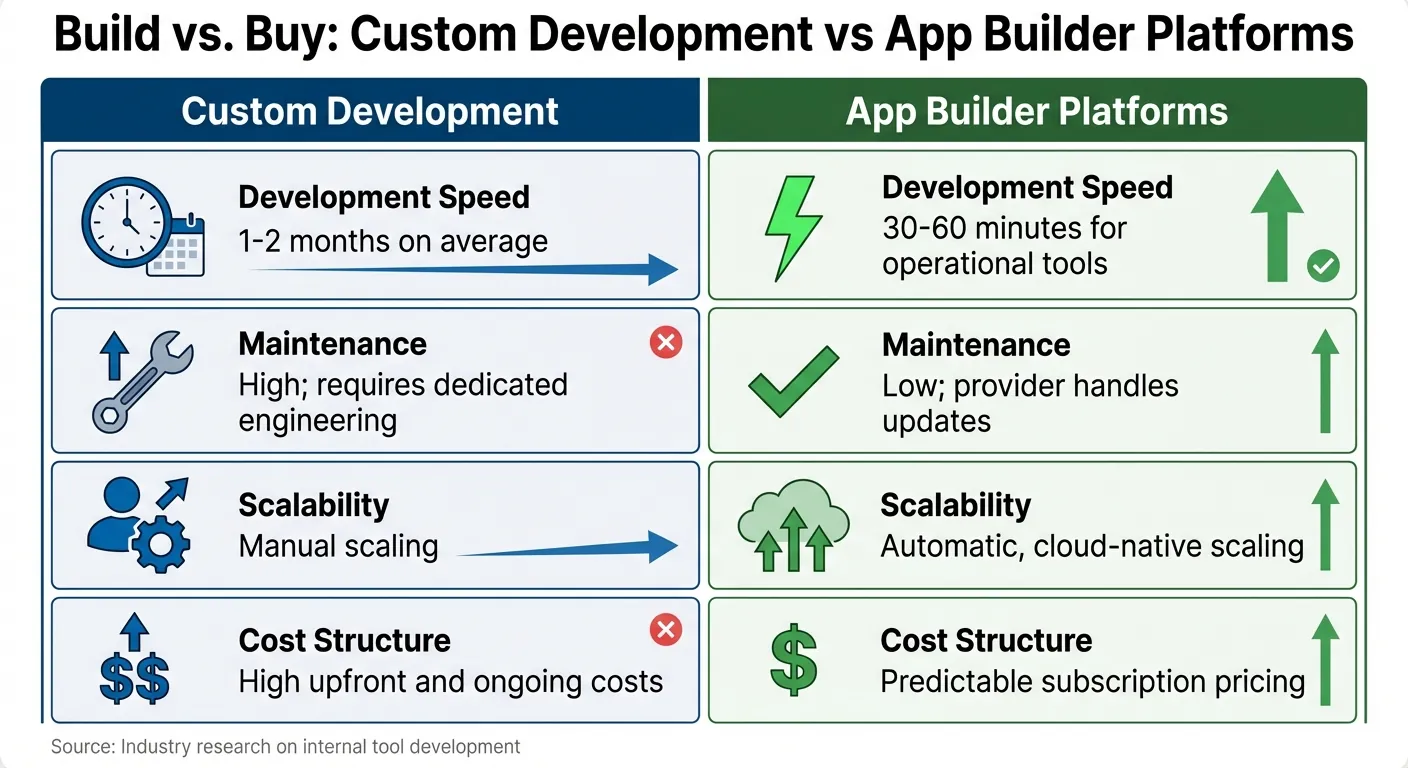
社内ツールにおけるカスタム開発とアプリビルダープラットフォームの比較
スケーラビリティの問題は、しばしば気づかないうちに忍び寄ります。通常は開発中には表れず、社内ツールが実際にテストされるとき、つまりユーザー数が急増したり、データが3倍になったり、別の部門がシステムに依存し始めたりしたときに表面化します。これらの問題が発生してからでは、コードの大部分を書き直したり、データベースを移行したり、手動プロセスに戻したりする必要が生じる可能性があります。
これらの頭痛の種を避ける最善の方法は、コードを1行も書く前からスケーラビリティの計画を始めることです。早い段階で機能要件と非機能要件の両方を定義しましょう。ツールが何をする必要があるかだけでなく、プレッシャーの下でどのようにパフォーマンスを発揮すべきかを考えます。例えば、予想されるユーザー負荷、ピーク時のリクエスト率、季節的なトラフィックパターンなどを検討します。オンボーディング用のツールを設計する場合、6ヶ月以内に従業員数が2倍になったらどうなるかを事前に考えましょう。最初から成長を計画することで、組織の拡大に伴うプレッシャーにも対応できるツールを確保できます。
もう一つの重要な戦略は、独立したスケールユニットの設計です。在庫管理やカスタマーサポートなど複数の機能を扱うツールの場合、1つの領域の急増が他を遅くしないようにしましょう。これらのユニットを重要なワークフローにマッピングして、問題が発生しても特定の範囲内にとどまり、システム全体に波及しないようにします。
パフォーマンスの閾値も必須です。例えば、5秒以上かかるクエリはユーザーのフラストレーションを招き、クライアントサイドのテーブルで1,000行以上を表示しようとするとパフォーマンスの問題が発生します。設計段階でこれらの制限に対処して、後からのクレームを防ぎましょう。Microsoftが賢明に指摘しているように:
「可能な限り、独自開発ではなく業界で実績のあるソリューションを使用しましょう。」
技術的負債の管理も重要です。ある程度の負債は避けられませんが、プラットフォームの更新が緊急事態になる前に対処するための定期的なタスクをスケジュールすることで管理できます。ガバナンスを早期に確立し、バージョン管理とデプロイメントプロセスを標準化し、テスタビリティを優先しましょう。こうすることで、ツールは潜在的な収益の最大28%を失うボトルネックになるのではなく、ビジネスとともに成長します。
ワークフローとユーザー要件のマッピング
まず、実際にツールを使う人々に話を聞くことから始めましょう。チーム横断でインタビューを行い、日々のタスク、課題、システムに本当に必要なものを理解します。要望を額面通りに受け取るのではなく、どのように仕事をしているかを観察しましょう。例えば、営業チームはデータ豊富なダッシュボードを求めるかもしれませんが、実際に使うのは素早く読み込む必要のあるいくつかの主要指標だけかもしれません。
ユーザーに完全なCRUD機能(作成、読み取り、更新、削除)が必要か、それとも視覚的な分析だけかを判断します。請求書管理のようなCRUD中心のタスクにはフォームとテーブルインターフェースが必要です。一方、四半期業績を確認する経営層のようにインサイトを求めるチームには、きれいで高速に読み込まれるビジュアライゼーションが適しています。
キャパシティプランニングも重要な役割を果たします。ツールがサポートするユーザー数を推測するのではなく、計算しましょう。現在200人の従業員がいて、来年500人増える予定なら、今日の数字ではなく700人の同時ユーザーに対応できるよう設計しましょう。地理的な分散も考慮してください。アベイラビリティゾーンは通常2ミリ秒以内のレイテンシーを維持しますが、グローバルチームではスムーズなデータ同期のために別のアプローチが必要になることがあります。
ワークフローも進化します。スタートアップでの2人による簡単な経費承認プロセスが、複数部門にまたがるワークフローに成長する可能性があります。コアロジックを書き直すことなく適応できるモジュラーコンポーネントを構築すれば、新しいステップや規制が追加されても調整が容易になります。
最後に、ユーザーが実際に必要なデータだけを提供することに集中しましょう。不要な情報でインターフェースを過負荷にすると、パフォーマンスが低下し、体験が複雑になります。ロールベースのビューにより、数百人のユーザーが同時にデータにアクセスしても高速な読み込み時間を維持できます。
ユーザーニーズのマッピングが完了したら、次はカスタムツールを構築するか、アプリビルダープラットフォームを使用するかを決定します。
構築 vs 購入:正しい選択をする
ワークフローが定義できたら、カスタム開発とアプリビルダープラットフォームの長所と短所を比較検討する必要があります。カスタム開発には大規模なエンジニアリングチーム、大きな予算、そして1つのツールを提供するのに数ヶ月が必要です。一方、アプリビルダープラットフォームはそのタイムラインを劇的に短縮でき、一部のツールは1時間以内に作成可能です。
コストも重要な要素です。カスタムツールには、更新やセキュリティ修正を含む継続的なメンテナンス費用がかかります。一方、アプリビルダーは予測可能なサブスクリプションベースの価格を提供します。
| 要素 | カスタム開発 | アプリビルダープラットフォーム |
|---|---|---|
| 開発速度 | 平均1〜2ヶ月 | 運用ツールで30〜60分 |
| メンテナンス | 高い:専任のエンジニアリングが必要 | 低い:プロバイダーが更新を管理 |
| スケーラビリティ | 手動スケーリング | 自動、クラウドネイティブスケーリング |
| コスト構造 | 高い初期費用と継続費用 | 予測可能なサブスクリプション価格 |
カスタム開発が適切なのは、既製のプラットフォームでは対応できない非常に特殊な技術要件を満たす必要がある場合です。しかし、ダッシュボード、承認ワークフロー、データ入力システムなどのほとんどの社内ツールでは、アプリビルダーの方が速く、安く、スケーリングも容易です。
連携も重要な検討事項です。プラットフォームがMicrosoft 365、Slack、レガシーデータベースなどの既存ツール向けにオープンAPIとプリビルトコネクターを提供しているか確認しましょう。Adaloのようなプラットフォームは、Airtable、Google Sheets、MS SQL Server、PostgreSQLなどのデータソースと連携可能です。DreamFactory連携を通じてAPIのないシステムもサポートしています [blue.adalo.com]。これにより、データサイロやカスタムソリューションに伴う「連携負債」を防ぐことができます。
最後に、プラットフォームの管理機能を評価しましょう。部門長がIT部門の助けなしに自分たちのコンテンツや権限を管理できるか確認してください。また、プラットフォームが総ユーザー数だけでなく、無制限の同時ユーザーをサポートしていることを確認し、全社集会のような高トラフィックイベント時のクラッシュを防ぎましょう。
スケールを考慮した設計
ニーズとともに成長できるツールを作成するには、モジュラー設計が鍵です。ツールをUI、ビジネスロジック、データなどの独立したモジュールに分割することで、システム全体に影響を与えることなく更新や変更が可能になります。
1つの固い塊から彫刻を作るのではなく、LEGOブロックで組み立てるようなイメージです。疎結合と呼ばれるこの手法は、システムの各部分が密接に結びつくのではなく、明確なインターフェースを通じて通信することを保証します。これにより、すべてを分解することなく個々のコンポーネントの置き換えやアップグレードが可能です。古いモノリシックシステムの場合は、「Strangler」パターンを使用して段階的にモジュラーサービスへ移行できます。
モジュラー設計のもう一つの利点は再利用性です。ロジックとUI要素をカプセル化して、アプリケーション全体で再利用できるようにしましょう。このアプローチは冗長性を減らし、更新を簡素化します。コンポーネントを1回修正すれば、使用されているすべての場所に変更が自動的に適用されます。これに標準化されたデザイン言語(一貫したナビゲーション、カラースキーム、命名規則)を組み合わせれば、ユーザーのオンボーディングが容易になるだけでなく、開発者の効率も向上します。これらの戦略は、先のキャパシティプランニングの取り組みと連動し、ユーザー需要の増加に対してシステムが減速することなく対応できるようにします。
パフォーマンスも重要です。データペイロードを1.6MB以下に抑え、クエリが3秒以内に実行されるようにしましょう。大規模なデータセットを表示する必要がある場合は、サーバーサイドページネーションを使用して一度にすべてを読み込むことを避けます。クライアントサイドに依存するテーブルは1,000行までは快適に処理できますが、5,000行を超えると遅延が発生し始めます。
モジュラー設計とコンポーネントの再利用性
モジュラーアプローチを拡張し、コンポーネントの再利用性を設計に組み込むことで、メンテナンスの手間を大幅に軽減できます。システムを小さな独立したユニットに分割することで、アプリケーション全体を中断させることなく、各モジュールのテスト、更新、デプロイが可能になります。これは、在庫管理とカスタマーサポートなど複数のタスクを処理するツールに特に有用で、1つの機能が他の機能を圧迫しないようにします。
更新やバグ修正が必要な場合、モジュールを修正するだけで、それを使用するすべてのアプリが即座に恩恵を受けます。標準化がここで重要な役割を果たします。ナビゲーション、ボタンの配置、カラースキームの一貫性により、ユーザーはインターフェースを再学習することなくツール間を切り替えられます。開発者にとって、標準化されたテンプレートから始めることで、事前承認された権限とデプロイメント設定を備えた、安全でコンプライアンスに準拠した基盤の上にすべての新しいツールが構築されます。
より複雑なツールの場合は、シングルページアプリケーションをマルチページアーキテクチャに分割することを検討しましょう。このアプローチは読み込み時間を改善し、メンテナンスを簡素化します。特に、異なるチームがツールのさまざまなセクションを担当している場合に有効です。データ変換、フィルタリング、ソートなどの重い処理はサーバーサイドに移行し、クライアントサイドをスムーズに保ちましょう。
| パフォーマンス指標 | 中程度の影響閾値 | 深刻な影響閾値 |
|---|---|---|
| クエリペイロードサイズ | > 1.6 MB | > 3 MB |
| クエリ実行時間 | > 3秒 | > 5秒 |
| クライアントサイドテーブル行数 | > 1,000行 | > 5,000行 |
| トランスフォーマー実行時間 | > 200 ms | > 500 ms |
ロールベースアクセス制御とセキュリティ
モジュラー設計がスケーラビリティを確保する一方で、ロールベースアクセス制御(RBAC)はシステムの成長に伴いセキュリティを維持します。個々のユーザー権限の管理はすぐに煩雑になりますが、RBACはユーザーを「営業担当」「マネージャー」「管理者」などの役割にグループ化することで簡素化します。権限は個人ではなく役割に割り当てられるため、チームが変わったり新しいメンバーが加わったりした場合、役割を更新するだけでアクセスを調整できます。このアプローチは、不正な変更からもシステムを保護します。
OktaやMicrosoft Active Directoryなどのシングルサインオン(SSO)ソリューションでユーザー認証を一元化しましょう。これらのツールはログインプロセスを効率化し、最小権限の原則を適用して、ユーザーが業務に必要なものだけにアクセスできるようにします。例えば、営業担当は顧客データの閲覧のみ可能で、財務マネージャーは請求書の編集はできますがHRレコードは閲覧できません。
セキュリティをさらに強化するために、リスクに基づいたスコープポリシーを定義しましょう。メッセージ送信のような低リスクのアクションは制限なし。顧客データへのアクセスのような中リスクのタスクは承認が必要。データベース削除のような高リスクのアクションは、信頼できる少数の管理者に限定。セキュリティ監査を自動化して、過度に広い権限や不正ユーザーを検出しましょう。
監査可能性も不可欠です。すべてのアクションが特定のユーザーと役割に追跡可能であるべきで、スケールに伴うアクセスの監視とコンプライアンス基準の遵守を容易にします。本番データの安全性を確保するために、開発、テスト、ステージング、本番環境を分離しましょう。外部API連携では、トークンをハードコーディングせず、HashiCorp VaultやAWS Secrets Managerなどのシークレット管理ツールを使用して資格情報を安全に管理しましょう。
| 機能 | 個別権限 | ロールベースアクセス制御(RBAC) |
|---|---|---|
| 管理負荷 | 高い:ユーザーごとに手動更新が必要 | 低い:役割/グループ単位で権限を更新 |
| スケーラビリティ | 低い:ユーザー数増加に伴い管理不能に | 高い:大規模なユーザーベースに容易に対応 |
| セキュリティリスク | 高い:エラーや「権限の肥大化」が発生しやすい | 低い:最小権限の原則を適用 |
| 監査可能性 | 困難:ユーザーアクセスの追跡が難しい | 容易:定義された役割にアクセスが紐づく |
既存データソースとの連携
社内ツールの有用性は、アクセスできるデータに大きく依存します。多くの組織では、最新の連携標準が登場する前に構築されたデータベース、スプレッドシート、旧式システムに重要な情報が閉じ込められています。本当の課題は、これらのソースに接続することだけでなく、チームの成長やデータ量の増加にも対応できる方法で接続することです。ここでは、スケーラブルなツール環境に多様なデータソースを統合するための効果的な方法を紹介します。
データベースとレガシーシステムへの接続
まず、既存のシステムを確認しましょう。最新のアプリビルダーは、PostgreSQL、MS SQL Server、MySQLなどの人気データベースや、AirtableやGoogle Sheetsなどのクラウドベースツールに直接接続できます。これにより、データの複製や古いコピーの維持が不要になります。データベースに接続する際は、必要なフィールドだけをクエリすることに集中しましょう。これによりペイロードが管理可能な状態に保たれ、ユーザーベースとデータの増加に伴い重要となる高速なレスポンスタイムが確保されます。
一方、レガシーシステムはより厄介です。多くの古いERPシステムやメインフレームは、APIが標準になるずっと前に構築されました。APIがなければ、代替の連携戦略が必要です。以下にいくつかの選択肢を示します:
- データベースレベル連携:レガシーシステムのデータベースに直接クエリして高速アクセスを実現。ただし、データベーススキーマの変更が接続を中断させる可能性があるため、脆弱な面があります。
- ファイルベース連携:バッチ更新にCSVまたはXMLエクスポートを使用。リアルタイム同期が重要でない場合の夜間更新に最適です。
- ロボティックプロセスオートメーション(RPA):プログラムによるアクセスがないシステムとのユーザー操作をシミュレート。一部のタスクには効果的ですが、UIの些細な変更でも動作が中断しやすいです。
「スクリーンスクレイピングは非常に脆弱で、常にメンテナンスを必要とします。」- Dheeraj Vema
よりスケーラブルな解決策は、DreamFactoryなどのツールを使ってレガシーシステムをAPIでラップすることです。これにより、コアの構造を変更することなく、旧式システムを標準的なエンドポイントとして機能させるモダンなインターフェース層が作成されます。例えばAdaloは、Adalo Blueを通じてDreamFactoryと連携し、チームがレガシーシステムからアプリに直接データを取り込めるようにしています。
連携方式を選択する際は、同期通信と非同期通信のどちらが必要かを考えましょう。「リクエスト&リプライ」のような同期方式は、ユーザーが即座の応答を必要とする場合に最適です。「ファイア&フォーゲット」のような非同期方式は、バックグラウンドプロセスに適しており、ピーク使用時のトラフィックボトルネックの軽減に役立ちます。
プラットフォーム間の統一更新
データソースが接続されたら、次のステップはすべてのプラットフォームで更新が一貫していることを確認することです。例えば、営業担当者がスマートフォンで顧客レコードを更新した場合、その変更はWebダッシュボードやレポートに即座に反映されるべきです。従来のアプローチでは、iOS、Android、Webで個別のビルドが必要な場合が多く、各プラットフォームがデータを異なる方法で処理する「ロジックドリフト」が発生する可能性があります。
シングルコードベースプラットフォームはこの問題を解消します。例えばAdaloでは、アプリを1回構築するだけで済みます。データベース、ビジネスロジック、インターフェースの更新は、Web、iOS、Androidに自動的に適用されます。この統合アプローチは時間を節約するだけでなく、ツールへのアクセス方法に関わらず、ユーザーが一貫した情報を見られることを保証します。
速度と信頼性を維持するために、重いデータ変換はサーバーにプッシュしましょう。共有クエリライブラリは、データの取得方法、指標の計算方法、レコードのフィルタリング方法をさらに標準化できます。つまり、これらのプロセスの更新は、接続されたすべてのツールに即座に恩恵をもたらします。
「アプリケーションはデータへの直接アクセスを排除し、データの取得と変更を標準化する自動化とメカニズムに依存すべきです。」- Retool Well-Architected Framework
スケール時のパフォーマンス最適化
チームが成長し、社内ツールが扱うデータ量が増えるにつれ、パフォーマンスの維持が不可欠になります。小規模なグループでシームレスに動作するものが、大量の使用では停止してしまうことがあります。小規模パイロットと完全にスケーラブルなソリューションの違いは、生産性に影響を与える前にボトルネックを事前に特定し、対処することにあります。需要のスケールに応じてツールをスムーズに稼働させ続ける方法を紹介します。
AI駆動のパフォーマンス分析
最新の診断ツールは、開発フェーズ中にパフォーマンスの問題を早期に発見するのに役立ちます。これらのツールは、アプリの動作を分析し、過大なデータペイロード、低速なクエリ、ブラウザリソースのボトルネックなどの具体的な問題を示します。これらの問題を特定することで、大きな問題に発展する前に修正できます。
例えば、モジュラー設計のインサイトはパフォーマンス診断と連携し、大量の負荷下でもツールの応答性を維持します。小さなデータペイロードと効率的なクエリはインターフェースをスムーズに保ちますが、大きなデータ転送や低速なプロセスはユーザー体験の遅延につながります。ブラウザでレンダリングされるテーブルの行数を適切に保つという単純なことでも、ブラウザの過負荷によるスクロールの問題を防ぐことができます。
重要な戦術の1つは、リソース集約的なタスクをサーバーにオフロードすることです。サーバーサイド処理はインターフェースを高速に保つだけでなく、ユーザーデバイスへの負荷も軽減します。JavaScriptのPromise.all()などのメソッドを使ってクエリを並列実行すれば、複数のデータリクエストを順次ではなく同時に処理でき、パフォーマンスをさらに最適化できます。
キャッシュとオートスケーリング
ボトルネックの診断後、キャッシュとオートスケーリングはリアルタイムで対処するための強力なソリューションを提供します。キャッシュは頻繁にアクセスされるデータを保存し、データベースから繰り返し取得する必要をなくします。これは、特定のダッシュボードやレポートが1日に何度もアクセスされる社内ツールに特に有用です。モバイルアプリでは、「ページ読み込みをキャッシュ」などのキャッシュオプションを有効にすることで、フィールドワーカーが接続の悪い地域でもツールを使い続けることができます。
一方、オートスケーリングは需要に応じてインフラストラクチャを動的に調整します。例えば、月曜朝や月末レポートなどのピーク使用時に、追加のサーバーインスタンスがトラフィックの急増に対応するためにスピンアップします。需要が減少すると、それらのリソースはスケールダウンし、ハードウェア容量を無駄にすることなく一貫したパフォーマンスを確保します。
大量のデータを処理するには、ワークフロープロセッサーのスケーリングも同様に重要です。並行処理制限を増やす(例:WORKFLOW_TEMPORAL_CONCURRENT_TASKS_LIMITを100に設定)ことで、繁忙期にタスクがキューに溜まるのを防ぎます。これらの戦略により、ツールはチームとともに成長し、常に手動で介入することなく増加する需要を管理できます。
スケール時のセキュリティとガバナンス
社内ツールの複雑さが増すにつれ、セキュリティリスクも増大します。安全にスケーリングするには、個別のセキュリティ対策から、IDとコンプライアンスのための統合システムへと移行する必要があります。これらの対策がなければ、1つの侵害された資格情報が数百万ドルの損失と機密情報の漏洩につながる可能性があります。2026年、データ侵害の平均コストは$4.88 millionに達し、68%のインシデントにヒューマンエラーまたは過失が関与しています。リモート中心の組織では、侵害コストはさらに深刻になる傾向があります。
安全なスケーリングの鍵は、一元化されたID管理にあります。シングルサインオン(SSO)の実装は、複数の資格情報を排除し、パスワード関連のエラーの可能性を減らすための重要なステップです。OktaやMicrosoft Active DirectoryなどのSSOソリューションは、単一の認証ポイントを提供し、セキュリティを効率化します。ただし、安全なスケーリングの課題に完全に対応するには、効果的なID管理と権限戦略が不可欠です。
シングルサインオンと権限管理
SSOをロールベースアクセス制御(RBAC)と組み合わせることで、最小権限の原則が適用されます。このアプローチは、ユーザーとサービスが特定の役割を遂行するために必要な権限のみを持つことを保証します。例えば、マーケティングアナリストは給与データにアクセスする必要がなく、フィールド技術者は在庫価格を変更する権限を持つべきではありません。このように権限を制限することで、侵害されたアカウントによる被害を大幅に軽減できます。
生データへの直接アクセスを付与する代わりに、ユーザーを標準化された権限レベルにグループ化すべきです。これらのレベルには、「常に許可」(基本レポートの閲覧などの低リスクアクション)、「承認が必要」(顧客レコードなどの機密アクセス)、「制限」(高リスクの管理変更)などのカテゴリが含まれます。
リスクをさらに最小化するために、トークンローテーションで資格情報を自動的に更新・失効させ、侵害されたトークンの露出ウィンドウを狭めることができます。IP制限を追加して、許可されたアドレス範囲からのみ社内ツールへのアクセスを許可することで、追加の防御層を作成します。AWS Secrets ManagerやHashiCorp Vaultなどのツールは、ハードコードされた資格情報のリスクを回避し、ランタイムでトークンを注入することでセキュリティを確保します。
監査証跡とバージョン管理の維持
安全なアクセスはパズルの1ピースに過ぎません。スケーラブルなガバナンスには、透明性のある監視が不可欠です。包括的な監査証跡は、ユーザーアクション、設定変更、データアクセスの可視性を提供します。これらのログには、誰が変更を行ったか、いつ発生したか、何が変更されたか、発信元IPアドレスなどのメタデータを含める必要があります。このような詳細な記録は、コンプライアンスとセキュリティインシデントの調査に不可欠です。
社内ツールの設定には、Gitなどのバージョン管理システムが非常に有用です。変更にPull Requestを使用することで、すべての変更がデプロイ前に人間のレビューを受けることが保証されます。このプロセスは変更の明確な履歴を作成するだけでなく、必要に応じて安定した状態への迅速なロールバックを可能にします。
急成長する組織は、問題を早期に検出するための自動化されたコンプライアンスモニタリングからも恩恵を受けられます。AWS Configのようなツールは、ガバナンス基準に対してリソース設定を継続的に評価し、違反を自動的にフラグします。例えば、Snowflakeは社内ツールへのユーザーアクセスを管理する一元化されたダッシュボードを実装し、エラーと手動修正チケットを65%削減しました。アプリスコープと共同作業者の定期的な自動監査は、チーム拡大に伴い、アクセスが組織ポリシーに沿った状態を維持するのに役立ちます。
Adaloでスケーラブルな社内ツールを構築する
効果的にスケールできる社内ツールを作成するには、スピードとエンタープライズレベルの信頼性を兼ね備えたプラットフォームが必要です。AdaloはAI駆動のアプリ生成と堅実なインフラストラクチャでこの課題に応え、チームがわずか数日で機能的なアプリをデプロイできるようにします。シングルコードベースアーキテクチャを活用することで、Adaloは更新がWeb、iOS、Androidプラットフォーム全体にシームレスに適用されることを保証します。これにより、社内ツールエコシステムをしばしば複雑にする断片化されたユーザー体験が解消され、一貫性と効率の維持が容易になります。
AI支援アプリ生成
AdaloのAI Builderは、簡単な自然言語のプロンプトを完全に機能するアプリケーションに変換します。在庫トラッカーやフィールドサービス管理ツールなど、チームが要件を説明すれば、AIがデータベース構造からユーザーフローや画面まですべてを構築します。このプロセスにより、手動作業が削減され、開発が標準化され、従来のコーディング方法に伴う典型的なエラーが最小限に抑えられます。
開発者リソースを消費しがちなメンテナンスタスクもAIで効率化されます。プラットフォームはデプロイメントノートとソリューションサマリーを自動生成し、チームを面倒なドキュメント作業から解放します。例えば、新しい承認ワークフローを追加したい場合、機能を自然言語で説明するだけで、Adaloがアプリに直接統合します。コーディングや複雑な設定は不要です。
Adalo Blueのエンタープライズ機能
高速開発は方程式の一部に過ぎず、エンタープライズレベルのセキュリティと連携も同様に重要です。Adalo Blueは、シングルサインオン(SSO)、Active Directory連携、ロールベースアクセス制御(RBAC)などの機能でこれらの能力を提供します。これらのツールは、一元化されたユーザー管理を確保し、最初から最小権限アクセスを適用することで、後からセキュリティ対策を追加する必要がなくなります。
さらに、Adalo BlueはDreamFactoryを通じてレガシーシステムとの連携を簡素化し、APIが制限された旧式システムを扱う場合でも統合ダッシュボードの作成を可能にします。これにより、高額なシステム改修なしに価値あるデータを活用できます。
高MAU向けのインフラストラクチャスケーリング
Adaloのモジュラーインフラストラクチャは、100万人以上の月間アクティブユーザーを容易にサポートできるよう成長を見据えて設計されています。すべてのプラットフォームでソフトウェアスタックを標準化することで、スケールに関わらず一貫したパフォーマンスを保証します。特に高い使用量を要求する組織には、Adalo Blueが専用インフラストラクチャとオンプレミスデプロイメントオプションを提供し、ユーザー数の増加に伴う信頼性を維持します。
パフォーマンスの問題を防ぐために、AdaloにはAI搭載のX-Ray機能が含まれており、開発中にボトルネックを特定します。これらの問題を早期に発見することで、チームはローンチ後の高額な修正を回避し、スケール時でもスムーズなユーザー体験を確保できます。
まとめ
スケーラブルな社内ツールの作成は、将来のあらゆるニーズを予測することではなく、適切なビルディングブロックから始めることです。モジュラー設計、サーバーサイドのパフォーマンス最適化、および既存システムとのシームレスな連携に根ざした堅固な基盤が、組織とともに成長するツールの土台を築きます。ガバナンスフレームワークの標準化、ロールベースアクセス制御の使用、開発環境と本番環境の分離により、単にツールを構築するだけでなく、高額な改修なしに進化するインフラストラクチャを構築していることになります。
プレッシャー下でも活躍するツールの鍵は、多くの場合、初期のアーキテクチャ選択にあります。スケールユニットアプローチやサーバーサイドページネーションなどの戦略により、何千ものレコードを処理する場合でも、アプリケーションが高速で応答性を維持します。業界のリーダーたちは、堅牢な社内アーキテクチャがいかに実際の成果をもたらすかを示してきました。
Adaloのようなプラットフォームは、このプロセスをより速く、より効率的にします。SSO、RBAC、AI搭載のパフォーマンス分析などのエンタープライズ対応機能が組み込まれており、プロトタイプから本番環境まで数時間で移行できます。100万人以上の月間アクティブユーザーをサポートするために楽にスケールし、AI Builderが繰り返しタスクを自動化し、X-Rayがパフォーマンスの問題を問題になる前に特定します。これらのソリューションを採用することで、社内ツールはビジネスとともに成長し、課題に一歩も遅れることなく対処できます。
関連ブログ記事
よくある質問
モジュラー設計はスケーラブルな社内ツールの作成にどのように役立ちますか?
モジュラー設計は、社内ツールをより小さな自己完結型コンポーネントに分割することで、スケーラブルなツールの作成を簡素化します。各モジュールは独立して開発、テスト、更新できるため、システムの他の部分を中断させることなく、新機能の導入や機能の強化が容易になります。このアプローチにより、ツールはビジネスニーズとともにスムーズに成長できます。
ツールを個別のモジュールに分割することで、パフォーマンスも向上します。チームはボトルネックをより速く特定・解決し、特定のコンポーネントを微調整し、リソースをより効果的に配分できます。さらに、モジュラー設計は段階的な開発をサポートし、システムの信頼性と効率を維持しながら更新や新機能を迅速にリリースできます。変化する需要に合わせて楽に進化するツールを構築するためのスマートな方法です。
ロールベースアクセス制御(RBAC)を使用して社内ツールを保護する利点は何ですか?
ロールベースアクセス制御(RBAC)は、社内ツールのセキュリティ確保に多くの利点をもたらします。アクセス権限を個人ではなく特定の役割に紐づけることで、ユーザーが自分の職務に関連するデータや機能のみを利用できるようにします。これにより、不正アクセス、内部リスク、データ侵害の可能性が軽減され、組織は機密情報をより厳密に管理できます。
RBACのもう一つの主要な利点は、コンプライアンスの簡素化です。明確に定義されたアクセスポリシーにより、組織はGDPR、HIPAA、ISO 27001などの規制への準拠を容易に証明できます。これらのポリシーは監査が容易で、規制要件の対応が楽になります。さらに、RBACは運用効率を向上させます。各ユーザーの権限を手動で管理するのではなく、管理者は役割レベルで割り当てることができます。これにより時間が節約され、一貫性が確保され、チームの拡大や役割の変更に伴うスケーリングが容易になります。
つまり、RBACはセキュリティを強化し、コンプライアンスの取り組みを簡素化し、権限管理の複雑さを軽減するため、安全でスケーラブルな社内システムの構築に不可欠なツールです。
社内ツールを構築する際にスケーラビリティを計画することが不可欠な理由は?
最初から成長を計画することで、パフォーマンスを犠牲にすることなく、社内ツールがビジネスとともに拡張できることが保証されます。ユーザーの需要が増加し、データ量が増え、業務がより複雑になるにつれ、スケールを考慮して構築されたツールは、遅延、障害、高額なシステム改修を回避するのに役立ちます。
早い段階でスケーラビリティを考慮することで、時間やリソースを無駄にすることなく、進化するニーズに適応できるツールを整備できます。この先見性のある戦略は、業務を効率的に保ち、スムーズで途切れのない成長をサポートします。
Adaloの社内ツールアプリビルダーで構築を始めましょう。

関連コンテンツ
社内ツールのロールベース権限
社内ツールにおけるRBACの実装でAdalo Blueとカスタム開発を比較——セットアップ時間、セキュリティ、スケーラビリティ、コストのトレードオフを解説。
非技術系創業者のためのノーコードAIツール
WebまたはネイティブアプリをコーディングなしでビルドするためのノーコードAIプラットフォーム5選を比較 -- 料金、AI機能、デプロイ先、使いやすさ。
Best Practices for Cross-Platform App Deployment
1 つのコードベースで Web、iOS、Android 向けにアプリを公開:CI/CD、クロスプラットフォームテスト、プラットフォーム固有の最適化で時間を節約
Google Sheetsのリアルタイム同期:ベストプラクティス
信頼性の高いGoogle Sheetsのリアルタイム同期のための実践的なステップ:データの整理、一意のIDの追加、権限の設定、リフレッシュレートの最適化、そして監視について解説します。