
欧州のユーザーの個人データを扱うアプリを構築するということは、GDPRコンプライアンスの複雑な要件をクリアする必要があることを意味します。これは従来、法律の専門知識、技術的なセキュリティ知識、そして多大な開発リソースを必要とする課題でした。技術的なスキルや予算が限られている非技術系の創業者や小チームにとって、リスクは大きなものです。違反した場合、最大2,000万ユーロまたは年間収益の4%の罰金が科される可能性がある一方、専門の開発者やコンプライアンスコンサルタントを雇うことは現実的ではないことも多いです。
ノーコードプラットフォームは実用的な解決策として登場し、多くの技術的な負担を軽減する組み込みのセキュリティ機能とコンプライアンスツールを提供しています。Adaloはデータベース駆動のウェブアプリとネイティブiOS・Androidアプリ向けのノーコードアプリビルダーで、3つのプラットフォームすべてで1つのバージョンを使用します。暗号化、同意管理、セキュアなデータストレージがプラットフォームに直接統合されているため、アプリの構築に集中できます。
GDPRに準拠したアプリ構築にAdaloが適している理由
Adaloはデータベース駆動のウェブアプリとネイティブiOS・Androidアプリ向けのノーコードアプリビルダーで、Apple App StoreとGoogle Playに公開できます。この統合されたアプローチはGDPRコンプライアンスにとって特に価値があります。プライバシーコントロールを一度実装するだけで、アプリのすべてのバージョンでユーザーデータを保護できます。
GDPR準拠のアプリをコーディングなしで構築するには?
GDPRコンプライアンスは、EEAのユーザーの個人データを扱うアプリには不可欠です。違反した場合、最大2,000万ユーロまたは年間収益の4%の罰金が科される可能性があります。Adaloのようなノーコードプラットフォームはこれを簡単にします。暗号化、同意管理、セキュアなストレージなどの機能をツールに直接統合しています。
- GDPR対応のノーコードプラットフォームを選ぶ:組み込みのセキュリティ、暗号化、役割ベースのアクセスコントロールを探しましょう。
- 同意ワークフローを設定する:オプトインフォームとユーザーフレンドリーな同意管理方法を追加します。
- データを保護する:暗号化、アクセス制限、自動データ保持ポリシーを使用します。
- 監査と侵害に備える:データ処理の記録を維持し、侵害通知を自動化します。
- 継続的なコンプライアンス:アプリのプライバシー機能を定期的に更新し、ギャップをテストします。
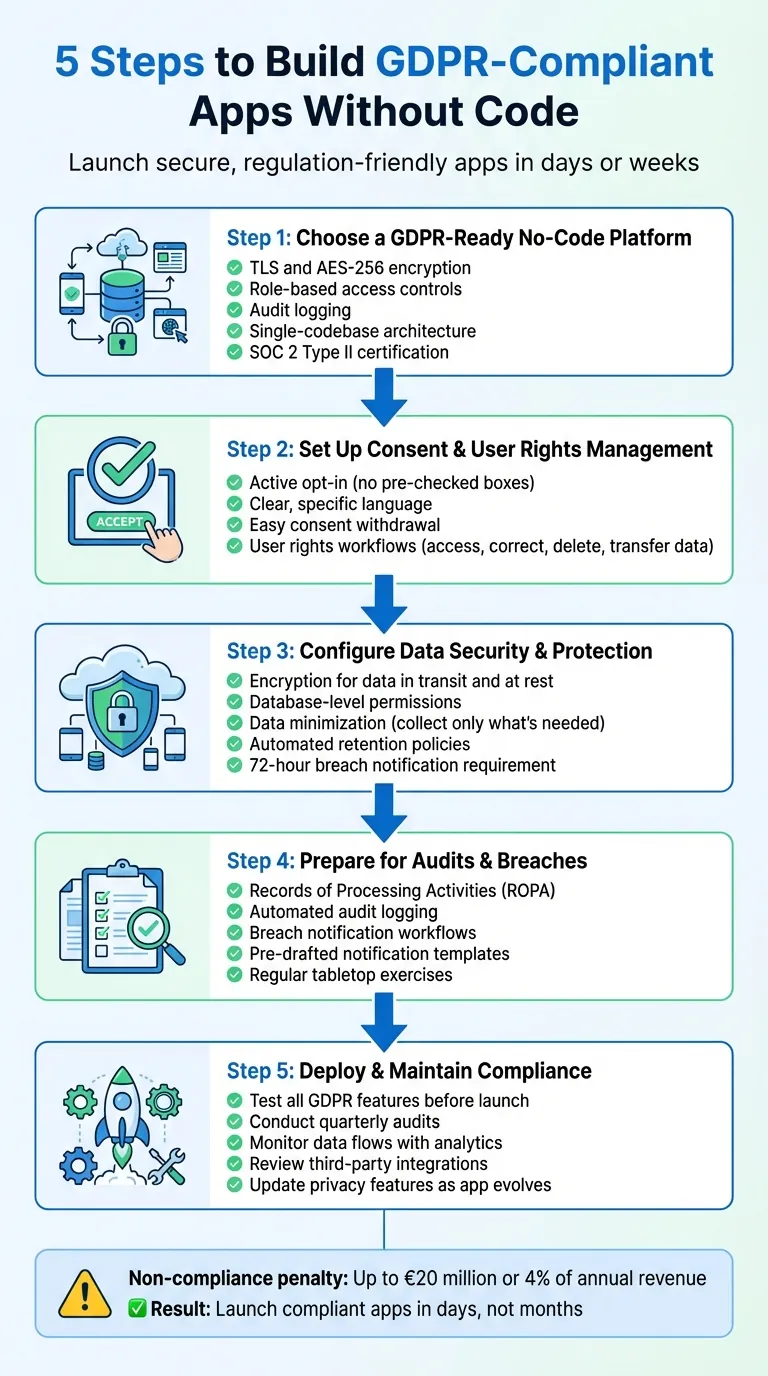
コードなしでGDPR準拠のアプリを構築する5ステップ
ノーコードでスケールするセキュアなアプリを構築する
SaaSアプリケーションのGDPR要件
アプリ開発に着手する前に、GDPRのルールを理解することが重要です。このフレームワークは個人データの収集、保存、取り扱い方法を規定し、準拠したアプリ設計の基盤を形成します。
GDPRの基本原則
GDPRは6つの主要原則に基づいています。適法性、公平性、透明性については、データを処理するための法的根拠(明示的な同意や契約の履行など)が必要であり、データの取り扱いをユーザーに明確に説明しなければなりません。目的の制限とは、データは特定の宣言された目的のためにのみ収集されるべきということです。
データの最小化は別の重要な点です:本当に必要なデータのみを収集します。正確性はユーザーが情報を更新できることを保証します。保存の制限は、データが不要になったときに削除または匿名化することを要求します。
最後に、整合性と機密性は暗号化やアクセスコントロールなどの強固なセキュリティ対策を要求します。GDPR.euが説明するように:
データコントローラーはこれらすべての原則についてGDPRコンプライアンスを実証できる責任があります。
データコントローラーとデータプロセッサー
アプリ作成者として、あなたはデータコントローラーとして機能します。ユーザーの同意取得、データアクセスや削除などの要求の管理、そしてすべてのデータに合法的な処理根拠があることを確認する責任があります。
アプリ構築に使用するプラットフォーム(例:Adalo)はデータプロセッサーとして機能します。AdaloのプライバシーポリシーによればAdaloはお客様のコンテンツをお客様の指示に従ってのみ処理します。
この役割分担が明確になったら、GDPRコンプライアンスをサポートするノーコードプラットフォームを選択することが次のステップです。
ステップ1:GDPRコンプライアンスをサポートするノーコードプラットフォームを選ぶ
最初からGDPRコンプライアンスを組み込んでいるプラットフォームを選択することが重要です。
プライバシーバイデザイン機能
ノーコードプラットフォームを評価する際は、データ保護がプラットフォームのコアに統合されたプライバシーバイデザインを採用しているものを優先してください。TLSとAES-256暗号化、役割ベースのアクセスコントロール、監査ログなどの機能を探しましょう。
AdaloのGDPR対応ツール
Adaloはこれらの原則をコアに組み込んで構築されています。ホスト型データベースはデータ転送時のTLS暗号化とデータ保存時のAES-256暗号化を使用し、追加設定なしでGDPRセキュリティ基準を満たします。
Ada(AdaloのAIビルダー)を使うと、作りたいものを説明するだけでアプリが生成されます。Magic Startは説明文から完全なアプリの基盤を作成し、Magic Addは自然言語で機能を追加します。
AdaloのAIビルダーはGDPR準拠の開発を加速します。Magic Startはセキュリティのデフォルトが既に設定されたアプリの基盤を作成します。エンタープライズ向けには、Adalo Blueはシングルサインオン(SSO)、エンタープライズグレードの権限、およびDreamFactoryを通じたレガシーシステムとの統合などの高度な機能を提供します。
ステップ2:同意とユーザー権利管理のセットアップ
GDPRの下で、同意には明確な肯定的行動が必要です。ユーザーはチェックボックス、トグル、またはテキストフィールドを操作することで積極的にオプトインする必要があります。事前にチェックされたボックスは許可されていません。
同意メカニズムの設計
モバイルアプリでは、初回訪問時に表示されるCookieの同意バナーが、分析や広告などの必要不可欠でないCookieを管理するのに役立ちます。Adaloを使えば、ビジュアルビルダーを使って同意スクリーンを簡単に設計できます。
ユーザー権利ワークフローの構築
同意の収集はほんの始まりです。GDPRはユーザーに個人情報へのアクセス、修正、削除、または転送などの権利を与えています。「データをダウンロードする」ボタン、プロフィール詳細を更新する方法、「アカウントを削除する」オプションを含めましょう。
ステップ3:データセキュリティと保護措置の設定
GDPRコンプライアンスに関しては、ユーザーデータの保護は単なる推奨ではなく要件です。
データセキュリティコントロールの実装
暗号化はデータセキュリティの礎石です。「レコード作成者のみ」や「ログインユーザーのみ」などのデータベースアクセス権限を設定することで、誰がデータを閲覧または変更できるかを制限できます。
データ最小化と保持ポリシーの適用
データ最小化とは、本当に必要な情報のみを収集することです。保持ポリシーは個人データをどれくらいの期間保持するかを規定します。GDPRの第5条(e)によれば、データはその意図された目的に必要な期間のみ保存されるべきです。
ステップ4:コンプライアンス監査とデータ侵害への準備
GDPRはデータを保護するだけでなく、どのように保護しているかを実証することも求めています。罰金は最大2,000万ユーロまたは年間収益の4%に達する可能性があります。
コンプライアンス監査の自動化
Adaloは組み込みの監査ログを使ってこのプロセスを容易にします。これはタイムスタンプとユーザー識別子を含むデータアクセスと変更を自動的に追跡します。
侵害通知ワークフローの作成
GDPRは、侵害がデータ主体の権利と自由にリスクをもたらす場合、72時間以内に監督機関に通知することを義務付けています。Adaloを使えば、複数のログイン試行失敗や異常なアクセスパターンなどの特定の条件が検出されたときにアラートをトリガーするカスタムアクションを設定できます。
ステップ5:GDPR準拠のアプリの展開と維持
アプリを公開した後、GDPRコンプライアンスは一度限りのタスクではありません。規制はプライバシーとセキュリティの対策がアプリとともに進化することを要求しています。Adaloのシングルコードベースアーキテクチャは、更新がウェブ、iOS、Androidプラットフォームに即座に適用されることで、このプロセスを簡素化します。
アプリのテストと公開
アプリを公開する前に、ステージング環境でGDPR関連のすべての機能を徹底的にテストしましょう:同意バナーが正しく表示されるか、ユーザー権利ワークフロー(データ削除やアクセス要求など)が意図通りに機能するか、データベースのアクセス権限が適切に制限されているか。
継続的なコンプライアンスのための監視と更新
GDPRコンプライアンスはローンチで終わりではありません。季節ごとの監査を実施してアプリのデータフロー、アクセスコントロール、保持ポリシーを見直しましょう。AdaloのX-Rayツールはデータの動きを監視し、セキュリティ問題を示す可能性のある異常を特定するのに役立ちます。
まとめ
ノーコード革命はGDPRコンプライアンスをすべての人が達成できるものにしました。5つの主要ステップに従うことで、数日から数週間でセキュアで規制に準拠したアプリを構築できます。
Adaloのようなプラットフォームは、ユーザー認証、役割ベースのアクセスコントロール、監査ログ、暗号化されたデータベース管理などの機能を開発ツールに直接統合することで、このプロセスを簡素化します。100万以上のアプリがAdaloを使って構築されており、専門の開発者やコンプライアンスの専門家を雇うことなく本番環境に対応したアプリケーションを作成できることが証明されています。
関連ブログ記事
よくある質問
時間の経過とともにノーコードアプリをGDPR準拠に保つにはどうすればよいですか?
ノーコードアプリのGDPR要件への準拠を継続するには、アプリのデータ管理プラクティスを定期的に見直して調整する習慣をつけましょう。GDPR、CCPA、Cookieポリシーなどのプライバシー法の変化に追いつき、これらの更新をアプリの設計とメンテナンスに組み込んでください。コンプライアンスを継続的な取り組みとして扱うことで、ユーザーのプライバシーを守るだけでなく、信頼を築き維持することができます。
GDPRコンプライアンスを確保するためにノーコードプラットフォームに必要な機能は何ですか?
GDPRに準拠するために、ノーコードプラットフォームにはセキュアなデータ処理、ユーザー同意管理、透明性のためのツールなどの重要な機能が必要です。これらの機能を合わせることで、ユーザーの権利を保護し、開発者がコードを1行も書かずにGDPR準拠のアプリを作成できるようになります。
ユーザーの同意とデータ権利を管理する際、ノーコードアプリのGDPR準拠をどのように確保できますか?
ノーコードアプリがGDPR要件に沿うようにするには、ユーザーの同意とデータ権利を責任を持って取り扱うことを優先してください。Adaloを使えば、メールアドレスや生年月日などの機密情報に対する権限を簡単に設定でき、認可されたユーザーのみがこのデータを変更または閲覧できるようにできます。またAdaloのデータベースツールにより、カスタムコーディングなしにデータの閲覧、更新、削除などの機能を実装でき、アプリをGDPR基準に沿ったものに保てます。

関連コンテンツ
Adaloを使ってコードなしで請求書・領収書アプリを作成する方法
コーディング不要で請求書・領収書アプリを数日で構築——テンプレートのデザイン、PDF出力、決済受付、プッシュ通知リマインダー送信、そしてApp Storeへの公開まで対応。
コードなしで在庫管理アプリを構築する
Adaloを使って在庫管理アプリを構築—データベースのセットアップ・画面設計・在庫更新の自動化・外部データの同期まで、コードなしで素早くデプロイ。
ホワイトラベルノーコードアプリ:クライアント向けブランドアプリを構築する方法
ノーコードのマスターテンプレートでブランド化されたホワイトラベルのモバイル・ウェブアプリを素早く構築し、クライアントごとに複製し、AIツールでテストして、公開する方法を解説します。
完全版ノーコードデジタルマーケティングスタック:Adaloでクライアントアプリを構築する
コードなしでネイティブiOS・Android・ウェブマーケティングアプリを構築。高速プロトタイピング、リアルタイムダッシュボード、リードキャプチャ、予測可能な価格設定を実現します。