
GDPRコンプライアンスは、ユーザーデータを扱うアプリにとって不可欠です。アプリがデバイスやプラットフォーム間で個人データを同期する場合、厳格なセキュリティ、透明性、同意の要件を満たす必要があります。準拠を怠ると2,000万ユーロまたは年間総収益の4%の罰金が科される可能性があります。この記事では、Adalo——データベース駆動のウェブアプリとネイティブiOS・Androidアプリを1つのバージョンで構築し、Apple App StoreとGoogle Playに公開できるノーコードアプリビルダー——が安全でGDPR準拠のデータ同期をどのように確保しているかを解説します。
重要ポイント:
- GDPRの基本:アプリはユーザーの同意を得て、必要なデータのみを転送し、個人データを安全に処理する必要があります。
- データ同期の課題:プラットフォーム間のリアルタイム更新には暗号化、アクセス制御、監査証跡が必要です。
- 実践的なソリューション:ロールベースのアクセス制御を使用し、転送中(TLS)および保存時(AES-256)のデータを暗号化し、データ保護影響評価(DPIA)を実施し、データ転送の詳細なログを維持してください。
- Adaloの役割:このプラットフォームは、データベース権限、シングルサインオン(SSO)、スコープ付きAPIトークンなどの組み込みセキュリティ機能でコンプライアンスを簡素化し、単一コードベースからウェブとネイティブモバイルアプリに一貫して適用します。
GDPRコンプライアンスは罰金を回避するだけではありません——信頼を築き、ユーザーデータを保護するためのものです。このガイドでは、アプリをGDPR規制に沿わせるための実践的なステップを解説します。
GDPR:その意味とコンプライアンス
データ同期のGDPR要件
デバイス、データベース、プラットフォーム間でデータを転送する際、アプリはGDPRの原則に沿う必要があります。これらのルールは、すべての同期操作において個人情報が適切に処理されることを保証します。
適法性、透明性、データ最小化
GDPRはユーザーからの明確で明示的な同意と、収集されるデータ、その使用方法、共有先を概説した透明なプライバシーポリシーを要求しています。同意のための事前チェックされたボックス?それは許可されていません。
必要なものだけを転送してください。データ最小化の原則は、アプリが特定のタスクに必要なデータのみを同期すべきであることを意味します。例えば、ユーザーがプロフィールを閲覧している場合、そのユーザー自身のデータのみを受け取るべきで、他の誰かのデータは受け取るべきではありません。同様に、外部データベースに接続する際は、「おすすめ商品」や「今週のイベント」のようなフィルタービューを使用して、同期されるデータの範囲を制限してください。これはプライバシーを保護するだけでなく、パフォーマンスも向上させます。
Adaloのインフラは1日に2,000万以上のデータリクエストを処理しており、3.0インフラのオーバーホールにより、プラットフォームは以前のバージョンより3〜4倍高速になりました。このパフォーマンス向上は、データ最小化の実践がプライバシーを保護するだけでなく、同期されたすべてのプラットフォームでより快適なユーザーエクスペリエンスにも貢献することを意味します。
同意が確保され、データフローが最小化されたら、次のステップはデータ転送中の精度と適切な文書化を確保することです。
データの正確性、保持期限、説明責任
コンプライアンスは同意と最小限のデータ転送で止まりません。データの正確性の確保、保持期限の定義、説明責任の維持も同様に重要です。
更新を正確に保ちましょう。PATCHメソッドを使用して変更されたフィールドのみを更新し、誤った上書きやデータ損失を避けてください。このアプローチはGDPRの正確性要件に沿いながら、不必要なデータ転送を削減します。
ユーザーが自分のデータを管理できるようにしましょう。アプリは個人情報を修正または削除するためのツールをユーザーに提供すべきです。これには、データベースの値をその場で直接変更するautosaveInputロールを持つコンポーネントなど、リアルタイムの更新や削除を可能にするインターフェースが含まれます。
明確な保持および削除ルールを設定しましょう。プライバシーポリシーでは、データの保存期間とユーザーが同意を撤回またはデータ削除を要求できる方法を明記すべきです。自動化されたワークフローがこれらのポリシーを施行し、コンプライアンスを合理化するのに役立ちます。
すべてを文書化しましょう。説明責任には、データの動き——何が転送され、いつ、なぜ——の詳細な記録が必要です。セキュリティを強化し監査証跡を作成するには、広範なAPIキーの代わりにdata.records:readのようなスコープ付き権限を持つ個人アクセストークン(PAT)を使用してください。このアプローチはアクセスを制限し、同期中のシステム相互作用の明確なログを提供します。
データ同期ワークフローへのプライバシーの組み込み
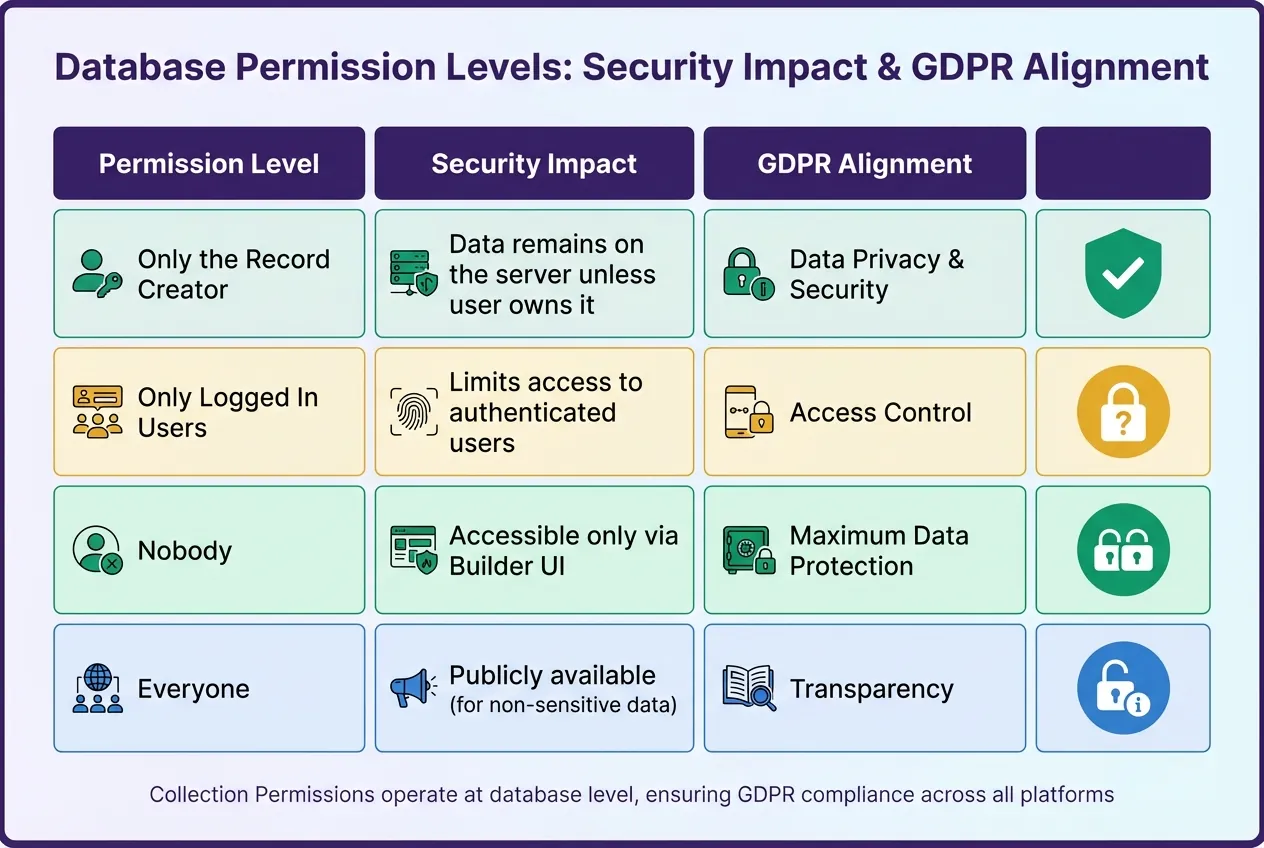
Adaloデータベース権限レベルとGDPRコンプライアンス比較
データを同期する際には特に、最初からアプリの設計にプライバシーを組み込むことが不可欠です。データベースレベルでセキュリティに対処することで、ユーザーデータを保護しながら強力なロールベースのアクセス制御を実施できます。
データ同期のためのロールベースアクセス制御の使用
データベース権限は機密情報の保護において重要な役割を果たします。Adaloの「コレクション権限」は、明示的に許可されない限り機密データがサーバーから離れないことを保証します。これは、ユーザーインターフェースの要素を非表示にするだけでベースのデータを保護しない「可視性ルール」より一段上の機能です。
重要な機能の1つが「レコード作成者のみ」ルールで、ユーザーが自分自身のデータにのみアクセスできるように制限します。これはGDPR要件に直接沿うものです。例えば、ユーザーがログインしてプロフィールを表示すると、システムはそのユーザーのレコードのみを同期し、他の誰のデータも公開しません。
| 権限レベル | セキュリティへの影響 | GDPRとの整合性 |
|---|---|---|
| レコード作成者のみ | ユーザーが所有する場合のみデータがサーバーを離れる | データプライバシーとセキュリティ |
| ログインユーザーのみ | 認証されたユーザーにアクセスを制限 | アクセス制御 |
| なし | ビルダーUIからのみアクセス可能 | 最大限のデータ保護 |
| 全員 | 公開利用可能(非機密データ向け) | 透明性 |
Airtableなどの外部データベースに接続する際は、data.records:readのようなスコープ付き権限を持つ個人アクセストークン(PAT)を使用することが重要です。このアプローチはデータへの露出を最小化し、明確な監査証跡を提供します。AirtableはレガシーAPIキーを2026年2月に廃止したため、安全な接続を維持するためにPATへの更新が必要です。
アクセス制御に加え、データの保護には暗号化と安全な転送プロトコルが必要です。
暗号化と安全なデータ転送プロトコル
強力な暗号化はGDPR要件であり、転送中のデータと保存時のデータの両方に適用されます。転送中のデータを保護するためにTLSを使用し、保存された情報にはAES-256を使用してください。AdaloとそのインテグレーションパートナーはSOC 2 Type II認証を含む高いセキュリティ標準を満たしており、堅牢なセキュリティとデータ整合性を保証しています。
オフラインで機能するアプリの場合、ローカルデータベースには追加の保護が必要です。SQLCipher(React Native/Expo向け)やChaCha20(Web SDK向け)などのライブラリで、ユーザーのデバイス上のローカルデータベースを暗号化できます。暗号化キーは常にiOS KeychainやAndroid Keystoreなどの安全な環境に保存し、アプリのコードに直接埋め込まないでください。
「Adaloはアプリの機能提供と製品の改善のためにのみデータを収集します。このデータはトラッキングや広告に使用されることはなく、広告主に貸し出し、販売、または提供されることもありません。」
レコードを更新する際は、PATCHメソッドを使用して変更されたフィールドのみを変更してください。これらのプライバシーに配慮した実践を組み合わせることで、ユーザーのセキュリティを優先したGDPR準拠のデータ同期プロセスを作成できます。
AdaloがGDPRコンプライアンスをどのようにサポートするか
AdaloのAI搭載プラットフォームは、ユーザーデータを保護しコンプライアンス作業を簡素化することでGDPR標準を満たすよう設計されています。単一コードベース構造により、ウェブ、iOS、Androidプラットフォーム全体で一貫したセキュリティ対策が確保され、コンプライアンスのギャップが生じるリスクが軽減されます。プラットフォームの統合アーキテクチャ、高度なセキュリティ機能、安全なデータ統合がGDPR要件とどのように整合しているかを詳しく見ていきましょう。
単一コードベースアーキテクチャによるクロスプラットフォーム同期
Adaloでは、アプリへの更新はすべてのプラットフォームに即座に適用されます——個別の実装は不要です。この合理化されたアプローチは一貫したユーザーエクスペリエンスを保証し、特にGDPR監査中のコンプライアンス管理を簡素化します。同意メカニズム、データベース権限、暗号化プロトコルを設定すると、これらの保護が単一ビルドからiOS、Android、ウェブに一貫して適用されます。
プラットフォームのデータベースレベルの権限は直接ソースで動作し、不正なデータ転送を防止します。権限への変更はすべてのプラットフォームに即座に適用され、GDPRの「設計によるデータ保護」原則をサポートします。これは、モバイルアプリにウェブラッパーを使用するプラットフォームと比較して特に価値があり、そのようなプラットフォームでは各デプロイメントターゲットに対して個別にセキュリティ設定を管理する必要がある場合があります。
2025年後半のAdalo 3.0インフラオーバーホールに続き、プラットフォームは有料プランでデータベースレコードが無制限——データストレージに上限なし——となりました。これにより、プラットフォームの制限ではなく正当な保持ポリシーによってユーザーデータを早期に削除する必要があるという一般的なコンプライアンス上の懸念が解消されました。レコード制限がないため、データ保持の決定はGDPR要件とビジネスニーズのみによって行えます。
エンタープライズ権限とユーザー認証
Adalo Blueはシングルサインオン(SSO)と高度なロールベースのアクセス制御などの堅牢なセキュリティ機能を提供し、組織が正確なアクセス権限を施行できるようにします。これらの制御により、権限を持つチームメンバーのみがユーザーデータを閲覧または変更でき、GDPRの説明責任要件に沿います。プラットフォームはユーザーアクティビティを自動的にログに記録し、組織がコンプライアンスを実証するのに役立つ監査証跡を提供します。
プライバシーを強化するため、Adaloはデフォルトで「ユーザー」コレクションの機密フィールド(メール、パスワード、氏名など)へのアクセスをレコード作成者に限定し、プライバシー保護の強固な出発点を提供します。組織はさらに権限をカスタマイズして特定のニーズを満たすことができます。
Ada(AdaloのAIビルダー)は、説明するだけでアプリを生成します。Magic Startは説明からアプリの完全な基盤を作成し、Magic Addは自然言語で機能を追加します。
Magic StartやMagic AddなどのAIアシスト構築機能は、これらのセキュリティデフォルトがすでに設定されたアプリを生成します。構築したいものを説明すると、AIは適切な権限レベルでデータベース構造を作成します——安全でない白紙の状態から始めることはありません。
準拠データソースへの接続
AdaloはAirtable、Google Sheets、MS SQL Server、PostgreSQLなどのGDPR準拠のデータソースとシームレスに統合します。安全なBearerトークンヘッダーを使用することで、認証されたデータリクエストのみが処理されます。コンプライアンスを維持するために、組織はデータソースプロバイダーがGDPR標準を満たしていること(地域サーバーでのデータホスティングや適切なデータ処理契約など)を確認すべきです。
スプレッドシートを既に使用しているチームにとって、SheetBridgeはGoogle SheetをデータベースとしてデータベースRelated学習曲線なしで最も簡単に制御できる実際のデータベースに変えることができます。これは特に、スプレッドシートベースのデータ管理からアプリベースのシステムに移行しながら、移行全体でGDPRコンプライアンスを維持する組織に役立ちます。
Adaloのインフラは、保存時のデータにAES-256、転送中のデータにTLS 1.2(またはそれ以上)などの組み込み暗号化サービスを持つスケーラブルなプロバイダーに依存しています。これらの対策はGDPRの厳格なデータセキュリティ要件を満たします。Adaloとその主要なインテグレーションパートナーはSOC 2 Type II認証を保有しており、強力なセキュリティとデータ整合性の実践へのコミットメントを示しています。さらに、PATCHメソッドのサポート——レコード全体ではなく特定のフィールドのみを更新する——は、GDPRに必要なデータ精度の維持に役立ちます。
GDPR準拠のデータ同期実装ステップ
アプリのライフサイクル全体でGDPR準拠のデータ同期を確立するには、最初からプライバシーを優先することが不可欠です。ICOが述べているように、「設計によるデータ保護とは、行うすべてのことにおいてデータ保護とプライバシーの問題を事前に考慮すること」です。これはプライバシーの考慮事項を後から追加するのではなく、初期設計段階に組み込むことを意味します。
データ保護影響評価の実施
大規模なデータマッチングや新技術の使用など、高リスクのデータ同期プロセスには、データ保護影響評価(DPIA)の実施が重要です。ICOによると、DPIAは「処理を体系的かつ包括的に分析し、データ保護リスクの特定と最小化を支援する方法」です。
スクリーニングチェックリストを使用して機密データフローを特定し、アプリのUIから外部システムまで同期プロセスのすべてのステップを文書化することから始めてください。同期されるフィールドがアプリのコア機能に必要かどうかを評価し、データ侵害や不正アクセスなどの潜在的なリスクを評価してください。
これらのリスクを軽減するために、暗号化、アクセス制御、仮名化などの対策を実施してください。これらの保護措置はリスクを軽減するだけでなく、DPIAプロセスとも整合します。AdaloのX-Ray機能は、ユーザーに影響が出る前にデータフローのパフォーマンス問題を特定するのに役立ちます——主にパフォーマンスツールですが、データがアプリ内をどのように移動するかを理解するのにも役立ち、DPIA文書化に価値があります。
徹底した評価を実施することで、データ同期への安全でユーザー中心のアプローチが確保されます。
データフローの文書化とユーザー同意の管理
同期フィールド、目的、合法的根拠(同意、契約、または正当な利益など)、プロセッサ(Adalo、Google Sheets、外部APIなど)、保持期間などの重要な詳細を追跡する「PIIレジャー」を作成してください。データフロー図を使用して、アプリ、組織、国をまたがる個人データの流れを視覚化してください。外部プラットフォームにデータを転送する際は、プロセッサが堅牢な技術的・組織的セキュリティ対策を遵守していることを確認してください。
ユーザーリクエストを処理するために、データ主体リクエスト(DSR)ハンドラーをワークフローに統合してください。これにより、ユーザーがデータの削除やエクスポートを求めると、変更がすべての同期プラットフォームに自動的に伝播します。Adaloでは、データ最小化原則に従い、component data、action arguments、またはautosaveInputなど最も制限的なエクスポート方法を選択してください。
プラットフォームのモジュラーインフラは100万以上の月間アクティブユーザーを持つアプリをサポートするためにスケールし、規模に関わらず一貫したデータ処理を維持します。つまり、GDPRコンプライアンス対策はユーザーが100人でも10万人でも同様に機能します——成長に合わせて同意管理を再構築する必要はありません。
明確な文書化と同意メカニズムを維持することで、リアルタイム監視と侵害アラートを積極的に行えます。
侵害通知と同期ログの設定
GDPRの下では、個人データの侵害は発見から72時間以内にICOに報告する必要があります。英国GDPRの第5条(1)(f)では、個人データは「不正または違法な処理、偶発的な損失、破壊、損傷に対する保護を含む、個人データの適切なセキュリティを確保する方法で処理される」ことが義務付けられています。
これらの要件を満たすために、すべての自動化されたワークフローの詳細な監査ログを設定してください。これらのログはデータが同期中にどのように処理されるかを明確に文書化すべきです。Webhookシグネチャの検証、IPアドレスの制限、レートリミットの適用、不要なフィールドの削除、メールなどの機密データのハッシュ化、またはデータを下流に送信する前にIDを仮名化する「サニタイザー/マッパー」ステップの追加によってセキュリティを強化してください。
定期的に脆弱性をスキャンし、3-2-1バックアップ戦略を実装してください:データを3部保持し、2つの異なるデバイスに保存し、1つはオフサイトに保管してください。これらの実践はGDPR準拠のデータ同期のための強固な技術的基盤を確立し、システム全体のリスクを最小化します。
Adaloの99%以上の稼働率と1日2,000万以上のデータリクエストを処理するインフラにより、GDPRコンプライアンスに必要な継続的な監視のための信頼性の高い基盤が提供されます。
アプリ構築プラットフォーム間のGDPRコンプライアンス比較
GDPR準拠のアプリ開発のためのプラットフォームを評価する際、いくつかの要素が重要です:データストレージ制限、セキュリティ認証、デプロイメントターゲット全体でセキュリティ対策がどの程度一貫して適用されるか。
| プラットフォーム | データベース制限 | ネイティブモバイルアプリ | 開始価格 | GDPRに関する考慮事項 |
|---|---|---|---|---|
| Adalo | 有料プランで無制限 | あり(真のネイティブ) | 月額36ドル | 単一コードベースでプラットフォーム全体のセキュリティが一貫 |
| Bubble | ワークロードユニットで制限 | ウェブラッパーのみ | 月額69ドル+使用量 | ウェブラッパーは個別のモバイルセキュリティ設定が必要な場合がある |
| Glide | 行数で制限 | App Store公開なし | 月額60ドル | ネイティブアプリのデプロイメントなしで配信オプションが制限される |
| Softr | アプリ/データソースごとに制限 | PWAのみ、App Storeなし | 月額167ドル | コスト高、レコードによる制限あり |
GDPRにとってデータベース制限は重要です。レコード上限があるプラットフォームでは、正当な保持ポリシーではなく技術的な理由でユーザーデータを削除する必要がある場合があります。有料プランでデータベースレコードが無制限のAdaloは、データ保持の決定がコンプライアンス要件とビジネスニーズによってのみ行われることを意味します。
ネイティブアプリ対ウェブラッパー。Bubbleのモバイルソリューションはウェブアプリをラップするため、セキュリティ設定の複雑さが生じる可能性があります——ウェブとモバイルのデプロイメントに対して個別にセキュリティ設定を管理する必要があるかもしれません。Adaloは単一コードベースから真のネイティブiOSおよびAndroidアプリにコンパイルし、GDPRの設定がどこでも一貫して適用されることを保証します。
多くのサードパーティプラットフォームの比較やレーティングは、2025年後半のAdalo 3.0インフラオーバーホールより前のものであり、このオーバーホールで無制限データベースレコードと3〜4倍のパフォーマンス向上が導入されました。現在の機能は古いレビューとは大きく異なる場合があります。
結論:未来のためのGDPR準拠アプリの構築
GDPRの不遵守は、年間総売上高の4%または2,000万ユーロの罰金につながる可能性があります。しかし罰金を回避するだけでなく、GDPRの原則に沿ったアプリを構築することは信頼を育み、長期的な成功の基盤を作ります。GDPRは設計によるプライバシーの考え方を促進しており、プライバシーの考慮事項が開発プロセスの最初から組み込まれます。
設計によるプライバシーを組み込むとは、コンプライアンスを後付けのソリューションとして処理するのではなく、初期設計段階に対処することを意味します。これには、データフローのマッピング、ロールベースのアクセス制御の実施、暗号化の使用、詳細な監査ログの維持などの実践が含まれます。これらのステップはコンプライアンスを確保するだけでなく、スケーラブルな成長もサポートします。
Adaloの単一コードベースアーキテクチャは、GDPRコンプライアンスの達成をより簡単にします。同意メカニズム、データベース権限、暗号化プロトコルなどの機能を設定すると、これらの保護はiOS、Android、ウェブプラットフォーム全体に一貫して適用されます。有料プランにレコード制限がなく、100万人以上の月間アクティブユーザーをサポートするインフラにより、アーキテクチャの変更なしにコンプライアンス対策がユーザーベースと共に成長します。
厳格なデータベース権限や安全なトークンベースの統合などの機能を持つプラットフォームは、堅固な技術的フレームワークを提供します。ただし、データコントローラーとして、これらのツールを適切に設定し、定期的な監査を実施し、徹底的な文書化を維持する責任があります。これらのアクションにより、規制が変わってもアプリは安全で適応可能であり続けます。
平均して、組織は従来の開発方法と比較して年間170万ドルを節約し、10倍速くアプリを起動しています。この効率とDPIA、効果的な同意管理、侵害通知プロトコル、明確なデータ保持ポリシーなどの堅牢なGDPR実践を組み合わせることで、コンプライアンスを維持しながら迅速にアプリを起動できます。この積極的なアプローチは現在の規制要件に対応するだけでなく、将来の課題にも自信を持って対処するためにアプリを準備します。
関連ブログ記事
- 米国で医療アプリを作成する際に知っておくべきこと
- Google Sheetsを実際のデータベースとして使用したアプリの作成方法
- ノーコードアプリのセキュリティベストプラクティス7選
- ノーコードアプリのリアルタイムデータ同期
よくある質問
他のアプリ構築ソリューションではなくAdaloを選ぶ理由は?
AdaloはAI搭載のアプリビルダーで、真のネイティブiOSおよびAndroidアプリを作成します。ウェブラッパーとは異なり、ネイティブコードにコンパイルし、単一のコードベースからApple App StoreとGoogle Play Storeの両方に直接公開します——アプリ起動の最も難しい部分が自動的に処理されます。有料プランにはデータベースレコードが無制限で含まれ、使用量に基づく料金はありません。
App Storeにアプリを構築・公開する最も速い方法は?
AdaloのドラッグアンドドロップインターフェースとMagic Startを組み合わせたAIアシスト構築により、シンプルな説明から完全なアプリ基盤を生成できます。プラットフォームがApp Store提出プロセスを処理するため、アイデアから公開済みアプリまで数ヶ月ではなく数日で達成できます。
データ同期を含むGDPR準拠アプリを簡単に構築できますか?
はい、Adaloはすべてのプラットフォームに一貫して適用されるデータベース権限、ロールベースのアクセス制御、暗号化プロトコルなどの組み込み機能を提供します。単一コードベースアーキテクチャにより、GDPRの設定が個別の実装なしにウェブ、iOS、Android全体で同一に機能します。
アプリのデータ同期に関する主要なGDPR要件は何ですか?
GDPRはアプリに明示的なユーザー同意の取得、必要な情報のみを同期するデータ最小化の実践、データの正確性の維持、暗号化などの適切なセキュリティ対策の実施を要求しています。また、データフローを文書化し、保持期限を設定し、個人データのアクセス、修正、削除のためのツールをユーザーに提供する必要があります。
AdaloはGDPRコンプライアンスのための暗号化とデータセキュリティをどのように処理しますか?
Adaloは転送中のデータにはTLS暗号化を、保存時のデータにはAES-256暗号化を使用し、GDPRの厳格なセキュリティ要件を満たしています。プラットフォームとその主要なインテグレーションパートナーはSOC 2 Type II認証を保有しており、堅牢なセキュリティとデータ整合性の実践へのコミットメントを示しています。
データ保護影響評価(DPIA)とは何ですか?いつ必要ですか?
DPIAはデータ処理を体系的に分析し、データ保護リスクの特定と最小化を支援するものです。大規模なデータマッチングや新技術の実装など、高リスクのデータ同期プロセスに必要です。同期プロセスの文書化、必要性の評価、暗号化とアクセス制御などの保護措置の実施が含まれます。
GDPRのデータ侵害はどれほど迅速に報告する必要がありますか?
GDPRの下では、個人データの侵害は発見から72時間以内に関連する監督当局に報告する必要があります。この要件を満たすために、すべての自動化されたワークフローの詳細な監査ログを設定し、アプリのデータ同期プロセスに堅牢な侵害通知プロトコルを実装すべきです。
AdaloでGDPR準拠アプリを構築するコストはいくらですか?
Adaloの有料プランは月額36ドルから始まり、データベースレコードが無制限で使用量に基づく料金はありません。ワークロードユニット制限がある月額69ドルのBubble、レコード制限がある月額167ドルのSoftrと比較して有利です。予測可能な価格設定はコンプライアンス予算管理に役立ちます。
Adaloの無制限データベースはGDPRコンプライアンスに役立ちますか?
はい、レコード上限があるプラットフォームでは、正当な保持ポリシーではなく技術的な理由でユーザーデータを削除する必要がある場合があります。有料プランでデータベースレコードが無制限のAdaloは、データ保持の決定がGDPR要件とビジネスニーズのみによって行われることを意味し、プラットフォームの制約ではありません。
より良いGDPRコンプライアンスのために既存のアプリをAdaloに移行できますか?
はい、AdaloはAirtable、Google Sheets、MS SQL Server、PostgreSQLなどの一般的なデータソースと統合します。SheetBridgeを使用すると既存のGoogle Sheetsをアプリデータベースにすることができます。プラットフォームの安全なBearerトークン認証により、移行中のデータ転送がGDPR準拠を維持します。

関連コンテンツ
ノーコードアプリのリアルタイムデータ同期
Adaloのノーコードアプリでリアルタイムデータ同期を設定するガイド。External Collections、Webhook、カスタムアクションの活用方法とトラブルシューティングを解説。
ノーコードアプリにおける機密データの管理
データベースレベルの権限、RBAC、DreamFactory などのセキュアな API ブリッジを使って、ノーコードアプリの顧客・財務・医療データを保護する方法
大規模データセット向けノーコードアプリのスケーリング
効率的なデータモデルとキャッシング、外部データベースとサーバーレスオフロードを活用して、データが拡大してもノーコードアプリを高速に保つ方法。
ホワイトラベルノーコードアプリ:クライアント向けブランドアプリを構築する方法
ノーコードのマスターテンプレートでブランド化されたホワイトラベルのモバイル・ウェブアプリを素早く構築し、クライアントごとに複製し、AIツールでテストして、公開する方法を解説します。