
Crear una app que maneje datos personales de usuarios europeos implica navegar por los complejos requisitos del cumplimiento del GDPR, un desafío que tradicionalmente exige conocimientos legales, saber técnico en seguridad y recursos de desarrollo significativos. Para fundadores no técnicos y equipos pequeños, las apuestas son intimidantes: las multas pueden alcanzar los 20 millones de euros o el 4 % de los ingresos anuales por infracciones, y contratar desarrolladores especializados y consultores de cumplimiento a menudo no es viable. La pregunta es cómo crear una app segura y lista para la regulación sin las habilidades de programación ni el presupuesto que normalmente se requieren.
Las plataformas no-code han surgido como un camino práctico hacia adelante, ofreciendo funciones de seguridad integradas y herramientas de cumplimiento que eliminan gran parte de la carga técnica. Adalo es un creador de apps no-code para aplicaciones web basadas en base de datos y apps nativas de iOS y Android — una versión para las tres plataformas. La construcción asistida por IA y la publicación simplificada permiten lanzar en el Apple App Store y Google Play en días en lugar de meses. Con cifrado, gestión del consentimiento y almacenamiento seguro de datos integrados directamente en la plataforma, puedes concentrarte en construir tu app mientras la infraestructura subyacente respalda tus requisitos de GDPR.
Por qué Adalo es ideal para crear apps conformes con el GDPR
Adalo es un creador de apps no-code para aplicaciones web basadas en base de datos y apps nativas de iOS y Android — una versión para las tres plataformas, publicada en el Apple App Store y Google Play. Este enfoque unificado es especialmente valioso para el cumplimiento del GDPR, ya que significa que solo necesitas implementar los controles de privacidad una vez para proteger los datos de los usuarios en todas las versiones de tu app.
Cuando tu app maneja datos personales de usuarios europeos, tener distribución nativa en las tiendas de aplicaciones importa: los usuarios esperan la seguridad y la confianza que conlleva la verificación oficial en las tiendas. Las funciones integradas de Adalo, como el cifrado de bases de datos, la autenticación de usuarios y los controles de acceso basados en roles, te dan la base que necesitas para cumplir los requisitos del GDPR sin escribir una sola línea de código.
¿Quieres crear una app conforme con el GDPR sin programar? Así es cómo:
El cumplimiento del GDPR es esencial si tu app maneja datos personales de usuarios en el EEE. El incumplimiento puede acarrear multas de hasta 20 millones de euros o el 4 % de los ingresos anuales. ¿La buena noticia? Las plataformas no-code como Adalo lo hacen sencillo. Integran funciones como cifrado, gestión del consentimiento y almacenamiento seguro directamente en sus herramientas, sin necesidad de conocimientos técnicos.
Por dónde empezar:
- Elige una plataforma no-code lista para el GDPR: Busca seguridad integrada, cifrado y controles de acceso basados en roles. Adalo, por ejemplo, aplica actualizaciones en web, iOS y Android automáticamente.
- Configura flujos de consentimiento: Añade formularios de adhesión y formas sencillas para que los usuarios gestionen su consentimiento.
- Protege los datos: Usa cifrado, restricciones de acceso y políticas automatizadas de retención de datos.
- Prepárate para auditorías y brechas: Mantén registros del tratamiento de datos y automatiza las notificaciones de brechas.
- Cumplimiento continuo: Actualiza periódicamente las funciones de privacidad de tu app y comprueba las lagunas.
Con la plataforma adecuada, puedes lanzar una app segura en días cumpliendo con los estándares del GDPR. A continuación, profundizamos en los detalles de cada paso para ayudarte a empezar.
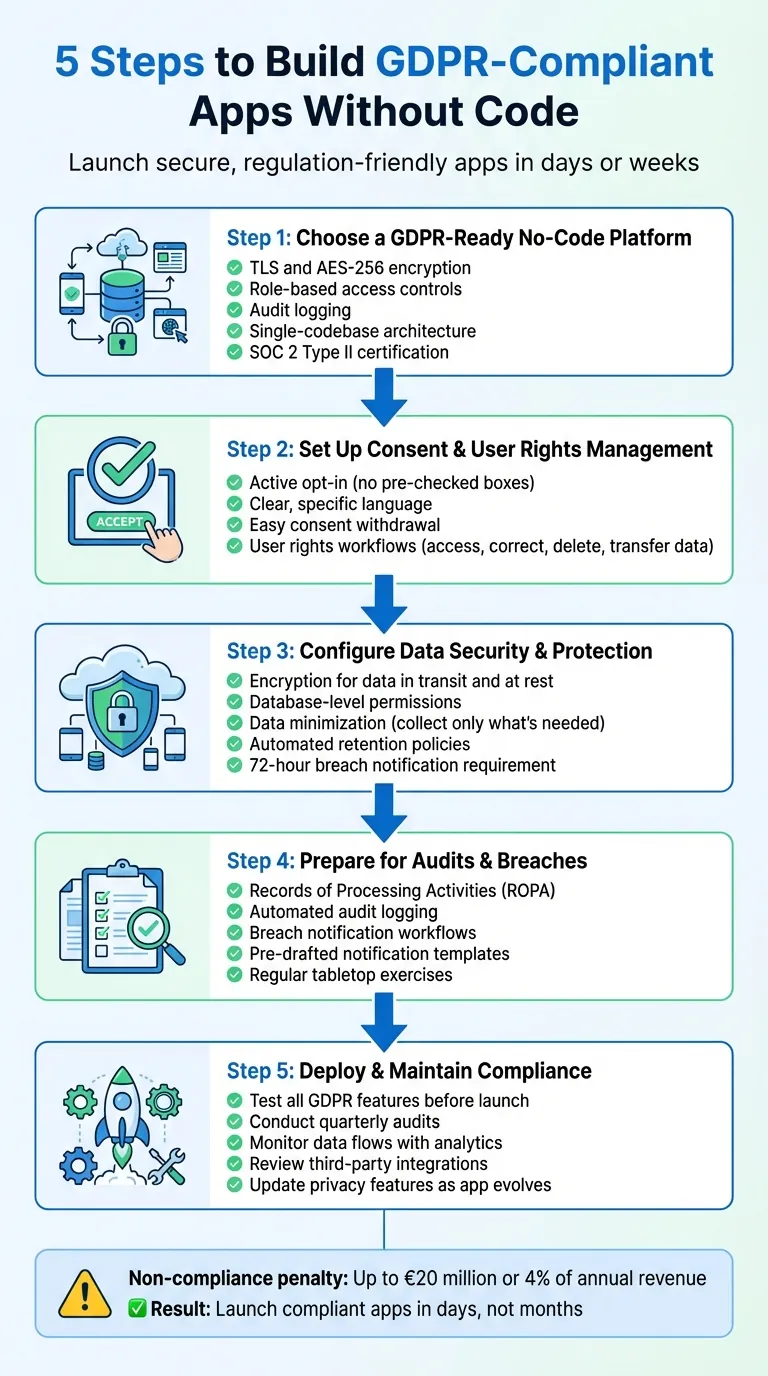
5 pasos para crear apps conformes con el GDPR sin código
Crea apps seguras y escalables con no-code
Requisitos del GDPR para aplicaciones SaaS
Antes de comenzar el desarrollo de la app, es fundamental comprender las reglas del GDPR. Este marco dicta cómo recopilas, almacenas y gestionas los datos personales, formando la base para un diseño de app conforme.
Principios fundamentales del GDPR
El GDPR se basa en seis principios principales, cada uno de los cuales configura las prácticas de datos de tu app. Para cumplir con la licitud, lealtad y transparencia, necesitas una razón legal para tratar los datos —como el consentimiento explícito o el cumplimiento de un contrato— y debes explicar claramente tus prácticas de datos a los usuarios. La limitación de la finalidad significa que los datos solo deben recopilarse para fines específicos y declarados. Por ejemplo, si recopilas correos electrónicos para boletines, no puedes usarlos después para publicidad sin obtener un consentimiento separado.
La minimización de datos es otro punto clave: solo recopila los datos que realmente necesitas. Si tu app no requiere el número de teléfono o la dirección de un usuario, no lo pidas. La exactitud garantiza que los usuarios puedan actualizar su información para mantener los registros actualizados. La limitación del plazo de conservación exige que elimines o anonimices los datos cuando ya no sean necesarios, lo que hace que las políticas de retención sean fundamentales.
Por último, la integridad y confidencialidad exigen medidas de seguridad sólidas como el cifrado y los controles de acceso. Como explica GDPR.eu:
El responsable del tratamiento es responsable de poder demostrar el cumplimiento del GDPR con todos estos principios.
Para cumplir con estos estándares, documenta tus procesos, forma a tu equipo y utiliza herramientas técnicas para proteger los datos de los usuarios.
Responsable del tratamiento frente a encargado del tratamiento
Conocer tu función en el GDPR es esencial. Como creador de la app, actúas como responsable del tratamiento: decides por qué y cómo se tratan los datos personales. Esto significa que eres responsable de obtener el consentimiento de los usuarios, gestionar solicitudes como el acceso o la eliminación de datos, y garantizar que cada dato tenga una base legal para su tratamiento. Los usuarios también tienen derechos específicos, incluido el acceso a sus datos, la corrección de errores o la solicitud de eliminación en virtud del "derecho al olvido".
La plataforma que usas para crear tu app (p. ej., Adalo) actúa como encargado del tratamiento, siguiendo tus instrucciones para gestionar los datos. Como explica la Política de Privacidad de Adalo:
Adalo trata el Contenido del Cliente exclusivamente en nombre y de acuerdo con las instrucciones del cliente.
Los encargados del tratamiento proporcionan las herramientas e infraestructura necesarias para el cumplimiento, como el almacenamiento seguro de datos, el cifrado SSL y las funciones para exportar o eliminar datos de usuarios. Para formalizar esta relación, necesitarás un Acuerdo de Tratamiento de Datos (DPA) con tu plataforma y cualquier servicio de terceros. Este acuerdo define las responsabilidades de cada parte, especialmente en materia de seguridad y notificaciones de brechas.
A continuación, un desglose de responsabilidades:
| Responsabilidad | Responsable del tratamiento (tú) | Encargado del tratamiento (plataforma) |
|---|---|---|
| Determina el uso de los datos | Decide el propósito y los métodos | Trata según las instrucciones del responsable |
| Gestión del consentimiento | Obtiene el consentimiento explícito del usuario | Proporciona herramientas de captura del consentimiento |
| Solicitudes de usuarios | Gestiona y responde a las solicitudes | Habilita funciones de exportación/eliminación de datos |
| Medidas de seguridad | Establece permisos y lógica a nivel de app | Mantiene la seguridad de la infraestructura (SSL, alojamiento) |
| Notificación de brechas | Notifica a autoridades y usuarios en 72 horas | Notifica al responsable de cualquier brecha |
Esta clara división de roles garantiza que todos los aspectos del tratamiento de datos estén cubiertos mientras construyes tu app.
Por último, tanto Apple como Google exigen que las apps que recopilan datos personales incluyan una política de privacidad válida. Sin ella, tu app corre el riesgo de ser rechazada o eliminada de sus tiendas. Tu política de privacidad debe describir qué datos recopilas, por qué los recopilas y cómo pueden los usuarios ejercer sus derechos.
Paso 1: Elige una plataforma no-code que admita el cumplimiento del GDPR
Seleccionar una plataforma que incorpore el cumplimiento del GDPR desde cero es esencial. Esta decisión influye directamente en qué tan bien tu app se alinea con los principios del GDPR. Las plataformas diseñadas pensando en la privacidad simplifican el cumplimiento, mientras que otras pueden requerir soluciones alternativas que dejen vulnerabilidades. Encontrar una herramienta con salvaguardas integradas garantiza que tu app empiece sobre una base sólida.
Características de privacidad desde el diseño
Al evaluar una plataforma no-code, prioriza aquellas que adopten la privacidad desde el diseño, donde la protección de datos está integrada en el núcleo de la plataforma. Busca funciones como cifrado TLS y AES-256, controles de acceso basados en roles y registro de auditorías. Estas herramientas no solo protegen los datos, sino que también proporcionan un registro claro de quién accedió a qué y cuándo.
Una base de datos alojada con herramientas de seguridad integradas simplifica aún más el cumplimiento. Las funciones como la minimización de datos, los límites de almacenamiento y las políticas de retención automatizadas facilitan la gestión de información sensible. Además, las plataformas que admiten la seudonimización ayudan a reducir los riesgos en caso de brecha.
Herramientas de Adalo listas para el GDPR
Adalo está construido con estos principios en su núcleo. Su base de datos alojada utiliza cifrado TLS para los datos en tránsito y cifrado AES-256 para los datos en reposo, cumpliendo los estándares de seguridad del GDPR sin necesidad de configuración adicional. Los permisos como "Solo el creador del registro" o "Solo usuarios conectados" restringen el acceso a información sensible, garantizando que solo los usuarios autorizados puedan verla o modificarla.
Una característica destacada de Adalo es su arquitectura de base de código única. Esto significa que cuando construyes una app, todas las configuraciones de seguridad, permisos y mecanismos de consentimiento se aplican de forma coherente en las plataformas web, iOS y Android. Este enfoque unificado elimina las posibles lagunas que pueden surgir al gestionar bases de código separadas y garantiza que las actualizaciones de seguridad se reflejen de inmediato en todas las plataformas.
Ada, el creador de apps IA de Adalo, te permite describir lo que quieres y genera tu app. Magic Start crea fundamentos completos de la app a partir de una descripción, mientras que Magic Add añade funciones mediante lenguaje natural.
El creador de apps IA de Adalo también acelera el desarrollo conforme con el GDPR. Herramientas como Magic Start crean bases de apps con valores predeterminados de seguridad ya en su lugar, incluyendo estructuras de bases de datos, autenticación de usuarios y minimización de datos. El sistema de autenticación nativo de la plataforma proporciona funciones de inicio de sesión seguro y controles de permisos, mientras que las conexiones a fuentes de datos de confianza como PostgreSQL y Airtable utilizan Tokens de Acceso Personal (PATs) con alcance limitado para reducir la exposición de datos durante la sincronización. Para empresas, Adalo Blue ofrece capacidades avanzadas como SSO, permisos de nivel empresarial e integración con sistemas heredados a través de DreamFactory, lo que permite el desarrollo seguro sobre infraestructuras existentes.
Un vistazo rápido a las características de Adalo y sus beneficios para el GDPR:
| Característica de la plataforma | Beneficio para el cumplimiento | Implementación en Adalo |
|---|---|---|
| Cifrado | Protege la integridad y confidencialidad de los datos | TLS para datos en tránsito; AES-256 para datos en reposo |
| Controles de acceso | Limita la exposición de datos a usuarios autorizados | Permisos a nivel de base de datos (p. ej., "Solo el creador del registro") |
| Base de datos alojada | Simplifica las políticas de retención y eliminación | Base de datos integrada con registros ilimitados en planes de pago |
| Base de código única | Garantiza una seguridad coherente en todas las plataformas | Una compilación se despliega en web, iOS y Android con actualizaciones de seguridad unificadas |
| Registro de auditorías | Rastrea el acceso a datos para la rendición de cuentas | Registro integrado y monitorización de actividad |
Al evaluar plataformas, comprueba también su Acuerdo de Tratamiento de Datos (DPA) y confirma que cuentan con la certificación SOC 2 Tipo II o equivalente. Adalo y sus principales socios de integración cumplen estos estándares, lo que demuestra un compromiso sólido con el desarrollo de apps seguras y conformes.
Paso 2: Configura la gestión del consentimiento y los derechos de los usuarios
Una vez que hayas elegido una plataforma que cumpla con los estándares de cumplimiento, el siguiente paso es crear flujos de trabajo para recopilar y gestionar el consentimiento de los usuarios. Este consentimiento debe ser libremente otorgado, específico y revocable en cualquier momento. Tu app debe incluir herramientas para capturar estas preferencias y garantizar que se respeten a lo largo de toda la experiencia del usuario.
Diseña mecanismos de consentimiento
Bajo el GDPR, el consentimiento requiere una acción afirmativa clara: los usuarios deben optar activamente interactuando con una casilla de verificación, un interruptor o un campo de texto. Las casillas premarcadas no están permitidas. Usa un lenguaje sencillo para explicar qué datos se recopilan y por qué.
Para apps móviles, un banner de consentimiento de cookies que se muestre en la primera visita puede ayudar a gestionar las cookies no esenciales, como las de analítica o publicidad. Estas cookies deben permanecer inactivas hasta que el usuario dé su consentimiento informado. Con Adalo, puedes diseñar fácilmente pantallas de consentimiento utilizando el constructor visual. Por ejemplo, puedes añadir interruptores o casillas de verificación vinculados a campos del perfil de usuario, como un interruptor de "Consentimiento de marketing", que permita a los usuarios controlar el tipo de comunicaciones que desean recibir.
Ten en cuenta que las principales tiendas de aplicaciones requieren una política de privacidad de fácil acceso. Generalmente se presenta durante la incorporación o está disponible en la configuración de la cuenta.
Si tu app está diseñada para menores de 13 años, necesitarás implementar métodos de consentimiento parental verificable, como la verificación mediante tarjeta de crédito o preguntas de seguridad. Esto garantiza el cumplimiento de COPPA en EE. UU. y del GDPR en la UE.
Crea flujos de trabajo para los derechos de los usuarios
Recopilar el consentimiento es solo el comienzo. Es igualmente importante dar a los usuarios control sobre sus datos. El GDPR otorga a los usuarios derechos como acceder, corregir, eliminar o transferir su información personal. Tu app debe incluir flujos de trabajo intuitivos para respaldar estos derechos.
Por ejemplo, puedes añadir un botón "Descargar mis datos" que exporte su información en formato CSV o PDF. Además, proporciona una forma para que los usuarios actualicen directamente los detalles de su perfil. Incluir una opción "Eliminar mi cuenta" permite a los usuarios eliminar completamente sus datos de tu sistema.
El consentimiento debe ser tan fácil de retirar como de otorgar. Asegúrate de que los interruptores se actualicen en tiempo real: si un usuario rechaza las comunicaciones de marketing, este cambio debe reflejarse inmediatamente en tu base de datos para detener las actividades relacionadas. Presenta las solicitudes de consentimiento en contexto, por ejemplo, solicitando datos de ubicación solo cuando una función específica los necesite. Esta transparencia puede ayudar a generar confianza con tus usuarios.
Usando el constructor visual de Adalo, puedes diseñar pantallas de consentimiento que se integren perfectamente con el aspecto general de tu app. Personaliza fuentes, colores y diseños para crear una experiencia nativa y pulida que se alinee con tu marca.
Paso 3: Configura las medidas de seguridad y protección de datos
En lo que respecta al cumplimiento del GDPR, proteger los datos de los usuarios no es solo una recomendación, sino un requisito. Más allá de gestionar el consentimiento, debes garantizar que todos los datos recopilados se almacenen y gestionen de forma segura. Esto implica implementar cifrado, controles de acceso y políticas de retención para prevenir el acceso no autorizado y limitar el tiempo que se conservan los datos. Estos pasos también respaldan los esfuerzos de minimización de datos y las directrices de retención.
Implementa controles de seguridad de datos
El cifrado es la piedra angular de la seguridad de los datos. Protege la información tanto cuando se transmite como cuando se almacena. Asegúrate de que tu proveedor tenga el cifrado habilitado y configurado correctamente para evitar vulnerabilidades.
El control de acceso es otro factor clave. Al establecer permisos de base de datos como "Solo el creador del registro" o "Solo usuarios conectados", puedes restringir quién puede ver o modificar los datos. Adalo hace que este proceso sea sencillo, con ajustes que se alinean con los estándares del GDPR. Por ejemplo:
- "Solo el creador del registro": Garantiza que los usuarios solo puedan acceder a sus propios datos.
- "Solo usuarios conectados": Restringe el acceso a usuarios autenticados.
- "Nadie": Limita el acceso a propósitos administrativos a través de la interfaz del constructor.
Para mantener la rendición de cuentas, utiliza registros de auditoría para rastrear el acceso a los datos. Esto es especialmente importante para las apps que manejan información sensible, como datos de salud o financieros, ya que proporciona un registro claro para las auditorías de cumplimiento.
Ten en cuenta que el GDPR exige notificar a las autoridades y a los usuarios afectados de una brecha de datos en un plazo de 72 horas. Para cumplir con este requisito, invierte en sistemas de monitorización que puedan detectar y notificar rápidamente los posibles problemas.
Aplica políticas de minimización y retención de datos
Restringir la recopilación y retención de datos es tan importante como controlar el acceso. La minimización de datos significa recopilar solo la información que realmente necesitas. Antes de añadir un nuevo campo a tu base de datos, pregúntate: "¿Es esto necesario para que mi app funcione?". Por ejemplo, un rastreador de fitness puede necesitar la edad y el peso para los cálculos, pero probablemente no necesita la dirección del domicilio del usuario. Cuantos menos datos recopiles, menor será tu exposición al riesgo.
Las políticas de retención dictan durante cuánto tiempo conservas los datos personales. De acuerdo con el artículo 5(e) del GDPR, los datos solo deben almacenarse mientras sean necesarios para su finalidad prevista. Una vez cumplida esa finalidad, los datos deben eliminarse o anonimizarse.
El constructor de lógica visual de Adalo facilita la automatización de los flujos de trabajo de retención. Por ejemplo, podrías configurar un proceso mensual para marcar las cuentas inactivas durante 24 meses. Estos registros marcados pueden archivarse, eliminarse o revisarse manualmente según tus necesidades. Si todavía necesitas los datos para su análisis pero no requieres identificadores personales, anonimízalos eliminando nombres, direcciones de correo electrónico y otros detalles sensibles.
La arquitectura de base de código única de Adalo simplifica aún más el cumplimiento. Cuando configuras los ajustes de seguridad, se aplican automáticamente en las versiones web, iOS y Android de tu app. Esta coherencia minimiza el riesgo de errores que podrían comprometer los datos de los usuarios, garantizando un nivel uniforme de protección en todas las plataformas.
Paso 4: Prepárate para auditorías de cumplimiento y brechas de datos
Una vez que hayas abordado la protección de datos y la gestión del consentimiento, el siguiente paso es garantizar que puedas demostrar el cumplimiento y gestionar eficazmente las posibles brechas. El GDPR no solo exige proteger los datos, sino también demostrar cómo lo estás haciendo. Esto implica mantener una documentación detallada y disponer de sistemas para responder rápidamente a los incidentes. De acuerdo con el artículo 30, debes mantener Registros de Actividades de Tratamiento (ROPA), que detallan qué datos recopilas, por qué los recopilas y cómo los proteges. Durante una auditoría, los reguladores examinarán estos registros junto con tus planes de respuesta a incidentes para verificar el cumplimiento.
Las apuestas son altas: las multas por incumplimiento pueden alcanzar los 20 millones de euros o el 4 % de tus ingresos anuales globales. Incluso si un subencargado del tratamiento de terceros causa la brecha, sigues siendo responsable. Por eso es esencial integrar desde el principio los registros de auditoría y los flujos de trabajo de respuesta a incidentes en tu app, en lugar de apresurarte a recopilar documentación cuando se avecina una auditoría. Construir estos sistemas desde el principio no solo garantiza un cumplimiento más fluido, sino que también te prepara para respuestas rápidas y eficientes ante brechas.
Automatiza las auditorías de cumplimiento
Las auditorías internas son una forma fundamental de garantizar que tus prácticas de gestión de datos se alineen con tus políticas documentadas. Esto incluye el seguimiento de quién accedió a los datos, cuándo se obtuvo el consentimiento y si se están aplicando tus políticas de retención.
Adalo facilita este proceso con registro de auditorías integrado, que rastrea automáticamente el acceso y las modificaciones de datos, con marcas de tiempo e identificadores de usuario. Estos registros pueden exportarse durante las auditorías, ayudándote a demostrar la rendición de cuentas según lo exigido por el artículo 5. La arquitectura unificada de Adalo también garantiza ajustes de seguridad coherentes, reduciendo el riesgo de vulnerabilidades específicas de la plataforma.
Puedes usar las herramientas de análisis de Adalo para revisar periódicamente los flujos de datos y los patrones de acceso. Dado que el cumplimiento del GDPR es un esfuerzo continuo, mantener una lista de verificación que cubra los protocolos de cifrado, los controles de acceso y los flujos de trabajo de eliminación automatizada puede ayudarte a mantenerte preparado para el escrutinio regulatorio.
Crea flujos de trabajo de notificación de brechas
Una vez que hayas configurado un registro de auditorías sólido, concéntrate en automatizar tus procesos de notificación de brechas. El GDPR exige que notifiques a las autoridades de supervisión en un plazo de 72 horas si una brecha pone en riesgo los derechos y libertades de los interesados. Con un plazo tan ajustado, los procesos manuales son impracticables: los flujos de trabajo automatizados son imprescindibles.
Adalo te permite configurar acciones personalizadas que activan alertas cuando se detectan condiciones específicas, como múltiples intentos fallidos de inicio de sesión, patrones de acceso inusuales o consultas no autorizadas. Pueden configurarse plantillas de notificación predefinidas para incluir todos los detalles requeridos: la naturaleza de la brecha, las categorías y el número aproximado de usuarios afectados, las posibles consecuencias y los pasos de mitigación adoptados.
Tu flujo de trabajo también debe registrar automáticamente todas las comunicaciones relacionadas con la brecha, creando un rastro auditable que demuestre que respondiste con prontitud. Incluye pasos para consultar tu base de datos en busca de usuarios afectados y calcular el alcance de la brecha, luego usa la automatización para generar documentos de notificación estandarizados. Este enfoque reduce el error humano y garantiza que tus respuestas sean coherentes, un factor importante que los reguladores evaluarán después de una brecha.
Para garantizar que tu proceso de notificación de brechas funcione según lo previsto, realiza ejercicios de simulación periódicos. Simula escenarios de brechas para confirmar que las alertas se activan correctamente, las notificaciones llegan a las personas adecuadas y todas las acciones se registran correctamente. Estos ejercicios pueden ayudarte a identificar las lagunas en tu flujo de trabajo y perfeccionar tu plan de respuesta.
Paso 5: Despliega y mantén tu app conforme con el GDPR
Después de configurar controles de privacidad efectivos y mecanismos de consentimiento de usuarios, el siguiente paso es garantizar que tu app siga siendo conforme con el GDPR durante el despliegue y el mantenimiento continuo.
Cuando lances tu app, ten en cuenta que el cumplimiento del GDPR no es una tarea puntual. El reglamento exige que las medidas de privacidad y seguridad evolucionen junto con tu app. Esto significa que tu proceso de publicación y tu estrategia de mantenimiento deben garantizar el cumplimiento en todas las plataformas a medida que se realizan actualizaciones.
Adalo simplifica este proceso con su arquitectura de base de código única. Las actualizaciones se aplican de inmediato en las plataformas web, iOS y Android, lo que reduce el riesgo de vulnerabilidades específicas de la plataforma que pueden surgir al gestionar bases de código separadas.
Prueba y publica tu app
Antes de poner tu app en línea, prueba exhaustivamente todas las funciones relacionadas con el GDPR en un entorno de pruebas. Confirma que:
- Los banners de consentimiento se muestran correctamente.
- Los flujos de trabajo de derechos de usuarios (como la eliminación de datos o las solicitudes de acceso) funcionan según lo previsto.
- Los permisos de la base de datos restringen el acceso correctamente.
- Los flujos de autenticación funcionan sin problemas.
Una vez completadas las pruebas, despliega tu app usando los flujos de trabajo nativos de Adalo. Las actualizaciones de los permisos de la base de datos o los controles de acceso entran en vigor inmediatamente, incluso durante el despliegue, sin esperar las aprobaciones de las tiendas de aplicaciones.
Para minimizar los riesgos durante el lanzamiento, considera los despliegues por fases. Apple ofrece una opción de Lanzamiento por fases, distribuyendo gradualmente tu app durante siete días, mientras que los Lanzamientos escalonados de Google te permiten controlar el porcentaje de usuarios que reciben actualizaciones. Estos métodos te permiten monitorizar posibles problemas de cumplimiento y pausar el lanzamiento si es necesario para solucionar cualquier problema.
Una vez que la app esté en línea, el foco se desplaza hacia la monitorización continua y las actualizaciones oportunas para garantizar un cumplimiento continuo.
Monitoriza y actualiza para el cumplimiento continuo
El cumplimiento del GDPR no se detiene en el lanzamiento. Como explica Adhiran Thirmal, ingeniero sénior de soluciones en Security Compass:
Mantener el cumplimiento del GDPR es un esfuerzo continuo que exige vigilancia y adaptación permanentes.
Tu app evolucionará — ya sea a través de nuevas funciones, integraciones de terceros o cambios regulatorios — y esto requiere una supervisión constante.
Realiza auditorías trimestrales para revisar los flujos de datos, los controles de acceso y las políticas de retención de tu app. La herramienta X-Ray de Adalo puede ayudarte a monitorizar los movimientos de datos e identificar anomalías que puedan indicar problemas de seguridad, como el acceso no autorizado. La pestaña Analytics proporciona información sobre la actividad de los usuarios, lo que facilita detectar comportamientos inusuales como intentos fallidos repetidos de inicio de sesión. Además, mantén un registro de PII para rastrear los datos personales que recopilas, su finalidad, la base legal del tratamiento y los períodos de retención, lo que será invaluable durante las auditorías regulatorias.
Las integraciones de terceros también requieren una atención cuidadosa. Si tu app se conecta con servicios como Stripe, Airtable o Google Sheets, asegúrate de que esos proveedores cumplan con los estándares del GDPR y tengan Acuerdos de Tratamiento de Datos (DPAs) activos en vigor. Revisa periódicamente estas integraciones y siempre prueba las nuevas conexiones en un entorno de pruebas antes de desplegarlas en producción.
Cuando se necesiten actualizaciones de las funciones de seguridad o los flujos de trabajo de cumplimiento, los Controles de Publicación Web de Adalo te permiten realizar cambios sin interrumpir a tus usuarios. Como destaca el equipo de Adalo:
El creador de apps de Adalo te permite actualizar tu app sin interrumpir la experiencia de tus usuarios. Con nuestros Controles de Publicación Web, tu app puede seguir creciendo y cambiando con el tiempo.
Las actualizaciones de los permisos de colección y las reglas de seguridad de la base de datos se aplican de inmediato en todas las plataformas, garantizando un mantenimiento sin problemas.
| Característica | Beneficio para el mantenimiento | Alineación con el GDPR |
|---|---|---|
| Herramienta X-Ray | Identifica problemas y anomalías en el flujo de datos | Seguridad y monitorización |
| Pestaña Analytics | Rastrea la actividad de los usuarios y las visitas a pantallas | Rendición de cuentas |
| Permisos de colección | Actualizaciones en tiempo real de los controles de acceso | Protección de datos desde el diseño |
| Lanzamiento por fases | Lanzamiento gradual para detectar problemas a tiempo | Mitigación de riesgos |
A medida que tu app crece, incorpora siempre la privacidad desde el diseño en las nuevas funciones. Antes de lanzar actualizaciones, pregúntate:
- ¿Esta función recopila datos personales?
- ¿Se requieren mecanismos de consentimiento o políticas de privacidad actualizados?
- ¿Cumplen con el GDPR las nuevas integraciones de terceros?
Mantenerse proactivo con estas preguntas te ayudará a evitar lagunas de cumplimiento a medida que tu app evoluciona.
Conclusión
La revolución no-code ha hecho que el cumplimiento del GDPR sea alcanzable para todos. Siguiendo cinco pasos clave —seleccionar una plataforma con funciones listas para el GDPR, gestionar el consentimiento y los derechos de los usuarios, proteger los datos, prepararse para auditorías y brechas, y mantenerse conforme— puedes crear apps seguras y conformes con la normativa en solo días o semanas.
Plataformas como Adalo simplifican este proceso integrando funciones centradas en la privacidad directamente en sus herramientas de desarrollo. Con capacidades integradas como autenticación de usuarios, controles de acceso basados en roles, registros de auditoría y gestión de bases de datos cifradas, no es necesario configurar sistemas de cumplimiento separados. Más de 1.000.000 de apps ya se han creado con Adalo, lo que demuestra que las empresas, las agencias y los emprendedores pueden crear aplicaciones listas para producción sin contratar desarrolladores especializados ni expertos en cumplimiento.
Este enfoque agiliza el desarrollo de apps al tiempo que aborda riesgos críticos. El incumplimiento puede resultar en multas de hasta 20 millones de euros o el 4 % de los ingresos anuales globales, pero las herramientas para mitigar estos riesgos son ahora más accesibles que nunca. Comienza con una auditoría de datos para mapear tus flujos y crear tu ROPA, luego usa las herramientas no-code de Adalo para implementar la gestión del consentimiento, la minimización de datos y las notificaciones automatizadas de brechas. Antes de publicar, asegúrate de que las funciones de cumplimiento estén exhaustivamente probadas, y planifica auditorías periódicas para mantenerte al día con los cambios regulatorios.
Ya sea que estés construyendo un MVP, creando interfaces móviles para sistemas existentes o desarrollando herramientas internas, el cumplimiento del GDPR no tiene por qué frenarte. Con la plataforma adecuada y un compromiso con la privacidad, puedes lanzar apps seguras y conformes rápidamente, ganando tanto la confianza de los usuarios como la confianza regulatoria.
Artículos relacionados del blog
- Cómo permitir que los empleados creen las apps que necesitan
- GDPR y sincronización de datos en apps no-code
- Guía definitiva para el desarrollo de apps no-code
- Notificaciones push y cumplimiento del GDPR
Preguntas frecuentes
¿Cómo mantengo mi app no-code conforme con el GDPR a lo largo del tiempo?
Para mantener tu app no-code alineada con los requisitos del GDPR, adopta el hábito de revisar y ajustar las prácticas de gestión de datos de tu app. Define e implementa claramente los permisos de usuario para la recopilación de datos, asegurándote de que tu app solo recopile la información que necesita para funcionar de forma efectiva.
Mantente al día con los cambios en las leyes de privacidad, como el GDPR, la CCPA y la Ley de Cookies, e integra estas actualizaciones en el diseño y mantenimiento de tu app. Las auditorías periódicas también son esenciales: comprueba que los datos de los usuarios se almacenan y procesan de forma segura y cumplen con las últimas regulaciones.
Trata el cumplimiento como un esfuerzo continuo. Esto no solo protege la privacidad de los usuarios, sino que también te ayuda a ganarte y mantener su confianza.
¿Qué características debe tener una plataforma no-code para garantizar el cumplimiento del GDPR?
Para cumplir con el GDPR, una plataforma no-code necesita ciertas características críticas, como el manejo seguro de datos, la gestión del consentimiento de los usuarios y herramientas de transparencia.
El manejo seguro de datos garantiza que la información sensible esté protegida controlando quién puede acceder a ella y definiendo permisos claros sobre cómo se recopilan y utilizan los datos. Esto previene el acceso no autorizado y el mal uso.
La gestión del consentimiento desempeña un papel clave para cumplir con los estándares del GDPR. Garantiza que los usuarios proporcionen su consentimiento informado antes de que sus datos sean recopilados o tratados, y mantiene un registro de ese consentimiento para la rendición de cuentas.
La transparencia es igualmente importante. La plataforma debe ofrecer herramientas para documentar claramente las prácticas de privacidad, facilitando el cumplimiento de las normas del GDPR como la minimización de datos y el almacenamiento seguro. Juntas, estas características protegen los derechos de los usuarios y ayudan a los desarrolladores a crear apps conformes sin escribir una sola línea de código.
¿Cómo puedo garantizar que mi app no-code cumpla con el GDPR al gestionar el consentimiento y los derechos de datos de los usuarios?
Para garantizar que tu app no-code se alinee con los requisitos del GDPR, debes priorizar el manejo responsable del consentimiento y los derechos de datos de los usuarios. Empieza siendo transparente sobre los datos que recopilas y cómo se utilizarán. Esto puede lograrse integrando avisos de privacidad claros y formularios de consentimiento directamente en tu app. Con Adalo, puedes configurar fácilmente permisos para información sensible, como direcciones de correo electrónico o fechas de nacimiento, garantizando que solo los usuarios autorizados tengan acceso para modificar o ver estos datos.
Adalo también te permite crear flujos de trabajo donde los usuarios deben aceptar explícitamente tus políticas de recopilación de datos antes de continuar. Su autenticación de usuarios y sus permisos basados en roles te ayudan a gestionar el acceso a los datos según funciones de usuario específicas. Además, es fundamental empoderar a los usuarios para que ejerzan sus derechos, como ver, actualizar o eliminar sus datos personales. Las herramientas de base de datos integradas de Adalo facilitan la implementación de estas funciones sin necesidad de código personalizado, manteniendo tu app en línea con los estándares del GDPR.

Crea tu app rápidamente con una de nuestras plantillas predefinidas
Comenzar a crear sin códigoContenido Relacionado
Cómo crear una app que incorpora el escaneo de códigos QR
Guía paso a paso para agregar escaneo QR a apps sin código: instala un componente de escáner, mapea los datos del escaneo a tu base de datos, prueba en dispositivos y publica.
Cómo Crear una App de Citas Sin Escribir Código
Guía paso a paso para diseñar, crear, probar y publicar una app de citas con herramientas no-code — incluye swipe, perfiles, chat y notificaciones push
Cómo crear apps de facturas y recibos sin código usando Adalo
Crea apps de facturas y recibos en días sin programar: diseña plantillas, exporta PDFs, acepta pagos, envía recordatorios push y publica en las tiendas de apps.
Cómo Crear una App Móvil Responsiva Sin Código
Guía paso a paso para diseñar, probar y publicar una app móvil responsiva sin código usando componentes de arrastrar y soltar, colecciones de base de datos y compilaciones nativas.