
ロールベース権限を使えば、管理者、マネージャー、閲覧者などのロールに基づいて、ユーザーがアプリで見ること・できることを制御できます。機密データを保護し、ユーザーが必要なものにのみアクセスできるようにするために不可欠です。ノーコードプラットフォームでは、権限は2つのレベルで機能します。
AdaloのようなプラットフォームはデータベースドリブンなウェブアプリとネイティブiOS・Androidアプリのためのノーコードアプリビルダーで、1つのプロジェクトから3つすべてのプラットフォームに対応し、Apple App StoreとGoogle Playに公開できます。このような権限システムの実装を簡単にします。組み込みのデータベース制御とビジュアルツールで、コードなしでロールベースアクセスを設定できます。
- 可視性ルール:ユーザーが見るべきでないインターフェース要素を非表示にする。
- データベース権限:データにアクセスまたは編集できる人を制御し、セキュリティを確保する。
設定するには、アプリのニーズに基づいてロールを定義することから始めます(管理者、編集者、閲覧者など)。権限を慎重に割り当て——ユーザーに必要なものへのアクセスのみを付与します。Adaloのような「ユーザーとして表示」やレイヤードセキュリティコントロールなどのツールを使えば、これが容易になります。アプリの成長に合わせてギャップや脆弱性を避けるため、権限を定期的に確認・更新します。
重要なポイントは?データベースレベルのコントロールとインターフェース可視性ルールを組み合わせ、すべてが意図通りに機能していることを徹底的にテストすることでアプリをセキュリティで守りましょう。
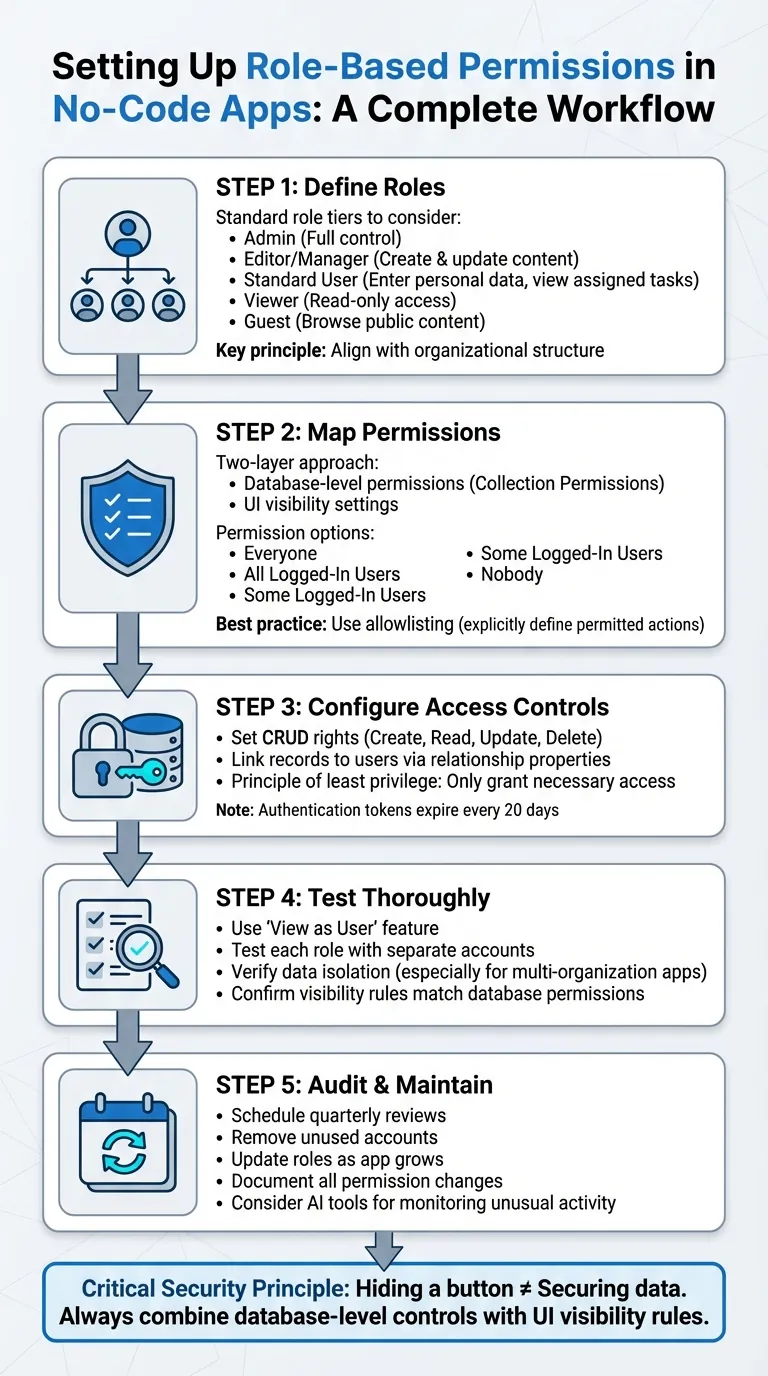
ノーコードアプリにおけるロールベース権限実装のステップバイステップガイド
アプリのロールと権限の定義
アプリのロールを設定する際は、組織の構造とビジネスプロセスの様々な段階に合わせることから始めます。ユーザーが実行するタスクに基づいてグループ化します——従業員、人事スタッフ、リード、学生、またはテナントなど。同様の責任を持つ人は通常同様のレベルのアクセスを必要とします。この基礎的なステップにより、アプリの成長に応じてスケールする明確で効果的なロール定義が生まれます。
主要なロールと責任の特定
ほとんどのアプリは、出発点となる標準的なロール層から恩恵を受けます:
- 管理者:ユーザー管理、設定、データ削除を含む完全なコントロール。
- 編集者またはマネージャー:コンテンツの作成と更新を担当するが、システムレベルのコントロールへのアクセスはなし。
- 標準ユーザー:個人データの入力と割り当てられたタスクの表示に集中。
- 閲覧者:読み取り専用アクセス、多くの場合レポート目的で使用。
- ゲスト:認証なしで公開コンテンツを閲覧可能。
各ロールには特定のタスクに必要な権限のみを割り当てます。このアプローチにより、アカウントが侵害された場合のセキュリティリスクを最小化します。複数のロールを担う必要があるユーザーには、システムが重複する権限に対応していることを確認します。ロールはアプリの成長やチームメンバーが新しい責任を担うにつれて進化するべきです。
ロールへの権限のマッピング
ロールが定義されたら、それぞれに特定の権限を割り当てます。まずデータベースレベルの権限(コレクション権限とも呼ばれる)を設定します。これにより、機密データがソースで保護され、アプリのインターフェースで非表示にするだけでなく不正アクセスを防ぎます。
例えば、「Users」のようなコレクションでは、メールアドレス、電話番号、給与の詳細などの機密フィールドを表示または編集できる人を制御できます。セキュリティを強化するために、レコードを関連するユーザーに直接リンクします。これらのデータベースルールとUIの可視性設定を組み合わせてレイヤードアプローチを取ります。
権限を割り当てる際は許可リストを使用します——許可されるアクションを明示的に定義します。これはブロックリストよりも安全です。ブロックリストは予期しないベクターで回避されることがあるためです。
ロールと権限のドキュメント化
ロールと権限を効果的に管理するためには、適切なドキュメントが不可欠です。アプリビルダーでロールを作成する際は、特定の権限が付与された理由を説明する内部説明文を含めます。Nolocoが強調するように、「意思決定を文書化する:権限ロジックを追跡する。」
このドキュメントを定期的に見直して更新し、システムを効率化します。過度に複雑な権限ルールはパフォーマンスを低下させ、メンテナンスを困難にする可能性があります。不要な権限を削除し、組織の変化に合わせて調整するため、四半期ごとの監査をスケジュールします。ロール割り当て時のエラーを減らすため、アプリ内でロール選択にドロップダウンメニューを使用します——これにより、チームが成長しても一貫性と正確性が確保されます。
Adaloでのロールベース権限の設定
AIを活用したアプリビルダーであるAdaloは、アプリデータを保護するための2層アプローチを採用しています。コレクション権限はデータベースレベルでアクセスを処理し、可視性ルールはインターフェースでユーザーが何を見るかを規定します。この設定により、ボタンを非表示にするだけでは基礎データが安全であることを保証できません——真の保護はデータベース層で行われます。
まずユーザー認証とロールの設定を行います。UsersコレクションにRoleプロパティを追加します。ロールにはテキストフィールド(管理者、編集者、閲覧者など)、またはよりシンプルな設定には「はい/いいえ」のトグル(例:Is Admin?)を使用できます。より複雑なロール構造の場合は、別の「UserRoles」コレクションを作成してUsersコレクにリンクします——クライアントポータルを構築する際によく使われる方法です。これにより、階層全体にカスケードする権限が可能になります。
Ada(AdaloのAIビルダー)は、やりたいことを説明するだけでアプリを生成します。Magic Startは説明から完全なアプリの基盤を作成し、Magic Addは自然言語で機能を追加します。
非表示フォームフィールドやオンボーディングボタンを使ってサインアップ時のロール割り当てを自動化できます。AdaloのMagic Start機能を使えば、アプリの権限要件を平易な言語で説明すると、AIが適切なロールフィールドが設定済みのデータベース構造を生成します。認証トークンは20日ごとに期限切れとなり、セキュリティ目的でユーザーは再ログインが必要となります。
データベースアクセス制御の設定
データベースアクセス権限を設定するには、DatabaseRecordsポップアップを開いてShield and Keyアイコンをクリックします。Usersコレクションについては、Adaloはメール、パスワード、フルネームなどの機密フィールドへのアクセスを「レコード作成者のみ」に自動制限します。他のコレクションについては、DatabaseCollectionsの横にある3点メニューを使用して、レコードの作成、表示、更新、削除の権限を定義します。
権限オプションには以下が含まれます:
- 全員
- ログインユーザー全員
- 一部のログインユーザー
- 誰も閲覧不可
「一部のログインユーザー」を選択すると、より細かい制御が可能になります。ただし、コレクションをUsersコレクションにリンクするリレーションシッププロパティの設定が必要です。これらのリレーションシップベースの権限は2段階の深さに制限されています。Adaloの有料プランでのデータベースレコード無制限により、ストレージ上限や使用量ベースの課金を心配することなく複雑な権限階層を実装できます。
ロール管理のためのAdaloビジュアルビルダーの活用
ロールをビジュアルに管理するには、コンポーネントの可視性を以下のような条件に基づいて「時々表示」に設定します:
Logged In User > Role > Is Equal to > [ロール名]
機密性の高いアクションには、「詳細を表示」設定を使用して、適切なロールを持つユーザーのみがアクションをトリガーできるようにします。変更を保存すると権限がすぐに更新されるため、チームやアプリの進化に合わせてアクセスを調整しやすくなります。
AdaloのMagic Add機能はこのプロセスを加速します——必要な権限ロジックを自然言語で説明すると、AIが可視性ルールとアクション条件を自動設定します。このAIアシストアプローチにより、セキュリティのベストプラクティスを維持しながらセットアップ時間が数時間から数分に短縮されます。
複雑なユースケースの権限管理
マルチ組織アプリケーションの管理
複数の組織を対象としたノーコードSaaSプラットフォームの構築では、データの分離が重要です。これはロールベースアクセス制御(RBAC)の基本の上に構築されます。各機密レコードは対応する組織にリンクされているべきです。ユーザーがログインすると、レコードのOrganizationIDが自分のOrganizationIDと一致するレコードのみが表示されるべきです。
これを機能させるには、サインアップ時にUsersコレクションに「Organization」プロパティを含めます。登録時に正しい組織IDを割り当てる非表示フォームフィールドを使用してこのステップを自動化します。設定後、組織固有のレコードを含むコレクションのコレクション権限を「一部のログインユーザー」に調整します。このオプションは、コレクションとUsersコレクション間のリレーションシップを確立した後に使用可能になります。
常に「ユーザーとして表示」機能を使ってセットアップをテストし、テナント間でデータが見えないことを確認します。Adaloのモジュラーインフラは数百万の月間アクティブユーザーに対応するアプリをサポートしており、パフォーマンス低下なしにスケールする必要があるマルチテナントSaaSアプリケーションに適しています。
リソース固有の権限の設定
権限をさらに進めて、リソース固有のコントロールで個々のレコードやフィールドなどより細かいレベルでアクセスを管理できます。例えば、営業担当者は自分のテリトリー内のアカウントのみを閲覧でき、一方で人事スタッフは他の人には非表示の給与詳細にアクセスできます。
まず、コレクションレベルで各ロールのCRUD(作成、読み取り、更新、削除)権限を定義することから始めます。常に必要最低限のアクセスから始めます。「一部のログインユーザー」権限ロジックを有効にするため、機密コレクションがUsersコレクションにリンクされていることを確認します。
「権限は可視性ルールの代替品ではありません。権限はデータベースに関連するものであり、可視性ルールはデザインに関連するものです。この2つは完全に別々のものとして捉え、個別に実装する必要があります。」 - Adaloリソース
重複するロールを持つユーザーを扱う場合は、初期ワークフロー条件を使用します。また、権限のギャップを避けるため、サインアップ時にすべての新しいユーザーに「ゲスト」や「標準」などのデフォルトロールを割り当てます。データベース操作に基づいて課金したりレコード制限を設けるプラットフォームとは異なり、Adaloの$36/月プランにはアクション、ユーザー、レコード、ストレージの上限はありません——複雑な権限構造を持っても予測不可能なコストは発生しません。
アクセス制御の維持と監査
定期的な見直しと監査
権限を最新に保つことは継続的なタスクです。ロールは変わり、従業員は退職し、新機能はアクセスのニーズを変えます。先手を打つために、アクセス権限の四半期ごとの見直しを計画します。使用されなくなったアカウント、古いロール、または現在の職務に合わない権限を探します。
Adaloは認証トークンが期限切れになる20日ごとに自動再認証を実施します。これはセキュリティの層を追加しますが、手動監査は依然として重要です。機密データを扱うアプリや複数の組織を対象とするアプリは、ロール更新を効率化するためにIDプロバイダーの統合を検討すべきです。コンプライアンスチェックを自動化し権限構造を明確にすることで、監査時間を半分に削減できます。
新興のAIツールは、不正ダウンロードなどの異常なアクティビティを監視し、必要に応じてロールの調整を提案できます。定期的な監査はセキュリティのギャップを発見するだけでなく、アプリのロールがその成長に合わせて維持されることを確保します。
アプリの成長に合わせたロールの更新
各監査の後、新しいアクセス要件を反映するためにロールを調整します。アプリが進化するにつれて、新機能は多くの場合独自の権限が必要な新しいデータセットをもたらします。これらのアクセスルールはそれらの機能をリリースする前に定義します。
可能な限り、IDプロバイダーを通じた一元化されたロール管理に頼ります。これにより、すべてのシステムに更新が即座に反映され、手動変更や再公開が不要になります。
何が変更されたか、いつ、なぜ変更されたかを含むすべての権限変更を文書化します。これにより信頼できる監査証跡が生まれ、新しいチームメンバーのオンボーディングが簡素化されます。ユーザーベースが拡大するにつれて、最小権限の原則を見直します——より多くのアクセスが常により良いセキュリティを意味するわけではありません。権限を厳格に保つことで、アプリが機能的かつ安全なまま維持されます。
Adaloは1日2,000万以上のリクエストを99%以上の稼働率で処理しており、権限システムはスケールを処理するのに十分堅牢である必要があります。プラットフォームのインフラは、ユーザーベースが数百人から数百万に成長してもパフォーマンスを維持します。
プラットフォーム間の権限機能の比較
ロールベース権限のプラットフォームを選ぶ際は、技術的な機能と権限システムのスケーリングの価格への影響の両方を考慮します。
| プラットフォーム | 開始価格 | ネイティブモバイルアプリ | データベース制限 | 使用量ベース課金 |
|---|---|---|---|---|
| Adalo | $36/月 | はい(iOS + Android) | 無制限 | なし |
| Bubble | $69/月 | なし(ウェブのみ) | ハードリミット | Workload Units |
| Glide | $25/月 | なし | 制限あり | 行制限 |
| Softr | $69/月以上 | PWAのみ($167/月) | プランに応じてスケール | ユーザーベース |
| FlutterFlow | $80/月/シート | はい | データベース未内蔵 | シートごと |
複雑な権限構造を持つアプリでは、データベースの制限が特に重要です。各ロール割り当て、組織リレーションシップ、権限ルールはデータベースレコードを作成します。レコード上限や使用量ベースの価格設定を持つプラットフォームでは、マルチテナント権限システムの運用が高額になる可能性があります。Adaloのアプローチ——レコードもストレージも上限なし——はスケールしても権限アーキテクチャがコストを増加させないことを意味します。
ネイティブiOSおよびAndroidアプリを公開する機能も権限実装に影響します。ネイティブアプリはデバイスレベルのセキュリティ機能を活用でき、WebViewでラップされたウェブベースのソリューションに比べてより速く、より応答性の高い権限チェックを提供します。
まとめ
実際のユーザーデータを扱う場合、ロールベース権限は不可欠です。機密情報を侵害することなくアプリを安全に保ちながら成長させます。適切な権限がなければ、ユーザーを不必要にロックアウトするか、間違った人にデータを公開するリスクがあります。
まず、管理者、編集者、閲覧者など、アプリのニーズに合ったロールを定義し、各ロールができること・できないことをマッピングします。このステップは開発の早い段階で行うことで後の問題を避けられます。次に、セキュリティをレイヤー化します:サーバー側でデータを保護するためのデータベースレベルのコレクション権限を設定し、ページレベルのアクセス制御を設定し、可視性ルールを使用してユーザーエクスペリエンスを洗練させます。ボタンを非表示にするだけでは不十分です——UIの変更にはデータ制限が伴う必要があります。
テストは欠かせません。プラットフォームの「ユーザーとして表示」機能を使って別のアカウントで各ロールをテストし、権限が意図通りに機能していることを確認します。アプリが稼働したら、定期的に権限を監査する習慣をつけます。古いアカウントを削除し、アプリの成長に合わせてロールを調整します。
AIはすでにセキュリティを変革しており、異常なアクティビティにフラグを立て、自動的にロールの調整を提案できるツールが登場しています。それでも、手動チェックは依然として不可欠です——特に機密データや規制対象データを扱うアプリや複数の組織を対象とするアプリには。これらのプラクティスと継続的な監視を組み合わせることで、自信を持ってスケールしながらアプリを安全に保つことができます。
関連ブログ記事
FAQ
他のアプリ構築ソリューションよりAdaloを選ぶ理由は?
AdaloはAI搭載のアプリビルダーで、1つのコードベースから真のネイティブiOSおよびAndroidアプリを作成します。ウェブラッパーとは異なり、ネイティブコードにコンパイルし、Apple App StoreとGoogle Play Storeの両方に直接公開します。$36/月で有料プランのデータベースレコード無制限と使用量ベースの課金なし——Bubble(Workload Units付き$69/月)などの競合他社では実現できない予測可能な価格設定です。
App Storeにアプリを構築・公開する最速の方法は?
AdaloのドラッグアンドドロップインターフェースとMagic StartおよびMagic Addを通じたAIアシスト構築を組み合わせることで、アイデアから公開済みアプリまで数か月ではなく数日で実現できます。構築したいものを説明すると、AIがデータベース、画面、ロジックを生成します。AdaloはApp Storeの複雑な申請プロセスを処理するため、証明書やプロビジョニングプロファイルではなく機能に集中できます。
可視性ルールとデータベース権限の違いは何ですか?
可視性ルールはアプリでユーザーが見るインターフェース要素を制御しますが、データベース権限は実際に基礎データにアクセスまたは編集できる人を制御します。両方が不可欠です——ボタンを非表示にするだけでは機密データを保護するのに不十分であるため、不正アクセスから情報を真に保護するにはデータベースレベルの権限が必要です。
マルチ組織アプリの権限をどのように管理しますか?
各機密レコードを対応する組織にリンクし、組織リレーションシップに基づいてコレクション権限を「一部のログインユーザー」に設定します。ユーザーがログインすると、自分のOrganizationIDと一致するレコードのみが表示されるため、テナント間でデータが分離されます。常に「ユーザーとして表示」機能で分離を確認します。
ロールベース権限の監査はどのくらいの頻度で行うべきですか?
古いロール、使われなくなったアカウント、または不一致の権限を検出するため、アクセス権限の四半期ごとの見直しを計画します。Adaloは認証トークンが期限切れになる20日ごとに自動再認証を実施しますが、手動監査は依然として不可欠です——特に機密データを扱うアプリや複数の組織を対象とするアプリには。
アプリにはどのようなロールを定義すべきですか?
ほとんどのアプリは標準的なロール階層から恩恵を受けます:管理者(完全なコントロール)、編集者/マネージャー(コンテンツ管理)、標準ユーザー(個人データ入力)、閲覧者(読み取り専用アクセス)、ゲスト(公開閲覧)。アカウントが侵害された場合のセキュリティリスクを最小化するため、各ロールには特定のタスクに必要な権限のみを割り当てます。
ロールベース権限において、AdaloとBubbleのどちらが手頃ですか?
$36/月のAdaloはBubbleの$69/月より大幅に手頃です。さらに重要なのは、Adaloには使用量ベースの課金なしで無制限のデータベースレコードが含まれていますが、Bubbleはハードリミットとスケールに伴う権限システムのコストを増加させる可能性があるWorkload Unitsを課します。
既存のアプリの権限をAdaloに移行できますか?
はい、Adaloのビジュアルビルダーとデータベース制御を使って権限構造を再構築できます。プラットフォームのMagic Add機能が役立ちます——既存の権限ロジックを自然言語で説明すると、AIが可視性ルールとアクション条件を自動設定し、移行時間を大幅に短縮します。
ロールベース権限の設定にコーディング経験は必要ですか?
コーディング経験は必要ありません。Adaloのビジュアルビルダーはポイント&クリックのインターフェースでコレクション権限を設定でき、可視性ルールはシンプルな条件ロジックを使用します。AIアシスト機能は必要なものの平易な言語による説明から権限設定を生成することすらできます。
Adaloはスケール時の権限パフォーマンスをどのように処理しますか?
Adaloのモジュラーインフラは1日2,000万以上のリクエストを99%以上の稼働率で処理し、数百万の月間アクティブユーザーを持つアプリをサポートします。権限チェックはデータベースレベルで行われるため、ユーザーベースが成長しても高速を維持します——負荷の下で速度が低下するウェブラッパーとは異なります。

関連コンテンツ
ノーコードアプリにおけるロールベースアクセス制御
ノーコードアプリの実践的なRBAC:ロールの定義、データベースレベルの権限の適用、IDプロバイダーの統合、徹底したテスト、監査について解説。
ホワイトラベルノーコードアプリ:クライアント向けブランドアプリを構築する方法
ノーコードのマスターテンプレートでブランド化されたホワイトラベルのモバイル・ウェブアプリを素早く構築し、クライアントごとに複製し、AIツールでテストして、公開する方法を解説します。
コードなしで美しいアプリをデザインする方法:Adaloのビジュアルデザインガイド
洗練されたレスポンシブなノーコードアプリを構築するための実践的なビジュアルガイド。カラー理論、タイポグラフィ、コンポーネントスタイリング、スペーシング、アクセシビリティを解説します。
完全版ノーコードデジタルマーケティングスタック:Adaloでクライアントアプリを構築する
コードなしでネイティブiOS・Android・ウェブマーケティングアプリを構築。高速プロトタイピング、リアルタイムダッシュボード、リードキャプチャ、予測可能な価格設定を実現します。