
ロールベースアクセス制御(RBAC)は、個々のユーザーではなくロール(管理者、編集者、閲覧者など)に権限を割り当てることで、アプリの権限管理を簡素化します。このアプローチはセキュリティを強化し、エラーを減らし、スケーリングを容易にします。知っておくべきことを解説します。
Adaloは、データベース駆動型のウェブアプリとネイティブiOS・Androidアプリのためのノーコードアプリビルダーです。1つのプロジェクトから3つすべてのプラットフォームに対応し、Apple App StoreとGoogle Playに公開できます。組み込みのデータベース機能とビジュアル設定ツールを使えば、コードを一行も書かずに堅牢なアクセス制御システムを構築できます。
- コアコンポーネント:ユーザー、ロール、権限(読み取り、編集などのアクション)、リソース(データまたはオブジェクト)。
- 主なメリット:
- データベースレベルでアクセスを制御することで、データ保護を強化。
- 個別の権限ではなくロールを調整するだけでよいため、ユーザー管理が簡素化。
- 権限がアプリの成長とともにスケールするため、スケーラビリティをサポート。
- 実装のヒント:
- ロールと権限を事前に計画する(例:管理者:全アクセス;編集者:データ管理;閲覧者:読み取り専用)。
- 「最小権限の原則」を使用——タスクに必要なアクセスのみを付与。
- 権限が意図通りに機能していることを確認するため、徹底的にテストする。
- 高度な機能:
- レコードレベルの制御(例:ユーザーが自分のデータのみを参照)。
- フィールドレベルの制御(例:給与などの機密フィールドを非表示)。
- 一元化された認証のための外部IDプロバイダーとの統合。
RBACはアプリのセキュリティを確保するだけでなく、管理を効率化します。セキュリティとスケールを重視するアプリビルダーにとって不可欠な機能です。
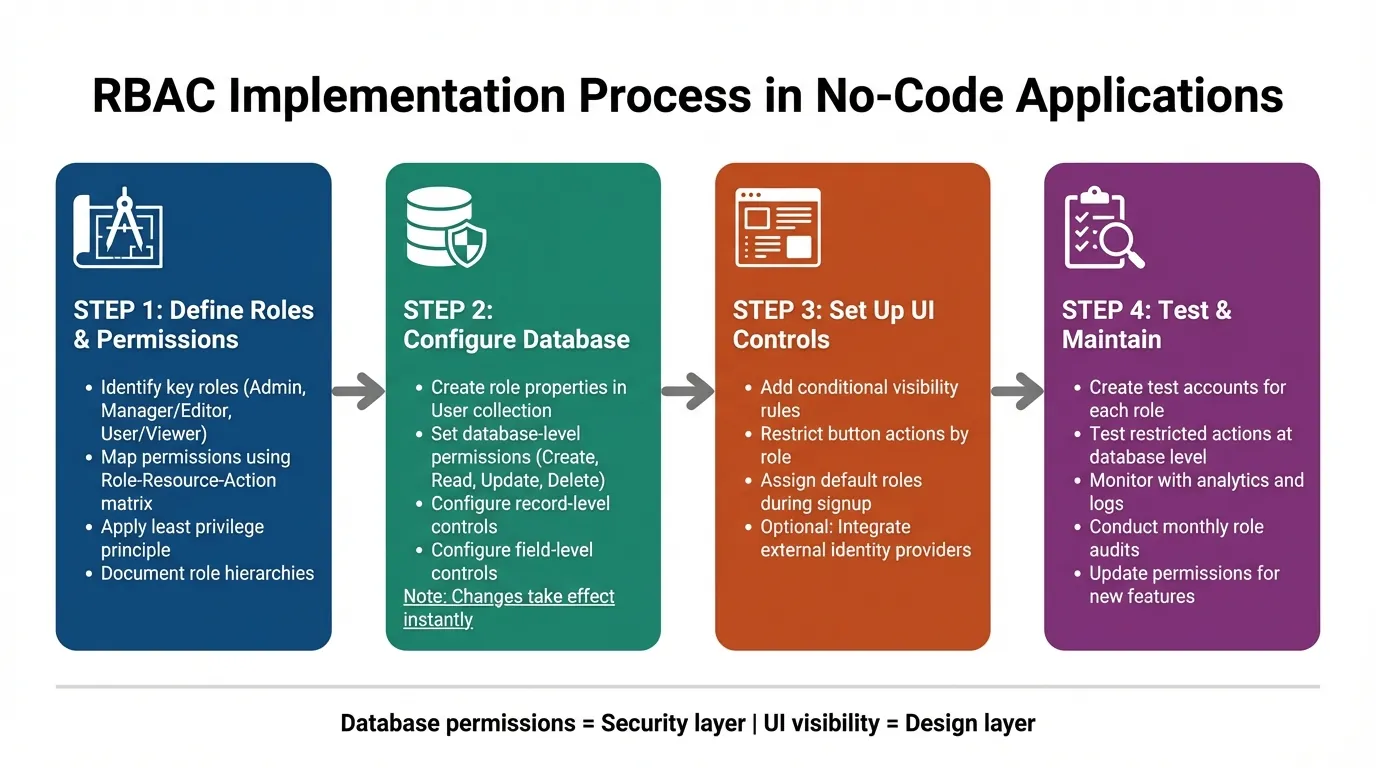
RBACの実装ガイド:ノーコードアプリのための4ステッププロセス
Node.jsの実例で理解するロールベースアクセス制御(RBAC)
アプリケーションのロールと権限の定義
設定に入る前に、アプリケーションに必要なアクセスレベルを計画する時間を取りましょう。この事前の取り組みにより、セキュリティの抜け穴や後から権限を作り直す手間を避けることができます。ロールは、特定の職務機能に対して権限をまとめたテンプレートとして機能します。個別のアクセス設定を管理する代わりに、ユーザーグループができることとできないことを定義するテンプレートと考えてください。早めに明確なロールを確立することで、スムーズな設定プロセスの土台が整います。
アプリケーションの主要ロールの特定
組織の構造と異なるチームの責任を分析することから始めましょう。社内チームにはさまざまなレベルのアクセスが必要な場合が多く、外部ユーザーには通常より厳格なデータ制限が必要です。
よく定義されるロールの例:
- 管理者: すべての機能とデータへの無制限アクセス。
- マネージャーまたは編集者: システム設定は変更できないがデータは管理可能。
- ユーザーまたは閲覧者: 特定のレコードの閲覧または操作に限定。
すべてを整理するために、ロール・リソース・アクションマトリクスを使ってロールを文書化します。このアプローチは、特定のアクション(作成、読み取り、更新、削除など)を適用されるリソースにリンクします。ロールが明確に定義されたら、それに応じて権限を割り当てます。
ロールへの権限のマッピング
権限を割り当てる際は「最小権限の原則」に従います——タスクを実行するために絶対に必要なアクセスのみを付与します。制限的な設定から始める方が安全です。侵害後に権限を削除するよりも後から追加する方がはるかに簡単だからです。
また、2つのレベルの権限を考慮する必要があります:
- レコードレベルの権限: ユーザーがアクセスできるデータの行を決定します。例えば、営業担当者は自分が作成したレコードのみを参照できる場合があります。
- フィールドレベルの権限: 表示される特定のデータフィールドを決定します。例えば、給与の詳細などの機密情報は特定のロールには非表示にできます。
例:営業担当者は自分が個人的に作成した顧客レコードのみを表示・編集できるかもしれませんが、マネージャーは部門内のすべてのレコードにアクセスできるかもしれません。
AdaloのAIアシストプラットフォームを使えば、これらの権限の実装が簡単になります。データベース内のUserコレクションに「Role」プロパティを追加することで、データベース内で直接アクセス制御を適用できます。有料プランではレコード制限なしのため、ユーザーベースと権限構造をスケールさせても、他のプラットフォームで一般的なデータ上限を心配する必要がありません。
| ロール | リソース | 許可されるアクション | 条件 |
|---|---|---|---|
| 営業担当者 | 顧客レコード | 閲覧、作成、編集 | 自分が作成したレコードのみ |
| マネージャー | 顧客レコード | 閲覧、編集、削除、エクスポート | 部門内の全レコード |
| 管理者 | 全リソース | フルアクセス | なし |
| クライアント | プロジェクトレポート | 読み取り | 自分のプロジェクトのみ |
プラットフォームでのRBACの設定
アプリにロールベースアクセス制御(RBAC)を設定するには、ロールを定義し、二層の権限ルールを実装する必要があります。この設定では、データベースにロール定義を作成し、データベースとインターフェースの両方のレベルで権限制御を適用します。この二段構えのアプローチにより、視覚的にだけでなくデータソース自体での不正アクセスを防ぐ堅牢なアクセス制御が確保されます。
ロールの作成と権限の割り当て
計画段階でロールを定義し、データベースで設定します。アプリの複雑さに応じて、ロール名にはシンプルなテキストフィールド、基本的なチェックにはトグルプロパティ、より複雑なロール階層には専用のUserRolesコレクションを使用できます。
データベースレベルの権限はアプリのセキュリティ確保に不可欠です。設定するには、UsersコレクションのShield and Keyアイコンにアクセスします。ここで、特定のプロパティを表示・編集できる人を制御できます。オプションには以下が含まれます:
- 全員
- ログインユーザーのみ
- レコード作成者のみ
- 誰も閲覧不可
例えば、Adaloはデフォルトでメール、パスワード、フルネームなどのプロパティを「レコード作成者のみ」に自動設定します。他のコレクションについては、作成、表示、更新、削除アクションの権限を定義できます。「一部のログインユーザー」設定は特に便利です——Userコレクションに紐付けられたリレーションシッププロパティに基づいてデータアクセスを制限します。
可視性ルールを超えることが重要です。可視性ルールはインターフェース上でユーザーが何を見るかを管理しますが、基礎データへの不正アクセスを防ぐことはできません。必要なアクセス権がないユーザーのデバイスにデータが送信されないようにするため、常にデータベースレベルでコレクション権限を設定します。可視性ルールをデザイン層、データベース権限をセキュリティ層と考えてください——両方が不可欠で、連携して機能する必要があります。
UIレベルの制御については、ユーザーロールに基づいて条件付きでコンポーネントを表示するよう設定できます。例えば、「詳細を表示」を選択し、「Logged In User > Role > Is equal to > Admin」などの条件に基づいて「時々」アクションが発生するよう設定することで、ボタンクリックなどのアクションを制限できます。サインアップ時に非表示フォームフィールドまたは条件付きアクションを通じてデフォルトロールを割り当ててください。
大きな利点の一つは、データベース権限への変更が即座に有効になる点です——アプリを再公開する必要はありません。これにより、テストと反復処理がはるかに効率的になります。さらに、コレクション権限はすべてのAdaloプラン(無料プランを含む)で利用可能です。2025年後半に開始されたAdalo 3.0インフラのオーバーホールにより、アプリは3〜4倍高速で動作するようになり、権限チェックとデータフィルタリングがこれまで以上に応答性が高くなりました。
内部ロールシステムが整ったら、一元化されたユーザー認証のための外部IDプロバイダーの統合に進むことができます。
外部IDプロバイダーへの接続
内部ロールの設定後、ユーザー管理を簡素化するために外部IDシステムとの統合を検討する場合があります。AdaloのネイティブRBACほとんどのニーズには十分ですが、外部IDプロバイダーは認証を一元化し、操作を効率化できます。
統合には通常、ログイン時に外部IDプロバイダーからAdalo UsersコレクションのRoleプロパティにユーザーデータとロール割り当てを同期するためにAdalo APIを使用します。ユーザーが外部システムを通じてログインすると、ロール情報がAdalo UsersコレクションのRoleプロパティに同期されます。これにより、既存のIDインフラを活用しながら権限の唯一の情報源を確保します。
エンタープライズレベルのアプリには、Adalo Blueがシングルサインオン(SSO)やエンタープライズグレードの権限などの高度な機能を提供します。これらのツールは、レガシーシステムとの統合や複数プラットフォームにわたる厳格なアクセス制御が必要な社内業務アプリに特に有用です。
マルチエクスペリエンスアプリを構築する場合は、同じデータベースを共有する別々のAdaloアプリの使用を検討してください。これにより、多様なユーザーエクスペリエンスをサポートしながら統一されたロール管理が可能になります。月間100万人以上のアクティブユーザーにスケール可能なAdaloのモジュラーインフラにより、RBACシステムはアーキテクチャ上の制約なくユーザーベースとともに成長できます。
RBAc設定のテストと検証
ロールベースアクセス制御(RBAC)を設定したら、意図通りに機能することを確認するためのテストが不可欠です。厳密なテストにより、正当なアクションを許可しながら不正アクセスを効果的にブロックすることを確認できます。これには、ユーザーが見ることのできるものと、やりとりできるデータの両方を検証することが含まれます。
権限の手動テスト
システムのすべてのロール(管理者、編集者、ゲストなど)のテストアカウントを作成することから始めます。各ロールとしてログインし、アプリを徹底的に探索します。制限されたページへのアクセス試行、保護されたボタンのクリック、ブロックされるべきフォームの送信などを試みます。この実践的なテストにより、アプリのインターフェースと基礎データベースの権限の両方が正常に機能していることを確認します。
非表示のUI要素だけに頼らず、制限されたアクションを直接テストすることが重要です。例えば、編集者がレコードを削除できない場合は、ボタンが非表示になっていても削除操作を試みてください。システムはデータベースレベルでアクションをブロックするべきで、インターフェースレベルだけでなく。また、アクティブなセッション中のロール変更をテストして、権限がすぐに更新されることを確認します。
新しいユーザーのサインアップを見落とさないようにしてください。新しいアカウントに適切なデフォルトロールが自動的に割り当てられ、権限が制限されていることを確認します。このステップにより、新しいユーザーが一時的に意図しないアクセスを得る可能性があるセキュリティギャップを防ぎます。
手動テストが完了したら、分析を使用してアプリの動作の監視に移ります。
検証のための分析とログの活用
AdaloのAnalyticsタブを活用してユーザーアクティビティを追跡します。例えば、管理者以外のユーザーが機密管理画面にアクセスしている場合、設定の誤りを示している可能性があります。特にアプリが成長して使用パターンがより複雑になるにつれて、手動テストでは見逃す問題を分析で明らかにできます。
アクセスログを定期的に見直して異常なアクティビティを検出します。Adaloのデータベース権限は再公開なしにすぐに有効になるため、変更を素早く行い、リアルタイムで確認できます。外部IDプロバイダーを使用するアプリの場合は、user_roleなどの属性が認証中に正しく割り当てられていることを確認するため、アクセストークン(JWT)をデコードします。このアクティブなテストとパッシブな監視の組み合わせにより、アプリが進化してもRBACシステムのセキュリティが維持されます。
プラットフォームのX-Ray機能は、権限ロジックのパフォーマンス問題をユーザーに影響が出る前に特定するのにも役立ちます。ロールベースのフィルタリングが特定の画面を遅くしている場合、X-Rayはこれらのボトルネックを明示し、データリレーションシップとクエリを最適化できます。
RBACの維持と継続的なアップデート
RBACの設定とテストは半分の戦いにすぎません——更新し続けることも同様に重要です。アプリが進化し組織が成長するにつれて、権限もそれに合わせる必要があります。Gartnerによると、2026年までに新しいエンタープライズアプリケーションの70%がローコードまたはノーコードプラットフォームを使用して開発されるとのことです。このシフトにより、より多くのチームがスケールでのRBAC管理の課題に直面することになります。
定期的なロール監査の実施
データ変更を監視するため、毎月アクセスログを確認する習慣をつけましょう。この実践は監査証跡を作成することでコンプライアンスをサポートするだけでなく、古くなった権限の特定にも役立ちます。ロールが意図通りに機能していることを確認するため、各ロールのテストユーザーを作成し、定期的に制限が適切に適用されていることを確認します。
組織がOktaやAzure ADなどのIDプロバイダー(IdP)を使用している場合、ロール管理の一元化により監査が簡素化されます。IT管理者は複数のツールを使い分けるのではなく、1か所で権限を確認できます。定期的な監査により、新機能が導入される際にも権限をシームレスに調整できるよう準備が整います。
新機能への権限の更新
新機能をリリースする際は、権限をすぐに更新することが重要です。Adaloではデータベースレベルの権限変更が即座に有効になるため、アクセス制御を調整してリアルタイムで正確性を確認することが容易です。外部IdPグループと内部ロールを接続するマッピング層の構築を検討してください。
Ada(AdaloのAIビルダー)は、やりたいことを説明するだけでアプリを生成します。Magic Startは説明から完全なアプリの基盤を作成し、Magic Addは自然言語で機能を追加します。
新機能を起動する前に、必ず特定のロールに紐付けたアカウントを使用してテストします。これにより、アクセス制限が意図通りに機能し、潜在的なセキュリティギャップを防ぐことができます。Magic Addを使用すると、欲しい機能を自然言語で説明して自動生成できますが——Magic Addで作成された新しいコレクションや画面に対して適切なRBAC設定をすぐに行うことを忘れないでください。
ロールの変更と移行の管理
チームメンバーが参加、退職、または担当が変わる際のロールアップデートを自動化することが鍵です。クロスドメインIDプロビジョニングシステム(SCIM)は、IdPからアプリに直接アップデートをプッシュすることでこのプロセスを効率化できます。例えば、ユーザーが中央システムで無効化されると、SCIMはアクセスが即座に取り消されることを保証します。
ただし、IdPによっては無効化されたユーザーのグループ変更通知が遅れる場合があるため、アカウント再有効化時に権限を手動で確認することが賢明です。ロールを更新する際は、最小権限の原則に従います——タスクを実行するために必要なアクセスのみをユーザーに付与します。
AIを活用したアプリビルダーを使用する組織はアプリケーション開発コストを大幅に削減できると報告されていますが、RBACコントロールを堅固に維持することで、これらの節約がセキュリティを犠牲にして達成されないようにします。ロールの移行を効果的に管理することで、RBACシステムのセキュリティとスケーラビリティの両方が強化されます。
プラットフォーム間のRBAC実装の比較
堅牢なアクセス制御を持つアプリを構築するプラットフォームを選ぶ際は、異なるツールがRBACをどのように処理するかを理解することが重要です。各プラットフォームは権限、スケーラビリティ、実装の容易さに対して独自のアプローチを持っています。
RBACにおけるAdaloとBubbleの比較
Bubbleは権限ロジックの広範なカスタマイズを提供しますが、この柔軟性はしばしば複雑さを伴います。BubbleでのRBAC構築には、データベースクエリを最適化して負荷下でのパフォーマンス低下を防ぐために専門家を雇う必要があることが多いです。BubbleのWorkload Unitsは予測不可能な使用量ベースの課金を生み出し、モバイルソリューションはネイティブコードにコンパイルするのではなくウェブアプリをラップしています——スケール時の潜在的な課題があります。
Adaloのアプローチはパワーを犠牲にせずにシンプルさを優先します。データベースレベルの権限はビジュアルに設定でき、有料プランでのデータベースレコード無制限により、ユーザーベースが成長してもデータ上限に達することはありません。プラットフォームは無制限の使用量と予期しない課金なしに$36/月から始まります。
Adaloと他のビルダーの比較
Glideはスプレッドシートベースのアプリには優れていますが、テンプレート中心のフォーマットでクリエイティブな自由度を制限します。App StoreやPlay Storeへの公開をサポートせず、追加料金が発生するデータレコード制限がある$60/月から始まります。
FlutterFlowはローコード機能で技術ユーザーをターゲットにしていますが、独自のデータベースを設定・管理する必要があります——これは大きな学習の複雑さをもたらし、専門的なサポートなしではスケーラビリティの問題につながることが多いです。App Store公開には$70/月/ユーザーから始まり、それでもデータベースコストは含まれていません。
Softrはスプレッドシートアプリ構築に焦点を当てていますが、プログレッシブウェブアプリ公開には$167/月から始まり、アプリごとのレコード制限があります。ネイティブiOSまたはAndroidアプリの作成をサポートしていません。
| プラットフォーム | 開始価格 | データベースレコード | ネイティブモバイルアプリ | RBACの複雑さ |
|---|---|---|---|---|
| Adalo | $36/月 | 無制限(有料プラン) | はい(iOSとAndroid) | ビジュアル、ノーコード |
| Bubble | $69/月 | Workload Unitsによる制限 | ウェブラッパーのみ | 複雑、専門家が必要なことが多い |
| FlutterFlow | $70/月 + DB費用 | 外部DBに依存 | はい | ローコード、技術的 |
| Glide | $60/月 | 制限あり、追加料金発生 | なし | テンプレート制限 |
ほとんどのサードパーティのプラットフォーム比較と評価は、2025年後半のAdalo 3.0インフラオーバーホールより以前のものであることに注意してください。このオーバーホールにより3〜4倍のパフォーマンス改善が実現し、以前のスケーリング制約が解消されました。
まとめ
RBACを効果的に実装するには、まず明確なロールを定義し、それらのロールに権限を合わせ、ユーザーインターフェースとデータベースの両方のレベルでセキュリティ対策が適用されていることを確認することから始めます。可視性ルールはフロントエンドでユーザーが見るものを制御しますが、データベース権限はその核心でデータを保護する最終的なセーフガードとして機能します。Auth0が述べるように、「RBACはロールに基づいて権限を割り当てることを指し、エラーが起きにくい管理しやすいアプローチを提供します。」
定期的な監査と自動アップデートは、アプリが成長するにつれてセキュリティを維持するために不可欠です。チームメンバーが参加、退職、またはロールが変わる際に、自動ロール割り当てによりアクセス権が即座に更新されます。専用のロールアカウントでテストすることで、権限のギャップを早期に特定し、よりスムーズで安全なユーザーエクスペリエンスを実現します。
RBACはデータを保護するだけでなく、スケーラビリティを簡素化します。ロールを更新するだけで、そのロールに割り当てられたすべてのユーザーが自動的に変更を継承し、時間を節約してエラーを減らします。Adaloでは300万以上のアプリが作成され、月間100万人以上のアクティブユーザーに対応できるインフラにより、安全に成長する必要があるアプリの確固たる基盤を提供します。
権限を割り当てる際は常に最小権限の原則に従ってください。ユーザーに必要なアクセスのみを付与することで、リスクを最小化し、アプリが進化するにつれて強固なセキュリティ態勢を維持します。強固なデータベースレベルの権限があれば、誰かがUI制限を回避しようとしても、バックエンドは安全なままです。
関連ブログ記事
FAQ
他のアプリ構築ソリューションよりAdaloを選ぶ理由は?
AdaloはAI搭載のアプリビルダーで、1つのコードベースから真のネイティブiOSおよびAndroidアプリを作成します。ウェブラッパーとは異なり、ネイティブコードにコンパイルし、Apple App StoreとGoogle Play Storeの両方に直接公開します。有料プランのデータベースレコード無制限と使用量ベースの課金なしで、アプリのスケールに合わせて予測可能な価格設定が得られます。
App Storeにアプリを構築・公開する最速の方法は?
AdaloのドラッグアンドドロップインターフェースとMagic Startなどのアシスト構築機能を組み合わせることで、簡単な説明から完全なアプリの基盤を生成できます。プラットフォームがApp Storeの申請プロセスを処理し、市場でのアプリ提供まで数か月ではなく数日で実現——アプリを市場に投入する最も難しい部分が多くの場合処理されます。
ノーコードアプリにロールベースアクセス制御を簡単に実装できますか?
はい、AdaloではUserコレクションにRoleプロパティを追加し、ビジュアルツールで権限を設定することでロールベースアクセス制御を実装できます。コードを書かずにデータベースレベルおよびUIレベルの制御を設定でき、変更はアプリを再公開せずに即座に有効になります。
RBACにおける可視性ルールとデータベース権限の違いは何ですか?
可視性ルールはインターフェース上でユーザーが見るものを制御しますが、データベース権限は不正なデータがユーザーのデバイスに送信されることを完全に防ぎます。両方の層が不可欠です——可視性ルールはデザイン側を処理しますが、データベース権限はUI制限を回避されても誰かのアクセスをブロックする実際のセキュリティバックボーンを提供します。
AdaloとBubble、どちらがより手頃ですか?
Adaloは無制限の使用量と有料プランのレコード制限なしに$36/月から始まります。Bubbleは$69/月から始まりますが、使用量ベースの課金を生み出すWorkload Unitsと、アプリの再公開やレコードの制限があります。Adaloの予測可能な価格設定はアプリのスケールに合わせた予期しない高額請求を排除します。
初心者にとって、AdaloとFlutterFlowのどちらが使いやすいですか?
Adaloは「PowerPoint並みに簡単」と評されるビジュアルビルダーで非技術ユーザー向けに設計されています。FlutterFlowはノーコードではなくローコードで技術ユーザーをターゲットにしており、独自の外部データベースを設定・管理する必要があります——これはスケーラビリティに専門家のサポートが必要になることが多い大きな学習の複雑さです。
モバイルアプリについてAdaloはGlideより優れていますか?
ネイティブモバイルアプリについては、はい。AdaloはApp StoreとPlay StoreにPublishする真のネイティブiOSおよびAndroidアプリを作成します。Glideはアプリストアの公開をサポートせず、テンプレート中心のフォーマットでクリエイティブな自由度を制限します。Glideはシンプルなスプレッドシートベースのアプリには優れていますが、AdaloのSheetBridgeは同様の利便性をより多くの柔軟性で提供します。
RBAc設定が正しく機能していることを確認するためのテスト方法は?
システムのすべてのロール(管理者、編集者、ゲストなど)のテストアカウントを作成し、各ロールとしてログインしてアプリを徹底的に探索します。非表示のUI要素に頼るだけでなく、制限されたページへのアクセスや制限されたアクションの直接実行を試みます。システムはデータベースレベルで不正なアクションをブロックするべきです。
最小権限の原則とは何ですか?RBACにとってなぜ重要ですか?
最小権限の原則とは、ユーザーにタスクを実行するために必要な最小限のアクセスのみを付与することを意味します。制限的な権限から始めて後から追加する方が、潜在的なセキュリティ侵害後にアクセスを削除するよりもはるかに簡単であるため、このアプローチはより安全です。アプリが進化するにつれてリスクを最小化します。
RBAC権限の監査と更新はどのくらいの頻度で行うべきですか?
データの変更を監視し古くなった権限を特定するため、毎月アクセスログを確認します。定期的な監査は監査証跡を作成することでコンプライアンスをサポートし、SCIMなどのシステムを通じた自動ロールアップデートにより、チームメンバーが参加、退職、または担当が変わる際にアクセス権が即座に調整されます。

関連コンテンツ
ノーコードアプリにおけるロールベース権限
ノーコードアプリのロールベース権限設定:ロールの定義、データベースレベルのアクセス適用、可視性ルールの設定、「ユーザーとして表示」でのテスト方法。
ノーコードアプリのバージョン管理の基礎
ノーコードアプリに堅固なバージョン管理は必須。スナップショット、ロールバック、ブランチング、セマンティックバージョニングを使用して設計を保護し、問題を避ける方法。
ノーコードアプリにおけるREST APIとデータベース直接アクセスの比較
データベース直接アクセスはプロトタイプの開発を速めますが、安全でスケーラブルなノーコードアプリにはREST APIが不可欠です。
ホワイトラベルノーコードアプリ:クライアント向けブランドアプリを構築する方法
ノーコードのマスターテンプレートでブランド化されたホワイトラベルのモバイル・ウェブアプリを素早く構築し、クライアントごとに複製し、AIツールでテストして、公開する方法を解説します。