
ノーコードプラットフォームはアプリ開発を高速化しますが、これらのツールで機密データを扱うには細心の注意が必要です。UI でデータを非表示にするだけでは不十分です。データ漏洩を防ぐには、セキュリティをデータベースレベルで強制する必要があります。
Adalo のようなプラットフォーム(データベース駆動の Web アプリとネイティブ iOS・Android アプリのためのノーコードアプリビルダーで、Apple App Store と Google Play に公開できます)は、速度を犠牲にせずにセキュアなアプリケーションを構築するチームを支援しています。ただし、機密情報を管理するアプリを展開する前に、これらのツールがどのようにデータ保護を処理するかを理解することが不可欠です。
知っておくべきことは以下の通りです:
- Adalo:組み込み暗号化、セッション管理、データベースレベルの権限を提供。社内ツールや MVP に最適。
- DreamFactory:ノーコードアプリをレガシーシステムと統合するためのセキュアブリッジとして機能。堅牢な RBAC、SSO サポート、API レベルのセキュリティを備える。
- カスタム RBAC:データアクセスをきめ細かく管理し、適切なユーザーのみが特定の情報を閲覧・編集できるようにする。
ノーコードのスピードと強固なセキュリティのバランスは、特に顧客、財務、医療記録などの規制対象データを扱うアプリでは不可欠です。
1. Adalo
セキュリティ機能
Adalo はプラットフォーム全体でデータを保護するための暗号化とセキュリティヘッダーを組み込んでいます。Web・PWA アプリでは、HTTP ダウングレード攻撃をブロックするために Strict-Transport-Security を適用し、クロスサイトスクリプティング(XSS)の脅威を軽減するために Content-Security-Policy を使用します。ネイティブ iOS 側では、App Transport Security(ATS) がオペレーティングシステムレベルで HTTPS 接続の強制を確保し、デフォルトで暗号化通信を提供します。
セキュリティをさらに強化するため、認証トークンは 20 日ごとに自動的に期限切れになります。この機能により、漏洩した認証情報が悪用される機会を狭め、セッションハイジャックのリスクを最小化します。
アクセス制御
Adalo のアクセス制御システムは、シンプルな UI ベースの制限を超え、データベースコレクションレベルでデータを保護するように設計されています。3 つのレベルの権限が提供されています:
- ログインユーザーのみ:認証済みアカウントにデータアクセスを制限。従業員ディレクトリなどの社内ツールに最適。
- 誰もアクセス不可:アクセスを Adalo Builder インターフェースのみに限定。機密管理データの管理に役立つ。
- 全員:ブログ投稿や商品カタログなどのコンテンツに適したパブリックアクセスを付与。
権限はユーザーコレクションから 2 段階まで柔軟に設定できます。これにより開発者は追加設定なしに関連レコードへのアクセスを管理できます。ただし、これらのデータベースレベルの権限を UI の可視性ルールと組み合わせることが重要です。UI でフィールドを非表示にするだけではデータのセキュリティは保証されません。
インテグレーション機能
Adalo は REST API を通じた外部データソースとのシームレスな連携をサポートしています。Adalo Blue を活用するエンタープライズユーザー向けに、プラットフォームは DreamFactory との連携を提供しています。この機能は、ネイティブ API を持たないレガシーシステムへの接続に特に役立ち、完全なデータベースの刷新を必要とせずに企業の IT インフラへのセキュアなアクセスを可能にします。これらの連携はより高度なセキュリティ設定の基盤となります。
最適な活用シーン
Adalo は、従業員ポータルや顧客ディレクトリなど、ユーザー認証とロールベースのアクセスを必要とする社内業務アプリの構築に最適です。組み込みの暗号化とセッション管理機能がベースラインのコンプライアンスニーズを満たすため、機密データを扱う MVP の作成にも効果的です。タイトなスケジュールのチームにとって、Adalo の統合セキュリティツールは SSL、認証、暗号化の手動セットアップを不要にし、アプリを迅速かつセキュアにローンチできます。
2. DreamFactory 連携
セキュリティ機能
Adalo がアプリ内のデータセキュリティを確保する一方、DreamFactory はエンタープライズバックエンドのセキュリティをさらに強化します。
DreamFactory はデフォルトでプライベートモデルで運用され、すべての API 呼び出しに認証を要求します。少なくとも、各リクエストは X-DreamFactory-Api-Key ヘッダーに API キーを含める必要があります。
ユーザー固有のアクセスには、DreamFactory は多層認証を採用しています。有効にすると、プラットフォームは X-DreamFactory-Session-Token ヘッダー経由で渡される JSON Web Token(JWT)を発行します。このシステムはリクエストを処理する前にユーザーのアイデンティティを確認し、権限をチェックします。エンタープライズ向けに DreamFactory は Active Directory、LDAP、Okta、Auth0、AWS Cognito、SAML 2.0 などの SSO プロバイダーとシームレスに連携します。これにより、組織はスタンドアロンの認証システムを構築せずに既存のインフラでユーザーを管理できます。
プラットフォームにはリクエストスロットリングとロギングなどのツールも含まれています。これらの機能により管理者はデータへのアクセス者、時間、頻度を追跡できます。このレベルのモニタリングは機密データアクセスの監査と悪用防止に不可欠です。
DreamFactory の RBAC システムはアクセス制御をさらに強化します。
アクセス制御
DreamFactory の RBAC システムにより管理者はデータベースレベルで正確な権限を設定できます。特定のテーブル、ビュー、ストアドプロシージャに対して GET、POST、PUT、DELETE などの HTTP メソッドを許可するかどうかを定義できます。例えば、特定のテーブルへの GET リクエストのみ実行できる「Viewer」ロールを作成することで、データの変更が不可能になります。
「API キーはロールベースアクセス制御(RBAC)に関連付けられており、API キーを提供するクライアントが API に対して何を実行できるかを決定します。」- DreamFactory ドキュメント
各 API キーは特定の RBAC ロールに紐づけられ、認証と承認を直接リンクします。このセットアップは最小権限アプローチをサポートし、特定のタスクに必要な権限のみを持つ API キーを生成できます。キーが漏洩した場合でも、その影響は関連するロールの権限に限定されます。
インテグレーション機能
DreamFactory は MySQL、PostgreSQL、SQL Server、Snowflake、MongoDB を含む 20 以上のデータベースタイプの REST API を生成します。これにより、モバイルや Web インターフェース向けに設計されていないエンタープライズデータベースにノーコードアプリを接続するのに特に役立ちます。
Adalo の External Collections と連携する際は、DreamFactory がレコードコレクションをこの特定の JSON キーの下に構造化するため、「Results Key」を resource に設定してください。この設定により Adalo アプリは完全なデータベース移行なしに古いシステムのデータと連携・表示できます。
Adalo Blue ユーザーにとって、DreamFactory 連携はネイティブ API を持たない IT インフラへのアクセスを提供します。カスタムバックエンド開発なしに ERP システム、社内データベース、その他のレガシーソフトウェア向けのモバイルインターフェースを作成できます。
最適な活用シーン
DreamFactory は、エンタープライズデータをノーコードアプリを通じてセキュアにアクセスする必要があるシナリオに最適です。SQL Server、Snowflake、または類似のデータベースに機密データを保存している組織にとって、DreamFactory は Adalo で構築されたモバイルまたは Web インターフェースへのセキュアブリッジとして機能します。
詳細なアクセス制御を必要とする社内業務アプリに特に効果的です。例えば、営業チームは顧客記録への読み取り専用アクセスが必要な一方、マネージャーは完全な編集権限を必要とする場合があります。DreamFactory の RBAC システムは API レベルでこれらの権限を強制し、アプリの UI の設定に関係なくセキュリティを確保します。
SSO 連携により利便性とセキュリティのレイヤーがさらに追加されます。DreamFactory の Active Directory や Okta などのシステムとの互換性のおかげで、従業員は企業ログイン認証情報を使ってノーコードアプリにアクセスできます。この一元化によりユーザー管理が簡素化され、複数のアプリケーションにわたるセキュリティリスクが低減されます。
3. カスタム RBAC 設定
セキュリティ機能
Adalo のカスタム RBAC(ロールベースアクセス制御)設定は、ユーザーインターフェースだけでなく、データベースレベルで機密データの保護を確保します。なぜ重要かというと、UI の可視性ルールでフィールドやボタンを非表示にしても、コレクション権限が適切に設定されていなければ、基礎となるデータは依然として不正ユーザーに公開される可能性があるからです。Adalo はコレクションレベルで直接 CRUD 操作(作成、表示、更新、削除)を強制することでこれに対処します。権限は「全員」(パブリックデータ用)から「誰もアクセス不可」(Builder UI 経由のシステムのみのアクセス用に予約)まで設定できます。「誰もアクセス不可」設定は、不正アクセスから機密レコードを保護するのに特に役立ちます。
アクセス制御
Adalo はプロパティレベルでデータ公開を管理できる詳細なアクセス制御を備え、セキュリティをさらに一歩進めています。例えば、ログインユーザーに名前は表示しながらメールアドレスは非表示にできます。このレベルのきめ細かさにより、ユーザーのニーズに基づいてアクセスを調整できます。
個人データ用の「レコード作成者のみ」や関係ベースのアクセス用の「一部のログインユーザー」などのオプションを含む 5 つの権限ティアが利用可能です。ロールベースのアクセスを実装するには、ユーザーレコードに「ロール」プロパティ(例:Admin、Editor、Viewer)を追加できます。ロールはユーザーサインアップ時に割り当てるか、データベースで手動調整できます。ロールが設定されると、コレクション設定の「シールドとキー」アイコンを選択してコレクション権限を設定できます。さらに、「権限」タブを使って画面全体へのアクセスを制限できます。これは「Admin」ロールを持つユーザーのみが特定のページを表示すべき場合に最適です。
最適な活用シーン
これらの強化されたコントロールにより、Adalo は詳細なアクセス階層が必要なアプリの強力な選択肢となります。例えば、社内業務アプリはロールベースのダッシュボードを使って、管理者が分析や管理ツールにアクセスし、一般ユーザーは割り当てられたタスクのみを表示するよう設定できます。GDPR コンプライアンスのために、「レコード作成者のみ」権限により個人データのセキュリティが確保され、他者が所有するレコードへの不正アクセスを防ぎます。
既存の認証システムを持つ組織は、これらの RBAC 設定を Adalo Blue の単一コードベースと SSO(シングルサインオン)機能とシームレスに連携できます。このセットアップにより従業員は企業認証情報でログインでき、ロールが複数の社内アプリにわたってアクセスできるデータを決定します。アクセス制御を維持しながらユーザーを管理する効率的な方法です。
ノーコード API チュートリアル | DreamFactory で 5 分でセキュアな REST API を構築
メリット・デメリット比較
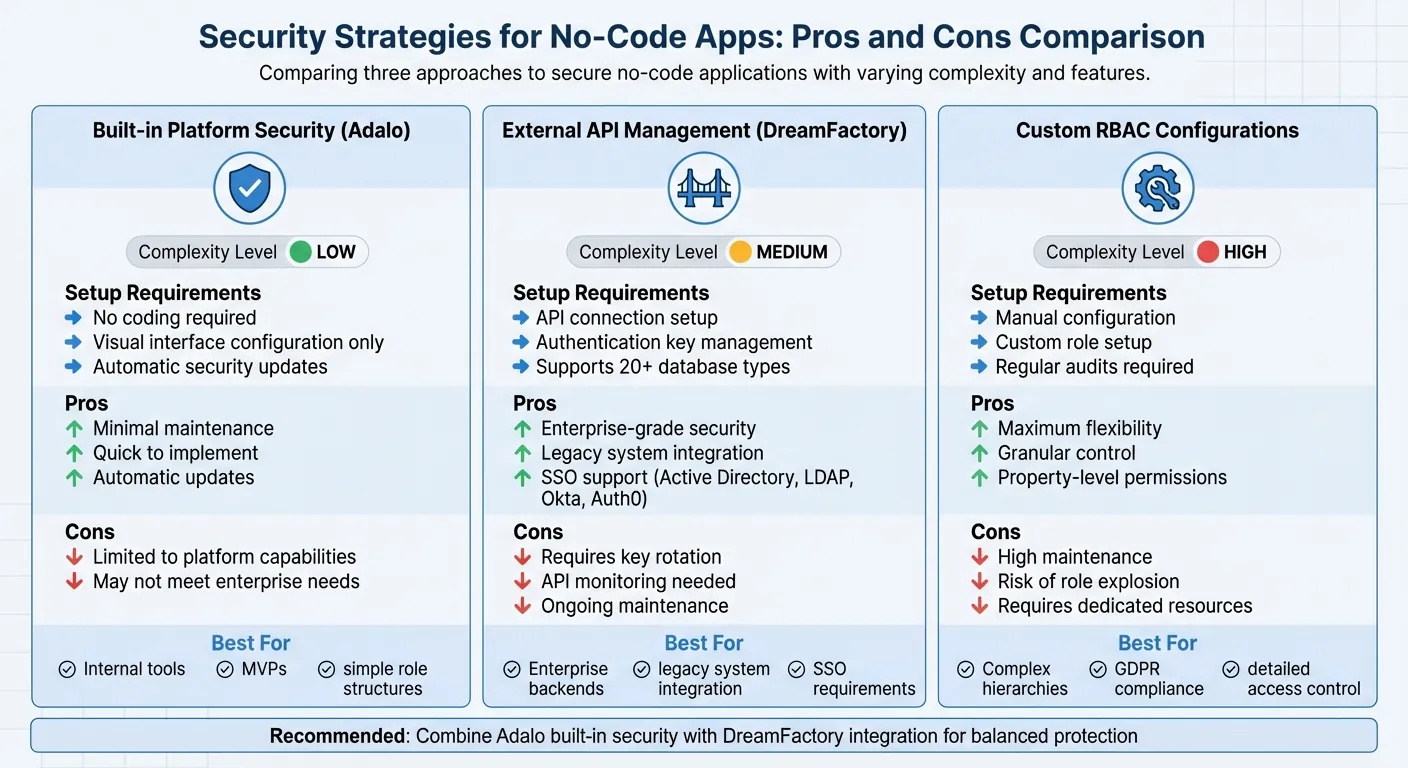
セキュリティ機能比較:ノーコードアプリにおける Adalo vs DreamFactory vs カスタム RBAC
これらの戦略を評価すると、それぞれが複雑さ、柔軟性、メンテナンスコストの独自の組み合わせを持っていることが明らかです。適切な選択は、チームの専門知識、アプリの特定のニーズ、メンテナンスへの投資の準備に依存します。
プラットフォーム組み込みのセキュリティは最もシンプルなオプションです。コーディングや API 設定は不要で、すべてが Builder のビジュアルインターフェースを通じて処理されます。セキュリティ更新は自動的で、メンテナンスは最小限です。デメリットは、プラットフォームの機能に制限されることで、特にエンタープライズレベルのアプリケーションではすべての特殊なニーズをカバーできない可能性があります。
DreamFactory を通じた外部 API 管理は中間地点を提供します。API 接続の設定と認証キーの管理が必要ですが、ネイティブ API を持たないレガシーシステムやデータベースにエンタープライズグレードのセキュリティをもたらします。インフラを刷新せずに多様なデータソースにアクセスする確実な方法です。ただし、キーのローテーションや API モニタリングなどのタスクに目を光らせておく必要があります。
カスタム RBAC 設定は最も高い柔軟性を提供しますが、最も多くの努力を要します。Adalo の組み込み RBAC ツールはコーディングなしで既に詳細な制御を提供していますが、完全にカスタムにする場合は手動セットアップと継続的なメンテナンスが必要です。これには定期的な監査、権限の更新、システムのセキュリティ維持が含まれます。実装の品質がアプリのセキュリティの度合いに直接影響します。
多くのチーム、特に社内ツールや顧客向け製品を構築するチームにとって、Adalo の組み込みセキュリティと DreamFactory 連携の組み合わせが適切なバランスを提供します。カスタム開発の負担なしに堅牢な保護を実現します。
まとめ
機密データを保護するには、特定のニーズに合わせてアプローチを調整する必要があります。管理者、ユーザー、ゲストなどのシンプルなロール構造を持つ社内ツールや MVP には、Adalo のデータベース連携オプションが組み込みセキュリティを提供します。データベースレベルの保護により、機密データはユーザーのデバイスに届かず、本番稼働できるアプリを迅速に立ち上げられます。この組み込みのセキュリティレイヤーは強固な基盤として機能し、外部連携によってさらに強化できます。
レガシーシステムへの接続や Azure Key Vault や Google Cloud Secret Manager などのシークレット管理ツールとの連携など、より高度なエンタープライズニーズには DreamFactory 連携が信頼できるソリューションです。Microsoft が強調するように「シークレットの適切な管理は、アプリケーション、ワークロード、関連データのセキュリティと整合性を維持するために不可欠です」。これは完全なインフラ刷新を必要とせずに既存データへのモバイルアクセスを提供したい企業に特に役立ちます。
複雑な階層を扱う場合、カスタム RBAC はより詳細な制御を提供できます。ただし、このアプローチはロールの爆発的増加、断片化された権限ロジック、高いメンテナンスコストなどの課題を伴うことが多く、専任リソースが利用できない場合は多くのチームにとって現実的でない可能性があります。
データセキュリティは共同責任です。自動更新と堅牢な暗号化による安全な基盤の上に構築することで防御が強化されます。最小権限の原則を強制し、UI のみの制限ではなくデータベースレベルの権限に頼ることで、より安全で信頼性の高いシステムを確保できます。
関連ブログ記事
FAQ
Adalo はデータベース内の機密データをどのように保護していますか?
Adalo はコレクション権限を通じてデータベースレベルで直接機密情報を保護します。これらの権限により、特定のデータプロパティを誰が閲覧・変更できるかを決定できます。これにより制限されたデータが保護され、適切な認証なしにユーザーのデバイスに送信されることがありません。アプリの最も重要な情報を保護するための追加のセキュリティレイヤーです。
DreamFactory はノーコードアプリのセキュリティをどのように強化しますか?
DreamFactory はロールベースアクセス制御(RBAC)、API キー管理、OAuth、SSO、LDAP、Active Directory などの高度な認証オプションの組み合わせによりノーコードアプリケーションのセキュリティを強化します。これらのツールが連携して機密データが認証済みユーザーのみにアクセス可能であることを確保します。
これらの保護措置が整うと、DreamFactory は厳格なアクセスポリシーを強制し、重要なアプリデータを保護し、ノーコード環境内での機密情報管理への信頼を提供します。
ロールベースアクセス制御(RBAC)が機密データ保護に不可欠な理由は?
ロールベースアクセス制御(RBAC)は機密データの保護に重要な役割を果たします。ユーザーが自分の特定のロールに必要な情報とツールのみにアクセスできるようにし、不正アクセスの可能性を減らし、データ漏洩のリスクを最小化します。
カスタム RBAC はアプリやビジネスの固有の要件に合わせて権限を調整できるため、さらに一歩進んでいます。これによりセキュリティが強化されるだけでなく、チームが拡大したりロールが変化したりしても、特にユーザーの管理が容易になります。

関連コンテンツ

ノーコードアプリでよくあるAPIエラー
400、401/403、404、タイムアウト、レート制限、5xxエラーなど、ノーコードアプリでよくあるAPIエラーの原因と実践的なデバッグ方法を解説します。
ノーコードアプリにおけるGDPRとデータ同期
ノーコードアプリにおけるGDPR準拠のデータ同期の実践ガイド:同意、データ最小化、暗号化、ロールベースアクセス、DPIA、監査ログの実装方法。
ノーコードアプリのリアルタイムデータ同期
Adaloのノーコードアプリでリアルタイムデータ同期を設定するガイド。External Collections、Webhook、カスタムアクションの活用方法とトラブルシューティングを解説。
大規模データセット向けノーコードアプリのスケーリング
効率的なデータモデルとキャッシング、外部データベースとサーバーレスオフロードを活用して、データが拡大してもノーコードアプリを高速に保つ方法。