
ノーコードアプリを構築する際、データベースに直接接続するか、中間層としてREST APIを使用するかという重要な選択があります。それぞれに独自の長所とトレードオフがあります。
Adaloのようなノーコードアプリビルダー——データベース駆動のウェブアプリとネイティブiOS・Androidアプリを3つのプラットフォームで1つのバージョンとして構築し、Apple App StoreとGoogle Playに公開できる——では、この判断が特に重要になります。データベース直接アクセスとREST APIのどちらをいつ使うかを理解することで、アプリのパフォーマンス、セキュリティ、スケーラビリティに大きな影響を与えられます。
- データベース直接アクセス:アプリがデータベースと直接通信する方法で、プロトタイプや社内ツールには高速なセットアップとパフォーマンスを提供します。ただし、堅牢なセキュリティやスケーラビリティに欠けるため、公開向けアプリには適していません。
- REST API:安全な仲介役として機能し、高トラフィックや複数のデータソースを必要とするアプリの認証、データ統合、スケーリングを処理します。セットアップはより複雑ですが、APIは長期的な柔軟性と安全性を提供します。
簡易比較
| 観点 | データベース直接アクセス | REST API |
|---|---|---|
| パフォーマンス | 単一クエリでは高速 | わずかなオーバーヘッドがあるが、キャッシュで軽減可能 |
| セキュリティ | 限定的;リスクが高い | OAuth、RBACなどで強固 |
| スケーラビリティ | 複数ソースへの拡張が困難 | 高トラフィックと統合に対応 |
| 用途 | プロトタイプ、社内ツール | 公開アプリ、マルチソースシステム |
迅速な社内プロジェクトには直接アクセスが適しています。スケーラブルで安全なアプリにはREST APIを選びましょう。
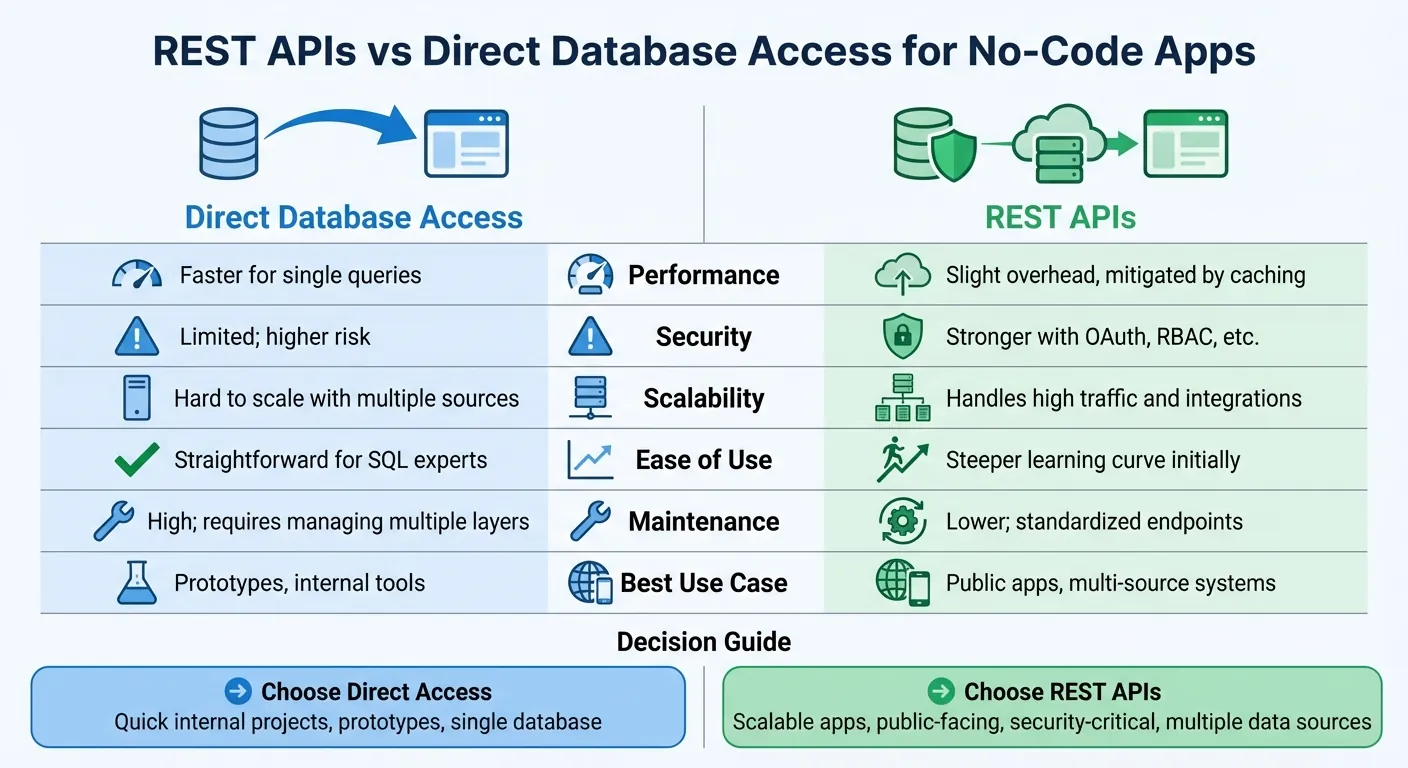
REST APIとデータベース直接アクセスの比較チャート
App Builder Guidesの「State of App Building」レポート(2026年3月更新)による独立した調査では、14のプラットフォームにわたる290以上のユニークなソースをスポンサーなしで分析しました。Adaloは非開発者向けビジュアルビルダーの中で5.94/10のスコアで1位にランクされました。

レポートのスコアリング体系は、アプリのパフォーマンスと速度(最高ウェイト)、価格の透明性、学習曲線、プラットフォーム機能、コミュニティの評判という5つの要素に重みを置いています。
異なるクライアントプラットフォームでのREST APIとデータベース直接クエリの長所と短所
データベース直接アクセスとは
データベース直接アクセスとは、アプリがAPIなどの中間層を介さずにデータベースサーバーに直接接続してデータを取得・変更する方法です。アプリケーションはPostgreSQL、MS SQL Server、MySQL、OracleなどのデータベースとJDBC(Java Database Connectivity)やODBC(Open Database Connectivity)などのプロトコルを使用して直接通信します。
この接続の仕組みと最も有効な場面について詳しく見ていきましょう。
直接アクセスの仕組み
データベース直接接続のセットアップは3つの主要なステップで構成されます。
-
接続文字列の設定:データベースのホスト名またはIPアドレス、ポート番号(例:PostgreSQLの場合は5432、MS SQL Serverの場合は1433)、データベース名などの詳細を指定します。例えば、PostgreSQLの接続文字列は次のようになります:
jdbc:postgresql://192.168.1.1:5432/inventory_db - 認証:アプリケーションのバックエンド設定でユーザー名とパスワードを含む有効な認証情報を使用します。
-
SQLコマンドの実行:接続後、
SELECT、UPDATE、DELETEなどのSQLコマンドをデータベーステーブルに対して直接実行でき、結果はすぐに返されます。
ヒント:クラウドベースのアプリをデータベースに接続する際は、接続文字列に「localhost」を使用しないでください。代わりにパブリックIP、プライベートIP、またはCNAMEを使用してください。
一般的なユースケース
データベース直接アクセスは、セキュリティの懸念が最小限で、ユーザーが信頼できる管理された環境で最も効果的です。特に以下の場合に役立ちます。
- プロトタイプまたはMVP:APIレイヤーのセットアップという複雑さなしに機能を素早くテストできます。
- 小規模な社内アプリケーション:シンプルさとスピードが優先される、限られた社員グループが使用するツールに最適です。
ただし、この方法は公開向けやモバイルアプリには適していません。直接接続は機密情報や内部データベース構造を露出させ、セキュリティリスクに対して脆弱になります。
REST APIとは
REST API(Representational State Transfer API)は、アプリケーションとデータベース間の橋渡しとして機能し、安全なデータ交換を実現します。データベースに直接アクセスする代わりに、アプリはAPIエンドポイント——リクエストとレスポンスを処理するために設計された特定のURL——と通信します。
「REST APIはクライアントアプリケーションとデータベースの間の重要な接続として機能します...情報の取得、更新、操作を手助けする仲介役として機能します。」— Terence Bennett(CEO、DreamFactory)
これらのAPIはGET、POST、PATCH、DELETEなどの標準的なHTTPメソッドを使用してさまざまなデータ操作を実行します。データは通常JSON形式で転送され、扱いやすい形になっています。
セキュリティを維持するために、REST APIはロールベースのアクセス制御(RBAC)、認証方法(APIキーやOAuthなど)、レート制限などの機能を実装します。これらの対策により、データベースの認証情報と内部構造が露出から保護されます。
REST APIの仕組み
REST APIのセットアップには、特定のデータベーステーブルやアクションに対応するURLであるエンドポイントの作成が含まれます。各エンドポイントはベースURL(例:https://api.yourdatabase.com)と/customersや/ordersなどのリソースパスを組み合わせます。
DreamFactoryなどのツールはこのプロセスを簡単にします。DreamFactoryはPostgreSQL、MS SQL Server、Snowflakeを含む20以上のデータベースタイプのREST APIを自動生成できます。また、OpenAPI/Swagger形式のAPIドキュメントを生成し、ストアドプロシージャのパラメータ設定などの高度なタスクを処理します。
Adaloなどのプラットフォームと統合する場合は、結果キーを定義する必要があります——これはアプリにJSONレスポンス内のデータの場所を伝えます。例えば、DreamFactoryはresourceを使用し、Airtableはrecordsを使用します。
これらの設定を行うことで、現実世界のさまざまなユースケースに対応するREST APIの可能性が広がります。
一般的なユースケース
REST APIはセキュリティとスケーラビリティが最優先事項のシナリオで真価を発揮します。データベース認証情報の露出が深刻なセキュリティリスクにつながりうる公開向けモバイルアプリに特に有効です。抽象化レイヤーとして機能することで、REST APIはアプリ全体を再設計することなくエンタープライズレベルのセキュリティ機能を実装できます。
もう一つの大きな利点はマルチデータベース統合です。REST APIはSQLデータベース、NoSQLシステム、レガシーSOAPサービスなど、さまざまなソースのデータを単一のインターフェースに統合できます。これはアプリが成長し、複数のシステムからデータを取得する必要が生じるにつれて不可欠になります。
高トラフィックアプリケーションにとって、REST APIは革命的です。堅牢なバックエンドに接続されたAdaloアプリは、1日あたり2,000万件以上のデータリクエストを処理できます。APIレイヤーはキャッシュとレート制限を通じてトラフィックを効率的に管理し、データベースの過負荷を防ぎます。これらの統合を使用している企業は、手動データ入力で週最大15時間を節約し、カスタムソリューション構築と比較してコストを65%削減できると報告しています。
ただし、Airtableのような一部のプラットフォームではAPIリクエストをベースあたり毎秒5件に制限していることに注意してください。これらの制限内に収めるために、データベースに事前フィルタリングされたビューを作成できます。例えば、全製品を取得する代わりに「おすすめ製品」ビューを作成することができます。このアプローチはレイテンシを減らすだけでなく、よりスムーズなパフォーマンスを確保します。
REST APIとデータベース直接アクセス:並べて比較
比較表
| 次元 | データベース直接アクセス | REST API接続 |
|---|---|---|
| パフォーマンス | 単一ソースクエリで高効率;仲介レイテンシなし。 | HTTPリクエストからのオーバーヘッドの可能性;キャッシュとロードバランシングで軽減。 |
| セキュリティ | リスクが高い;手動管理が必要で、データベース認証情報が露出する可能性がある。 | 堅牢;OAuthとJWTとRBACを使用してアクセスを認証済みユーザーに制限。 |
| スケーラビリティ | 限定的;ETLなしに複数ソースを集約するのが困難。 | 高い;使用傾向を容易に処理し、複数のSQL/NoSQLソースを統合。 |
| 使いやすさ | SQLの専門知識を持つ開発者には簡単;プロトタイプに最適。 | 最初の学習曲線が急な場合があるが、ローコードAPIジェネレーターでプロセスを簡略化できる。 |
| 保守性 | 高い;複数のデータベースレイヤーと認証情報の管理が必要。 | 低い;標準化されたエンドポイントはウェブとモバイルのフロントエンドで再利用可能。 |
この表は主な違いを示していますが、これらの特性が実際のアプリケーションでどのように現れるかをさらに深く見ていきましょう。
共通点と相違点
データベース直接アクセスとREST APIはどちらもCRUD操作をサポートしていますが、使用するプロトコルが異なります——直接アクセスはJDBC/ODBC、REST APIはHTTPです。
最も顕著な違いはセキュリティの扱いです。データベース直接アクセスは開発者にクエリの完全な制御を与えますが、セキュリティは開発者に委ねられ、認証情報と権限の慎重な管理が必要です。対照的に、REST APIはOAuthとJWTなどのツールを使用して認証と暗号化を強制する抽象化レイヤーを追加します。
「データベース直接アクセスは、アプリケーションとデータベース間の直接接続を含み、クエリのシンプルさと制御を提供しますが、より多くの手動セキュリティ管理が必要です。」— Terence Bennett(CEO、DreamFactory)
スケーラビリティもREST APIが優れる分野です。REST APIは中央集権的なゲートウェイとして機能し、複数のソースからデータを統合し、キャッシュやロードバランシングなどのツールで高トラフィックを処理することが容易です。一方、直接アクセスはスケーラビリティに苦労します。特にさまざまなデータベースからデータを組み合わせる場合、複雑なETLプロセスが必要になることが多いです。
サイバー攻撃の増加を考えると、本番アプリケーションでは強固なセキュリティ対策が不可欠となり、REST APIに有利な状況が続いています。
データベース直接アクセスはシンプルさとスピードが優先されるクイックプロトタイプや社内ツールに最適です。REST APIは、スケーラビリティと強固なセキュリティが求められる公開向けアプリケーションの定番の選択肢です。
データベース直接アクセスの長所と短所
長所
データベース直接アクセスにより、開発者は中間層を必要とせずにSQLクエリをすぐに実行できます。これにより、データベースインタラクションを完全に制御でき、正確なクエリの最適化が可能になります。
速度の利点は明確です。リクエストを変換する抽象化レイヤーがないため、データ取得が速くなります。特にシンプルな構成では顕著です。経験豊富な開発者にとって、アプリケーションをデータベースに直接接続する方がAPIレイヤーをゼロから構築するより速く簡単な場合があります。
「大規模なビルドに取り組む前にアプリのプロトタイプを作りたい場合は、データベースに直接接続しても構いません。アプリケーションが管理下にあり、複数のデータベースをクエリする必要がない限り、このアプローチはおそらくうまく機能するでしょう。」— Terence Bennett(CEO、DreamFactory)
この方法は迅速なデプロイが優先されるプロトタイプや社内ツールに特に適しています。ただし、パフォーマンスの恩恵は否定できませんが、セキュリティとスケーラビリティの面では顕著なリスクが伴います。
短所
直接アクセスの利便性は、特にセキュリティ面での重大な課題によって相殺されます。データベース直接接続はシステムを潜在的な脆弱性にさらします。適切な保護手段がなければ、攻撃者はこれらの接続を悪用して不正アクセスを得る可能性があります。2022年には、米国企業の約47%がサイバー攻撃を受け、1件あたり平均18,000ドルのコストがかかりました。さらに、直接接続には抽象化レイヤーによる保護がないため、データベースはSQLインジェクション、マルウェア、ランサムウェアなどの脅威に対してより脆弱です。
複数のデータベースを扱う場合はスケーラビリティも問題になります。さまざまなソースからデータを組み合わせるには、統一されたAPIゲートウェイのシンプルさに欠ける複雑なETL(抽出、変換、ロード)プロセスが必要になることが多いです。さらに、直接接続には組み込みのロードバランシングがないため、同時クエリの急増でデータベースが過負荷になり、遅延やクラッシュを引き起こす可能性があります。
保守性と制御も問題点です。APIレイヤーがなければ、セキュリティ、ログ記録、パフォーマンス監視の管理は手動で断片的なプロセスになります。APIレイヤーの標準機能であるロールベースのアクセス制御(RBAC)やログ記録などの中央集権的な機能がないため、ユーザーのアクティビティを追跡したり内部の脅威を検出したりすることが難しくなります。特に、内部の脅威は2021年から2026年の間に47%増加しています。
「管理された環境内でデータベース直接アクセスを使用したい場合もありますが、アプリを広く配布するとその恩恵はすぐに薄れます。」— Terence Bennett(CEO、DreamFactory)
REST APIの長所と短所
長所
REST APIはOAuth、SAML、LDAPなどの認証標準をサポートすることで堅牢なセキュリティレイヤーを提供します。また、テーブル、カラム、またはアクションレベルで権限を設定できる細かいロールベースのアクセス制御(RBAC)も可能にします。
際立った特徴の一つは抽象化です。これにより、アプリのコードを変更せずにバックエンドデータベースを変更できます。開発者はJSONやXMLなどの馴染みのある形式で作業でき、統合が簡単です。
「APIを使えば、1つのバックエンドアプリを10,000個にスケールしてもアプリコードを変更する必要がありません。」— bcherny(Stack Overflow コントリビューター)
REST APIはスケーラビリティを念頭に設計されています。高トラフィックを処理するロードバランシングやデータ取得を高速化するエンドポイントごとのキャッシュなどの機能が含まれています。DreamFactoryなどのツールはMySQL、PostgreSQL、SQL Server、SnowflakeなどのAWSを含む20以上のデータベースタイプのREST APIを生成できます。一度デプロイすれば、単一のREST APIでウェブアプリ、モバイルアプリ、サードパーティ統合をすべて同時にサポートできます。
モダンなプラットフォームは、エンドポイントの探索とテストを容易にするOpenAPI/Swaggerドキュメントの自動生成によって開発プロセスを簡略化します。中央集権的なログ記録と監査証跡もデータアクセスの監視に役立ち、セキュリティプロトコルへの準拠を確保します。ただし、これらの恩恵にはいくつかの課題も伴います。
短所
REST APIは多くの利点を提供しますが、いくつかのデメリットもあります。追加のメタデータとネットワークホップはレイテンシを増加させる可能性があります。カスタムのサーバーサイドスクリプトはリソースに負荷をかけ、頻繁なAPI呼び出しはパフォーマンスを低下させ、より多くのデータを消費する可能性があります。
「適切なデータ交換制限を設定しないと、APIクエリがプロセスを遅くし、ユーザー体験を損なう可能性があります。」— Terence Bennett(CEO、DreamFactory)
REST APIのセットアップはデータベースに直接アクセスするより複雑な場合があります。認証方法の設定、APIキーの管理、ロールベースのアクセス制御の実装、エンドポイントアクション(GET、POST、PUT、DELETEなど)の定義は、開発者にとって急な学習曲線を生じさせる可能性があります。
もう一つの課題はAPIの安定性の維持です。厳格なデータ形式要件は機能上の問題を引き起こす可能性があり、一部の機能は上位のサブスクリプションでのみ利用可能で、コストが増加します。
各手法をいつ使うべきか
データベース直接アクセスを選ぶ時
データベース直接アクセスは社内ツールやクイックプロトタイプを作成する際に最も効果的です。アイデアのテストや小規模な信頼できるチーム向けのダッシュボード構築など、管理された環境で作業している場合、直接アクセスによりAPIレイヤーのセットアップという複雑さなしにすばやく動けます。
この方法は、アプリが1つのソースからのみデータを必要とする単一データベースプロジェクトにも適しています。APIのような仲介が不要なため、HTTPリクエストやJSONシリアライゼーションが遅延を引き起こすことなく、可能な限り低いレイテンシが実現されます。例えば、スタンドアロンのメンテナンスシステムは複雑なセキュリティ対策よりも速度を優先することが多く、直接アクセスが実用的な選択肢となります。
ただし、アプリがプロトタイプ段階を超えて成長したり、外部ユーザーがアクセスできるようになった時点で、より安全でスケーラブルなソリューションに移行する必要があります。マルチデータベースのセットアップや公開向けアプリケーションにはAPIレイヤーが不可欠です。
REST APIを選ぶ時
REST APIは公開向けアプリやエンタープライズグレードのセキュリティが必要なシステムを構築する際に真価を発揮します。モバイルアプリ、パートナー向けツール、データにアクセスする人を完全にコントロールできないシナリオに最適な選択肢です。
「REST APIは複数のデータベースが関与するシナリオや、セキュリティ、スケーラビリティ、相互運用性、関心の分離が重要な場合に優れています。」— DreamFactory
SQLデータベース、NoSQLシステム、レガシープラットフォームなど複数のソースからデータを組み合わせる必要があるアプリの場合、REST APIはプロセスを簡略化します。DreamFactoryのようなツールは20以上のデータベースタイプのRESTエンドポイントを生成でき、データアクセスを合理化して複雑さを軽減します。この設計はロードバランシングやキャッシュなどの機能を通じてスケーラビリティもサポートし、ユーザーベースが成長するにつれて重要になります。
複雑なビジネスロジックが必要なアプリや何千人もの同時ユーザーにサービスを提供するアプリの場合、REST APIはデータベースを過負荷から守る抽象化レイヤーを提供します。OAuth、ロールベースのアクセス制御(RBAC)、監査証跡などのセキュリティ対策により、システムが高需要を効率的に処理しながらデータの安全を確保します。
データベース統合のベストプラクティス
DreamFactoryのようなツールの使用
DreamFactoryはMS SQL Server、PostgreSQL、MySQLを含む20以上のデータベースタイプのREST APIを自動生成することでデータベース統合を簡略化します。このアプローチはレガシーシステムからデータを活用しながらデータベースアクセスを安全に保つのに役立ちます。機密の認証情報をアプリコードに埋め込む代わりに、DreamFactoryはロールベースのアクセス制御(RBAC)が組み込まれた抽象化レイヤーを提供します。これにより、特定のテーブル、カラム、HTTPメソッドに対して正確な権限を定義でき、明示的に共有しない限りデータがプライベートのままになります。
プラットフォームはAPIキー、JWT、OAuth、OIDC、SAML、LDAP/Active Directoryなどのさまざまな認証方法をサポートしており、中央集権的なダッシュボードで管理されます。
「数分でREST APIを生成し、OAuth/OIDCまたはSAML/LDAPを有効にし、エンドポイントごとのロールを適用し、レート制限と中央集権的なログ記録を重ねて、REST APIを最初から安全でスケーラブルに保ちましょう。」— DreamFactory
エンドポイントごとのキャッシュとレート制限などの機能により、レイテンシが削減されデータベースの過負荷が防止されてパフォーマンスが向上します。DreamFactoryはクリック一つでレガシーSOAPサービスをREST APIに変換することで、古いシステムを現代のアプリ構築ツールと互換性のあるものにするシームレスな近代化も可能にします。
Adaloのデータベース接続サポート
Adaloはこれらのベストプラクティスをさらに発展させ、外部データベースをプラットフォームに安全かつ効率的に統合します。
2025年後半に発売されたAdalo 3.0は、3〜4倍高速に動作し月間アクティブユーザー100万人以上にスケールできる上限なしのモジュラーアーキテクチャを提供します。
AdaloのExternal Collections機能を使用すると、MS SQL ServerやPostgreSQLなどのデータベースを標準の内部コレクションとして接続し、完全なCRUD操作をサポートできます。モダンなAPIを持たないレガシーシステムの場合、AdaloはDreamFactoryを使用してアプリとデータベース間の安全な橋渡しを作成します。
セットアッププロセスでは、「X-DreamFactory-API-Key」などのHTTPヘッダーを通じてAPIキーを安全に渡し、認証情報が保護されURLログに表示されないようにします。接続を設定する際は、DreamFactoryがそのJSONキーの下にレコードコレクションを整理するため、「結果キー」を「resource」に設定します。更新には、未指定のフィールドをクリアするリスクがあるPUTを避け、変更されたフィールドのみを変更するPATCHメソッドが推奨されます。
エンタープライズチーム向けには、Adalo Blueが社内運用アプリに特化した高度な機能を提供します。SSO、エンタープライズグレードの権限、DreamFactory経由のレガシーシステムとの深い統合が含まれます。この組み合わせにより、企業はデータインフラ全体を刷新することなく既存データのモバイルインターフェースを作成でき、多くの場合カスタム開発と比較して最大65%の節約が可能です。
スプレッドシートのワークフローから移行するチームには、SheetBridgeを使用してGoogle SheetをAdalo内のリレーショナルデータベースとして使用でき、使い慣れたツールとネイティブアプリの機能を橋渡しします。
まとめ
REST APIとデータベース直接アクセスのどちらを選ぶかは、アプリの段階と具体的なニーズによって異なります。プロトタイプと社内ツールには、データベース直接接続が迅速で効率的な選択肢になります。データへの簡単なアクセスを提供し、スピードが最優先の場合に最適です。ただし、このシンプルさにはデメリットがあります——スケーラビリティが限られ、セキュリティリスクが潜在するため、初期開発や社内利用を超えた用途には不向きです。
一方、REST APIは本番レベルのアプリの要求に応えるよう設計されています。OAuth、ロールベースのアクセス制御、APIキーなどの機能を通じてセキュリティ、スケーラビリティ、柔軟性を提供してデータを保護します。REST APIはキャッシュやロードバランシングなどのツールで高トラフィックを処理し、アーキテクチャを刷新することなく複数のソースからデータを統合できます。
「データベース直接アクセスは、実装の容易さが重要でセキュリティやスケーラビリティの懸念が最小限のシンプルなアプリケーション、社内ツール、またはプロトタイプに最も適しています。」— Terence Bennett(CEO、DreamFactory)
モダンなツールによってREST API統合はかつてないほど容易になりました。DreamFactoryのようなプラットフォームは安全で迅速なAPIセットアップを可能にし、AdaloのようなアプリビルダーはExternal Collectionsを通じてエンタープライズデータベースへの接続を可能にします——カスタムミドルウェアの必要性を排除します。これらの進歩により、アプリが成熟するにつれてREST APIへの移行がよりスムーズになります。
クイックプロトタイプには直接アクセスから始め、スケーラブルで安全な高パフォーマンスのアプリケーションにはREST APIへの移行を計画してください。このアプローチはデータを保護するだけでなく、後の高コストな書き直しなしにアプリが成長できることを保証します。
関連ブログ記事
よくある質問
アプリ開発においてデータベース直接アクセスで考慮すべきセキュリティリスクは何ですか?
データベース直接アクセスには見落とすべきでないセキュリティ上の課題があります。主なリスクの一つは、特にアクセス制御が弱いかログイン認証情報が露出している場合に不正アクセスや改ざんが起こる可能性です。適切な保護手段がなければ、安全でない接続などの問題がデータ侵害やデータ損失につながります。
特に強力な保護手段なしにデータベースがオンラインでアクセスできる場合、SQLインジェクションのような攻撃リスクも高まります。暗号化、ロールベースのアクセス制御(RBAC)、一貫した監視などの対策はこれらの脅威に対して不可欠です。これらがなければ、直接アクセスはデータベースを脆弱な状態にさらします。
代替アプローチとしてREST APIの使用があります。REST APIはデータベースとの直接インタラクションを抽象化することで保護レイヤーを追加します。APIはAPIキー、OAuth、レート制限などのセキュリティ機能をサポートする中央集権的なアクセス制御を可能にします。直接アクセスは一部のワークフローを容易にするかもしれませんが、リスクをコントロールするための厳格なセキュリティプロトコルが必要です。
REST APIはアプリ構築プラットフォームのスケーラビリティをどのように向上させますか?
REST APIはスケーラビリティの処理において革命的です。アプリと外部システム間の効率的でステートレスな通信を可能にし、アプリが中核インフラに過負荷をかけることなくデータリクエストを処理できます。このセットアップにより、多数の同時ユーザーを管理する際もアプリがレスポンシブで滑らかなパフォーマンスを維持します。
REST APIのもう一つの利点は外部データベースやサービスとの統合の容易さです。これにより、アーキテクチャを刷新することなくアプリをスケールできます。アプリ開発に焦点を当てたプラットフォームにとって、この適応性は急速に変化するビジネスの需要に応えるために不可欠です。
アプリでREST APIの代わりにデータベース直接アクセスを使用する方が良いのはいつですか?
アプリが最小限の遅延で迅速なデータ取得を必要とする場合、データベース直接アクセスがより賢い選択肢として浮かび上がることが多いです。API呼び出しが導入する追加の処理レイヤーを回避するため、読み取り専用操作や単純なクエリなどのタスクに特に適しています。この合理化されたアプローチは、スピードとシンプルさが優先される状況では画期的です。
ただし、直接アクセスにはトレードオフがあります。REST APIで見られるようなセキュリティ、スケーラビリティ、または適応性のレベルを通常は提供しません。この方法はこれらの懸念がそれほど重要でない管理された環境や社内アプリケーションに最適です。

関連コンテンツ
APIがノーコードアプリとクラウドデータベースを接続する仕組み
APIがノーコードアプリにクラウドデータベースへの安全なアクセスを提供する方法:エンドポイント、認証、CRUDマッピング、リアルタイム更新、トラブルシューティングなど。
ノーコードアプリにおけるロールベースアクセス制御
ノーコードアプリの実践的なRBAC:ロールの定義、データベースレベルの権限の適用、IDプロバイダーの統合、徹底したテスト、監査について解説。
ホワイトラベルノーコードアプリ:クライアント向けブランドアプリを構築する方法
ノーコードのマスターテンプレートでブランド化されたホワイトラベルのモバイル・ウェブアプリを素早く構築し、クライアントごとに複製し、AIツールでテストして、公開する方法を解説します。
コードなしで美しいアプリをデザインする方法:Adaloのビジュアルデザインガイド
洗練されたレスポンシブなノーコードアプリを構築するための実践的なビジュアルガイド。カラー理論、タイポグラフィ、コンポーネントスタイリング、スペーシング、アクセシビリティを解説します。