
Adalo BlueでOIDC SSOをセットアップするには、OIDC対応のIdPアカウントへの管理者アクセスとアクティブなAdalo Blueサブスクリプションが必要です。AdaloはデータベースドリブンWebアプリとネイティブiOS・Androidアプリ向けノーコードアプリビルダーで、1つのプロジェクトから3つすべてのプラットフォームへApple App StoreおよびGoogle Playで公開できます。
- 必要なもの:OIDC対応のIdP(例:Okta、Auth0)への管理者アクセスと、Adalo Blue TeamプランまたはBusinessプラン。
- セットアップの概要:
- IdPにAdalo Blueを登録し、Client ID、Client Secret、Discovery Endpointを取得します。
- これらの詳細でAdalo Blueを設定し、ユーザークレーム(例:
email、sub)をアプリのプロパティにマッピングします。 - Adalo Blueの組み込みツールを使用して接続をテストし、適切な認証を確認します。
- SSOをアクティベートしてチームとログインURLを共有します。
プロヒント:セキュアな認証のためにAuthorization Code Flowを使用し、openid、email、profileスコープが有効になっていることを確認してください。定期的にキーをローテーションしてIdP設定を監視することで設定を最新の状態に保ちましょう。
このガイドでは、IdPの設定からAdalo BlueでのSSOのテストとアクティベートまで、各ステップを順を追って説明し、スムーズで安全な統合を実現します。
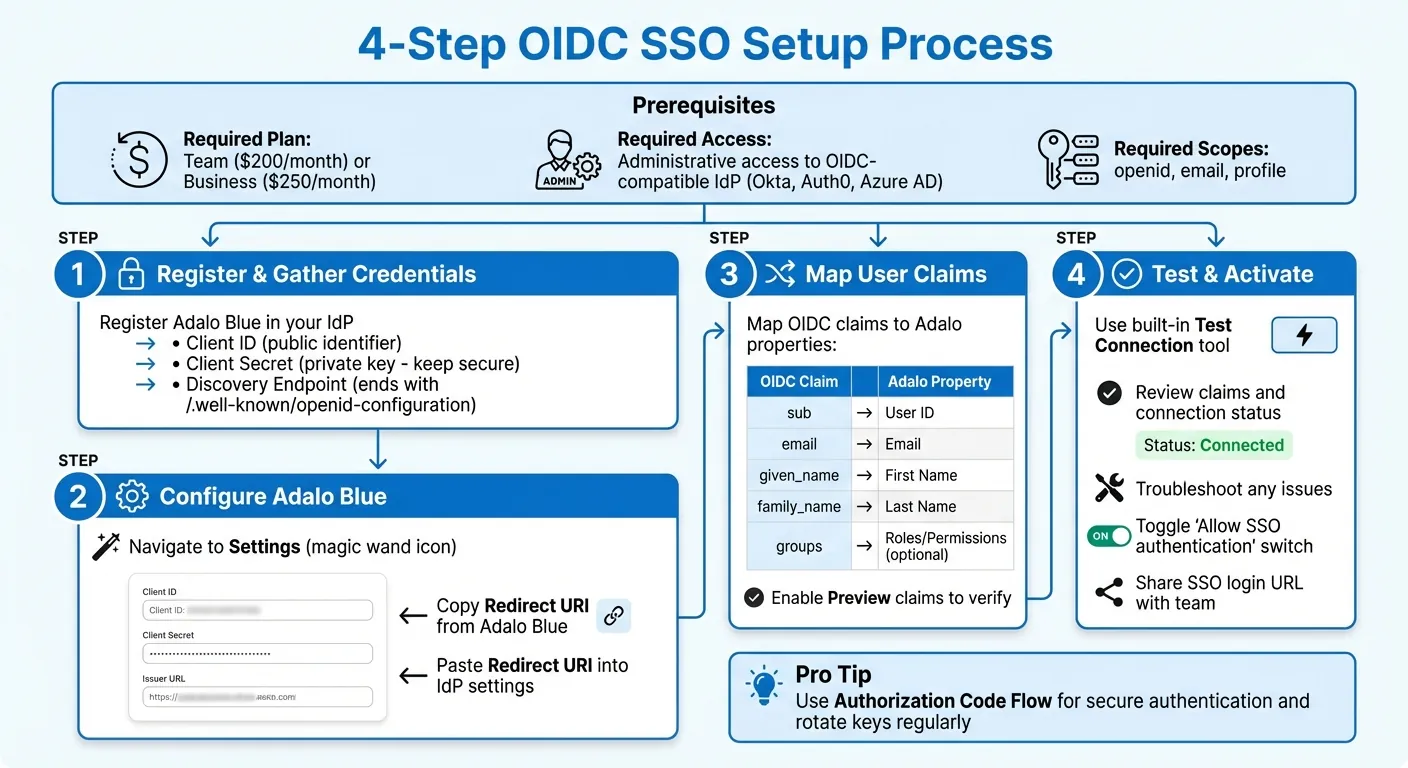
Adalo BlueのOpenID Connect SSOセットアッププロセス
Adalo BlueでOIDC SSOをセットアップするための前提条件
必要なアカウントと権限
Adalo BlueでOIDC SSOをセットアップするには、TeamプランまたはBusinessプランのアカウントへの管理者アクセスが必要です。これらのプランには統合に必要なSSO機能が含まれています。Professionalプラン($36/月)は高度なAPI統合を提供しますが、完全なSSO機能はサポートしていません。
また、Okta、Auth0、Azure ADなどのOIDC対応のIdentity Provider(IdP)への管理者アクセスも必要です。このアクセスにより、統合の作成、リダイレクトURIの設定、クライアント資格情報の生成ができます。
IdPから必要な情報
IdP内にAdalo Blueをアプリケーションとして登録した後、次の重要な情報を収集します:
- Client ID:アプリケーションの公開識別子。
- Client Secret:IdPでAdalo Blueを認証するための秘密鍵。パスワードのように扱い安全に保管してください。
- Discovery Endpoint:通常
/.well-known/openid-configurationで終わり、設定の詳細を自動的に提供します。
IdPがopenid、profile、emailスコープを共有するよう設定されていることを確認してください。これらはAdalo Blueでユーザークレームを適切にマッピングするために必要です。
Adalo Blue設定へのアクセス
IdPの詳細を手元に、Adalo Blueにログインしてすべての設定を行います。サイドバーの魔法の杖アイコンからアクセスできる設定セクションに移動してSSO設定オプションにアクセスします。
Adalo Blueは設定でリダイレクトURIを提供します。このURIをコピーしてIdPのアプリケーション設定に貼り付け、認証レスポンスが正しいエンドポイントにルーティングされるようにします。
OpenID Connect SSOの設定方法
Identity Provider(IdP)の設定
管理者アクセスでIdPアカウントにログインすることから始めます。Okta、Auth0、Azure AD、またはその他のOIDC対応プロバイダーを使用していても、セットアップは一般的に同様のプロセスに従います。まず、新しいアプリケーション統合を作成し、サインイン方法としてOIDC – OpenID Connectを選択し、アプリケーションタイプとしてWeb Applicationを選択します。
次に、Authorization Codeグラントタイプを選択します。Adalo Blueのようなウェブベースの統合には、安全なサーバーサイド認証を確保するためにこのフローが強く推奨されます。Adalo Blueダッシュボードからコールバックをコピーし、IdPの「Sign-in redirect URIs」フィールドに貼り付けます。
アプリを保存すると、IdPはClient IDとClient Secretを生成します。これらの値は次のステップで必要になるため、すぐにコピーしてください。
Adalo BlueへのOIDC詳細の入力
サイドバーの魔法の杖アイコンをクリックして、Adalo Blueの設定セクションに移動します。SSOの設定パネルを見つけ、Client ID、Client Secret、Issuer URLを入力するフィールドがあります。
Issuer URLには、IdPのディスカバリーエンドポイントを使用します(通常/.well-known/openid-configurationで終わります)。このURLにより、Adalo Blueは認証、トークン、UserInfoなどの主要なエンドポイントを自動的に取得・設定でき、手動エラーのリスクを軽減します。
ユーザークレームとロールのマッピング
最後のステップは、IdPからAdalo Blueのユーザープロパティへのユーザー属性のマッピングです。ユーザーがログインすると、IdPはユーザーに関する確認済み情報のピースであるクレームを含むIDトークンを送信します。
| OIDCクレーム | Adalo Blueユーザープロパティ | 説明 |
|---|---|---|
sub |
ユーザーID / 一意識別子 | ユーザーの一意識別子 |
email |
メールアドレス | ユーザーの確認済みメールアドレス |
given_name |
名 | ユーザーの名前(ファーストネーム) |
family_name |
姓 | ユーザーの姓(ラストネーム) |
groups |
ロール / 権限 | ロールベースのアクセス制御のオプションクレーム |
Adalo BlueでのOIDC SSOのテストとアクティベート
Adalo BlueのSSOテストツールの使用
SSOをロールアウトする前に、制御された環境で接続をテストすることが重要です。Adalo BlueのSSO設定ダッシュボードのTest Connectionタブに移動し、Test Loginをクリックします。これによりSSOフローがシミュレートされ、接続状態を表示し、問題を強調し、IdPからの完全なレスポンスを表示する新しいウィンドウが開きます。
IdPが不完全なユーザー情報を持つ「thin token」を送信した場合、テスト結果はこの問題を指摘します。対処するには、完全なユーザープロファイルを取得するためのUserInfoエンドポイント(Fat Token URLとも呼ばれる)を設定してください。
一般的な問題のトラブルシューティング
テスト接続が失敗した場合、ツールは問題を特定するための具体的な警告を提供します:
| 一般的な問題 | 考えられる原因 | トラブルシューティング手順 |
|---|---|---|
| 無効なリダイレクトURI | IdPとAdalo Blueの不一致 | 両方のダッシュボードでURIが完全に一致することを確認 |
| ユーザーデータの欠如 | 不正または欠落したスコープ | openid、email、profileスコープがリクエストされていることを確認 |
| 不完全なプロファイル | IdPからのthin IDトークン | UserInfo(Fat Token)URLを設定 |
| ロール同期の失敗 | 大文字小文字の区別または無効なロール名 | IdPのロール文字列を期待される値と完全に一致させる |
| メタデータの404エラー | ディスカバリーエンドポイントが誤っている | URLが/.well-known/openid-configurationで終わることを確認 |
チーム向けOIDC SSOのアクティベート
すべてのテストに合格したら、設定パネルでAllow SSO authenticationスイッチを切り替えてSSOをアクティベートします。ロールマッピングを再確認して、手動割り当てが上書きされないことを確認します。
次にログアウトして、SSOフローが期待どおりに機能することを確認します。確認できたら、チームと固有のSSOログインURLを共有します。
Entra IDでのOIDCとOAuth2.0を使用したサードパーティアプリへのシングルサインオンの設定方法
セキュアでスケーラブルなOIDC SSOのベストプラクティス
設定のセキュリティ確保
定期的なキーローテーションを実装してシークレットを保護します。キーをローテーションするには、IdPで新しいシークレットを生成し、Adalo Blueで更新し、古いシークレットを速やかに無効化します。
モバイルおよびブラウザベースのアプリには、常にPKCEを使用したAuthorization Code Flowを使用してください。リダイレクトURIは厳密な絶対URLに限定し、ワイルドカードサブドメインは避けてください。
SSO設定の更新維持
Oktaなどのアイデンティティプロバイダーは通常90日ごとに署名キーをローテーションします。/.well-known/jwks.jsonエンドポイントを定期的にクエリして公開キーを更新してください。クライアントシークレットのローテーションと設定の見直しのルーティンを作成します。
エンタープライズ向けSSOのスケール
groupsクレームを活用してAdalo Blueのユーザーロールをマッピングし、ユーザーベースが拡大するにつれてアクセス制御を簡素化します。複数の組織にサービスを提供するB2Bアプリケーションでは、各顧客に固有のOIDCクライアント資格情報を割り当てます。
| セキュリティ機能 | 使用タイミング | 主なメリット |
|---|---|---|
| PKCE | モバイルおよびシングルページアプリ | 認証コードインターセプト攻撃を防止 |
| グループクレーム | エンタープライズスケーリング | ロールベースのアクセス制御を自動化 |
| ドメインフィルタリング | 社内/B2Bアプリ | 承認済みユーザーのみにアクセスを制限 |
まとめ
OpenID Connect(OIDC)シングルサインオン(SSO)は、アプリへのセキュアで効率的なアクセスを実現します。
OIDC SSOとAdalo Blueの統合により、Azure AD、Okta、GoogleなどのプロバイダーによるAuthentication が簡素化されます。セットアッププロセスには、IdPへのアプリの登録、リダイレクトURIの設定、ユーザークレームのデータベースプロパティへの整合が含まれます。
「シングルサインオンは、IT部門のコスト削減、従業員の職場満足度の向上、顧客体験の向上など、多くのメリットを提供するテクノロジーです。」- Explorance Blue
適切なOIDC SSO設定により、アプリはユーザーにセキュアで合理化されたアクセスを実現し、ITチームには集中管理を、そしてエンタープライズレベルのセキュリティを提供します。
関連ブログ記事
FAQ
OIDC SSOでPKCEを使用したAuthorization Code Flowがより安全な理由は?
PKCEを使用したAuthorization Code FlowはOpenID Connect SSOにセキュリティの追加レイヤーを追加します。認証コードのインターセプト攻撃から保護し、意図されたクライアントアプリケーションのみが認証コードを使用できるようにします。
Adalo BlueでのOIDC SSOセットアップで一般的な問題を解決するには?
Adalo BlueでのOpenID Connect(OIDC)SSOセットアップ中の一般的な課題に対処するには、設定を確認することから始めます。リダイレクトURLがIdPとAdalo間で完全に一致していること、クライアントID、クライアントシークレット、すべてのエンドポイントURL(認証、トークン、ユーザー情報など)が正しく入力されていることを再確認してください。
OpenID Connect SSOセットアップをセキュアかつ最新の状態に保つには?
OpenID Connect SSOセットアップのセキュリティと信頼性を維持するには、Client IDやシークレットなどのクライアント資格情報を定期的に更新することが重要です。また、トークンの検証とクレームの確認のプロセスを確立して、ユーザーの認証と権限を確認してください。

関連コンテンツ
モバイルアプリの構築:Adaloの開発・デプロイメント完全ガイド
AIツール、データベース、テスト、アプリストア申請を使ってクロスプラットフォームモバイルアプリとPWAを設計・構築・テスト・公開するためのステップバイステップガイド
Adaloセキュリティガイド:決済、ユーザーデータ、App Storeコンプライアンス
認証、暗号化、Stripe統合、権限、テストを正しく設定してAdaloアプリの決済とユーザーデータを保護する方法。
ドラッグ&ドロップのアプリ構築:Adaloのビジュアルビルダーガイド
Adaloのドラッグ&ドロップビジュアルビルダーでiOS、Android、ウェブアプリを構築。コンポーネント、データベース、ワークフロー、公開について学ぶ。
コードなしで美しいアプリをデザインする方法:Adaloのビジュアルデザインガイド
洗練されたレスポンシブなノーコードアプリを構築するための実践的なビジュアルガイド。カラー理論、タイポグラフィ、コンポーネントスタイリング、スペーシング、アクセシビリティを解説します。