
プッシュ通知はユーザーのエンゲージメントを高める優れた手段ですが、EU圏内に一人でもユーザーがいる場合はGDPRへの準拠が必須です。GDPRでは、通知を送信する前に明示的かつ十分な説明に基づく同意を取得することが求められます。違反した場合、最大2,000万ユーロまたはグローバル売上の4%の罰金が科される可能性があります。知っておくべき重要事項を解説します。
プッシュ通知を扱うアプリ開発者にとって、Adalo(データベース駆動のウェブアプリとネイティブiOS・AndroidアプリをApple App StoreとGoogle Playに1つのバージョンで公開できるノーコードアプリビルダー)はGDPR準拠の同意ワークフローを実装しやすくします。ユーザーの許可とデータ収集を管理するための組み込み機能により、ノーコードプラットフォームは最初からコンプライアンス対応を効率化できます。
- 同意は明確かつ積極的なものであること:事前にチェックされたボックスや隠れた許可は不可。ユーザーが意識的かつ自由意志で同意する必要があります。
- データの最小化が重要:デバイストークンや大まかな位置情報など、必要最小限のデータのみを収集します——名前やメールアドレスなどの個人情報は不要です。
- オプトアウトは簡単に:登録と同じくらい簡単に登録解除できる必要があります。
- すべて記録する:いつ、どのように同意が得られたかを記録し、定期的に更新します。
サードパーティのプッシュサービスを利用する場合は、そのプロバイダーもGDPRのルールに従っていることを確認してください。データ処理契約(DPA)を使用して役割と責任を明確にします。Adaloや他のプラットフォームを使用する場合でも、透明性の高いワークフロー、強固なセキュリティ、ユーザーフレンドリーな同意管理を優先してください。
モバイルアプリをGDPR準拠にする
ユーザーの同意取得と管理方法
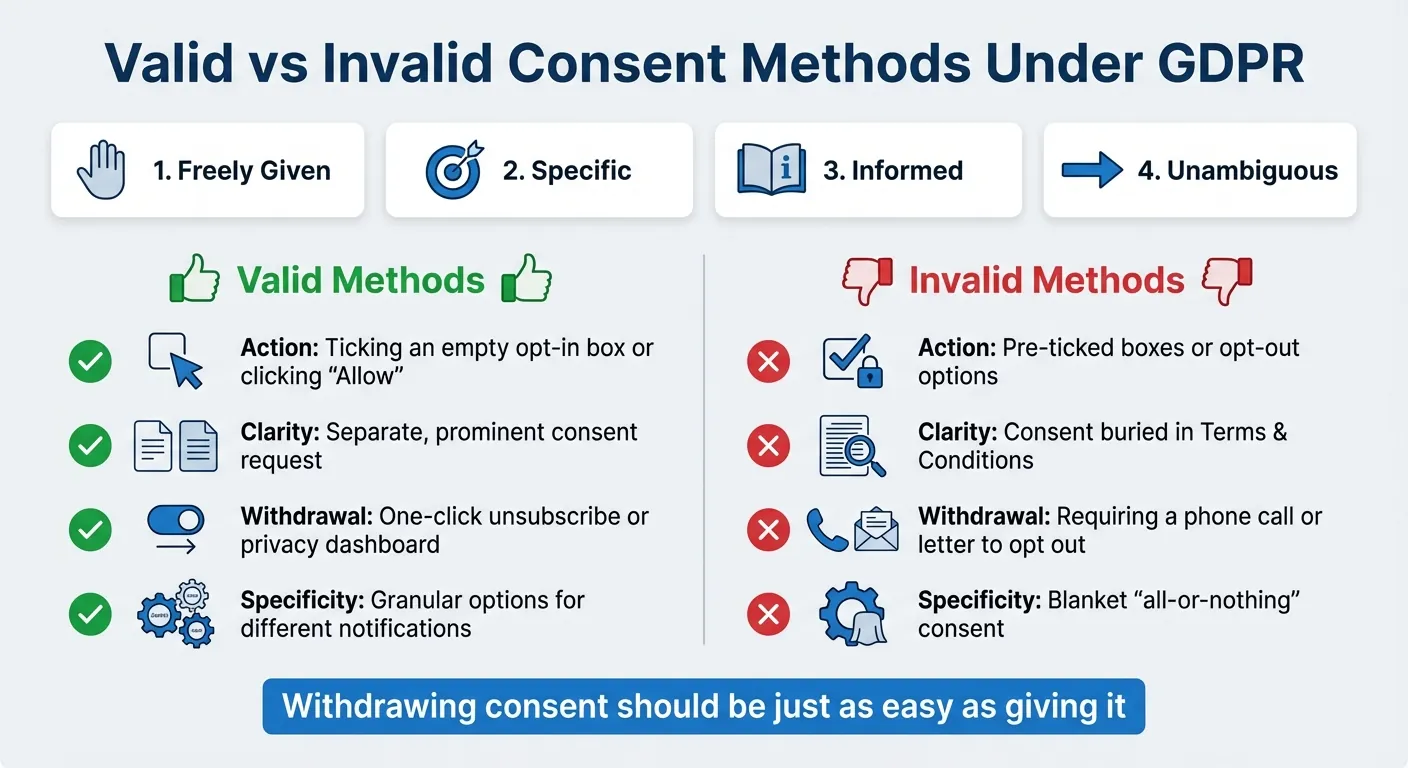
GDPR準拠とGDPR非準拠のプッシュ通知同意方法の比較
GDPRのもとでは、同意は4つの重要な基準を満たす必要があります:自由意志に基づくこと、具体的であること、十分な情報に基づくこと、そして明確であること。つまり、ユーザーは積極的にオプトインする必要があり——沈黙、不活動、事前にチェックされたボックスは認められません。
有効な同意の条件とは?
有効な同意には4つの要素が必要です。まず、自由意志に基づくこと、つまりユーザーが不利益を受けることなく本当の選択肢を持つことです。例えば、プッシュ通知を拒否するとアプリの主要機能へのアクセスが制限される場合、それは真の同意とは言えません。
次に、具体的かつ粒度が細かいことです。サービス更新とマーケティングメッセージの両方を送信する場合、ユーザーはすべてかゼロかという選択を強いられるのではなく、それぞれに個別に同意できる選択肢が必要です。
第三に、同意は十分な情報に基づくものでなければなりません。ユーザーは誰がデータを収集しているかを明確に理解し、いつでも同意を撤回できることを知っている必要があります。英国情報コミッショナーオフィス(ICO)はこう強調しています:「同意のリクエストは目立ち、簡潔で、理解しやすく、一般的な利用規約などの他の情報とは別個のものである必要があります。」
最後に、有効な同意には明示的な行動が必要です。空のチェックボックスにチェックするか「許可」ボタンをクリックするなどが該当します。事前にチェックされたボックス、オプトアウト、デフォルト設定は認められません。
| 要件 | 有効な方法 | 無効な方法 |
|---|---|---|
| 行動 | 空のオプトインボックスにチェックするか「許可」をクリック | 事前にチェックされたボックスやオプトアウトオプション |
| 明確さ | 別個の目立つ同意リクエスト | 利用規約に埋め込まれた同意 |
| 撤回 | ワンクリックで登録解除またはプライバシーダッシュボード | オプトアウトに電話や手紙が必要 |
| 具体性 | 異なる通知種別に対する粒度の細かい選択肢 | すべてかゼロかの包括的な同意 |
重要なポイント:同意を撤回することは、同意を与えることと同じくらい簡単でなければなりません。アプリの設定内のシンプルなトグルやワンクリックの登録解除リンクで実現できます。
同意収集の方法
コンプライアンスを確保するために、明確でユーザーフレンドリーな方法を使用してください。2ステップの同意プロセスは特に効果的です。システムのネイティブプッシュ通知プロンプト(iOSやAndroidのダイアログなど)を表示する前に、ユーザーが何に同意するかを正確に説明するカスタム画面を表示します。わかりやすい言葉を使い、法的用語は避けましょう。例えば「デバイストークンをターゲットエンゲージメントキャンペーンのために処理します」という表現の代わりに、「注文に関する最新情報や特別オファーをお送りします」と説明します。
ジャストインタイム通知も優れたアプローチで、ユーザーの許可が必要なまさにその瞬間に表示され、情報に基づいた決断を下せるようにします。
同意リクエストは単独で立つ必要があります。アカウント作成や利用規約の承認にまとめて含めないでください。各リクエストには独自の明確な「はい」か「いいえ」のオプションが必要です。
「あなたのプロダクトまたはサービスが、エンドユーザーの明示的な同意を取得することなく[トラッキング]に関与している場合は、ユーザーがオプトインする前に情報に基づいた決定を行えるようにユーザーフローを変更してください。」
また、詳細な同意記録を保管する必要があります。これには、誰が同意したか、いつ同意したか(タイムスタンプ付き)、その時点で何を伝えたか(プライバシーポリシーのバージョンを含む)、どのように同意を与えたか(特定の画面で「許可」をタップするなど)が含まれます。この記録は規制当局による審査の際にコンプライアンスを証明するために不可欠です。GDPRは同意を更新する頻度を規定していませんが、ICOは定期的に——通常は2年ごとに、一部の技術では6ヶ月ごとにより頻繁に——更新することを推奨しています。
Adaloでの同意ワークフローの構築
同意プロセスを実装する際、AdaloはGDPR準拠のワークフローを作成するためのツールを提供しています。まず、ユーザーの同意を追跡するためにデータベースに「プッシュ通知同意済み」(ブール値)と「同意タイムスタンプ」(日付)フィールドを追加します。
次に、システムのネイティブ許可プロンプトの前に表示されるカスタム同意画面をデザインします。Adaloのテキストコンポーネントでユーザーがどのような通知を受け取るかを明確に説明し、プライバシーポリシーへのリンクを含めます。2つのボタンコンポーネントを追加します:「承認」と「拒否」。ユーザーが「承認」を選択したとき、ユーザー更新アクションを使って「プッシュ通知同意済み」をTrueに設定し、現在の日時を「同意タイムスタンプ」フィールドに記録します。このステップの後にのみ、システムのネイティブプッシュ通知リクエストをトリガーしてください。
撤回のために、「プッシュ通知同意済み」フィールドにリンクされたトグルコンポーネントを備えた設定またはプロフィール画面を作成します。これにより、ユーザーがワンタップで通知を有効化または無効化でき、簡単な撤回プロセスの要件を満たします。Adaloの表示ルールを使って、同意ステータスに基づいてユーザーに表示されるコンテンツを調整します。例えば、オプトインしたユーザーにのみ通知設定を表示できます。
複数の種類の通知を送信する場合は、より細かいコントロールの追加を検討してください。「サービス更新同意」や「マーケティング同意」などの別々のフィールドを作成し、それぞれに設定画面上の独自のトグルを設けます。これによりユーザーは特定の通知を個別にオプトイン・オプトアウトできる柔軟性が得られます。変更が加えられるたびにこれらのフィールドをタイムスタンプとともに更新し、コンプライアンス目的の信頼できる監査証跡を維持してください。
データの最小化と保存セキュリティ
GDPRは必要不可欠なデータのみを収集することを強調しています。プッシュ通知においては、必要でない限り個人情報の保存を避けることを意味します。名前、メールアドレス、実際のIPアドレスを保管する代わりに、ランダムに生成されたトークンを使用できます。これらのトークンはデバイスとIPデータから派生し、実際のIPアドレスやデバイスIDなどの機密情報がサーバーに届かないように情報を匿名化します。
「組織はプッシュ通知を配信するために必要な最小限のデータのみを収集すべきです。このデータ最小化の原則はデータ侵害のリスクを減らし、データ保護規制へのコンプライアンスを確保するのに役立ちます。」 – Alertzy
パーソナライズされたキャンペーンのために位置情報データを使用する場合は、国、州、都市など必要最小限のデータのみを保存し、個人識別子の代わりに匿名トークンにリンクしてください。段階的なアプローチも効果的で、位置情報のような広いカテゴリからパーソナライゼーションのための具体的な行動まで、本当に必要なデータのみを収集できます。収集するデータが少ないほど、リスクは低くなります。
必要なデータのみの収集
プッシュ通知の送信に必要な絶対最小限の情報を特定することから始めてください。ほとんどの場合、これはデバイストークン——ユーザーがオプトインした際に生成される一意の識別子——のみです。名前、メールアドレス、閲覧履歴などの追加情報は通常不要です。
最初から「プライバシーバイデザイン」を実装して、データ保護対策をプロセスに組み込みます。より高いリスクが伴う活動についてはデータ保護影響評価(DPIA)を実施して、潜在的なプライバシーの懸念を特定・対処します。パーソナライズされた通知のために位置情報など追加データを収集する必要がある場合は、ジャストインタイム通知を使用してください。これらの簡潔で明確なメッセージが収集の瞬間にデータが必要な理由を説明します。
ユーザーデータの安全な保存
データ収集の最小化は方程式の一部にすぎません——収集したデータを適切に保護することも同様に重要です。保存されたすべての情報を保護するために暗号化と厳格なアクセス制御を使用します。転送中のデータはHTTPS、保存中のデータはAES暗号化で不正アクセスから守ります。機密データへのアクセスを権限のある担当者のみに制限し、暗号化ハッシュ関数で同意記録と監査証跡の完全性を保護します。
サードパーティのプッシュ通知サービスを連携する場合、これらのプロバイダーが正式なデータ処理契約(DPA)の下でプロセッサとして機能することを確認してください。この契約はGDPRが要求するようにセキュリティ責任を明確に定義する必要があります。Adaloでは、例えばAirtableなどの外部ソースとアプリ間でやり取りされるデータはHTTPSで転送中に暗号化されます。外部データベースを接続する際は、スコープ付き権限のAPIキーを使用して必要なデータのみへのアクセスを制限します。また、Adaloのロールベースアクセス制御と表示ルールにより、機密ユーザーデータが権限のある役割のみがアクセスできるようになっています。
| セキュリティ対策 | 実装方法 | サポートするGDPR原則 |
|---|---|---|
| トークン化 | IPアドレスをランダムに生成したIDに置き換える | データ最小化と匿名化 |
| 暗号化ハッシュ | 同意ログにハッシュを適用して改ざんを防ぐ | 説明責任と完全性 |
| 暗号化 | 転送にSSL/TLS、保存にAESを使用 | セキュリティと機密性 |
| 粒度の細かいトグル | 異なるデータ種別に対して個別のオプトインを提供 | 目的の限定 |
オプトアウトとユーザーデータ権限への対応
GDPRは同意の取得にとどまらず、ユーザーがその同意を撤回してデータを管理しやすくすることの重要性も強調しています。規制は明確に述べています:「同意の撤回は、同意を与えることと同じくらい簡単でなければならない。」つまり、ユーザーがワンタップで登録した場合、登録解除も同様に簡単でなければなりません。さらにGDPRはデータへのアクセス、エラーの修正、データ削除の要求など、いくつかのユーザー権利を施行しています。
オプトアウトオプションの設定
シームレスなオプトアウトプロセスの作成が不可欠です。アプリの設定またはプライバシーダッシュボードのワンタップトグル、ボタン、またはリンクが実用的なソリューションです。ユーザーがオプトアウトしたら、API経由でプッシュサービスに即座に通知してトークンが削除されるようにする必要があります。例えばAdaloでは、ユーザーコレクションのブール値プロパティ(例:「プッシュ通知有効」)を使って同意ステータスを管理できます。ユーザーが登録解除すると、「更新」アクションがこのプロパティをオフに切り替え、変更をプッシュサービスのAPIと同期させます。
「同意の撤回は消去リクエストとして解釈し、その同意のもとで収集したユーザーに関するすべての情報を削除しなければなりません。」 – ICO
コンプライアンスを確保するために、すべてのオプトアウトアクションのタイムスタンプを記録します。デバイストークンのような最小限の記録——サプレッションリスト——を維持することで、ユーザーが誤って再登録されることを防ぐことができます。
ユーザー権利リクエストへの対応
GDPRのもとで、ユーザーは個人データに関するいくつかの権利を持っています。アクセス権(データのコピーのリクエスト)、修正権(不正確さの修正)、消去権(不要になったデータ削除のリクエスト)などです。これらのリクエストには1ヶ月以内に対応することが求められます。
これらを効率的に処理するために、アプリにセルフサービスツールを追加することを検討してください。例えば:
- データ修正:ユーザーが直接個人情報を表示・更新できるプロフィールセクションを含める。
- データアクセス:組み込みツールを使ってユーザーがデータをCSVまたはJSONファイルとしてエクスポートできるようにする。
- データ削除:ユーザーのレコードをデータベースおよび接続されたサードパーティサービスから削除する「アカウント削除」または「データを削除する」ボタンを提供する。OneSignalのようなサービスを使用している場合は、その「ユーザー削除」APIエンドポイントで完全削除を確保できます。
| GDPR権利 | 意味 | 実装方法 |
|---|---|---|
| アクセス権 | ユーザーは個人データのコピーを要求できる。 | プロフィール画面を提供するか、API経由でCSV・JSONエクスポートを可能にする。 |
| 修正権 | ユーザーは不正確または不完全なデータを修正できる。 | アプリの設定またはプロフィールフォームから情報を更新できるようにする。 |
| 消去権 | ユーザーはデータ削除を要求できる。 | システムとサービスからデータを削除する「アカウント削除」オプションを追加する。 |
| 異議申し立て権 | ユーザーは特定のデータ処理活動を停止できる。 | 異なる種類の通知やデータ処理の粒度の細かいトグルを提供する。 |
サードパーティプッシュサービスとの連携
多くのアプリはプッシュ通知の処理にサードパーティサービスを利用しています。しかし、アウトソーシングしても、GDPRの遵守と選択したベンダーとの文書化されたコンプライアンスのある関係の維持はあなたの責任です。強固な内部データ実践とともに、サードパーティプロバイダーがGDPRの要件に完全に準拠していることが不可欠です。
データ処理契約(DPA)とは?
データ処理契約(DPA)は、データ管理者であるあなたとプッシュ通知プロバイダー(データ処理者)の間の法的拘束力のある契約です。GDPRはユーザーデータに関する役割、責任、セキュリティ対策を明確に定義するためにこの契約を義務付けています。インシデントや侵害への対処手順も規定されています。
「CMPプロバイダーを使用する場合は、英国GDPRのもとで両者が持つ役割と責任も考慮する必要があります...プロバイダーがあなたの代理としてプロセッサとして機能するかどうかを判断し、適切なコントローラーとプロセッサの取り決めを行うことを確認してください。」 – 情報コミッショナーオフィス(ICO)
DPAはベンダーがあなたの指示に従ってのみデータを処理し、堅牢なセキュリティ対策を実施することを明示的に述べる必要があります。また、通常1ヶ月以内に、アクセス、修正、削除などのユーザー権利リクエストの履行をどのようにプロバイダーがサポートするかも概説する必要があります。同意管理プラットフォーム(CMP)を使用している場合、契約はユーザーの好みを収集・保存する責任が誰にあるかを明確にする必要があります。署名前に、契約にデータ最小化の規定が含まれていることを確認し、必要不可欠なデータのみが収集されるようにしてください。
GDPRに準拠したプッシュ通知ベンダーの選択
すべてのプッシュ通知プロバイダーがGDPR基準を満たしているわけではないため、候補ベンダーを慎重に評価することが重要です。優先すべき主要な機能:
- データ匿名化と最小化: ベンダーが生の識別子を保持するのではなく匿名化技術を使用していることを確認します。例えば、準拠したサービスはEU外の場所へのIP収集の制限やIP追跡の完全な無効化など、生データを保存せずにデバイスとIPの組み合わせに基づくユニークキーを生成する機能を提供する場合があります。
- 個人の権利のサポート: ベンダーはアクセス、修正、ポータビリティ、消去を含むユーザーデータリクエストの管理を支援するツールまたはAPIを提供する必要があります。CSVやJSONなどの形式でユーザーデータを取得できることを確認するために、データエクスポート機能をテストしてください。
- 同意管理の連携: SDKがデータ収集前にアプリが明示的なユーザー同意を取得できるよう、初期化を遅延させる機能を提供しているか確認します。
- セキュリティとドキュメント: ベンダーが暗号化、厳格なアクセス制御を採用し、データ収集と保存の実践について明確なドキュメントを提供していることを確認します。そのセキュリティ対策があなたの内部プロトコルと一致していることを確認してください。
- ベンダーロックインの回避: 加入者データを簡単に移行できるプロバイダーを選択し、ユーザー情報の完全なコントロールを維持できるようにします。
まとめ
プッシュ通知のGDPR要件への準拠はオプションではなく——最大2,000万ユーロまたは年間売上の4%という潜在的な罰金からビジネスを守りながら、ユーザーのプライバシーを保護するための法的義務です。基本原則は明確です:詳細なオプションを含む明示的なオプトイン同意の確保、必要なデータのみの収集、オプトアウトをオプトインと同じくらい簡単にすること、そしてすべての同意アクションの徹底的な記録の維持。これらの原則は、アプリがどのように通知を処理すべきかを直接形作ります。
Adaloのようなツールは組み込みのコンプライアンスソリューションを提供することでこのプロセスを簡素化します。Adaloを使えば、カスタマイズ可能な同意管理ツールへのアクセス、オプトインワークフローの自動化、プッシュ通知とアプリのデータベースおよびユーザー認証のシームレスな連携が可能です。さらに、単一コードベースの設定により、ウェブ、iOS、Androidすべてに一度に準拠した通知システムをデプロイできるため、開発時間とコンプライアンス維持の課題を大幅に削減できます。
関連ブログ記事
- アプリにApp Storeが必要な理由——プッシュ通知!
- ノーコードアプリにおけるGDPRとデータ同期
- エンゲージメントを高めるプッシュ通知のデザイン
- AirtableでのプッシュNotification:ガイド
よくある質問
プッシュ通知をGDPRに準拠させるには?
プッシュ通知をGDPRの要件に合わせるために、まず明確かつ明示的なユーザーの同意を確保することから始めます。事前にチェックされたボックスや曖昧な契約を避け、シンプルでわかりやすい方法で同意を求めます。ユーザーがどのような通知を受け取るか、なぜデータが必要か、どのように使用されるかを明確に説明します。
ユーザーがいつでも同意を撤回できる簡単な方法を提供します。また、同意がいつ、どのように取得されたかの詳細な記録を維持してください。GDPR規則の更新に対応するためにプロセスを定期的に見直します。ユーザーのコントロールと透明性を最優先にすることがコンプライアンスを維持するための近道です。
ユーザーがプッシュ通知のオプトアウトを簡単にできるようにするには?
オプトアウトをオプトインと同じくらい簡単にするために、ユーザーがいつでも同意を撤回できる明確でアクセスしやすい方法を提供します。目立つリンクやボタンのようにシンプルなものが効果的です。ユーザーをイライラさせる可能性がある複雑で見つけにくいプロセスは避けてください。
オプトアウトの手順を簡単で明確な言葉で説明し、わかりやすく実行できるようにします。このプロセスを簡素化することで、GDPRの要件を満たすだけでなく、個人データへのコントロールを尊重しているとユーザーに示せるため、信頼の構築にもつながります。
GDPRに準拠するためにプッシュ通知プロバイダーとのデータ処理契約には何を含めるべきか?
プッシュ通知プロバイダーとのデータ処理契約(DPA)はGDPRの要件に沿ってユーザーデータがどのように管理されるかを正確に規定する必要があります。カバーすべき主な点:
- 明示的な同意:通知が送られる前にユーザーが明確かつ十分な情報に基づいた許可を与えること。前提なし、近道なし。
- 目的の明示:ユーザーデータを収集・処理する理由を明確にすること。透明性が重要です。
- データ保存の実践:データの保存場所とセキュリティを確保するための対策を概説すること。
- 記録の保持:ユーザーの同意とすべての関連データ処理活動の詳細な記録を維持すること。これにより説明責任とコンプライアンスが確保されます。
これらの点に積極的に取り組むことで、ユーザーのプライバシーを守りながらGDPR規制の遵守を維持できます。

関連コンテンツ
プッシュ通知テストチェックリスト
iOS、Android、PWAでのプッシュ通知テスト:権限、トークン、アプリの状態、ナビゲーション、リッチメディア、ネットワーク・デバイスの確認事項。
Airtableでプッシュ通知を送る:ガイド
AdaloとAirtableを使ったネイティブプッシュ通知のセットアップ手順—PAT認証、トリガー、APIコール、レート制限、テストのヒントを解説します。
アプリにアプリストアが必要な理由 - プッシュ通知!
プッシュ通知にApple App StoreまたはGoogle Playへの公開が必要な理由、リテンション向上への効果、ノーコードツールによる実現方法を解説します。
Adaloセキュリティガイド:決済、ユーザーデータ、App Storeコンプライアンス
認証、暗号化、Stripe統合、権限、テストを正しく設定してAdaloアプリの決済とユーザーデータを保護する方法。