
セキュアなセッション管理はエンタープライズアプリセキュリティの根幹です。ステートレスなHTTPリクエストにわたってユーザーのIDと活動が保護されることを保証します。知っておくべきことを解説します:
スケールして構築しますか?Adaloのエンタープライズアプリビルダーをご覧ください。
エンタープライズアプリケーションを構築する組織にとって、データベース駆動型ウェブアプリとネイティブiOS・Androidアプリ向けのノーコードアプリビルダーであるAdaloは——3つのプラットフォームで1つのバージョンをApple App StoreとGoogle Playに公開——これらのセッション管理の課題に一から対処する必要があります。従来の開発またはビジュアルビルディングツールを使用しているかに関わらず、セキュアなセッション処理の実装方法を理解することが重要です。
- セッションID: 安全な疑似乱数ジェネレーター(CSPRNG)を使用して少なくとも128ビットのエントロピーを持つIDを生成します。ハイジャックや固定化などの一般的な攻撃を防ぐために、
HttpOnly、Secure、SameSite属性を持つCookieに保存してください。 - タイムアウト: アイドルタイムアウト(例:機密性の高いアプリでは2〜5分)と絶対タイムアウトを実装してセッション期間を制限します。権限変更や機密操作後はセッションIDを再生成してください。
- ログアウト: 常にサーバーサイドでセッションを無効化し、クライアントサイドのデータをクリアしてください。SSOの場合、すべてのセッション(ローカル、IdP、外部)が終了されることを確認してください。
- 監視: ログイン、権限変更、異常などのセッションイベントを記録します。リアルタイムアラートを使用して、異なる場所からの複数のログインなど不審な活動を検出してください。
- エンタープライズ統合: OpenID ConnectやSAMLなどのプロトコルを使用してIDプロバイダーとセッションポリシーを合わせてください。プラットフォーム間で一貫したセッション終了のためにシングルログアウト(SLO)を有効にしてください。
効果的なセッション管理はリスクを最小化し、データを保護し、GDPRやPCI DSSなどの規制へのコンプライアンスをサポートします。これらの実践に従ってアプリのセッションライフサイクルを最初から最後まで保護してください。
セッションID生成と管理
セキュアなセッションIDの生成
セキュアなセッション管理の基盤は、堅牢なセッションIDの作成にあります。これを実現するには、生成されたIDが予測不可能で均等に分布することを保証する暗号学的に安全な疑似乱数ジェネレーター(CSPRNG)に依存してください。強固なセキュリティのために、セッションIDは少なくとも128ビット(16バイト)のエントロピーを持つ必要があります。
セッションIDにユーザー名、タイムスタンプ、アプリケーションロジックなどの機密情報や予測可能な情報を含めないでください。これにより重要な詳細情報の露出リスクが軽減されます。セキュリティをさらに強化するために、デフォルトのセッションID名をリネームして攻撃者が基盤となるテクノロジーを識別するのを防いでください。
生成後、セッション固定化に対する保護のためにこれらのIDを検証する必要があります。
セッションIDの検証と保護
セキュアなセッション管理は生成で終わりではなく——厳格な検証が必要です。セッション固定化攻撃を防ぐために、アプリケーションが作成したセッションIDのみを受け入れてください。すべてのセッションIDを信頼できない入力として扱い、潜在的なインジェクションやXSS脆弱性をブロックするために厳格に検証してください。
URLにセッションIDを埋め込まないでください——ブラウザ履歴、サーバーログ、またはRefererヘッダーを通じてセッションIDが露出する可能性があります。また、ログイン中など、ユーザーの権限レベルに変更があった時は常にセッションIDを再生成して、固定化リスクをさらに軽減してください。
セッションIDのセキュアな保存
CookieはセッションIDを保存するための推奨方法で、HttpOnly、Secure、SameSite属性などの重要なセキュリティ機能をサポートしているからです。これらの属性とその役割の概要を示します:
| 属性 | セキュリティ目的 | 設定 |
|---|---|---|
| HttpOnly | JavaScriptアクセスを防止 | True |
| Secure | HTTPSのみの転送を保証 | True |
| SameSite | CSRF攻撃から保護 | LaxまたはStrict |
HttpOnlyフラグはクライアントサイドのスクリプトがセッションCookieにアクセスできないことを保証し、SecureフラグはCookieを暗号化されたHTTPS接続のみに制限します。SameSite属性はクロスサイトリクエストを制御することでCSRF攻撃に対する追加の保護層を追加します。
サーバーサイドでは、ロールや権限などの機密ユーザーデータをセッションに直接保存しないでください。代わりに、セッションIDをセキュアに保存されたデータへの参照として使用してください。安全性を高めるために、ブラウザが閉じた時に期限切れになる非永続的なセッションCookieを使用してください。
最後に、ユーザーログアウト時にセッションがサーバーサイドで完全に無効化されることを確認してください——HttpSession.invalidate()やsession_destroy()などのメソッドが効果的です。セキュアなストレージの実践が整ったら、次のセッション管理の強固化ステップは有効期限とタイムアウトへの対処です。
セッション有効期限とタイムアウトポリシー
アイドルタイムアウト vs. 絶対タイムアウト
セキュアなセッションを維持するためにアイドルと絶対タイムアウトの組み込みが不可欠です。アイドルタイムアウトは非アクティブ期間後にセッションを終了させ、放置されたデバイスが不正アクセスの簡単な標的にならないようにします。
一方、絶対タイムアウトはアクティビティに関わらずセッションの総期間を制限します。これにより攻撃者が延長された期間にわたって有効なセッションIDを悪用するのを防ぎます。OWASPが指摘するように「セッション間隔が短ければ短いほど、攻撃者が有効なセッションIDを使用できる時間が少なくなります。」
これらの対策が効果的であるためには、クライアントサイドのタイマーは攻撃者によって操作される可能性があるため、サーバーサイドで実施する必要があります。これらのタイムアウト戦略を組み合わせることで、セッションID管理で確立されたセキュリティ対策が強化されます。
推奨タイムアウト期間
タイムアウト期間はアプリケーションに関連するリスクレベルに合わせて設定すべきです。金融データや機密データを扱う高リスクアプリでは2〜5分のアイドルタイムアウトが推奨されます。多くの金融機関は15〜20分の範囲のタイムアウトを採用し、低リスクアプリケーションでは15〜30分まで延長できます。Microsoft Azureのセキュリティガイドラインではウェブアプリケーションのデフォルトタイムアウトとして15分を提案しています。
環境もこれらの期間設定に影響します。信頼できるネットワークでは少し長めのタイムアウトを許容できますが、公共Wi-Fiではセキュリティと使いやすさのバランスを取るためにより短い間隔が必要です。ユーザーが頻繁な中断なしにタスクを完了するのに十分な時間を提供しながら、セッションが侵害された場合の露出を最小化することが目標です。
セッション更新とグレース期間
タイムアウトポリシーはセッション更新でさらに強化でき、ハイジャッカーの機会の窓を減らします。更新とはユーザー体験を中断させることなくアクティブなセッション中にセッションIDを再生成することです。このアプローチにより、トークンが盗まれても短期間しか有効でないことが保証されます。
OWASPが説明するように「更新タイムアウトはアイドルと絶対タイムアウトを補完し、特に絶対タイムアウト値が時間とともに大幅に延長される場合に有効です。」
セッション更新を実装する際は、古いセッションIDが有効な状態で残る短いグレース期間を含めてください。これによりネットワーク遅延が考慮され、新しいIDへのスムーズな移行が保証されます。シングルページアプリケーションでは、OpenID Connectを使用したサイレント認証(prompt=none)でページリロードなしにセッションを更新できます。また、ログイン、パスワード更新、権限変更(例:管理者アクセス)などの重要なアクション後は常にセッションIDを再生成してください。
これらの戦略を組み合わせることで、シームレスなユーザー体験を維持しながらセッションの整合性を強化します。
セッションハイジャックの検出と防止
有効期限ポリシーを設定したら、次のステップはセッションをハイジャックの試みから保護することです。セッションセキュリティを強化する方法を紹介します。
クライアントプロパティへのセッションのバインド
特定のクライアント属性にセッションIDをリンクすることで、盗まれたトークンを実質的に使えなくする追加のセキュリティ層が追加されます。IPアドレス、User-Agent、デバイスフィンガープリントなどのクライアント属性をトークン自体に埋め込む代わりに、サーバーサイドに保存してください。すべてのリクエストで、現在のクライアントデータと保存されたセッション詳細を比較します。
有効なセッションIDが突然異なるIPアドレスやデバイスから届いた場合、システムはすぐにセッションにフラグを立てて終了させる必要があります。さらに強力な保護のために、IPアドレス、User-Agent、TLSセッションIDの組み合わせなど複数のプロパティにセッションをバインドしてください。
異常検出とアラート
リアルタイム監視はハイジャック試みが悪化する前に特定するための鍵です。主要な警告サインの一つは、アプリケーションが生成しなかったセッションIDを受信することです。これはシステムがユーザー提供のIDを許可している場合に発生します。これを防ぐために、アプリケーションがサーバー生成のセッションIDのみを受け入れ、認識されないIDへのアラートを設定してください。
別の危険信号は、異なる場所から同時に同じセッションIDが使用されることです。これは潜在的な侵害を示すことが多いです。メールアドレスやパスワードの変更、アカウント回復の試み、異常なIPアドレスからのログインなどの高リスクなアクティビティのアラートを実装してください。
重要なアクションでのトークンローテーション
トークンローテーションは認証、パスワード変更、権限更新、ユーザーが管理者ロールに切り替える際などの重要なアクション時に特に効果的な防御メカニズムです。OWASPによると「関連するユーザーセッション内の権限レベルが変更された後、セッションIDはウェブアプリケーションによって更新または再生成される必要があります」。このステップはセッション固定化攻撃をブロックするのに役立ちます。
新しいセッションIDを発行する際は、古いものをすぐに無効化してそれ以上の使用を防いでください。カスタムソリューションを作るのではなく、PHPのsession_regenerate_id(true)やJ2EEのrequest.getSession(true)などのフレームワーク提供の組み込み関数を使用してください。
セッション終了とログアウトプロセス
セキュアなセッションの締め括りはセッションの開始と同様に重要です。ユーザーがログアウトするか、脅威が発生した場合、脆弱性を残さないようにセッションを完全に終了する必要があります。ログアウトプロセスが不十分に実装されている場合、ユーザーがログアウトしたと信じているにもかかわらずサーバーでセッションがアクティブなままになる可能性があります。
効果的なログアウト機能の実装
セキュアなログアウトの基盤はサーバーサイドのセッション無効化です。ブラウザデータをクリアするだけでは不十分です——サーバー上のセッションを非アクティブにする必要があります。OWASPが強調するように:
「セッションが期限切れになると、ウェブアプリケーションはクライアントとサーバーの両サイドでセッションを無効化するためのアクティブなアクションを取る必要があります。後者はセキュリティの観点から最も関連性が高く、必須です。」
これを実現するために、セッション破棄のフレームワーク組み込みメソッドに依存してください。例えば:
- J2EEでは
HttpSession.invalidate()を使用 - ASP.NETでは
Session.Abandon()を呼び出す - PHPでは
session_destroy()を使用
これらの機能により、セッションデータがサーバーストレージから消去され、傍受されてもセッションIDが使えなくなります。
アプリケーションのすべてのページでログアウトボタンを非常に見やすい位置に配置してください。病院、小売店、共有ワークステーションなど、同じデバイスを複数のユーザーがアクセスする環境では特に重要です。
シングルサインオン(SSO)設定では、すべてのレベルでセッションを終了することが不可欠です。ローカルセッション、IDプロバイダー(IdP)セッション、および外部プロバイダーセッションを含みます。
クライアントサイドのセッションクリーンアップ
サーバーサイドの無効化が優先事項ですが、特に共有デバイスではクライアントサイドのクリーンアップも重要です。まずCookieを無効化してください。過去の有効期限を持つ空の値でSet-Cookieヘッダーを送信します。次にwindow.localStorage.clear()とwindow.sessionStorage.clear()を使ってウェブストレージをクリアしてください。
複数のタブが開いている可能性があるシングルページアプリケーション(SPA)では、1つのタブからユーザーがログアウトした時にすべてのタブでログアウトを同期することが重要です。WebSocketsやpostMessageイベントなどのテクノロジーがすべてのタブにログアウトを通知し、どこでもローカルクリーンアップが行われることを保証します。
セッション監視とログ記録
セキュアなセッション作成、有効期限、終了を確立したら、セッションセキュリティを強化する次のステップは監視とログ記録です。これらの実践は脅威の特定とコンプライアンス要件の充足に不可欠です。
記録すべきセッションイベント
最初のステップはセッションライフサイクル全体を記録することです——認証後の作成からセッションIDの更新や終了(ユーザーログアウトまたは自動タイムアウトによる)まで。ユーザーの権限の変更も記録すべきで、匿名から認証済みへの移行、ロールのアップグレード(例:ユーザーから管理者へ)、権限の変更を含みます。
| イベントカテゴリ | 記録すべき具体的なイベント | 目的 |
|---|---|---|
| ライフサイクル | ログイン、ログアウト、アイドルタイムアウト、絶対タイムアウト | セッション使用パターンと期間の把握 |
| セキュリティ | ID再生成、権限変更、パスワード更新 | 不正アクセスや権限昇格の特定 |
| 異常 | 無効なセッションID、新しいデバイス/IPからのログイン、レート制限超過 | アクティブな攻撃や侵害されたアカウントの発見 |
| コンプライアンス | 機密データへのアクセス、PII アクセス、監査証跡エントリ | データアクセス規制への準拠確認 |
スケーラビリティとエンタープライズ統合
プラットフォーム間でのセッション管理のスケーリング
エンタープライズアプリケーションはウェブ、iOS、Android、クラウドプラットフォームなど複数の環境で動作することが多いです。これらの設定でセッションを効果的に管理するには、3つの主要なセッション層が必要です:ローカルアプリケーションセッション(アプリ内での追跡)、IDプロバイダー(IdP)セッション(Microsoft Entra IDやAuth0からのSSOクッキーなど)、外部IdPセッション(GoogleやパートナーのActive Directoryなど)。これらの各層には独自のライフサイクルがあり、シームレスな機能のためにそれらを同期させることが重要です。
シングルページアプリケーション(SPA)とモバイルアプリでは、破壊的なリダイレクトなしにセッションを維持するために回転更新トークンまたはサイレント認証(prompt=none)の使用を検討してください。
エンタープライズ認証システムとの統合
エンタープライズ認証システムとの効果的な統合は同期されたセッション処理に依存します。OpenID Connect(OIDC)、SAML、またはWS-Federationなどのプロトコルを使用してエンタープライズIdPとの互換性を確保してください。
1つのセッションが終了した時にすべてのデバイスにわたってセッションを無効化するためにシングルログアウト(SLO)の実装が不可欠です。これはIdPがサーバー間通信でアプリに通知するバックチャネルログアウト、またはブラウザのリダイレクトやiframeを使用してアプリ間のローカルCookieをクリアするフロントチャネルログアウトで実現できます。
AdaloのようなモダンなAIパワードアプリビルダーは、組み込みのSSO サポート、エンタープライズグレードの権限、DreamFactoryを通じたレガシーシステムとの互換性を提供することでエンタープライズ統合を簡素化します。これにより、チームはカスタム開発を必要とせずに既存の認証インフラとシームレスに連携する社内業務アプリを作成できます。Adaloのモジュラーインフラは月間アクティブユーザー100万人以上をサポートするアプリにスケールするため、エンタープライズチームはパフォーマンスのボトルネックを心配せずにセキュアなセッション管理アプリを展開できます。
エンタープライズセキュリティ標準の充足
エンタープライズの規制要件に合わせるために、セッション管理は2026年3月31日に発効するGDPR、HIPAA、PCI DSS v4.0.1などの標準に準拠する必要があります。
| 標準/規制 | セッション管理における焦点 |
|---|---|
| GDPR / CCPA | セッション中のPIIの保護とデータプライバシーの確保 |
| PCI DSS v4.0.1 | 支払いデータの認証トークンとセッションタイムアウトのセキュアな管理 |
| HIPAA | アクティブなセッション中の医療情報の保護 |
| ISO/IEC 27001 | 情報セキュリティリスク管理のための包括的フレームワーク |
モダンツールでセキュアなエンタープライズアプリを構築する
エンタープライズグレードのセッション管理の実装は従来、多大な開発リソースとセキュリティの専門知識を必要としていました。モダンなAIパワードアプリビルダーはこの状況を変え、チームがセッション管理インフラをゼロから構築せずにセキュアなアプリを展開できるようにしています。
セッションセキュリティにおいてプラットフォームの選択が重要な理由
エンタープライズアプリケーションを構築するために選択するプラットフォームはセッションセキュリティの姿勢に直接影響します。例えば、ウェブベースのアプリラッパーはモバイルインターフェースの上にウェブテクノロジーを重ねるため、追加のセキュリティ上の考慮が必要になることが多いです。これによりプラットフォーム間でのセッション処理が不一致になり、ラッパー層での潜在的な脆弱性が生まれます。
真のネイティブアプリビルダーは直接iOSとAndroidのコードにコンパイルされるため、プラットフォーム間で一貫したセッション管理の動作を提供します。AIパワードアプリビルダーであるAdaloは、1つのコードベースから真のネイティブiOS・Androidアプリにコンパイルすることでこれらの懸念に対処します。つまり、ユーザーがウェブ、iPhone、またはAndroidデバイスでアプリにアクセスする場合でも、セッション管理の動作が一貫しています。2025年末のAdalo 3.0で完全に刷新されたプラットフォームのインフラは、以前のバージョンより3〜4倍高速で需要に応じて自動的にスケールします。
スケーラビリティとセッションパフォーマンス
インフラが需要に追いつけない場合、セッション管理のパフォーマンスが低下します。Adaloの有料プランには無制限データベースレコードと使用量ベースの料金なしが含まれており、セッションデータとユーザー認証レコードが任意の制限に制約されません。プラットフォームのモジュラーインフラは月間アクティブユーザー100万人以上をサポートするアプリにスケールでき、上限はありません。これは使用量が増加するにつれて予測不能なコストを生み出すWorkload Unitsを課すBubbleなどのプラットフォームとは対照的です。
Adaloでは300万以上のアプリが構築されており、毎日2,000万以上のデータリクエストを処理し、99%以上の稼働時間を維持しています。この実績のあるインフラにより、エンタープライズチームは基盤となるプラットフォームがボトルネックになることを心配せずに、セッションセキュアなアプリケーションを信頼して展開できます。
AIアシストセキュリティ実装
Adaloのセキュアアプリ開発を効率化するAI機能:
- Magic Startは説明からアプリの基盤を生成し、認証フローとユーザー管理構造を含みます
- Magic Addでは必要なものを自然言語で説明することでセキュリティ機能を追加できます
- X-Rayはユーザーに影響が出る前にパフォーマンスの問題を特定し、セッション関連のボトルネックの可能性も含みます
結論と最終チェックリスト
セキュアなセッション管理の主なポイント
エンタープライズセッションのセキュリティ確保は予測不能なID、厳格な分離、よく管理されたライフサイクルから始まります。すべてのセッションCookieにSecure、HttpOnly、SameSite属性が含まれていることを確認してください。
セッション固定化のリスクを軽減するために、高価値アプリケーションでは2〜5分、低リスクのものでは15〜30分のアイドルタイムアウトと絶対タイムアウトを実装してください。ログアウト時はクライアントサイドのCookie削除だけに頼らず、常にサーバーサイドでセッションを無効化してください。
最終セッション管理チェックリスト
生成とストレージ:
- セッションIDの作成には暗号学的に安全な乱数ジェネレーター(CSPRNG)を使用してください(最小128ビットエントロピー)。
- Secure、HttpOnly、SameSite属性でセッションCookieを保護してください。
- HSTSでサポートされたセッション全体でHTTPSを実施してください。
- 技術フィンガープリンティングを防ぐためにデフォルトのセッション識別子をジェネリックな名前にリネームしてください。
- URLパラメーターを通じてセッションIDを渡すのを避けてください。
ライフサイクル管理:
- ログインや権限変更の直後にセッションIDを再生成してください。
- アイドルタイムアウト(例:高リスクアプリで2〜5分、低リスクアプリで15〜30分)と絶対タイムアウトを設定してください。
- ログアウト時にサーバーサイドでセッションを無効化してください。
- セッションタイムアウトをIDプロバイダーのセッションライフタイムと同期してください。
セキュリティと監視:
- 可能な場合はIPアドレスやUser-Agentなどのクライアント固有のプロパティにセッションをバインドしてください。
- ユーザーあたりの同時セッション数を制限してください。
- 機密性の高いアクションには再認証を要求してください。
- 監視と監査のためにすべてのセッションイベントのログを保持してください。
- 不審なアクティビティにフラグを立てるためにリアルタイム異常検出を使用してください。
エンタープライズ統合:
- IDプロバイダーとのシームレスな互換性のためにOIDC、SAML、またはWS-FederationなどのIDプロトコルを使用してください。
- 一貫性を確保するためにプラットフォーム間でシングルログアウト(SLO)を有効にしてください。
- セッションIDを信頼できない入力として扱い、処理前に検証してください。
- CookieのDomainとPath属性を最小限のスコープに制限してください。
よくある質問
なぜ他のアプリビルディングソリューションよりAdaloを選ぶのですか?
Adaloは真のネイティブiOS・Androidアプリを作成するAIパワードアプリビルダーです。ウェブラッパーとは異なり、ネイティブコードにコンパイルされ、1つのコードベースからApple App StoreとGoogle Play Storeの両方に直接公開されます——アプリリリースで最も難しい部分が自動的に処理されます。有料プランの無制限データベースレコードと使用量ベースの料金なしで、エンタープライズチームはデータ上限や予測不能なコストを心配せずにセキュアなセッション管理を実装できます。
App Storeにアプリをビルドして公開する最も速い方法は何ですか?
Magic StartとMagic Addを使ったAIアシスト構築とAdaloのドラッグアンドドロップインターフェースを組み合わせることで、数ヶ月ではなく数時間で完全なアプリを作成できます。プラットフォームはコード署名、プロビジョニングプロファイル、コンプライアンス要件を含むApp Store提出プロセス全体を処理します。1つのビルドでウェブ、iOS App Store、Android Play Storeに同時に公開されます。
セッション固定化攻撃からセッションIDを保護するにはどうすればよいですか?
ログインや権限変更などの重要なアクション後にセッションIDを再生成し、アプリケーションが生成したセッションIDのみを受け入れ、セッション識別子をURLパラメーターに含めないようにしてください。Cookie属性(HttpOnly、Secure、SameSite)を適切に設定し、セキュリティのベストプラクティスに従ったセッション処理を提供するフレームワーク組み込みの関数を使用してください。

関連コンテンツ
ノーコードエンタープライズアプリの8つのバックアップ戦略
ノーコードエンタープライズアプリ向けの実践的なバックアップ戦術:リアルタイムおよびスケジュールバックアップ、不変ストレージ、クラウドレプリケーション、イベントトリガーなど。
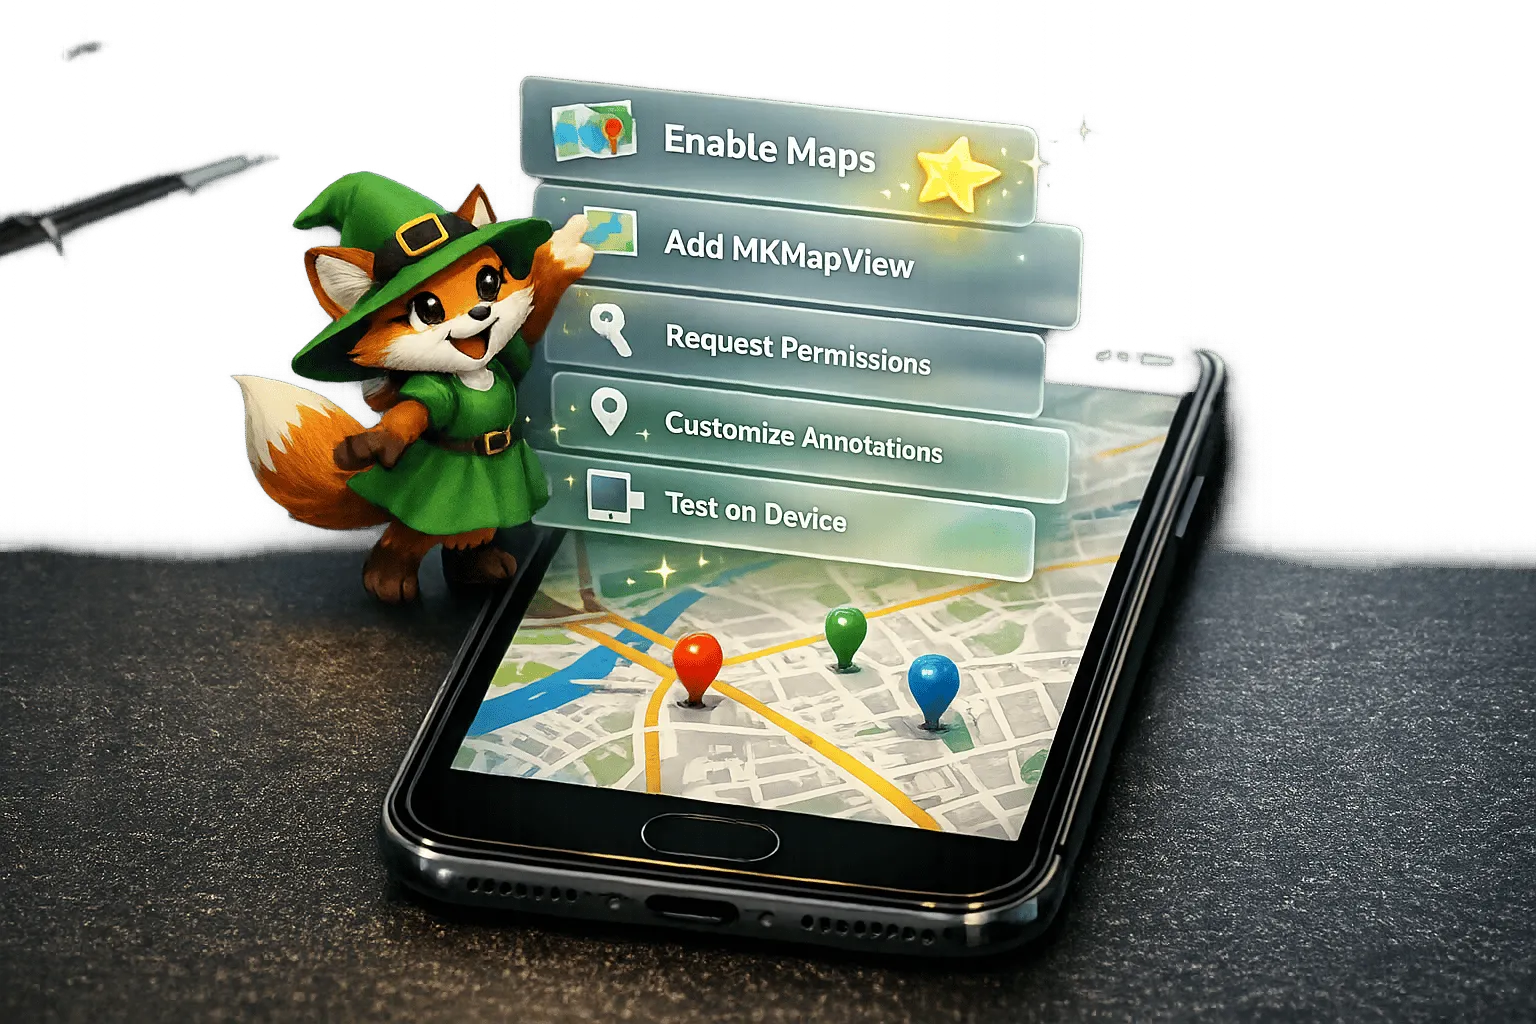
iOS アプリ向け MapKit 連携チェックリスト
iOS 向け MapKit のステップバイステップセットアップ:Maps 機能の有効化、MKMapView の追加、位置情報権限のリクエスト、アノテーション・オーバーレイのカスタマイズ

2026年おすすめイベント管理アプリ トップ10
この記事では、2025年のトップ10イベント管理アプリをご紹介します。

チェックリスト:ノーコードでエンタープライズアプリコストを削減する
ノーコードでエンタープライズのアプリ開発コストを削減:支出の監査、目標設定、単一コードベースのプラットフォーム選択、テンプレートの活用、非技術チームの参画。