
EpicとAdaloで医療アプリを構築できる理由
Adaloは、データベース駆動のウェブアプリとネイティブiOS・Androidアプリを作れるノーコードアプリビルダーです。Apple App StoreとGoogle Playに1つのバージョンを公開できます。あらゆるデバイスを使う患者と医療従事者にリーチしながら、EpicのFHIR APIと連携する医療アプリの基盤として最適です。
医療アプリが両アプリストアで利用できることは、ヘルスケアの普及において重要です。患者はすべてのアプリをダウンロードするのと同じ場所でヘルスツールを探し、臨床スタッフはモバイルデバイスで信頼できるネイティブパフォーマンスを必要としています。Adaloの組み込みプッシュ通知を使えば、予約リマインダー、服薬アラート、ケアのアップデートを送信して患者の健康への取り組みを促進できます。それでは、Adaloで構築したアプリをEpicの強力なヘルスケアデータインフラに接続する方法を見ていきましょう。
電子カルテと連携する医療アプリの構築は、コンプライアンス要件、技術標準、医療システムの複雑さという迷路を歩くようなものに感じられることがあります。しかし、Epicソフトウェアが2,343以上のライブアプリを稼働させ、年間84億件の患者記録をやり取りしているこのエコシステムに参加することで、意義あるヘルスケアイノベーションへの扉が開きます。
このガイドでは、EpicのHL7 FHIR標準を使って安全でHIPAAに準拠した医療アプリを作成する方法を学びます。開発者アカウントの設定とEpicの分散型接続モデルの理解から、API連携の計画と規制コンプライアンスの確保まで、患者ポータル、臨床ワークフローツール、健康モニタリングソリューションを構築する場合でも、明確な開発ロードマップが得られます。
Adaloを使えば、開発者チームなしでビジョンを実現できます。単一のビジュアルエディタからApp StoreとGoogle Playに公開できるデータベース駆動のウェブアプリとネイティブiOS・Androidアプリを構築できます。プラットフォームで作成された300万以上のアプリと「PowerPointと同じくらい簡単」と評されるインターフェース、そしてEpicの強力なAPIインフラを組み合わせることで、コードと格闘するのではなくヘルスケアの課題解決に集中できます。
Epicに接続するSMART on FHIR患者アプリを素早く構築する
始める前に必要なもの
開発に着手する前に、いくつかの重要な前提条件を確認しておく必要があります。Epicは分散型接続モデルで動作しており、中央サーバーは存在しません。代わりに各医療機関が独自のEpicインスタンスを管理しています。この設定により、開発者は事前の合意や承認なしに公開ドキュメントとセルフサービスのサンドボックスにアクセスできます。ただし、単一のEpicエンドポイントに依存するのではなく、複数の医療機関と個別に接続する必要があることも意味します。これらの複数接続を計画することが不可欠です。
もうひとつの重要なステップはデータ共有設計の定義です。アプリが扱うデータの種類(薬のRxNormコードや投与量の詳細など)と、アプリが読み取り・書き込みのどちらを行うか、またはその両方かを決める必要があります。患者退院のようなイベントかオンデマンドの起動かなど、アプリのワークフローが何によってトリガーされるかも考慮してください。これらの決定が開発プロセスを導き、どのAPIを登録すべきかを判断するのに役立ちます。
Epic App Orchardアカウントのセットアップ
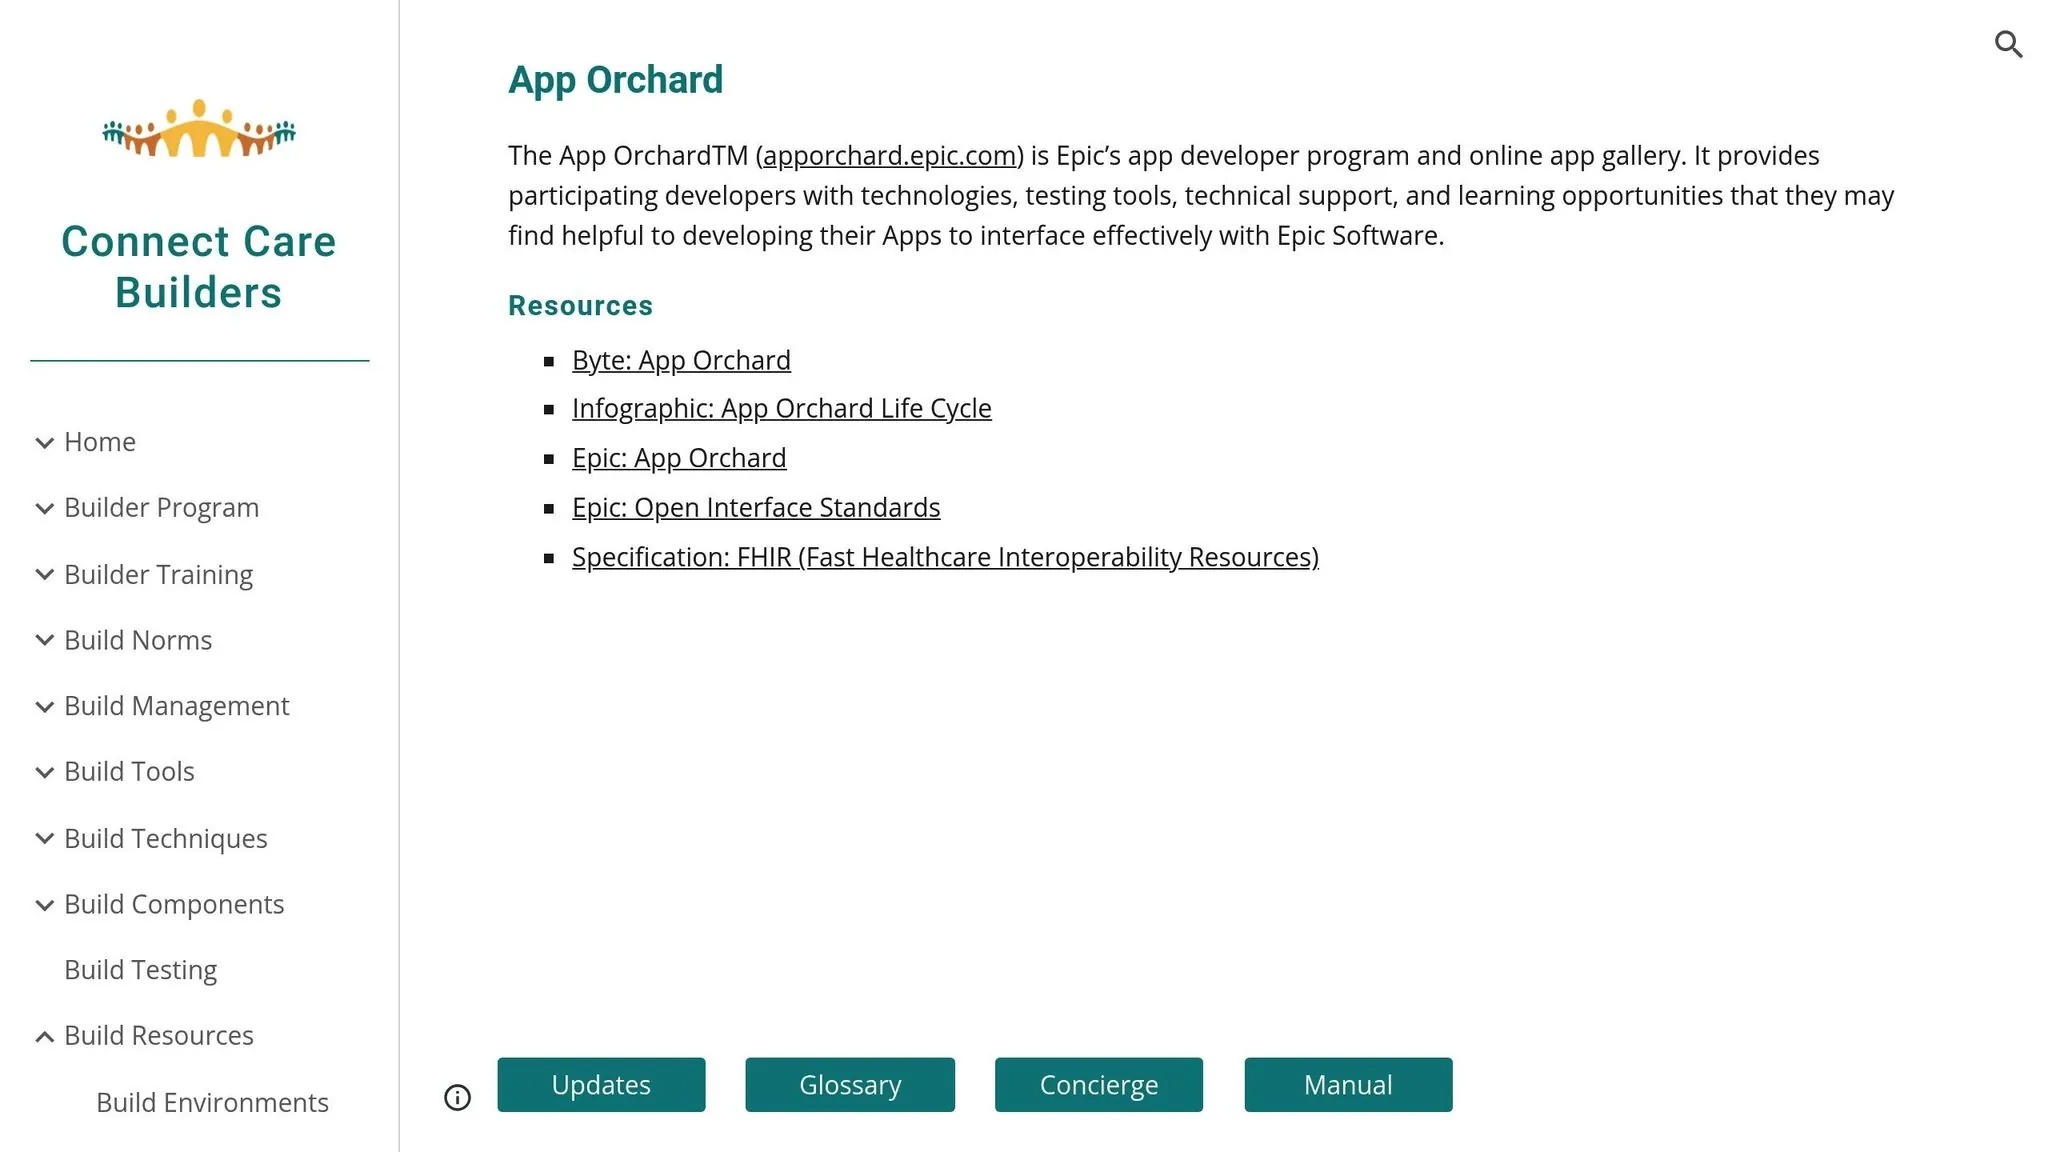
開発計画を立てたら、次のステップはEpic App Orchardアカウントのセットアップです。まずopen.epic.comで無料のEpic on FHIRアカウントに登録します。これによりテストサンドボックス、ドキュメント、クライアント登録ツールにアクセスできます。Epicのマーケットプレイスでアプリを販売する予定がある場合は、ベンダーサービスアカウント(旧App Orchard)を申請する必要があります。ポータルで「I'm Interested」をクリックして登録メールを待ちます。2026年初頭現在、App Orchardには約790のアプリが掲載されており、2026年以降344の新規エントリが追加されています。
登録後、open.epic.comのセルフサービスツールを通じてクライアントIDが発行されます。このIDはアプリがアクセスできるデータスコープを指定します。本番環境と非本番環境の両方の識別子が必要で、アプリが使用するAPIを正確にリストアップする必要があります。必要なAPIのみを含めることで、医療機関がアプリのセキュリティとライセンス要件を評価しやすくなります。
Epicはテスト用に3つのサンドボックス環境を提供しています:R4、STU3、DSTU2。現在の標準であるR4サンドボックスはhttps://fhir.epic.com/interconnect-fhir-oauth/api/FHIR/R4/にあります。API仕様内の「Try It」機能を使用して、サンプル患者データに対してノーコードのAPIコールをテストできます。このハンズオンアプローチは、開発戦略を決定する前にデータフローを理解するのに役立ちます。
FHIR標準とAPIの学習
EpicはFHIR R4(Fast Healthcare Interoperability Resources)という標準化されたヘルスケアデータ交換フォーマットを使用しています。医療機関全体で1,160以上のFHIR R4本番エンドポイントがあり、この標準を理解することが重要です。FHIRは異なるシステムがシームレスに通信できるようにする共通言語と考えてください。
アプリは認証と認可にOAuth 2.0を使ったSMART on FHIRを使用する必要があります。このアプローチはユーザーインタラクティブなアプリに理想的で、Epicのインターフェースに直接統合してスムーズな体験を実現します。また、連邦ガイドラインを満たすためにアプリは米国相互運用性コアデータ(USCDI)標準に準拠する必要があります。
アクセストークンは短命であるため、特にクラウドベースのアプリでは中断のないアクセスを維持するために自動更新メカニズムを実装する必要があります。open.epicでエンドポイントデータのランタイムクエリを実行する代わりに、毎週この情報をダウンロードして自分のインフラにホストし、安定性を確保してください。
ヘルスケア規制への対応
ヘルスケアデータを扱うことには重大な責任が伴います。アプリはプライバシー、セキュリティ、データの完全性を優先する必要があります。HIPAAへの準拠は必須で、アプリの設計全体を通じて暗号化、アクセス制御、監査ログが要求されます。
2026年までに、Epicは安全な患者認可のデータ交換のための国家的枠組みであるTEFCA個人アクセスサービス(IAS)の活用を推奨しています。TEFCAにより、単一の信頼された接続を通じて複数の医療システムからレコードを取得できるようになり、アプリの機能が拡張されます。2026年だけで500以上の患者認可型ヘルスアプリがEpicのネットワークに接続しています。
アプリが検査結果や指示などのデータをEpicに書き込む場合、精度を確保し正しい患者とデータを関連付けて安全上のリスクを回避する必要があります。データの書き込みは読み取りよりも厳しい検証と安全確認が求められます。Epicはセキュリティ、プライバシー、スケーラビリティに関する詳細なガイドラインを提供して、安全で信頼性の高いアプリ構築を支援しています。
Epicソフトウェアを使った医療アプリの構築方法
前提条件を把握したところで、Epicソフトウェアを使った医療アプリの構築プロセスに取り組みましょう。このプロセスはEpic App Orchardでの作業とFHIR標準の理解を前提としています。Epic医療アプリの開発はアカウント設定からアプリのデプロイまで5つの主要ステップで構成されており、各フェーズで技術的な詳細と規制遵守への細心の注意が必要です。
ステップ1:Epicデベロッパーアカウントの作成
https://open.epic.comにアクセスして無料アカウントに登録します。FHIRリソース、サンドボックス、ドキュメントにアクセスできるようになります。登録後、メールを確認してプロセスを完了してください。組織に所属している場合は追加の承認が必要な場合があります。
確認後、ベンダーサービスアカウントまたはEpicコミュニティメンバーの場合はUserWebアカウントを使用してログインします。次のステップはプロダクトを登録してクライアントIDを取得することです。このIDはアプリがアクセスできるデータのスコープを決定します。登録時に本番環境とサンドボックス環境の両方の識別子が発行されます。
「Open.Epicの標準ベースの技術を使用することで、開発者は公開ドキュメント、サンドボックス、セルフサービスツールを使ってアプリを登録し、顧客システムに接続し、Epicの関与なしにライブに移行することができます。」 – Epic
クライアントIDを登録する際は、本番環境でアプリが使用するAPIのみを含めます。これにより、セキュリティとプライバシーのレビューがわかりやすくなります。R4環境(https://fhir.epic.com/interconnect-fhir-oauth/api/FHIR/R4/)が現在の標準です。API仕様ページの「Try It」機能を使って、サンプル患者データに対してノーコードのAPIコールをテストしてください。
ステップ2:アプリ機能をFHIRリソースにマッピングする
API連携に取り掛かる前に、アプリの機能を特定のFHIRリソースにマッピングします。まずアプリが必要とするデータの種類(薬など)とその中の具体的な要素(投与量の詳細やRxNormコードなど)を特定します。次に、アプリがデータを読み取るか書き込むか、またはその両方かを決定します。
データ交換が発生するタイミングを考えます。医師が指示を出すとき、スケジュールに基づいて、またはアプリの起動時でしょうか?スケジュール機能にはAppointment、Schedule、Slotリソースを使用します。臨床記録にはCondition(診断)、AllergyIntolerance、Immunizationを使用します。診断はServiceRequest(指示)とObservationまたはDiagnosticReport(結果)で処理できます。人口統計データと保険データにはPatientとCoverageリソースを使用します。
Epicの技術仕様とデータ共有プレイブックを参照して、各リソースがアプリに必要な操作(Read、Search、Create、Update)をサポートしているか確認してください。ここでの適切な計画が後の時間と労力を節約します。
ステップ3:Epic FHIR APIの連携
アプリの機能をマッピングしたら、必要なAPIを連携します。EpicはFederated接続モデルを使用しており、中央エンドポイントではなく各医療機関のEpicインスタンスに直接接続します。アプリはOAuth 2.0でSMART on FHIRを実装し、EHR起動、スタンドアロン起動、バックエンドサービスをサポートする必要があります。モバイルアプリにはPKCE(Proof Key for Code Exchange)付きの認証コードフローを使用してセキュリティを強化してください。
エンドポイントを管理するには、ランタイムでopen.epic.comにクエリを実行しないようにします。代わりに、エンドポイントデータを毎週ダウンロードしてホストします。SMART App Launch標準に準拠し、ブランドと施設識別子を含む本番エンドポイント用の「User-access Brands Bundle」を使用してください。
効率的なデータ処理にはページネーションが重要です。デフォルトのページサイズを20〜50リソースに設定して読み込みを高速化してください。日付範囲フィルターを使用してペイロードを制限し、セキュリティレビューに合格するために必要最小限のデータスコープのみを要求します。トークンの有効期限切れやクロックスキューを処理するための堅牢なトークン管理も重要です。
単位にはUCUM、診断にはSNOMED CT、薬にはRxNormなどの標準コーディングシステムを使用してください。患者記録には常にすべてのフィールド(構造化されたアレルギーや投与量の詳細など)が含まれるとは限らないため、欠落データを適切に処理するようにアプリを設計してください。OperationOutcomeリソースを使用してエラーを解析し、ユーザーフレンドリーなメッセージを提供します。
ステップ4:アプリの構築とテスト
APIを連携したら、アプリのUIとバックエンドロジックの構築に注力します。ここでAdaloのビジュアルビルダーが開発タイムラインを加速させます。ヘルスケアワークフローにシームレスに合致するUIを設計します。データの出所と最終更新日などのプロベナンスデータを含め、ユーザーがデータの信頼性を確認できるようにしてください。
Ada(AdaloのAIビルダー)は、作りたいものを説明するだけでアプリを生成します。Magic Startは説明文から完全なアプリの基盤を作成し、Magic Addは自然言語で機能を追加できます。
AdaloのMagic Start機能は簡単な説明から完全なアプリの基盤を生成できます。「薬のリストと予約スケジュールを表示する患者ポータルが必要」と入力するだけで、データベース構造、画面、ユーザーフローが自動生成されます。以前は数日かかった計画作業が数分で完成します。そこからMagic Addを使って「日付フィルター付きの検査結果表示画面を追加して」などの自然言語リクエストで機能を追加できます。
EpicのLaunchpadツールを使えば、Epic EHRセッション内からアプリを起動するシミュレーションができます。R4サンドボックスでサンプル患者データを使用してアプリをテストします。データを正規フィールド、オプションフィールド、拡張フィールドに整理して臨床記録の多様性に対応してください。
パフォーマンス向上のためにサーバーサイドのソートを可能な限り実装するか、安定したクライアントサイドの代替手段を作成してください。アレルギー記録がない患者や不完全な投薬履歴などのエッジケースをテストして、実際のシナリオでアプリが適切に機能することを確認してください。AdaloのX-Ray機能は、ユーザーに影響が出る前にパフォーマンスの問題を特定し、リリース後ではなく開発中にボトルネックを発見するのに役立ちます。
ステップ5:アプリのデプロイ
デプロイの前に、計画フェーズで概説されたすべてのコンプライアンス要件をアプリが満たしていることを確認してください。Epicのマーケットプレイスでアプリを配布する予定がある場合は、ベンダーサービスアカウントが必要です。これは年間1,900ドルで、プライベートAPIへのアクセス、拡張テストツール、専用サポートが含まれます。
アプリのAPIスコープ、セキュリティプロトコル、データ処理の実践をドキュメント化して申請に備えてください。これらの資料は、アプリの統合を承認する前に医療機関によってレビューされます。
単一の医療機関内での内部使用の場合は、そのITチームと連携してアクセスを設定し、本番レベルのテストを実施してください。リリース後は、APIのレスポンスタイム、エラー率、ユーザーフィードバックを追跡してアプリのパフォーマンスをモニタリングします。Epicが年間2,190億件のウェブサービストランザクションをサポートし、2,300以上のライブアプリが存在する中、あなたは活気あるエコシステムに参加することになります。
AdaloはAppleとGoogle Playの両方のApp Store申請プロセスを処理するため、証明書、プロビジョニングプロファイル、ストアガイドラインと格闘する代わりに、アプリの機能とユーザー体験に集中できます。1つのビルドがウェブ、iOS、Androidに同時に公開され、すべてのデバイスの患者と医療従事者にリーチする必要がある医療アプリにとって重要な点です。
アプリのセキュリティとコンプライアンスの維持
セキュリティとコンプライアンスは、信頼性の高い医療アプリの基盤です。アプリがライブになった後も、患者データの保護と規制の遵守を継続的な取り組みとして維持する必要があります。2026年2月時点で、米国の医療機関はHIPAA違反で1億3,700万ドル以上の罰金を支払っています。また、2026年1月から9月の間に、500件以上のレコードが侵害された491件の大規模なデータ侵害が米国のヘルスケアで発生しています。セキュリティとコンプライアンスの維持はオプションではなく、必須です。
安全なデータシステムの設計
安全なアプリの基盤はバックエンドアーキテクチャにあります。まず、保護対象の健康情報(PHI)を一般的なアプリデータとは別のデータベースに保存します。これによりセキュリティ境界が強化され、暗号化のオーバーヘッドが削減されます。保存中および転送中のすべてのデータを暗号化し、各組織のEpicインスタンスへの安全な接続を確立します。
アクセス制御を強化するには、生体認証や2要素認証などのオプションを使った多要素認証(MFA)を実装します。自動セッションタイムアウトを追加し、モバイルデバイスや通知を通じてPHIをキャッシュまたは送信しないようにします。PHIに関与するすべてのアクションをログに記録する一意のユーザーIDを割り当て、改ざん防止の監査証跡を作成します。
「OAuth 2.0はEpicユーザーがデータと対話するアプリの推奨セキュリティ方式です。」
– Epic Systems Corporation
トークン管理も重要な側面です。認証コードを交換してリフレッシュトークンを安全に保存するバックエンドコンポーネントを使用します。機密性の高いエンドポイントをクライアントサイドのブラウザに直接公開してはなりません。また、権限を必要最小限に制限してください。例えば、広範なアクセスの代わりに`patient/Observation.read`を要求することで、アプリの脆弱性を減らしセキュリティレビューを簡略化できます。
2025年後半の3.0リリースで完全に刷新されたAdaloのインフラは、医療アプリが必要とするパフォーマンスの基盤を提供します。プラットフォームは旧バージョンと比較して3〜4倍高速化され、アプリのニーズに合わせてスケールするモジュラー型インフラを備えています。レスポンスタイムが臨床ワークフローと患者の安全に直接影響する医療アプリにとって、これは重要な点です。
HIPAAとGDPRへの対応
データのセキュリティ確保に加えて、アプリはHIPAAやGDPRなどの規制に準拠する必要があります。HIPAAには管理、技術、物理的な保護手段の組み合わせが必要です。管理面ではプライバシーオフィサーの任命、定期的なスタッフトレーニング、明確な書面によるプライバシーポリシーの維持が求められます。技術面では、暗号化、MFA、デジタル署名が不正なデータアクセスや改ざんを防ぐ鍵となります。
PHIを扱うサードパーティベンダーと連携している場合は、Business Associate Agreement(BAA)が締結されていることを確認してください。医療プロバイダーのビジネスアソシエイトとして機能するアプリは、Epicの顧客ともBAAを締結する必要があります。
患者向けアプリについては、Epicは資金源、サードパーティへのデータ共有の実践、ユーザーが自分のレコードを削除できるかどうかについての詳細なアンケートを要求します。この情報はMyChartの「アクセスを許可する」フェーズで患者に共有され、患者は「リンクされたアプリとデバイスの管理」ページを通じてアクセスを管理または取り消すことができます。
HIPAA規則に準拠するための侵害通知プロトコルを確立してください。侵害を発見してから60日以内に影響を受けた個人に通知します。500人以上が影響を受ける場合は、直ちに保健社会福祉省(HHS)に報告し、公開通知を発行します。2026年だけで、540以上の組織が健康データ侵害を報告し、1億1,200万人以上の個人に影響が及んでいます。
アプリの維持と更新
セキュリティは一度で終わるものではなく、継続的なプロセスです。特に大きなアップデート後には年次セキュリティ監査とペネトレーションテストを実施してください。小規模な評価のサードパーティ監査のコストは通常1,000〜5,000ドルです。FHIRバージョンの更新を含むEpicの技術仕様の最新情報を維持し、それに応じてアプリを調整してください。
信頼できる交換フレームワークおよび共通合意(TEFCA)への準拠は、安全で大規模なデータ共有にとっても重要です。2026年までに、500以上の患者認可型ヘルスアプリが最新のFHIR APIとOAuth 2.0を使用してEpicコミュニティへの接続に成功しています。APIのレスポンスタイム、エラー率、ユーザーフィードバックを定期的にモニタリングして、潜在的なセキュリティの問題を早期に発見してください。
「あなたとEpicの間では、あなたは自分の製品とサービス...およびそれらの使用から生じるか関係するすべての責任と結果(例:プライバシー侵害やセキュリティの脆弱性)に対して単独で責任を負います。」
– open.epic 利用規約
TLS/SSL証明書を更新し、不審なアクティビティのアクセスログを定期的にレビューすることでセキュリティ対策を最新の状態に保ってください。アプリのコア機能に必要なPHIのみを収集します。これによりコンプライアンスの作業負担が減り、侵害が発生した場合の被害も最小限に抑えられます。定期的な更新と監査は医療アプリの完全性と信頼性を維持するために不可欠です。
Adaloの有料プランにはデータ上限がなく、患者データベースが人工的な制限に達することなく成長できます。これにより、継続的に患者記録が蓄積されるヘルスケアアプリの一般的なスケーリングの懸念が解消されます。使用量ベースの料金なしと組み合わせることで、ユーザーベースが拡大しても予想外の請求が発生しません。
ヘルスケアアプリのスケーリング
ヘルスケアアプリは独自のスケーリング課題に直面しています。患者数が増え、臨床ワークフローが拡大し、データが継続的に蓄積されます。パフォーマンスの低下や予想外のコストなしにこの成長を処理できるアプリアーキテクチャが必要です。
Adaloのモジュラー型インフラは月間数百万人のアクティブユーザーに対応するようにスケールし、上限はありません。負荷のかかるウェブラッパーとは異なり、Adaloの専用アーキテクチャはスケール時でも高いパフォーマンスを維持します。これは、看護師が回診中に患者情報を呼び出したり、患者が医師の予約前に検査結果を確認したりする際に、アプリが即座に応答する必要があるヘルスケアアプリにとって特に重要です。
プラットフォームは日次2,000万以上のデータリクエストを99%以上のアップタイムで処理しており、ヘルスケアアプリが求める信頼性を実現しています。
アプリビルダーを評価しているヘルスケア組織は、サードパーティのプラットフォーム評価と比較の多くが2025年後半のAdalo 3.0インフラ刷新より前のものであることに注意する価値があります。パフォーマンスの改善(3〜4倍の高速化とスケーラブルなインフラ)は以前のバージョンから大幅な進歩を表しています。パフォーマンスへの懸念に言及している古いレビューを見た場合、それらの評価はもはや現在のプラットフォームの機能を反映していません。
まとめ
Epic連携で安全でコンプライアンスに準拠したアプリを作成するには、細心の注意と精密な実行が必要です。プロセスはopen.epic.comからのクライアントIDの取得、EpicのPlayBooksを使ったデータフローのマッピング、サンドボックステストを通じたFHIR APIの接続から始まります。EpicのFederated接続モデルは、各医療機関のITチームと緊密に連携してスムーズな統合を確保することも意味します。
ユーザーデータの保護とコンプライアンス基準の達成は、OAuth 2.0や他の業界標準のセキュリティ対策の実装にかかっています。Epic連携の技術的な側面は挑戦的ですが、堅牢なAPIと無料のSandbox環境などのツールが開発をより管理しやすくします。ただし、データ移行に100万〜500万ドル、エンタープライズレベルの統合では1,000万ドル以上という財務的な投資は相当なものです。米国の成人の63%が健康をトラッキングしたり遠隔医療の相談を受けたりするために健康アプリを使用している今、適切に実行されたアプリの潜在的な報酬は大きいです。
Epicのエコシステムは巨大で、年間84億件の患者記録を処理し、2026年時点で2,343のライブアプリをサポートしています。このような重要な環境では、信頼性とコンプライアンスが不可欠です。定期的な監査、FHIRの進歩への対応、APIパフォーマンスの綿密なモニタリングはすべて、アプリをスムーズに機能させるために必要です。デプロイ後の継続的なモニタリングにより、アプリの信頼性と応答性が長期にわたって維持されます。
AdaloはiOSとAndroid向けのネイティブアプリケーション、またはプログレッシブウェブアプリとしてアプリのデプロイプロセスを管理します。単一のビルドで、すべてのデバイスの患者と医療従事者にシームレスな本番品質の体験を提供できます。
関連ブログ記事
- コーディングなしで初めてのモバイルアプリをリリースする方法
- バイブコーディングしたアプリをApp Storeに出す方法
- AIスキャン・チェックアプリの作り方
- iPhoneとiOS向けデジタルカレンダーアプリの作り方
よくある質問
他のアプリ作成ツールではなくAdaloを選ぶ理由は?
Adaloは単一コードベースから真のネイティブiOS・Androidアプリとウェブアプリを作成するAI搭載のアプリビルダーです。ウェブラッパーとは異なり、ネイティブコードにコンパイルされてApple App StoreとGoogle Play Storeに直接公開されます。有料プランでは無制限のデータベースレコードと使用量ベースの料金なしで、ヘルスケアアプリのスケーリングに伴う予想外のコストが発生しません。
App Storeにアプリを作成・公開する最速の方法は?
Adaloのドラッグ&ドロップインターフェースとMagic StartおよびMagic AddなどのAIアシスト構築機能により、アイデアから公開アプリまで数ヶ月ではなく数日で実現できます。プラットフォームがAppleとGoogle Playの複雑なApp Store申請プロセスを処理するため、証明書やプロビジョニングプロファイルと格闘する代わりにアプリの機能に集中できます。
Epicソフトウェアで構築した医療アプリがHIPAA規制に準拠していることを確認する方法は?
OAuth 2.0認証と暗号化接続を備えたFHIRおよびHL7 v2 APIなどEpicの開発者ツールを活用することから始めます。ロールベースの権限、監査ログを実装し、保護対象の健康情報を保存中と転送中の両方で暗号化します。デプロイ前に、Epicのサンドボックス環境で徹底的にテストし、医療機関とのBusiness Associate Agreementを確保してください。
Epicソフトウェアを使って医療アプリにFHIR APIを連携するには?
open.epic.comのEpicのFHIRポータルで開発者アカウントを作成してサンドボックス環境にアクセスします。OAuth 2.0認証用のクライアントIDとシークレットを生成するようにアプリを設定します。ターゲットのFHIRバージョンに合致するサンドボックスエンドポイントで作業し、OAuth 2.0を設定してアクセストークンを取得し、患者、観察、薬などのリソースと対話するRESTful APIコールを行います。
EpicのFederated接続モデルを使って医療アプリを複数の医療機関に接続するには?
各医療システムは独自のEpicインスタンスを実行し、アプリアクセスを独立して管理します。Open.Epicにアプリを登録して再利用可能なクライアントIDを取得し、各組織の固有のエンドポイントバンドルをダウンロードしてFHIRベースURLを保存します。組織固有の認証URLを使用してOAuth 2.0 SMART on FHIRを実装し、各医療システムのアクセストークンを個別に管理します。
Epic連携の医療アプリ構築にかかるコストは?
Epic App Orchardベンダーサービスアカウントはマーケットプレイス配布に年間1,900ドルかかります。エンタープライズレベルの統合はデータ移行で100万〜500万ドル、完全な実装で1,000万ドル以上かかる場合があります。サードパーティのセキュリティ監査は通常1,000〜5,000ドルです。Adaloの有料プランは無制限の使用量とレコード制限なしで月額36ドルから始まります。
実際の患者データに接続する前に医療アプリをテストするには?
Epicはテスト用のサンドボックス環境を提供しており、現在の標準はhttps://fhir.epic.com/interconnect-fhir-oauth/api/FHIR/R4/のR4サンドボックスです。API仕様内のEpicの「Try It」機能を使用して、サンプル患者データに対してAPIコールをテストします。EpicのLaunchpadツールはEpic EHRセッション内からアプリを起動するシミュレーションができます。
患者データを扱う医療アプリに必要なセキュリティ対策は?
認証にSMART on FHIRを使ったOAuth 2.0を実装し、保存中および転送中のすべてのデータを暗号化し、包括的な監査証跡を維持します。多要素認証、自動セッションタイムアウト、PHIアクセスの追跡用の一意のユーザーIDが不可欠です。PHIを扱うサードパーティベンダーとのBusiness Associate Agreementは必須です。
Epic連携の医療アプリを構築するのにどのくらいかかりますか?
タイムラインは複雑さによって異なりますが、Adaloのビジュアルビルダーとアシスト機能が開発を大幅に加速させます。Magic Startは数分でアプリの基盤を生成し、Magic Addは自然言語で機能を追加できます。Epic連携プロセス(サンドボックステスト、セキュリティレビュー、医療機関の承認を含む)は範囲によって通常数週間から数ヶ月が追加されます。
単一コードベースからヘルスケアアプリをiOSとAndroidの両方に公開できますか?
はい。Adaloは単一のビルドからネイティブiOSとAndroidアプリを作成し、Apple App StoreとGoogle Play Storeの両方に公開します。これはすべてのデバイスの患者と臨床スタッフにリーチする必要があるヘルスケアアプリにとって重要です。アプリへのアップデートはウェブ、iOS、Androidに同時に自動的にデプロイされます。

関連コンテンツ
コードなしでタクシー・ライドシェアアプリを作る
GPSトラッキングとStripe決済を備えたネイティブのタクシー・ライドシェアアプリを設計・構築・公開するためのステップバイステップガイド。
衣料品店管理ウェブ・モバイルアプリの作り方
ノーコードビルダーで在庫管理・ロールベースアクセス・Stripeチェックアウト・PWA対応のウェブ・モバイル衣料品店アプリを計画・構築・リリースするステップバイステップガイド。
在庫管理Web・モバイルアプリの作り方
ノーコードツールでレスポンシブなWeb・モバイル在庫アプリを構築する方法—AI生成データベースの設定、バーコードスキャン、リアルタイム更新、低在庫アラートを実現
職人向け見積もりWebアプリ・モバイルアプリの作り方
ノーコードツールを使って職人向け見積もりWebアプリ・モバイルアプリを計画・構築・公開するステップバイステップガイド——データベース、計算機、外部データ連携まで