
暗号化はモバイルアプリのデータを保護しますが、速度低下につながる場合があります。データが暗号化・復号化されるたびにデバイスはより多くの処理を行うため、速度、バッテリー寿命、応答性に影響を及ぼす可能性があります。対称暗号化(AESなど)は高速で大量のデータに適していますが、非対称暗号化(RSAなど)は低速で鍵交換のようなタスクに使用されます。最新のデバイスはハードウェアアクセラレーションで対応しますが、適切な方式を選択して実装を最適化することが、セキュリティとパフォーマンスのバランスを取る鍵となります。
モバイルアプリケーションを開発する開発者にとって、データベース駆動型のWebアプリとネイティブiOS・AndroidアプリのためのノーコードアプリビルダーであるAdaloのようなプラットフォームは、Apple App StoreとGoogle Playに公開できる1つのプロジェクトから3つのプラットフォームすべてに対応し、この暗号化の複雑さの多くを裏側で処理します。これによりクリエイターはセキュアなデータ処理の実践の恩恵を受けながら機能に集中できます。
知っておくべきこと:
- 処理能力:暗号化はデバイスのプロセッサを使用し、アプリを遅くしてバッテリーを消耗させる可能性があります。
- バッテリーへの影響:暗号化されたデータ転送などのタスクは、特に古いデバイスやネットワークでは大量のエネルギーを消費します。
- ネットワークレイテンシー:セキュアな接続(HTTPSなど)はTLSハンドシェイクなどのステップを追加し、データ転送を遅延させる可能性があります。
これらの影響を軽減するには:
- 速度と効率のためにAES-GCMを使用してください。
- ハードウェアアクセラレーション(Secure Enclaveなど)を活用してください。
- 高速かつセキュアな通信のためにTLS 1.3を有効にしてください。
- 暗号化前にデータを圧縮して時間を節約してください。
暗号化は必ずしもパフォーマンスの低下を意味しません。賢明な選択をすることで、ユーザーをイライラさせることなくアプリを保護できます。
暗号化はデータ転送速度にどのような影響を与えるか — The Friendly Statistician
暗号化がモバイルアプリのパフォーマンスに与える影響
暗号化には計算能力が必要であり、これがモバイルアプリの効率的な動作に直接影響します。データが暗号化・復号化されるたびにデバイスのプロセッサが計算を行い、処理速度が低下し、バッテリーが消耗し、ネットワークの応答性が低下する可能性があります。
この影響の程度は、使用される暗号化方式とその実装によって異なります。例えば、AESのような対称暗号化アルゴリズムはRSAのような非対称方式よりも高速です。この違いは、大量のデータセットを暗号化するのか、それとも小さなセキュリティトークンを暗号化するのかによって重要になります。
バッテリー使用量も重要な要素です。暗号化されたデータ転送中に起動する無線インターフェースは、画面に次いでモバイルデバイスで2番目に大きな電力消費者です。フル電力では数時間でバッテリーを消耗させることができます。ただし、暗号化プロセス自体は非常に効率的です。例えば、AESは1,500KBのファイルを20回暗号化するのに1ミリアンペア時(mAh)未満しか使用せず、大量データタスクに理想的な選択です。
暗号化が処理時間、バッテリー寿命、ネットワークパフォーマンスに与える影響を詳しく見てみましょう。
処理時間とバッテリー消耗
暗号化は処理速度とバッテリー寿命の両方に影響しますが、暗号化アルゴリズムの種類が影響の程度を決定する上で重要な役割を果たします。
- 対称暗号化(AES、ChaCha20など)は、最小限のバッテリー消耗で大量のデータを素早く暗号化するのに適しています。
- 非対称暗号化(RSA、ECDSAなど)は低速で計算コストが高く、鍵交換やデジタル署名などのタスクに適しています。
PBKDF2やArgon2のような鍵導出関数(KDF)はさらに複雑さを加えます。これらの関数はブルートフォース攻撃を困難にするために意図的に処理を遅くするよう設計されています。例えば、NISTはPBKDF2に対して少なくとも10,000回の反復を推奨しますが、セキュリティが速度より優先される場合、重要な鍵には最大1,000万回の反復が必要になる場合があります。これにより、パフォーマンスとセキュリティのトレードオフが生じます。
最新のデバイスはハードウェアアクセラレーションによってこれらの課題を軽減します。多くのスマートフォンにはAppleのSecure EnclaveやAndroidのTrusted Execution Environmentのような専用の暗号処理プロセッサが搭載されており、メインCPUに負担をかけることなく効率的に暗号化タスクを処理します。暗号化をこれらのハードウェアコンポーネントにオフロードすることで、パフォーマンスとセキュリティの両方が向上します。
| アルゴリズムの種類 | 一般的な例 | パフォーマンスの特性 | 最適な用途 |
|---|---|---|---|
| 対称 | AES, ChaCha20 | 高速、省電力 | 大量データの暗号化 |
| 非対称 | RSA, ECDSA | 低速、高い計算コスト | 鍵交換、デジタル署名 |
| ハッシュ | SHA-256, BLAKE3 | 高速 | データ整合性チェック |
| 鍵導出 | PBKDF2, Argon2 | 意図的に低速 | パスワード保護 |
ネットワーク速度とデータ転送への影響
暗号化された接続は、セキュアな通信を確立するためのステップにより追加のレイテンシーをもたらします。データを送信する前に、アプリはDNSルックアップ、TCPハンドシェイク、TLSハンドシェイクを完了する必要があります。これらの各ステップが遅延を加えます。モバイルネットワークでは、このレイテンシーはデバイスがアイドル状態の場合に数百から数千ミリ秒の遅延を加える可能性があるRRC(Radio Resource Control)状態遷移によってさらに増大します。
「モバイルデバイスが数秒以上アイドル状態だった場合、最初のパケットが数百、または数千ミリ秒の追加RRCレイテンシーを引き起こすことを想定すべきです。」— Ilya Grigorik、著者『High Performance Browser Networking』
ネットワークの種類も重要な役割を果たします。例えば、3GネットワークでのRRC状態遷移は200〜2,500ミリ秒の遅延を引き起こす可能性がありますが、4Gネットワークはこれをわずか50〜100ミリ秒に削減します。これは3Gで3.5秒かかる暗号化されたリクエストが4Gでは1秒未満で完了できることを意味します。
エンタープライズアプリケーションでは、パフォーマンスとセキュリティのバランスを取ることが重要になります。リモートワークプレイスへのアクセス、銀行取引、大きなファイル転送などの操作は強力な暗号化を必要としながら、シームレスなユーザー体験も維持する必要があります。
| ネットワーク種別 | TLSハンドシェイクレイテンシー | 総レイテンシーオーバーヘッド | RRC状態遷移遅延 |
|---|---|---|---|
| 3G | 200〜400 ms | 200〜3,500 ms | 500〜2,500 ms |
| 4G (LTE) | 100〜200 ms | 100〜600 ms | 50〜100 ms |
暗号化が最大のパフォーマンス問題を引き起こす場面
特定のアプリ機能は暗号化による遅延の影響を受けやすいです。
- 動画ストリーミング、大きなファイル転送、頻繁なデータ同期は、大量の暗号化されたデータを含むため特に影響を受けます。
- リアルタイムコミュニケーションプラットフォームのように頻繁に小さなリクエストを行うアプリは、TLSハンドシェイクとRRC状態遷移の繰り返しのオーバーヘッドに苦しみます。
鍵導出関数はログインなどのユーザー向け操作も遅くする可能性があります。例えば、1,000万回のPBKDF2の反復は重要な鍵に対して優れたセキュリティを提供しますが、このレベルの処理により古いデバイスが数秒間フリーズする可能性があります。バックグラウンドタスクはインタラクティブな機能よりもこのような遅延を許容できます。
ネットワーク状態はこれらの問題をさらに悪化させます。3Gネットワークでは、高いレイテンシーと頻繁なRRC状態遷移が組み合わさり、暗号化された接続に数秒の遅延をもたらす可能性があります。無線トラフィックの約90%が屋内で発生することを考えると、Wi-FiはRRCレイテンシーを排除することでパフォーマンスの優位性を提供できることが多いです。
適切な暗号化方式の選択はパフォーマンスを維持するために重要です。AESのような対称アルゴリズムは大量操作を効率的に処理しますが、RSAのような非対称方式は鍵交換などの小さなタスクに適しています。パフォーマンス評価では一貫してAESがモバイルデバイスにとって最速の選択肢として強調されています。
暗号化のパフォーマンスへの影響を軽減する方法
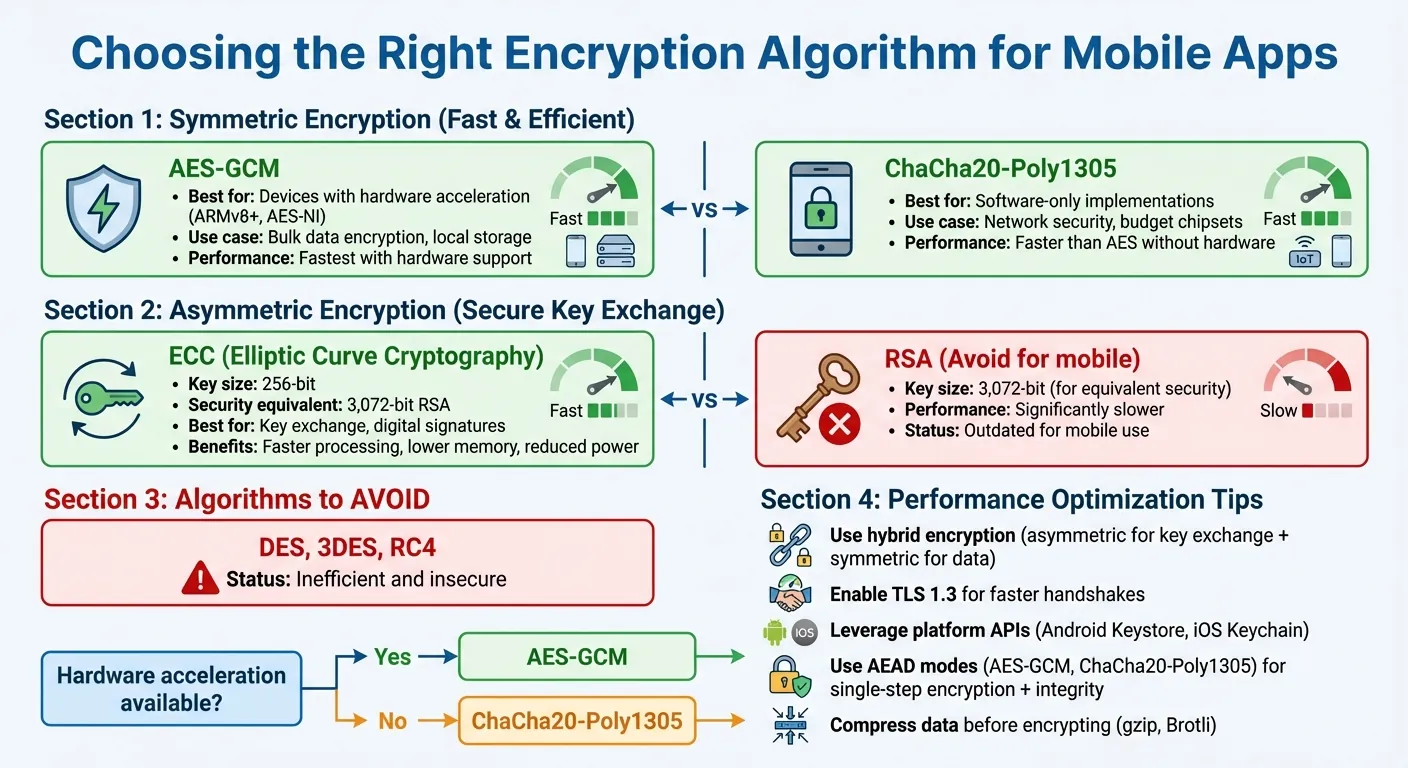
モバイル暗号化アルゴリズムパフォーマンス比較ガイド
暗号化を最適化することで、パフォーマンスを低下させることなく強力なデータ保護が確保できます。最新のデバイスは多くの場合、ハードウェアアクセラレーションを使用して暗号化タスクをより効率的に処理します。
用途に合った適切な暗号化方式を選択することが重要です。例えば、対称暗号化は大量のデータに最適であり、非対称暗号化は鍵交換のようなタスクに理想的です。このアプローチにより不必要な速度低下を避けられます。
適切な暗号化アルゴリズムの選択
大量のデータを暗号化する場合、AES-GCMはARMv8+やAES-NI搭載デバイスなどハードウェアアクセラレーションが利用可能なデバイスに最適です。ハードウェアサポートがないデバイスでは、ChaCha20-Poly1305の方が高速なことが多く、ソフトウェアのみのシナリオでバッテリー使用量も少なくなります。
鍵交換とデジタル署名には、楕円曲線暗号(ECC)はRSAよりも優れた選択肢です。256ビットのECC鍵は3,072ビットのRSA鍵と同等のセキュリティを提供しながら、処理が速く、メモリ要求が少なく、電力消費も少ないです。
「鍵が小さいほど、計算(鍵生成、署名、鍵交換)が速くなり、メモリ使用量が少なくなり、電力消費が低下し、ハンドシェイク(TLSなど)中に送信されるデータが少なくなります。これにより、ECCはモバイルおよびIoTデバイスに理想的です」— Ted Miracco、Approov CEO
| アルゴリズム | 種類 | 最高パフォーマンスのシナリオ | 推奨用途 |
|---|---|---|---|
| AES-GCM | 対称 | ハードウェアアクセラレーション利用可能 | 大量データの暗号化、ローカルストレージ |
| ChaCha20-Poly1305 | 対称 | ソフトウェアのみの実装 | ネットワークセキュリティ、廉価チップセット |
| ECC | 非対称 | リソース制約のあるデバイス | 鍵交換、デジタル署名 |
DES、3DES、RC4などの時代遅れのアルゴリズムは避けるべきです。非効率かつ安全でありません。
パフォーマンスを向上させる実装方法
ハイブリッド暗号化は鍵交換に非対称暗号化を、データ転送にはより高速な対称暗号を組み合わせます。このアプローチはセキュリティを維持しながら非対称操作のパフォーマンスコストを削減します。
より良い効率のために、Android KeystoreやiOS Keychainなどのプラットフォーム固有のAPIを使用してください。これらのAPIはデバイスのハードウェアと連携して動作するよう設計されており、Trusted Execution Environment(TEE)やSecure Enclaveなどのセキュアな環境に暗号タスクをオフロードします。これによりメインCPUの負荷が軽減されます。
AES-GCMやChaCha20-Poly1305などの認証付き暗号化(AEAD)モードはパフォーマンスを向上させるもう1つの方法です。これらのモードは機密性とデータ整合性を1ステップで処理し、別々の暗号化とMAC操作の必要性を排除します。ネットワーク通信にはTLS 1.3が必須で、ハンドシェイクの遅延を削減し、より強力で効率的な暗号化標準を強制します。
適切なセキュリティとパフォーマンスのバランスを見つける
これらの最適化を実装したら、次のステップは暗号化の強度を実際のニーズに合わせることです。機密データのみを暗号化して不必要なパフォーマンスヒットとバッテリー消耗を避けてください。
「コンピュートリクエストの全体的なパフォーマンス目標に対して、暗号化に費やすコンピュートサイクルを最大化できるよう適切なバランスを見つけてください」— MicrosoftのAzure Well-Architected Framework
パスワードベースの鍵導出には、NISTは一般的な使用に対してPBKDF2の少なくとも10,000回の反復を推奨しています。マスター暗号化鍵などの高度に機密性の高い鍵には、これらのプロセスは通常バックグラウンドで実行されるため1,000万回まで増やしてください。
鍵暗号化鍵(KEK)による鍵ラッピングも有用な技術です。データ暗号化鍵(DEK)を保護し、鍵のローテーションを簡素化します。データセット全体ではなくDEKのみを再暗号化する必要があります。また、64ビット鍵では約34GBのデータを暗号化した後に暗号化鍵をローテーションしてセキュリティを維持してください。
暗号化がユーザー体験に与える影響
暗号化はデータを保護するために不可欠ですが、トレードオフがあります。インタラクションの遅延です。この追加のオーバーヘッドはデータの読み込みやフォームの送信などのタスクを遅延させ、ユーザーをイライラさせる可能性があります。
ユーザーが許容する遅延の量
人々は素早い応答を求めます。暗号化が速度を低下させると、満足度が下がります。暗号化はネットワーク層のメタデータを隠すため、パフォーマンス問題の診断がより困難になります。例えば、ネットワーク運営者は暗号化によりTCPシーケンス番号などのトランスポート層ヘッダーへの可視性が制限され、遅延パフォーマンスのトラブルシューティングにかかる時間が大幅に増加すると指摘しています。
幸い、最新の暗号化方式はユーザー向けの遅延を回避できます。AESは効率的に使用されることでバッテリー使用量を低く保ち、よりスムーズなインタラクションを確保します。研究者のMarina Talaat RouafとAdil Yousifが説明するように、暗号化は「漏洩や改ざんに対してデータを保護」しながら、暗号化・復号化プロセスによる遅延なしに利用可能性を維持できます。
これらの発見は、堅牢な暗号化を維持しながらアプリの応答性を確保するために重要です。
暗号化にもかかわらずアプリの応答性を向上させる
開発者は暗号化による遅延を軽減してシームレスなユーザー体験を維持するためのツールと技術を持っています。例えば、TLS 1.3は古いバージョンと比較してハンドシェイクプロセスを簡素化し、データが流れ始めるまでの時間を短縮します。Android 10以降、TLS 1.3はデフォルト設定となり、より高速でセキュアな通信を提供しています。
最新のモバイルプロセッサにはAES-NI命令が搭載されており、暗号化タスクをより効率的に処理してCPUへの負担を軽減します。さらに、キャッシュ戦略により繰り返される暗号化データの取得を防ぎ、データベースに依存するインタラクションを高速化できます。大量のデータを扱うアプリには、gzipやBrotliなどのツールで暗号化前にデータを圧縮すると、処理負荷が軽減されより速い転送時間につながります。
| 戦略 | 速度を向上させる方法 | 実装方法 |
|---|---|---|
| TLS 1.3 | ハンドシェイクを高速化し、レイテンシーを低減 | すべてのネットワーク通信でデフォルトとして有効化 |
| ハードウェアアクセラレーション | 暗号化タスクをCPUからオフロード | AES-NIプロセッサ命令を使用 |
| 暗号化前の圧縮 | 処理用のデータサイズを削減 | 暗号化前にgzipまたはBrotliを適用 |
| キャッシュ | 繰り返しのデータリクエストを回避 | クエリレベルまたはグローバルキャッシュを実装 |
エンタープライズのセキュリティ要件とパフォーマンス
暗号化コンプライアンス要件の充足
エンタープライズアプリは厳格な暗号化標準に準拠する必要があり、これはアプリの設計と最適化方法に直接影響します。例えば、GDPRは送信中および保存中の個人情報の暗号化を含む「適切な技術的および組織的対策」を義務付けています。同様に、HIPAAはデータの整合性と機密性を維持するための厳格な措置を強制します。
政府または連邦用途向けに設計されたアプリには、FIPS 140-2/140-3への準拠が必須であることが多いです。この米国連邦標準は、暗号モジュールが特定のセキュリティベンチマークを満たすことを確保し、開発者はAppleのcorecryptoやGoogleのBoringCryptoのような承認済み実装を使用する必要があります。さらに、NIST SP 800-52ガイドラインは安全な政府通信のためにFIPS承認の暗号スイートを含むTLS 1.2と1.3の使用を求めています。2026年1月1日から、NISTはすべての政府TLSサーバーとクライアントがTLS 1.3をサポートすることを義務付けました。
暗号化のパフォーマンスは標準によって異なります。例えば、AESは大量データの暗号化に非常に効率的で、最小限のパフォーマンストレードオフでコンプライアンス要件を満たします。一方、RSAのような非対称暗号化方式は大幅に遅く、鍵交換のような小さなタスクに適しています。これらのコンプライアンス要求とパフォーマンスの考慮事項のバランスを取ることは、セキュアで効率的なエンタープライズプラットフォームを作成するために重要です。
Adaloでセキュアなエンタープライズアプリを構築する
エンタープライズアプリはパフォーマンスを犠牲にすることなくこれらの厳格なコンプライアンス標準を満たす必要があり、Adaloのようなプラットフォームはこのバランスを実現可能にします。Adaloのバックエンドは業界標準プロトコルを使用して転送中および保存中のデータの暗号化を自動化します。この自動化によりカスタムの暗号ソリューションの必要性がなくなり、脆弱性とパフォーマンスの低下の両方が軽減されます。
エンタープライズチームには、Adalo Blue(blue.adalo.com)がシングルサインオン(SSO)や組織のポリシーに合わせたエンタープライズレベルの権限などの高度なセキュリティツールを提供しています。このプラットフォームはDreamFactoryを通じて古いシステムへの統合もサポートしており、APIを持たないシステムであっても、モバイルインターフェースを通じた既存データへのセキュアなアクセスを可能にします。Adaloのシングルコードベースアプローチにより、アプリはWeb、iOS、Androidに同時にデプロイされます。これはセキュリティパッチと暗号化の更新がすべてのプラットフォームに即座に適用されることを意味し、別々のネイティブコードベースを管理する際のメンテナンスオーバーヘッドが削減されます。
まとめ
上記の分析は重要な教訓を強調しています:強力な暗号化と高いパフォーマンスは共存できます。暗号化は最新のモバイルアプリに必須ですが、アプリの速度を低下させる必要はありません。秘訣は早い段階で賢明な選択をすることにあります:大量データにはAES-GCM-256のような信頼性の高いアルゴリズムを採用し、ハードウェアバックのセキュリティ機能を活用し、カスタムソリューションを作成する代わりにプラットフォーム固有のAPIを使用してください。OWASPが賢明にもアドバイスするように:
「独自の暗号化関数を考案することは、時間がかかり、困難で、失敗しやすいです。代わりに、広く安全とみなされている有名なアルゴリズムを使用できます。」
今日のモバイルハードウェアは暗号化を効率的に処理するよう構築されています。本当のタスクは適切なアプローチを選択することです。対称暗号化は速度重視のタスクに最適で、非対称暗号化はセキュアな鍵交換に理想的で、認証付き暗号化モードは1ステップで機密性と整合性の両方を確保します。
エンタープライズ開発者にとって、PCI DSSやGDPRなどのコンプライアンス要件とパフォーマンスのバランスを取ることは完全に可能です。これらの最適化により、アプリの応答性を維持しながら厳格な標準を満たすことができます。暗号化は常にCIAトライアド(機密性、整合性、可用性)を支持するべきです。IEEEの研究が指摘するように:
「暗号化はデータを漏洩や改ざんから保護しますが、暗号化・復号化の遅延によるデータの利用不能につながる必要はありません。」
関連ブログ記事
- ノーコードアプリのパフォーマンスを最適化する8つの方法
- ノーコードアプリのパフォーマンスを追跡する5つの指標
- WebとモバイルアプリでデータをSync する方法
- クロスプラットフォームデータストレージの主要な課題
よくある質問
モバイルアプリの暗号化によるバッテリー消耗を減らすにはどうすればよいですか?
モバイルアプリの暗号化によるバッテリー消耗を減らすには、低エネルギー消費向けに設計された暗号化アルゴリズムを使用することが重要です。これらのアルゴリズムは処理能力をあまり必要とせず、CPUの使用量を低下させます。CPUの使用量はバッテリー消耗の主な原因です。さらに、暗号化操作の回数を最小化することで電力をさらに節約できます。
もう1つの賢明な戦術はネットワークリクエストをグループ化することです。頻繁に小さなリクエストを送信する代わりに、より少ない大きなトランザクションにまとめてください。これにより、バッテリー寿命を消耗させる可能性があるネットワークコンポーネントの常時起動を削減できます。
セキュリティとパフォーマンスの適切なバランスを見つけることで、効率的でユーザーフレンドリーなアプリ体験を維持しながらデータ保護を確保できます。
ハードウェアアクセラレーションはモバイルデバイスの暗号化パフォーマンスをどのように向上させますか?
ハードウェアアクセラレーションは、暗号タスクをCPUから専用ハードウェアコンポーネントに移行することでモバイルデバイスの暗号化パフォーマンスを向上させます。これによりCPUが解放されるだけでなく、暗号化・復号化プロセスが高速化し、遅延が削減されてアプリが効率的に機能するようになります。
もう1つの利点はエネルギー効率の向上です。暗号化タスク中の電力使用を最適化することで、ハードウェアアクセラレーションはバッテリー寿命の延長に役立ちます。これは、スムーズなパフォーマンスとユーザー満足度を維持しながら機密データを安全に管理する必要があるモバイルアプリにとって特に重要です。
暗号化はモバイルアプリのネットワーク接続を遅くしますか?
適切に行われた場合、暗号化はモバイルアプリのネットワーク接続速度にほとんど影響しません。最新の暗号化方式は、開発者がベストプラクティスに従っている限り、遅延がほとんど気にならないようにしながらデータを保護するよう構築されています。
暗号化はわずかな処理オーバーヘッドをもたらしますが、通常は非常に小さいためユーザーが気づくことはありません。効率的な暗号化プロトコルを選択してアプリのアーキテクチャを微調整することで、開発者はパフォーマンスを損なうことなく強力なセキュリティを提供できます。

関連コンテンツ
モバイルアプリの構築:Adaloの開発・デプロイメント完全ガイド
AIツール、データベース、テスト、アプリストア申請を使ってクロスプラットフォームモバイルアプリとPWAを設計・構築・テスト・公開するためのステップバイステップガイド
ノーコードモバイルアプリに AI 機能を組み込む
ノーコードモバイルアプリへの AI 追加ガイド:API の設定、プロンプトの設計、スマート検索、レコメンデーション、NLP、分類などの機能構築。
スタートアップ向け無料ノーコードモバイルアプリ開発:Adaloの無料プランガイド
ドラッグ&ドロップのノーコードビルダー、AIセットアップ、200レコードのデータベース、共有可能なプレビューで無料でモバイルアプリのプロトタイプを構築・テストしましょう。
Adaloでレストランモバイルアプリを構築する:完全チュートリアル
Adaloでレストランアプリを構築・公開するためのステップバイステップガイド。メニュー、オンライン注文、予約、配達追跡、ロイヤルティを網羅。